
Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung im Print- und Digitalbereich. Bei Formalize verwandelt er komplexe Compliance- und Regulierungsthemen in klare, praxisnahe Inhalte für Compliance-, Risiko- und Sicherheitsexperten in ganz Europa.
Das Wichtigste in kürze:
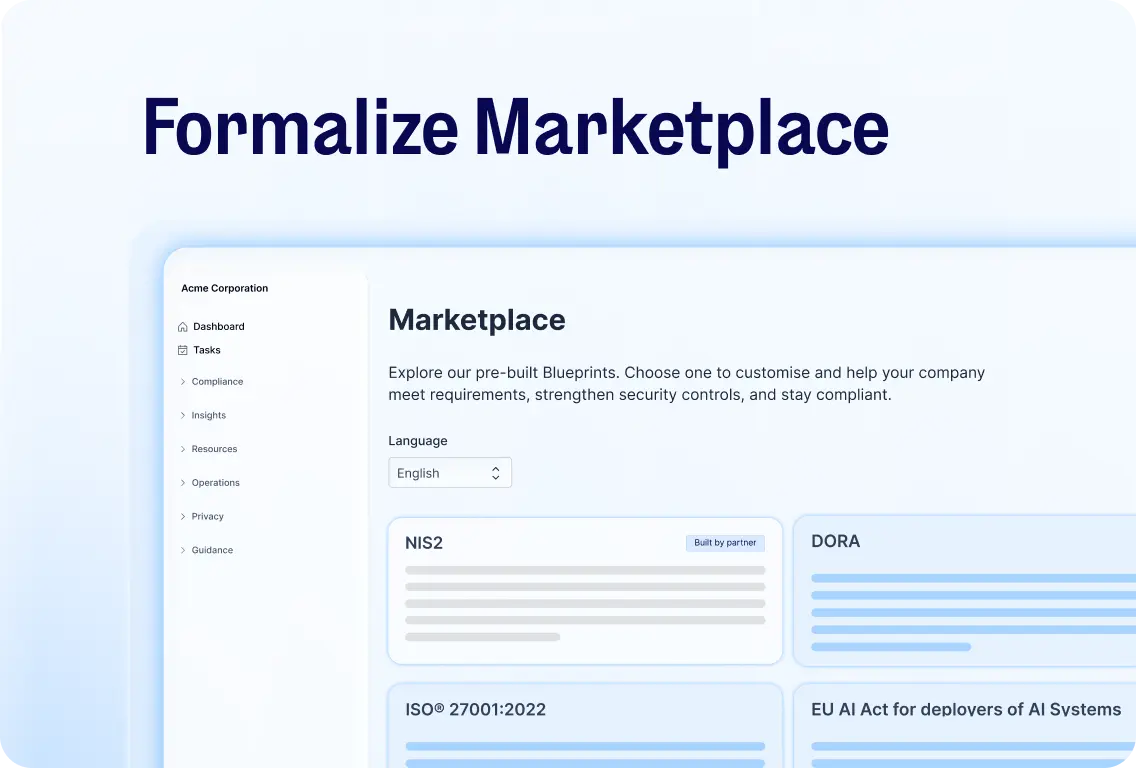
Formalize öffnet seine GRC-Plattform für Partner, Beratungsunternehmen, Anwaltskanzleien und Fachberater. So können diese gemeinsam einsatzbereite Compliance-Blueprints entwickeln, statt dass jedes Unternehmen bei null anfangen muss.
Der Marketplace launcht mit zwei Blueprints: einem NIS-2-Blueprint für Dänemark, entstanden in Zusammenarbeit mit der Implement Consulting Group, sowie einem CSG/CSV-Blueprint (NIS-2-Liechtenstein), entstanden in Zusammenarbeit mit der Bonafide Partners Group AG.
Ein Blueprint bringt bereits alles Nötige mit: Anforderungen, Kontrollen, Aufgaben und Richtlinien sind schon hinterlegt, je nach Blueprint zusätzlich Fragebögen, Workflows und Compliance-Dashboards.
Die Blueprints ersetzen nicht das fachliche Urteilsvermögen, das ein Compliance-Team in seine Arbeit einbringt. Sie nehmen den Teams lediglich die Mühe ab, neue Vorgaben von Grund auf umzusetzen.
Im Hintergrund entstehen schon weitere Blueprints mit neuen Partnern, für neue Vorgaben und Märkte.
Was ist der Formalize Marketplace?
Der Formalize Marketplace ermöglicht es Partnern, Beratungsunternehmen, Anwaltskanzleien und anderen Fachexperten, gemeinsam Compliance-Blueprints direkt auf der Formalize-Plattform zu entwickeln und sie Unternehmen zur Verfügung zu stellen.
Ein Blueprint ist eine strukturierte Vorlage, die Experten für eine bestimmte Vorgabe in einem bestimmten Markt entwickelt haben. Statt als separate Integration oder Plug-in angehängt zu werden, ist er fest in die Plattform eingebaut: Anforderungen sind schon konkreten Aufgaben zugeordnet, Richtlinien sind fertig entworfen, ein Risikoregister ist bereits angelegt. Je nach Blueprint gibt es zusätzlich Fragebögen, Workflows und Dashboards. Ein Unternehmen übernimmt den Blueprint einfach in seine eigene Formalize-Umgebung und passt ihn an.
Das ist wichtig, weil die meisten Vorgaben nicht festlegen, wie Compliance in der Praxis konkret aussehen soll. NIS-2 ist dafür ein gutes Beispiel: Es handelt sich um eine EU-Richtlinie, die zugrunde liegenden Pflichten gelten also EU-weit. Aber jedes Land setzt sie in eigenes nationales Gesetz um, mit eigenen Dokumentationsanforderungen und eigenem Aufsichtsansatz. So können zwei Unternehmen, die derselben Vorgabe unterliegen, am Ende ganz unterschiedliche operative Anforderungen haben, je nachdem, wo sie ansässig sind.
Warum einen Marketplace für Compliance-Blueprints entwickeln?
Generische Compliance-Software ist darauf ausgelegt, branchen-, länder- und frameworkübergreifend flexibel zu sein. Diese Flexibilität ist nützlich, aber sie bedeutet auch, dass der schwierigste Teil der Arbeit beim Compliance-Team hängen bleibt oder an eine einmalige Beratungsleistung ausgelagert wird. Es geht darum, zu entscheiden, was wirklich kritisch ist, was dokumentiert werden muss und was die zuständige Aufsichtsbehörde in einem bestimmten Markt tatsächlich erwartet.
Ein Beratungsunternehmen, das für einen Kunden bereits eine fundierte Auslegung einer Vorgabe erarbeitet hat, fängt im aktuellen Modell beim nächsten Kunden meist wieder von vorne an. Gleichzeitig kommen Unternehmen, die im selben Markt mit derselben Vorgabe konfrontiert sind, unabhängig voneinander zu ähnlichen Ergebnissen, wobei jedes dafür seine eigene Zeit und sein eigenes Budget investiert.
Der Marketplace wurde entwickelt, um diese Dynamik auf beiden Seiten zu verändern. Partner können bereits geleistete Arbeit, ihre Auslegung einer Vorgabe, strukturiert in Form von Aufgaben, Richtlinien und Kontrollmaßnahmen, in wiederverwendbare Inhalte umwandeln, anstatt sie bei jedem Auftrag erneut als abrechnungsfähige Stunden zu erbringen. Unternehmen erhalten einen geprüften, von Experten erstellten Ausgangspunkt, anstatt diesen von Grund auf neu aufzubauen oder individuell in Auftrag zu geben.
Was ist in den ersten beiden Blueprints enthalten?
Der Marketplace launcht mit zwei live verfügbaren Blueprints, die beide nationale Umsetzungen von NIS-2 abbilden. Beide sind vollständig entwickelt, getestet und bereits heute live auf der Plattform. Hier sehen Sie, was in jedem Blueprint enthalten ist:
NIS-2 für Dänemark, entwickelt mit der Implement Consulting Group
NIS-2 betrifft schätzungsweise 6.000 Unternehmen in Dänemark, aber nur ein Bruchteil hat die Umsetzung bereits abgeschlossen. Der gemeinsam mit der Implement Consulting Group entwickelte Blueprint übersetzt die 17 Anforderungen des dänischen Gesetzes in 95 konkrete, dokumentierbare Punkte, also genau die Detailtiefe, die ein Unternehmen bei einem Audit gegenüber der Aufsichtsbehörde vorweisen muss.
Die Arbeit ist in 79 einzelne Aufgaben unterteilt, jede mit einem festgelegten Verantwortlichen, ergänzt durch fertig entworfene Richtlinien, ein bereits angelegtes Risikoregister und einen Umsetzungsleitfaden, damit Teams nicht selbst herausfinden müssen, womit sie anfangen sollen.
CSG/CSV (NIS-2-Liechtenstein), entwickelt mit der Bonafide Partners Group AG
Der zweite Blueprint bildet die nationale Umsetzung von NIS-2 in Liechtenstein ab: das Cyber-Sicherheitsgesetz (CSG) und die dazugehörige Verordnung, die Cyber-Sicherheitsverordnung (CSV), entwickelt gemeinsam mit der Bonafide Partners Group AG.
Es handelt sich um ein größeres, detaillierteres Paket: 174 Anforderungen, zugeordnet zu 38 Kontrollmaßnahmen und 42 Aufgaben, unterstützt durch 6 Fragebögen und 7 Workflows, einen Umsetzungsleitfaden sowie ein Compliance-Dashboard, das den Fortschritt auf einen Blick sichtbar macht.
Zusammen zeigen die beiden Blueprints die Bandbreite, die der Marketplace abdecken soll: von einem schlankeren, aufgabenorientierten Setup bis hin zu einem umfangreicheren Paket mit eigenen Assessment- und Monitoring-Tools, je nachdem, was die jeweilige Vorgabe und der jeweilige Markt erfordern.
Wie fügt sich ein Blueprint in die Formalize-Plattform ein?
Blueprints sind kein separates Produkt, das an Formalize angehängt wird. Sie laufen auf derselben Infrastruktur, die Unternehmen bereits für NIS-2, DORA, ISO 27001, die DSGVO und andere Frameworks nutzen. Wird ein Blueprint eingesetzt, landen Aufgaben, Richtlinien und Risikoregister direkt in der Plattform, in der ein Team bereits sein gesamtes Compliance-Programm verwaltet, statt in einem separaten Tool, das man ständig mit dem Rest synchronisieren müsste.
Für Unternehmen, die Formalize bereits nutzen, bedeutet das: Ein Blueprint kommt einfach dazu. Er beschleunigt die Umsetzung der jeweiligen Vorgabe, ohne etwas daran zu ändern, wie der Rest des Compliance-Programms verwaltet wird.
Was kommt als Nächstes im Marketplace?
Das Ziel ist ein stetig wachsendes Angebot: mehr europäische Frameworks, mehr Märkte, aufgebaut über die Zeit von Partnern, die die jeweilige Vorgabe genau kennen. Mit jedem neuen Partner erhalten weitere Branchen und Regionen Zugang zu Blueprints, entwickelt von denen, die der jeweiligen regulatorischen Realität am nächsten stehen.
Es geht darum, den Teams die mühsame Detailarbeit abzunehmen, die zwischen ihrem fachlichen Urteilsvermögen und der eigentlichen Vorgabe steht, ohne dabei die Schutzmaßnahmen zu schwächen, die diese Vorgabe eigentlich sicherstellen soll.
Erste Schritte
Wenn Ihr Unternehmen NIS-2 in Dänemark oder Liechtenstein umsetzen muss, sind beide Blueprints jetzt in Formalize verfügbar.
Vereinbaren Sie eine Demo, um zu sehen, wie ein Blueprint in Ihre Umgebung eingesetzt wird, oder entdecken Sie die NIS-2-Compliance-Plattform, um zu sehen, wie sie sich in Ihr gesamtes Compliance-Programm einfügt.
Wenn Sie ein Beratungsunternehmen, eine Anwaltskanzlei oder eine Beratungspraxis sind und Interesse haben, gemeinsam einen Blueprint zu entwickeln, könnte das Formalize Partner Program der richtige Ansatzpunkt für Sie sein.