Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Conclusões Principais:
As obrigações do DORA recaem sobre as entidades financeiras, mas todos os contratos que estas celebram com um prestador de serviços de TIC têm de incluir as cláusulas previstas no artigo 30.º.
As entidades financeiras só podem trabalhar com prestadores de serviços de TIC que cumpram as normas adequadas de segurança da informação; por isso, as suas provas de segurança determinam se irá conquistar ou manter o negócio.
Não existe um certificado DORA para prestadores de serviços de TIC. Quando um cliente pergunta se está "em conformidade com o DORA", o que pretende saber é se é capaz de dar resposta às suas obrigações e de o comprovar.
No caso de serviços que apoiam funções críticas ou importantes, deve contar com direitos de auditoria, planos de continuidade testados, participação em testes de resiliência, apoio à saída e regras aplicáveis aos seus próprios subcontratantes.
As ESAs supervisionam diretamente 19 prestadores críticos a nível da UE. Não constar dessa lista não isenta ninguém, porque os requisitos contratuais abrangem todos os prestadores.
A maior parte do debate sobre o Regulamento da Resiliência Operacional Digital (DORA) tem-se centrado nas organizações que este menciona: bancos, seguradoras, sociedades de investimento, instituições de pagamento e gestores de ativos. As empresas de software e de TI que estão por trás destas organizações receberam muito menos atenção, apesar de serem responsáveis por grande parte da tecnologia abrangida pelo DORA. Muitas das questões sobre o DORA que ouvimos atualmente provêm precisamente destas empresas. Normalmente, elas próprias não estão sujeitas à regulamentação do DORA. Em vez disso, um cliente enviou-lhes um aditamento ao contrato, um questionário de fornecedor ou um pedido para descreverem o seu apoio à saída, e espera respostas que possa apresentar ao seu próprio supervisor. A maior parte do que estes clientes solicitam baseia-se no trabalho de segurança que muitos fornecedores já realizam.
Por que razão o DORA abrange os prestadores de serviços de TIC que não estão sujeitos a regulamentação?
O DORA, formalmente o Regulamento (UE) n.º 2022/2554, está em vigor desde 17 de janeiro de 2025. As suas obrigações recaem sobre as entidades financeiras enumeradas no artigo 2.º. Os prestadores de serviços de TIC terceirizados também constam nessa lista, mas as regras que lhes são diretamente aplicáveis, o quadro de supervisão da UE, só entram em vigor quando as Autoridades Europeias de Supervisão (ESAs) designarem um prestador como crítico. Todos os outros prestadores cumprem o DORA através dos seus clientes, por três razões:
A responsabilidade recai sobre o cliente. Nos termos do artigo 28.º, n.º 1, alínea a), uma entidade financeira que utilize serviços de TIC "continua a ser plenamente responsável" pelo cumprimento do DORA. Pode externalizar o serviço, mas não a obrigação, pelo que necessita do seu apoio.
A diligência prévia antecede o contrato. O n.º 4 do artigo 28.º exige que o cliente o avalie antes da assinatura. Nos termos do n.º 5 do artigo 28.º, só pode celebrar contratos com prestadores que "cumpram normas adequadas de segurança da informação" e, no que diz respeito a funções críticas ou importantes, tem de considerar se utiliza as normas mais atualizadas e de maior qualidade. O Regulamento Delegado (UE) n.º 2024/1773 enumera os aspetos que o cliente deve verificar relativamente a esses serviços: a sua reputação, competências, recursos, normas de segurança e governação, o recurso a subcontratantes, qualquer armazenamento ou tratamento de dados num país terceiro e se aceita auditorias.
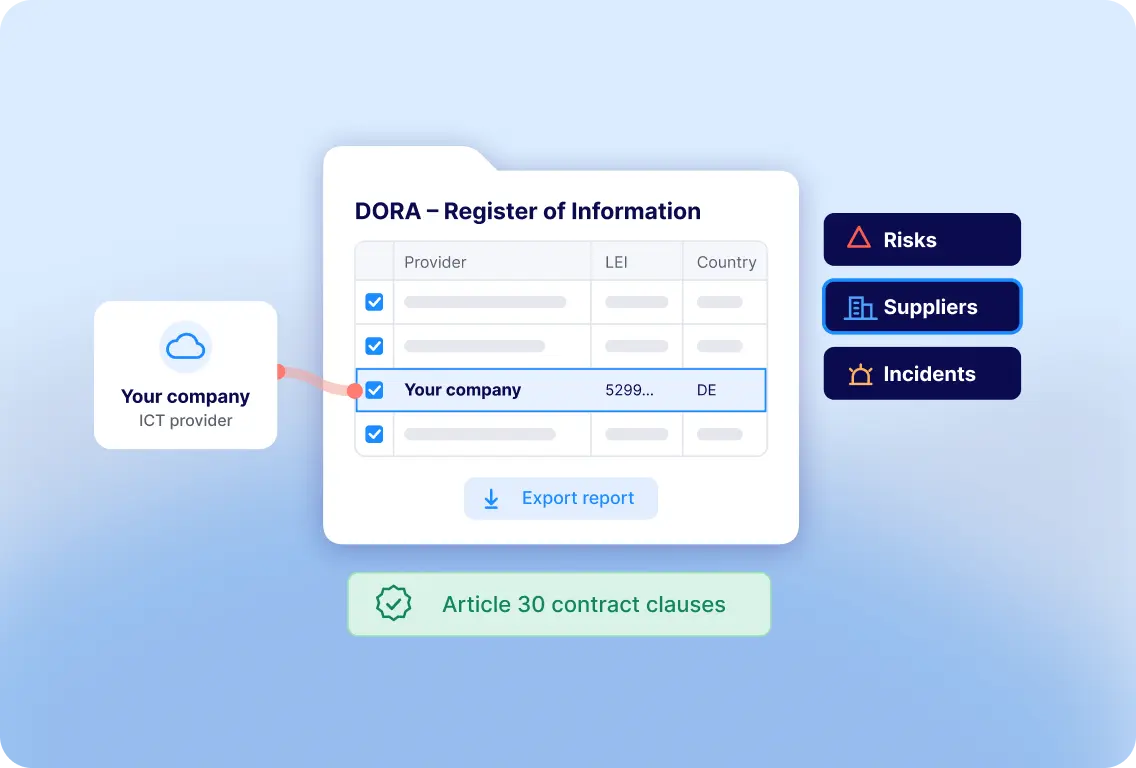
Os seus dados são enviados à entidade supervisora. Cada contrato celebrado com um prestador de serviços de TIC é registado no Registo de Informações do cliente, nos termos do n.º 3 do artigo 28.º, e as entidades supervisoras recolhem o registo completo uma vez por ano.
Isso faz com que faça parte da conformidade do seu cliente. Se não conseguir cumprir estes requisitos, torna-se um risco que o cliente tem de avaliar, documentar e, se necessário, eliminar.
O que significa "em conformidade com o DORA" para um prestador de serviços de TIC?
Nenhuma autoridade certifica os prestadores de serviços de TIC ao abrigo do DORA, e não existe nenhuma lista de verificação oficial que torne um prestador "em conformidade com o DORA". Quando um cliente ou um concurso público utiliza este termo, isso significa normalmente quatro coisas:
Contrato: aceita as cláusulas exigidas pelo Artigo 30.º ou apresenta o seu próprio aditamento que as abranja.
Provas de segurança: pode demonstrar o cumprimento de normas adequadas de segurança da informação. O DORA não especifica nenhuma. O Regulamento Delegado 2024/1773 enumera as ferramentas de garantia nas quais os clientes podem basear-se: as suas próprias auditorias, relatórios de auditoria independentes, os seus relatórios de auditoria interna e certificações adequadas de terceiros. Um certificado ISO 27001 é uma forma comum de cumprir este requisito, por vezes combinado com um relatório de garantia independente.
Apoio operacional: presta assistência durante incidentes, mantém e testa planos de continuidade, participa em testes de resiliência e apoia uma saída ordenada.
Transparência: pode informar os clientes sobre quem são os seus subcontratantes, onde se encontram os dados destes e como o podem identificar no seu registo.
Que cláusulas contratuais irão os clientes do setor financeiro solicitar?
O artigo 30.º estabelece o conteúdo mínimo de todos os contratos celebrados entre uma entidade financeira e um prestador de serviços de TIC. Os direitos e obrigações devem ser definidos num único documento escrito que inclua os acordos de nível de serviço. Estas cláusulas aplicam-se a todos os serviços de TIC (artigo 30.º, n.º 2):
Cláusula | O que ter pronto |
|---|---|
Uma descrição clara de todos os serviços, incluindo se a subcontratação é permitida e em que condições | Descrições dos serviços e uma lista atualizada dos subcontratados |
Locais onde os serviços são prestados e os dados são tratados, com aviso prévio em caso de alterações | Uma visão geral da localização dos dados para cada serviço |
Proteção da disponibilidade, autenticidade, integridade e confidencialidade dos dados | Políticas de segurança e as medidas técnicas subjacentes |
Acesso, recuperação e devolução de dados em caso de insolvência, resolução, cessação ou rescisão | Formatos de exportação e um procedimento de devolução de dados |
Descrições dos níveis de serviço, incluindo atualizações e revisões | SLAs com indicadores definidos |
Assistência em caso de incidentes de TIC relacionados com o serviço, sem custos adicionais ou a um custo previamente definido | Um procedimento em caso de incidente que inclua a notificação do cliente e os preços acordados |
Total cooperação com as autoridades competentes e de resolução | Um contacto identificado e um processo para pedidos de autorização |
Direitos de rescisão e prazos mínimos de pré-aviso | Condições de rescisão aprovadas pela vossa equipa jurídica |
Participação nos programas de sensibilização para a segurança e na formação em resiliência operacional digital do cliente | Uma forma de atribuir e registar essa formação aos seus colaboradores |
No que diz respeito aos serviços que apoiam funções críticas ou importantes, o n.º 3 do artigo 30.º acrescenta mais seis:
Cláusula | O que ter pronto |
|---|---|
Descrições completas dos níveis de serviço, com metas de desempenho quantitativas e qualitativas precisas | SLAs mensuráveis e relatórios regulares sobre os mesmos |
Períodos de pré-aviso e comunicação de desenvolvimentos que possam afetar significativamente o serviço | Um percurso de escalonamento para cada cliente |
Implementou e testou planos de contingência empresarial, bem como medidas, ferramentas e políticas adequadas de segurança das TIC | Planos de continuidade com resultados de testes datados |
Participação e cooperação total nos testes de penetração orientados para ameaças (TLPT) do cliente | Um ponto de contacto para testes e regras de intervenção |
Direitos ilimitados de acesso, inspeção e auditoria para o cliente, para um terceiro por ele designado e para a autoridade competente | Um processo de auditoria, bem como garantias alternativas que possa oferecer nos casos em que os direitos de outros clientes sejam afetados |
Estratégias de saída, incluindo um período de transição adequado e obrigatório | Um plano de saída para cada serviço |
Há duas cláusulas que merecem especial atenção. Os prazos de comunicação do seu cliente começam a contar a partir do momento em que este toma conhecimento de um incidente e o classifica como grave; por isso, é de esperar que as cláusulas relativas a incidentes exijam uma notificação rápida e os detalhes necessários para os seus relatórios. Além disso, vale a pena preparar o seu próprio aditamento ao DORA, revisto pela sua equipa jurídica e alinhado, cláusula a cláusula, com o artigo 30.º. Desta forma, poderá negociar a partir de um texto completo, em vez de ter de conciliar versões diferentes de cada cliente.
O seu serviço suporta uma função crítica ou importante?
Nos termos do n.º 22 do artigo 3.º, uma função é considerada crítica ou importante se a sua interrupção prejudicar significativamente o desempenho financeiro do cliente, a solidez ou a continuidade dos seus serviços, ou a sua capacidade de cumprir as suas obrigações regulamentares. É o seu cliente que toma essa decisão com base na sua própria avaliação, e a resposta determina o nível de apoio que este necessita da sua parte. Um sistema bancário central ou a plataforma de gestão de apólices de uma seguradora costumam suportar uma função crítica, ao passo que uma ferramenta de reserva de salas de reuniões normalmente não o faz. Muitos serviços situam-se num ponto intermédio, pelo que deve perguntar a cada cliente como classificou o seu serviço.
Prepare-se para o seu próximo questionário DORA
Traga o questionário de um cliente ou o anexo DORA. Vamos mostrar-lhe como configurar as provas e os processos subjacentes às suas respostas no Formalize.
Os seus subcontratados passam a fazer parte da cadeia do seu cliente
Desde 22 de julho de 2025 que o Regulamento Delegado (UE) n.º 2025/532 estabelece o que as entidades financeiras devem verificar quando os serviços de TIC que apoiam funções críticas ou importantes são subcontratados. Para si, na qualidade de prestador, isso significa:
Os clientes verificam como gere os subcontratados. Antes de assinarem, avaliam se é capaz de selecionar e avaliar potenciais subcontratados, identificar todos os relevantes e monitorizar os riscos de TIC ao nível destes, bem como quais os riscos que as suas localizações acarretam.
O contrato estabelece as condições. Especifica quais os serviços que pode subcontratar e em que condições. Continua a ser responsável pelo que os seus subcontratados fornecem, devendo monitorizá-los e prestar contas ao cliente.
Os direitos são transmitidos. Os seus subcontratados têm de conceder ao cliente e às autoridades competentes os mesmos direitos de acesso, inspeção e auditoria que você concede, e os seus contratos com eles têm de incluir planos de continuidade e normas de segurança.
As alterações substanciais requerem a autorização do cliente. Deve anunciá-las com bastante antecedência e só as pode implementar depois de o cliente as ter aprovado ou de não ter apresentado objeções até ao final do prazo de pré-aviso.
As violações podem pôr termo ao contrato. O cliente pode rescindir o contrato se o prestador implementar uma alteração à qual se opôs, implementar uma alteração antes do fim do prazo de pré-aviso sem a sua aprovação ou subcontratar um serviço que o contrato não permita explicitamente.
Na prática, mantenha uma lista atualizada dos subcontratantes responsáveis por cada serviço, tais como alojamento, assistência técnica, monitorização e fornecedores de modelos de IA, indicando as respetivas localizações, e inclua estes requisitos nos seus próprios contratos com eles.
Os dados que os seus clientes fornecem sobre si
Os clientes registam-no no seu Registo de Informações utilizando os modelos previstos no Regulamento de Execução (UE) n.º 2024/2956, e as autoridades de supervisão verificam cada registo à luz das regras de validação. É de esperar que sejam solicitados:
O seu identificador: nos termos do n.º 5 do artigo 3.º, os clientes devem identificá-lo através de um Identificador de Entidade Jurídica (LEI) válido e ativo ou do seu Identificador Único Europeu (EUID), e através de ambos, quando disponíveis. As empresas fora da UE e do EEE, incluindo os prestadores suíços, não dispõem de EUID, pelo que os seus clientes necessitam de um LEI.
O seu grupo: a sua denominação social, o país da sede e a empresa-mãe de última instância.
Os seus serviços e dados: o tipo de serviço de TIC e o local onde os dados são armazenados e tratados.
A sua cadeia de abastecimento: se o seu serviço apoiar uma função crítica ou importante, os subcontratantes relevantes na sua cadeia, identificados da mesma forma (artigo 3.º, n.º 6).
É nestes pormenores que os registos falham frequentemente. No teste de simulação de 2024 das ESAs, apenas 6,5 % dos registos passaram em todas as verificações de qualidade dos dados, e 86 % das verificações em que houve falhas diziam respeito à falta de informações obrigatórias. Entre os campos mais frequentemente deixados em branco encontravam-se o código de identificação do prestador, o país da sua sede e a sua empresa-mãe de última instância. Uma ficha informativa sucinta com estes pormenores, mantida atualizada e enviada a todos os clientes, colmata essas lacunas na origem.
A lista do CTPP: quem é supervisionado diretamente
A 18 de novembro de 2025, as ESA designaram os primeiros prestadores terceirizados de TIC de importância crítica (CTPPs) ao abrigo do artigo 31.º. A lista inclui 19 prestadores, na sua maioria grandes grupos de serviços de nuvem, centros de dados, telecomunicações e TI, entre os quais a Amazon Web Services, a Microsoft, a Google Cloud, a SAP, a Oracle, a IBM e a Deutsche Telekom.
Critérios: nos termos do n.º 2 do artigo 31.º, as AES analisam o impacto no setor financeiro caso o prestador entre em incumprimento, a importância sistémica dos seus clientes, o grau de dependência destes em relação ao prestador e a facilidade com que este poderia ser substituído.
Dados: a avaliação baseia-se nos registos de informação que as entidades financeiras apresentam.
Supervisão: cada CTPP tem uma autoridade de supervisão principal (a EBA, a EIOPA ou a ESMA) que pode solicitar informações, realizar investigações e inspeções e emitir recomendações. Se um CTPP não cooperar, a autoridade de supervisão principal pode impor coimas diárias de até 1 % do seu volume de negócios médio diário a nível mundial, por um período máximo de seis meses (artigo 35.º).
Presença na UE: as entidades financeiras só podem continuar a utilizar um CTPP de um país terceiro se este criar uma filial na UE no prazo de 12 meses a contar da designação (art. 31.º, n.º 12).
Aderência voluntária: um prestador que não tenha sido designado pode candidatar-se a sê-lo, mediante um pedido fundamentado, e as ESA decidem no prazo de seis meses (art. 31.º, n.º 11).
Para os prestadores que não constam na lista, nada muda: os requisitos contratuais acima descritos aplicam-se a todos os prestadores de TIC. A designação também não altera a situação do cliente, uma vez que as entidades financeiras continuam a ser responsáveis pela gestão dos seus CTPPs. As ESAs atualizam a lista anualmente, pelo que poderão ser adicionados mais prestadores.
Verifique se a NIS2 se aplica diretamente a si
Verificar se a NIS2 se aplica ao DORA não é a única legislação da UE a ter em conta. A NIS2 aplica-se, por si só, aos prestadores de serviços de computação em nuvem, centros de dados, serviços geridos e serviços de segurança geridos, entre outros, sujeita a limiares de dimensão e à legislação nacional. Na Alemanha, as regras da NIS2 previstas na Lei do BSI (BSIG) estão em vigor desde 6 de dezembro de 2025. Para as entidades financeiras, a DORA tem prioridade sobre a NIS2, mas essa prioridade não se estende aos seus prestadores de serviços. Um prestador de serviços de TIC pode, portanto, estar sujeito diretamente à NIS2 e ao DORA através dos seus clientes, e ambas assentam no mesmo programa de segurança.
Onde começar: uma checklist para prestadores de serviços de TIC
Identifique os seus clientes: quais são as entidades financeiras ao abrigo do DORA e quais dos seus serviços apoiam as funções críticas ou importantes dessas entidades.
Elabore o seu aditamento ao DORA: Artigo 30.º, n.º 2, para todos os serviços; Artigo 30.º, n.º 3, para os serviços críticos, aprovado pela sua equipa jurídica.
Reúna as suas provas de segurança: documentação do SGSI, relatórios de certificação ou de auditoria, resumos de testes de penetração e políticas atuais.
Chegue a acordo sobre a notificação de incidentes: quem decide, o que os clientes recebem, através de que canal e para que contacto.
Teste a continuidade e a recuperação: execute os seus planos e guarde os resultados datados.
Documente a sua subcontratação: subcontratantes e localizações por serviço, cláusulas de transferência e um processo de notificação de alterações.
Elabore um plano de saída por serviço: formatos de exportação, apoio à transição e durante quanto tempo o fornece.
Mantenha uma ficha técnica: os detalhes do registo acima referidos, mantidos atualizados e partilhados com todos os clientes.
Como o Formalize ajuda os prestadores de serviços de TIC a cumprir os requisitos do DORA dos seus clientes
O Formalize funciona em ambos os lados desta cadeia. As entidades financeiras utilizam-no para o DORA: o seu Registo de Informação, a comunicação de incidentes graves, a gestão de riscos de TIC e a supervisão de terceiros. Sendo nós próprios um prestador de serviços de TIC a entidades financeiras, submetemo-nos à mesma diligência devida e às mesmas revisões contratuais.
Os prestadores de serviços de TIC não precisam de aplicar a estrutura completa do DORA. O que os seus clientes precisam é de um programa de segurança que possam verificar e de um processo operacional subjacente a cada cláusula que assinarem. No Formalize, pode:
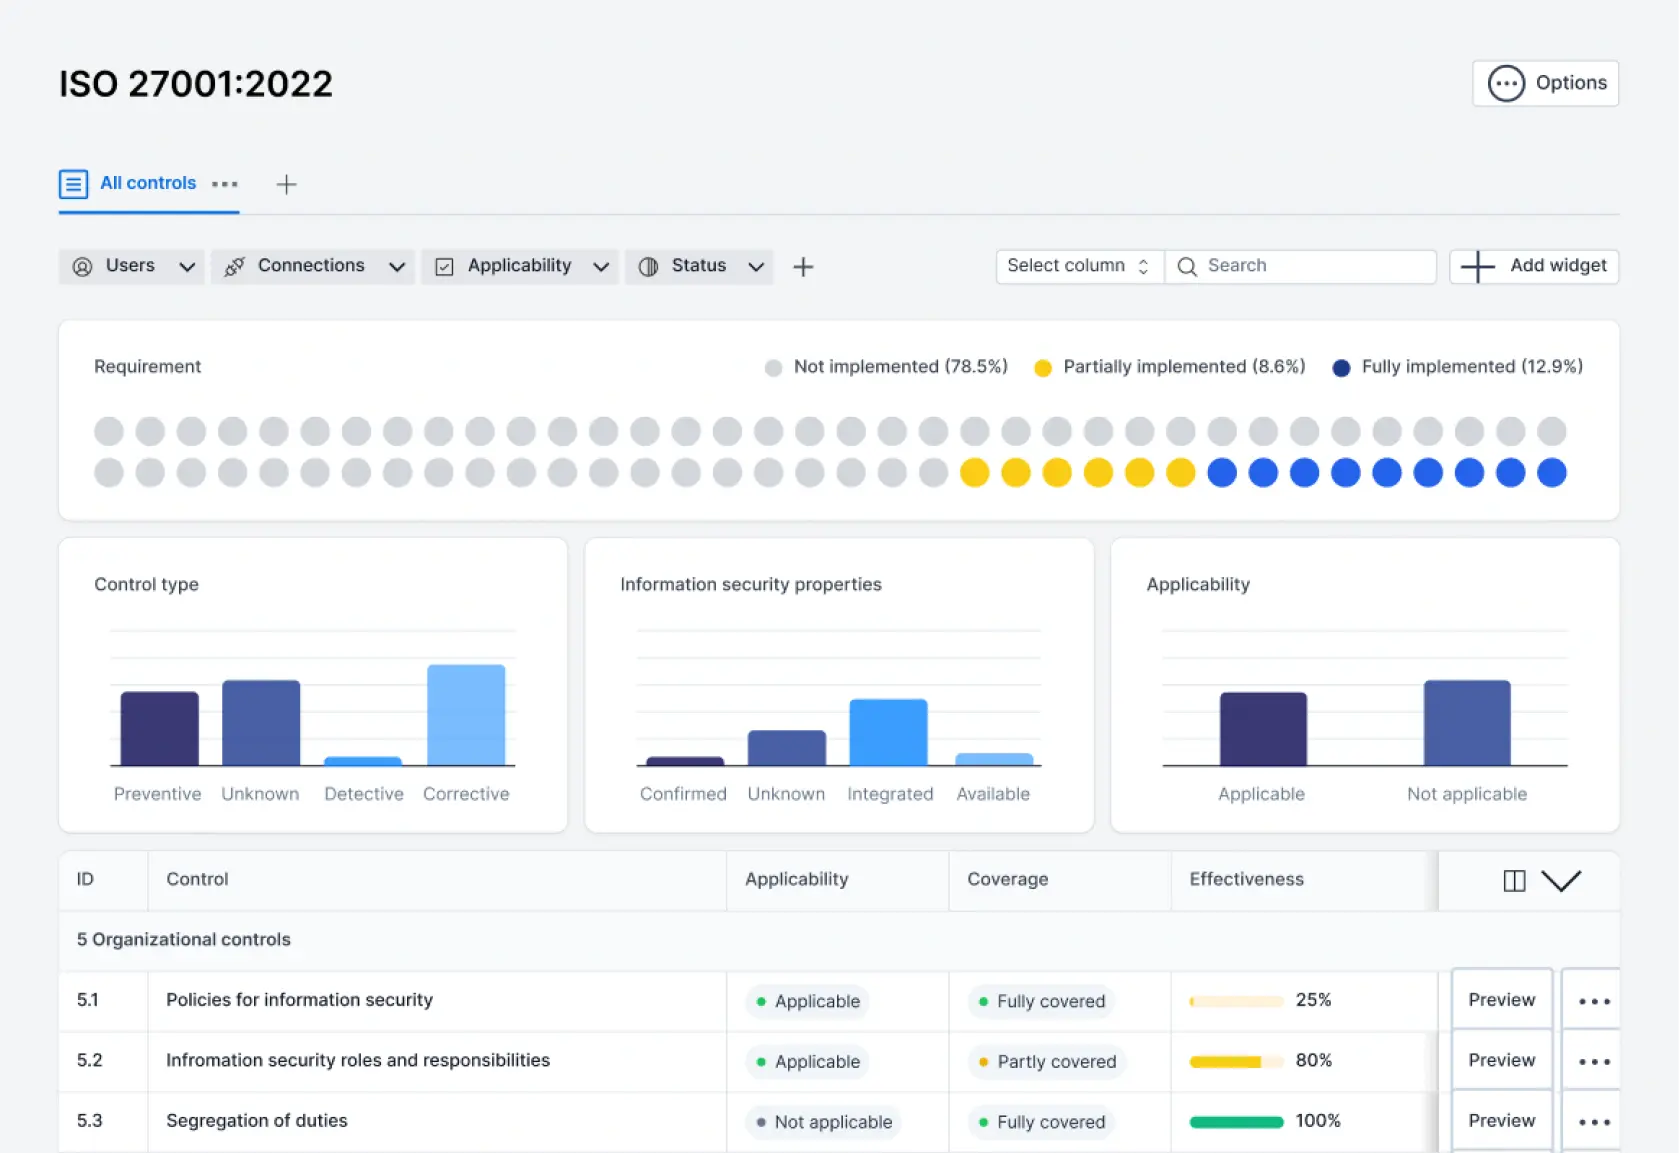
Crie o SGSI que os clientes avaliam: implemente a norma ISO 27001 com conteúdo oficial da ISO, avaliações de risco, uma Declaração de Aplicabilidade e evidências para cada controlo.
Partilhe os seus documentos de segurança: publique-os no seu Centro de Confiança, uma página que partilha através de um link com as equipas de diligência prévia dos seus clientes.
Supervisione os seus subcontratados: classifique-os por criticidade e localização dos dados na Gestão de Terceiros, envie questionários de risco e repita a revisão anualmente.
Lide com incidentes e continuidade: registe cada etapa de um incidente para fornecer aos clientes os detalhes de que necessitam, juntamente com planos de continuidade e resultados de testes.
Mantenha as políticas atualizadas: faça a gestão das políticas de segurança, continuidade e saída com responsáveis, versões e aprovações.
Adicione a NIS2 onde for aplicável: implemente-a no mesmo sistema que a ISO 27001, com responsáveis, tarefas e evidências num único local.
O Formalize estrutura o trabalho. A sua equipa jurídica continua a decidir quais as cláusulas que aceita, e cada cliente decide como classifica o seu serviço. O Formalize é utilizado por mais de 8 000 organizações, está alojado na UE (AWS Frankfurt) e possui a certificação ISO 27001 e um relatório ISAE 3000 Tipo 2.
Este artigo tem caráter meramente informativo e não constitui aconselhamento jurídico.