
Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Principais conclusões:
O SOC 2 não é nem uma lei nem uma certificação. Uma empresa independente de revisores oficiais de contas (CPA) analisa os seus controlos e emite um relatório, que os clientes costumam solicitar durante o processo de aquisição.
A base é constituída por cinco critérios de serviços de confiança. A segurança é obrigatória em todos os relatórios SOC 2; a disponibilidade, a integridade do processamento, a confidencialidade e a privacidade são opcionais.
Um relatório de Tipo 1 avalia se os controlos foram adequadamente concebidos numa data específica. Um relatório de Tipo 2 verifica também se os controlos funcionaram eficazmente durante um período de análise, normalmente de três a doze meses.
O SOC 2 e a ISO 27001 sobrepõem-se substancialmente, mas são instrumentos diferentes: a ISO 27001 é uma certificação mais comum na Europa, enquanto os relatórios SOC 2 são mais comuns na América do Norte
A maior parte do trabalho ocorre antes da auditoria: definir o âmbito, designar os responsáveis pelos controlos e recolher provas de que os controlos funcionam conforme descrito.
Uma empresa europeia de software está prestes a assinar contrato com o seu primeiro grande cliente nos EUA. Então, chega o questionário de segurança e uma única linha bloqueia todo o processo: "Por favor, forneça o seu relatório SOC 2 Tipo 2 mais recente." A empresa possui a certificação ISO 27001. Ainda assim, a equipa de compras do cliente insiste em receber o relatório.
É assim que muitas organizações entram em contacto com a SOC 2 pela primeira vez: através de um cliente, em vez de uma entidade reguladora. Compreender o que é o relatório, o que abrange e quanto tempo demora a obtê-lo determina se o negócio avança neste trimestre ou no próximo ano.
O que é SOC 2?
Na prática, o SOC 2 é uma auditoria. Uma empresa independente de revisores oficiais de contas analisa os controlos que a sua organização tem em vigor para cumprir um ou mais dos Critérios de Serviços de Confiança da AICPA e emite um relatório que os clientes e outras partes interessadas utilizam para avaliar a eficácia com que protege os seus sistemas e as informações que lhe são confiadas.
O SOC 2 não é uma lista de verificação fixa. Os critérios descrevem o que é necessário alcançar, e cada organização concebe os seus próprios controlos para os cumprir. A AICPA acrescenta "pontos de foco" a cada critério, mas estes são considerações, não controlos obrigatórios. Os critérios atuais datam de 2017, tendo os pontos de foco sido revistos em 2022.
O SOC 2 é um dos três tipos de relatórios relacionados. O SOC 1 abrange controlos relevantes para a prestação de contas financeiras, e o SOC 3 é uma versão mais sucinta e de uso geral de um relatório SOC 2 que pode ser partilhada publicamente. Fora dos EUA, são emitidos relatórios de garantia comparáveis ao abrigo da norma internacional ISAE 3000, razão pela qual alguns prestadores europeus apresentam, em vez disso, um relatório ISAE 3000. Veja como a Formalize aborda o SOC 2.
O que significa SOC 2?
SOC 2 significa "System and Organization Controls 2" (Controlos do Sistema e da Organização 2). Anteriormente, o termo era abreviado como "Service Organization Control", e o número distingue-o do SOC 1 e do SOC 3.
Quem precisa de estar em conformidade o SOC 2?
A certificação SOC 2 não é um requisito legal. Torna-se relevante quando os clientes a solicitam, o que normalmente acontece nos seguintes casos:
Fornecedores de SaaS e de serviços na nuvem que alojam ou processam dados de clientes.
Empresas de tecnologia e de processamento de dados cujos serviços estão integrados nas operações de outras empresas.
Fornecedores de serviços geridos com acesso aos sistemas dos clientes.
Outras organizações de serviços que tratam de dados sensíveis de clientes ou empresariais.
Este pedido surge normalmente durante o processo de aquisição, nas avaliações de risco dos fornecedores ou nas análises de segurança, sendo particularmente comum nas vendas a empresas norte-americanas. Alguns contratos exigem também um relatório SOC 2 atualizado. Se nenhum dos seus clientes o solicitar, uma certificação ISO 27001 ou um relatório ISAE 3000 poderá ser mais adequado, especialmente na Europa.
Quais são os cinco critérios dos Serviços de Confiança do SOC 2?
A segurança, também designada por critérios comuns, faz parte de todos os relatórios SOC 2. Os outros quatro são incluídos quando são relevantes para os serviços que presta e para os compromissos que assume perante os clientes:
Critério | O que abrange | Exemplos de controlos |
|---|---|---|
Segurança | Se os sistemas estão disponíveis para funcionamento e utilização, tal como previsto | Se os sistemas estão disponíveis para funcionamento e utilização, tal como previsto |
Disponibilidade | Se o processamento do sistema está concluído, é válido, preciso, atempado e autorizado | Se o processamento do sistema está concluído, é válido, preciso, atempado e autorizado |
Integridade do processamento | Proteção das informações consideradas confidenciais | Proteção das informações consideradas confidenciais |
Confidencialidade | Recolha, utilização, conservação, divulgação e eliminação de dados pessoais, alinhados com os compromissos da organização | Recolha, utilização, conservação, divulgação e eliminação de dados pessoais, alinhados com os compromissos da organização |
Privacidade | Se os sistemas estão disponíveis para funcionamento e utilização, tal como previsto | Se os sistemas estão disponíveis para funcionamento e utilização, tal como previsto |
Há um aspeto que reveste especial importância para as organizações europeias: o critério de privacidade avalia se cumpre os seus próprios compromissos em matéria de privacidade. Não é isso que torna uma organização conforme com o RGPD.
Requisitos de conformidade com o SOC 2: o que as organizações precisam?
Uma vez que o SOC 2 estabelece critérios em vez de prescrever controlos, os requisitos do SOC 2 variam de organização para organização. A maioria dos programas, no entanto, tem de abranger os mesmos aspetos:
Um âmbito definido, que abranja os serviços, sistemas, locais e Critérios de Serviços de Confiança incluídos no relatório.
Políticas e controlos que cumpram os critérios selecionados, apoiados por uma abordagem estruturada à gestão de políticas.
Áreas operacionais essenciais, incluindo acesso, gestão de alterações, resposta a incidentes, um sistema de gestão de riscos, e gestão de riscos de terceiros e fornecedores.
Evidências de que os controlos estão implementados e, no caso do Tipo 2, em funcionamento ao longo de todo o período de revisão.
Responsabilização e documentação claras, para que cada controlo tenha alguém responsável por ele.
Uma descrição do sistema. A direção elabora uma descrição do sistema abrangido pela auditoria e assina uma declaração a esse respeito. Ambos fazem parte do relatório final e são frequentemente subestimados na fase de preparação.
Exemplos de controlos SOC 2 comuns
Os critérios comuns dividem-se em nove grupos, do CC1 ao CC9. Os controlos dependem do âmbito da sua análise, seguem alguns exemplos típicos para cada grupo:
Área | Exemplos de controlos |
|---|---|
CC1 Ambiente de controlo | Código de conduta, verificação de antecedentes, funções de segurança definidas, supervisão da gestão |
CC2 Comunicação e informação | Políticas partilhadas com os colaboradores, uma descrição do sistema para os clientes, um canal para comunicar incidentes |
CC3 Avaliação de riscos | Uma avaliação de riscos, pelo menos uma vez por ano, incluindo o risco de fraude e as alterações na atividade da empresa |
CC4 Atividades de monitorização | Revisões regulares dos controlos, auditorias internas, acompanhamento e correção de deficiências nos controlos |
CC5 Atividades de controlo | Procedimentos documentados, separação de funções, controlos associados aos riscos identificados |
CC6 Acesso lógico e físico | Autenticação multifator, revisões de acesso, integração e saída de colaboradores, encriptação |
CC7 Operações do sistema | Registo e monitorização, análise de vulnerabilidades, resposta a incidentes |
CC8 Gestão de alterações | Aprovação, testes e revisão de código antes de as alterações chegarem à produção |
CC9 Mitigação de riscos | Gestão de riscos de fornecedores, planeamento da continuidade das atividades |
SOC 2 Tipo 1 vs Tipo 2: qual é a diferença?
Os dois tipos de relatório respondem a questões diferentes:
SOC 2 Tipo 1 | SOC 2 Tipo 2 | |
|---|---|---|
O que avalia | Se os controlos foram concebidos de forma adequada | Se os controlos foram concebidos de forma adequada e aplicados de forma eficaz |
Prazo | Uma data específica | Um período de análise, normalmente de três a doze meses |
Provas de que o auditor necessita | Prova de que os controlos existem e foram concebidos para cumprir os critérios | Prova de que os controlos foram aplicados de forma consistente ao longo de todo o período |
Utilização típica | Um primeiro relatório ou uma resposta rápida a um pedido inicial de um cliente | O relatório que a maioria dos compradores empresariais espera |
Os compradores empresariais costumam dar mais importância a um relatório do Tipo 2, porque este mostra como os controlos funcionaram ao longo do tempo, para além de como foram concebidos. Não existe um período mínimo fixo de análise: a empresa de revisores oficiais de contas e os clientes que se baseiam no relatório decidem o que é aceitável. O tipo a optar em primeiro lugar depende da fase em que se encontra, do seu calendário e do que lhe está a ser solicitado:
Tipo 1 faz frequentemente sentido quando precisa de demonstrar a conceção dos seus controlos num momento específico, por exemplo, para responder a um pedido urgente de um cliente. Muitas organizações passam depois para o Tipo 2.
Tipo 2 é geralmente a opção mais adequada quando os clientes querem provas de que os seus controlos funcionam na prática, e não apenas no papel.
O que esperar para SOC 2 em 2027
Os critérios em si não vão mudar. A partir de outubro de 2026, os Critérios de Serviços de Confiança de 2017 acima descritos continuam em vigor, e as propostas pendentes da AICPA não os alteram. Há dois desenvolvimentos que vale a pena conhecer ao planear a sua próxima auditoria:
Estão a ser elaboradas novas normas de atestado, mas não para as auditorias de 2027. Em fevereiro de 2026, o Conselho de Normas de Auditoria da AICPA propôs revisões às normas de atestado ao abrigo das quais são realizadas as auditorias SOC 2. Estas ainda não são definitivas e, tal como propostas, seriam aplicáveis a trabalhos com início a partir de 15 de junho de 2029. As auditorias em 2027 e 2028 continuarão a seguir as normas atuais.
A IA está a receber cada vez mais atenção nas auditorias. Não existem critérios específicos para a IA, mas os auditores analisam cada vez mais os sistemas de IA e os fornecedores de IA à luz dos critérios existentes, tais como a avaliação de riscos, o controlo de acesso e a gestão de fornecedores. Se a IA fizer parte do seu produto ou das suas operações, espere perguntas sobre o assunto na sua próxima auditoria.
Por que razão o SOC 2 é importante para as empresas?
O valor do SOC 2 depende de quem são os seus clientes e quais são os requisitos destes. Nos casos em que for relevante, um relatório SOC 2 pode:
Conquiste a confiança dos clientes com uma opinião independente, em vez de uma autoavaliação.
Acelere os processos de aquisição e avaliação de fornecedores, uma vez que os avaliadores podem, muitas vezes, basear-se no relatório em vez de recorrerem a longos questionários.
Forneça à equipa de vendas uma resposta consistente às questões de segurança, em vez de uma resposta diferente para cada cliente.
Demonstre a maturidade dos controlos aos clientes, parceiros e investidores.
Identifique lacunas nos processos de segurança e governação, muitas vezes durante a fase de preparação, antes que o auditor as detete.
Veja como decorreria a sua preparação para o SOC 2 no Formalize
Traga a sua lista de controlo atual e os documentos comprovativos, por mais dispersos que estejam neste momento. Vamos mostrar-lhe como os responsáveis, as políticas e os documentos comprovativos se reúnem num único local antes da chegada do auditor.

Como preparar para a conformidade com o SOC 2
A maior parte do trabalho no âmbito do SOC 2 ocorre antes do início da auditoria. Um fluxo prático de trabalho é o seguinte:
Defina o âmbito. Decida quais os serviços, sistemas e locais abrangidos pelo relatório.
Selecione os Critérios dos Serviços de Confiança. A segurança é obrigatória. Adicione outros com base nos seus serviços e nos compromissos assumidos com os clientes.
Estabeleça a correspondência entre os controlos existentes e os critérios. Se já trabalha com a norma ISO 27001, grande parte deste mapeamento constitui um ponto de partida, em vez de um trabalho novo.
Identifique e corrija as lacunas. Corrija os controlos em falta ou fracos antes do início do período de revisão.
Designe responsáveis pelos controlos. Cada controlo necessita de alguém responsável pela sua execução e pela manutenção das respetivas provas.
Estabeleça a recolha e monitorização de provas. Para o Tipo 2, as provas têm de abranger todo o período de revisão, pelo que devem ser recolhidas à medida que os controlos são executados, e não reconstruídas posteriormente.
Realize uma avaliação de preparação e escolha o seu auditor. Uma análise de preparação, interna ou com um consultor, mostra se os seus controlos e evidências se sustentariam perante um auditor. Apenas uma empresa de revisores oficiais de contas licenciada pode realizar a própria auditoria.
Mantenha os controlos após o relatório. Um relatório SOC 2 não expira formalmente, mas os compradores geralmente consideram-no válido durante 12 meses após o término do período de revisão. A maioria das organizações, portanto, renova-o anualmente, pelo que os controlos e as evidências têm de continuar a funcionar entre as auditorias.
Quanto tempo demora a obter a conformidade com o SOC 2?
Há dois fatores que determinam o prazo: o grau de maturidade dos vossos controlos e o tipo de relatório de que necessitam. Para um primeiro relatório, estes são os intervalos habituais:
Fase | Duração habitual | O que acontece |
|---|---|---|
Preparação e correção | Um a três meses, ou mais se começar do zero | Definição do âmbito, avaliação de lacunas, colmatar lacunas, organização da recolha de evidências |
Exame de Tipo 1 | Algumas semanas a dois meses | O auditor avalia a conceção dos controlos numa data específica e emite o relatório |
Período de revisão do Tipo 2 | Três a doze meses | Os controlos são executados e as evidências são recolhidas ao longo de todo o período |
Trabalho no terreno e relatório do Tipo 2 | Cerca de um a três meses após o término do período | O auditor verifica o funcionamento dos controlos e emite o relatório |
No total, um primeiro relatório do Tipo 1 demora frequentemente entre dois a cinco meses, e um primeiro relatório do Tipo 2, entre seis meses e um ano, ou mais, se o período de revisão se estender por um ano completo. Algumas sociedades de revisores oficiais de contas começam a realizar testes durante o período de revisão, o que reduz o tempo de espera no final. A partir do segundo relatório, o período de revisão abrange normalmente 12 meses completos.
Como a Formalize apoia a preparação para o SOC 2
O Formalize não substitui o seu auditor. Organiza o trabalho que antecede a auditoria:
Controls with named owners and evidence attached, so you can show how each control ran throughout the review period.
Policies with approvals, versions, and acceptance tracking, supporting the policy-related controls in the security criteria.
Risk, incident, and supplier management in the same system as your controls.
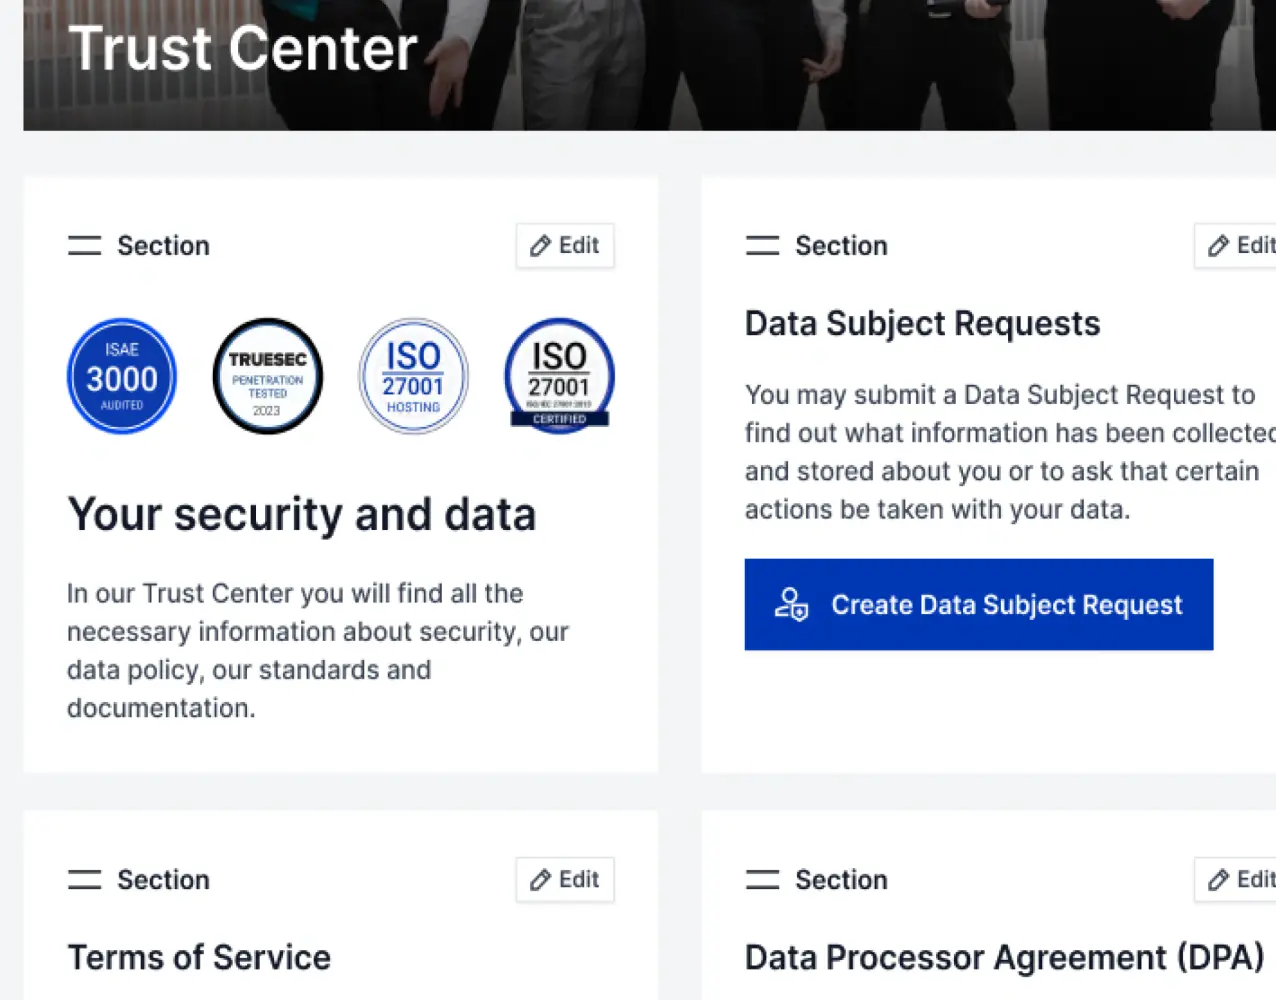
A Trust Center to share your security documentation with customers.
 Se também gerir a ISO 27001, a NIS2 ou o RGPD, esse trabalho pode ser realizado em paralelo com a sua preparação para o SOC 2.
A Formalize possui certificação ISO 27001 e detém um relatório ISAE 3000 Tipo 2, pelo que passamos pelo mesmo tipo de auditoria independente que as equipas que apoiamos.