Àngela Vercher
Marketing Manager Iberia
Àngela Vercher es marketing manager con experiencia en el sector de cumplimiento y regulación. En Formalize, lidera el marketing en Iberia, ayudando a profesionales de cumplimiento, riesgo y seguridad a mantenerse al día con la regulación y a encontrar soluciones prácticas para sus retos diarios.
Puntos clave:
Según el Data Breach Investigations Report 2026 de Verizon, en el 48 % de las brechas analizadas intervino un tercero, un 60 % más que en la edición anterior.
La gestión de riesgos de terceros es un ciclo continuo: identificar, evaluar con evidencias, contratar, supervisar, corregir y cerrar la relación.
Una evaluación anual envejece rápido. Las revisiones deben activarse con cada cambio de alcance, incidente o certificación caducada.
NIS2 incluye la seguridad de la cadena de suministro entre las medidas mínimas de gestión de riesgos, y DORA obliga a las entidades financieras a gestionar a sus proveedores de TIC y a prever estrategias de salida.
Puedes delegar un servicio, pero no la responsabilidad: la prueba de diligencia la aporta quien contrata.
Durante años, muchas organizaciones han pensado la seguridad y el cumplimiento desde dentro: lo que la empresa configura, audita y controla. El riesgo rara vez se queda ahí. Cada vez más incidentes empiezan en un proveedor, en un subcontratista, en un acceso que nadie retiró o en una integración que nadie supervisa.
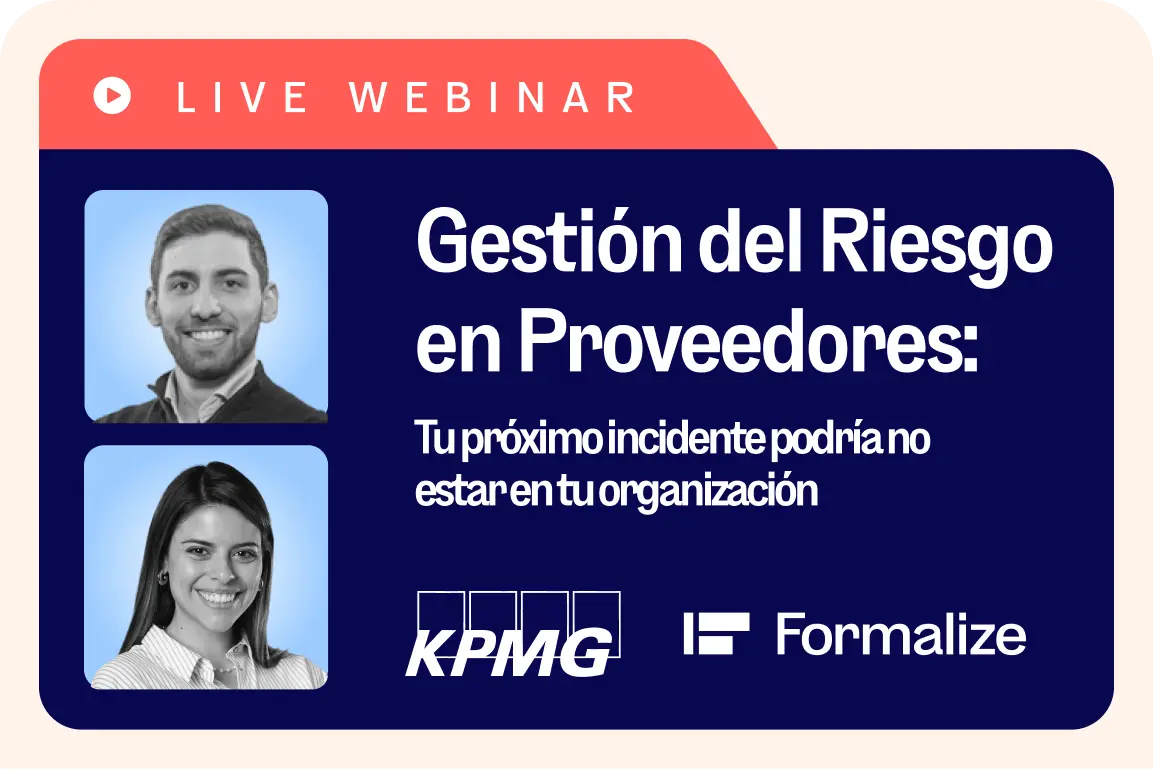
De eso hablamos el 13 de octubre de 2026 en el webinar sobre riesgo de proveedores con Alfonso Redondo Díaz, Cybersecurity Manager en KPMG, y Valentina Borgia, Partnership and Alliances Manager en Formalize. Este artículo recoge sus ideas y las ordena en un modelo que puedes aplicar a tu propia cartera de proveedores. Si quieres verlo entero, la grabación del webinar está disponible.
Por qué el riesgo de un proveedor ya es tu riesgo
Las empresas dependen de proveedores para casi todo: infraestructura, servicios de TI, consultoría, soporte, logística o plataformas SaaS. Esa dependencia aporta eficiencia, pero amplía la superficie de ataque y reduce la visibilidad.
El Data Breach Investigations Report 2026 de Verizon, que analiza más de 22.000 brechas, sitúa la intervención de un tercero en el 48 % de ellas. En la edición anterior era el 30 %, y en la de 2024, el 15 %.
Cuando delegas un proceso en un tercero, delegas también sus controles. Si algo falla en tu cadena de suministro, el impacto acaba llegando a tu organización.
Qué es la gestión de riesgos de terceros
La gestión de riesgos de terceros (TPRM, por sus siglas en inglés) es el proceso continuo para identificar, evaluar, controlar y cerrar la relación con proveedores y subproveedores, con el fin de reducir el riesgo de incidentes, incumplimientos e interrupciones del negocio.
La palabra que importa es «continuo». El ciclo empieza al decidir qué proveedores son críticos y termina cuando la salida se ha ejecutado y comprobado. La evaluación previa a la firma del contrato es solo una de sus fases.
Dos incidentes que empezaron en un proveedor
En el webinar, KPMG repasó dos patrones que se repiten en sectores regulados como el energético:
Offboarding incompleto. Un antiguo proveedor conservaba acceso porque su salida no se había cerrado del todo. Ese acceso permitió operaciones no autorizadas, con consecuencias económicas y reputacionales.
Acceso lateral sin control. Un atacante usó los permisos concedidos a un tercero para moverse por el entorno del proveedor hasta llegar a los sistemas y los datos de la empresa cliente.
En los dos casos, la relación con el tercero siguió abierta más allá de lo que se había decidido. Por eso el riesgo de un proveedor se mide por el impacto que puede tener en tu organización.
Por qué una evaluación al año no basta
Un error frecuente es tratar la evaluación como una foto fija: se envía un cuestionario, se recogen evidencias y se cierra el expediente. Los proveedores, en cambio, cambian. Amplían el alcance del servicio, modifican accesos, subcontratan, actualizan configuraciones y rotan a sus responsables.
Si nadie revisa la evidencia con regularidad, cuando llega un incidente nadie sabe cómo estaba el proveedor en ese momento. Y la responsabilidad sigue de tu lado: el diseño del proceso y la prueba de diligencia corresponden a quien contrata.
Seis fases para gestionar a tus terceros
1. Identificar y clasificar
Antes de evaluar hay que responder a una pregunta de negocio: ¿qué proveedores son críticos? Depende del servicio que prestan, de los datos y sistemas a los que acceden y de cómo afectan a tu actividad. Estos criterios ayudan a clasificarlos:
la sensibilidad de los datos a los que accede, como datos personales o confidenciales;
su acceso a sistemas e infraestructura;
el impacto potencial en la continuidad del negocio;
tu dependencia: si el proveedor desaparece mañana, ¿se para tu operación?
El resultado debe ser un inventario vivo, con un responsable para cada relación, y no una hoja de cálculo que nadie actualiza.
2. Diligencia debida con evidencias
Un cuestionario contestado con «sí» no prueba nada por sí solo. Funciona mejor un enfoque por capas:
cuestionarios por ámbitos: protección de datos, seguridad, gestión de incidentes y continuidad;
evidencias documentales: certificaciones, informes de auditoría y extractos de configuración;
verificación del alcance real con tus propias fuentes, por ejemplo cruzando la información con tu CMDB o tu plataforma GRC.
La confianza en un proveedor se apoya en evidencias que alguien ha revisado.
3. Contratar con cláusulas que se puedan exigir
El contrato fija los requisitos mínimos y tu derecho a supervisar al proveedor. Conviene incluir, como mínimo:
la notificación de incidentes en plazos definidos;
el derecho de auditoría, al menos periódica;
las condiciones de subcontratación y la transparencia sobre los subproveedores;
la protección de datos: ubicación, tratamiento, garantías y responsabilidades;
la devolución y el borrado de datos, con evidencia técnica.
Sin estas cláusulas, ante una auditoría o un incidente la respuesta del proveedor puede quedarse en «no aplica» o «no puedo», y pierdes capacidad de exigir.
4. Supervisar de forma continua
En lugar de revisar solo en la fecha prevista, activa una revisión cada vez que ocurra algo relevante:
un cambio en el alcance del servicio;
un incidente en el proveedor;
la caducidad de una certificación;
nuevos permisos o integraciones;
la renovación del contrato.
Con cientos de proveedores, esta vigilancia solo funciona si los avisos y las tareas no dependen de que alguien se acuerde.
5. Corregir las deficiencias con un plan
Detectar una debilidad y no corregirla deja la evaluación en papel mojado. Cada deficiencia necesita un plan de mitigación, un responsable, un plazo con seguimiento y una evidencia de cierre.
Mitigar casi nunca significa eliminar el riesgo por completo. Significa reducirlo de forma medible y que alguien acepte formalmente el riesgo residual.
6. Cerrar la relación de forma segura
La salida también es un control, y no ocurre sola. Es el momento de evitar credenciales que siguen activas, accesos heredados o extracción de datos. Para asegurar la devolución o el borrado de los datos hacen falta dos cosas:
Obligación contractual: qué debe devolverse o borrarse y en qué plazo.
Control técnico: evidencias de borrado, revocación de accesos y conservación cuando la ley lo exija.
Prueba los planes de salida, por ejemplo con ejercicios de simulación (tabletop). Un plan de salida solo sirve si se puede ejecutar.
Qué exigen NIS2 y DORA
La cadena de suministro ha pasado de ser un asunto operativo a una cuestión de cumplimiento y resiliencia. Dos normas europeas marcan el ritmo:
NIS2 incluye la seguridad de la cadena de suministro entre las medidas mínimas de gestión de riesgos de ciberseguridad que deben aplicar las entidades esenciales e importantes (artículo 21 de la directiva NIS2). Los órganos de dirección deben aprobar esas medidas y supervisar su aplicación (artículo 20). En España, la ley que la transpone sigue en fase de anteproyecto: el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad.
El reglamento DORA, aplicable al sector financiero desde el 17 de enero de 2025, exige gestionar el riesgo de los proveedores terceros de servicios de TIC, mantener un registro de información con esos acuerdos y prever estrategias de salida (artículo 28 del reglamento DORA). Muchas empresas fuera del sector lo usan como referencia, porque sus clientes financieros les trasladan esos requisitos por contrato.
En la práctica, las dos normas piden lo mismo: saber de qué proveedores dependes, poder demostrar cómo los evalúas y tener un plan si la relación falla.
Cinco cambios para empezar ya
Clasifica servicios, no proveedores. Mide la criticidad por lo que hace cada proveedor y el impacto de ese servicio, no por su nombre ni su tamaño.
Mantén vivo el inventario. Asigna un responsable a cada relación, define cómo se actualiza y anota la fecha de fin del contrato.
Pide evidencias en lugar de casillas marcadas. Certificados vigentes, informes, evidencias técnicas y trazabilidad con tus sistemas.
Revisa por eventos. Activa una revisión ante cambios de alcance, incidentes o certificaciones caducadas, además de la revisión periódica.
Prueba el plan de salida. Revocación de accesos, borrado o conservación de datos según corresponda, devolución de activos y un cierre que se pueda verificar.
Tres preguntas para la dirección
¿Sabemos qué proveedores afectan de verdad a nuestra continuidad? Por su impacto y por nuestra dependencia, no por su reputación.
¿Quién es responsable de cada riesgo aceptado y hasta cuándo? Un riesgo aceptado sin responsable ni fecha queda fuera de control.
¿Probamos nuestros planes de salida o solo los documentamos? Un plan sin probar es un riesgo en sí mismo.
Un ejercicio para empezar: cada trimestre, revisa tus diez proveedores más críticos con criterios objetivos y comprueba si su criticidad real coincide con la que percibe la organización.
Cómo te ayuda Formalize a gestionar a tus terceros
En la gestión de terceros, lo más difícil suele ser la trazabilidad: compras, legal, IT, seguridad y negocio trabajan cada uno con su propia información. En Formalize, el módulo Gestión de terceros reúne esa información en un solo lugar:
Cuestionarios y evidencias: envías cuestionarios a tus proveedores, recoges sus evidencias, haces seguimiento de los SLA y programas la reevaluación anual.
Riesgos conectados: cada riesgo se vincula a los proveedores, activos, procesos y sistemas afectados, con su puntuación de riesgo inherente y residual.
Tareas con responsable: las acciones de mejora tienen responsable, fecha, recordatorios y escalado.
Evidencias con historial: un repositorio con historial de versiones y registro de actividad para demostrar tu diligencia ante una auditoría.
Aprobaciones y cuadros de mando: flujos de aprobación y cuadros de mando para que la dirección vea el estado de los proveedores críticos.
Tus proveedores críticos, en un solo lugar
Te enseñamos en una demo cómo funciona Gestión de terceros con tus proveedores, tus cuestionarios y tus evidencias.
Preguntas frecuentes
Este artículo refleja la información disponible a 10 de noviembre de 2026. Es información general y no constituye asesoramiento jurídico.