Nuestro blog

Recursos y perspectivas

Qué ha cambiado en el cumplimiento normativo europeo, qué exige y qué hacer al respecto.

EIPD

¿Qué es una EIPD? La evaluación de impacto relativa a la protección de datos del RGPD, explicada

Descubre cómo identificar los detonantes del Artículo 35, los 7 pasos y qué incluir.

Maurice Müller

Maurice Müller

21.09.26

Gestión de riesgos

¿Qué es la gestión de riesgos de la IA?

Principales tipos de riesgo, el marco del NIST y un proceso de 6 pasos a seguir.

Maurice Müller

Maurice Müller

14.09.26

Gestión de riesgos

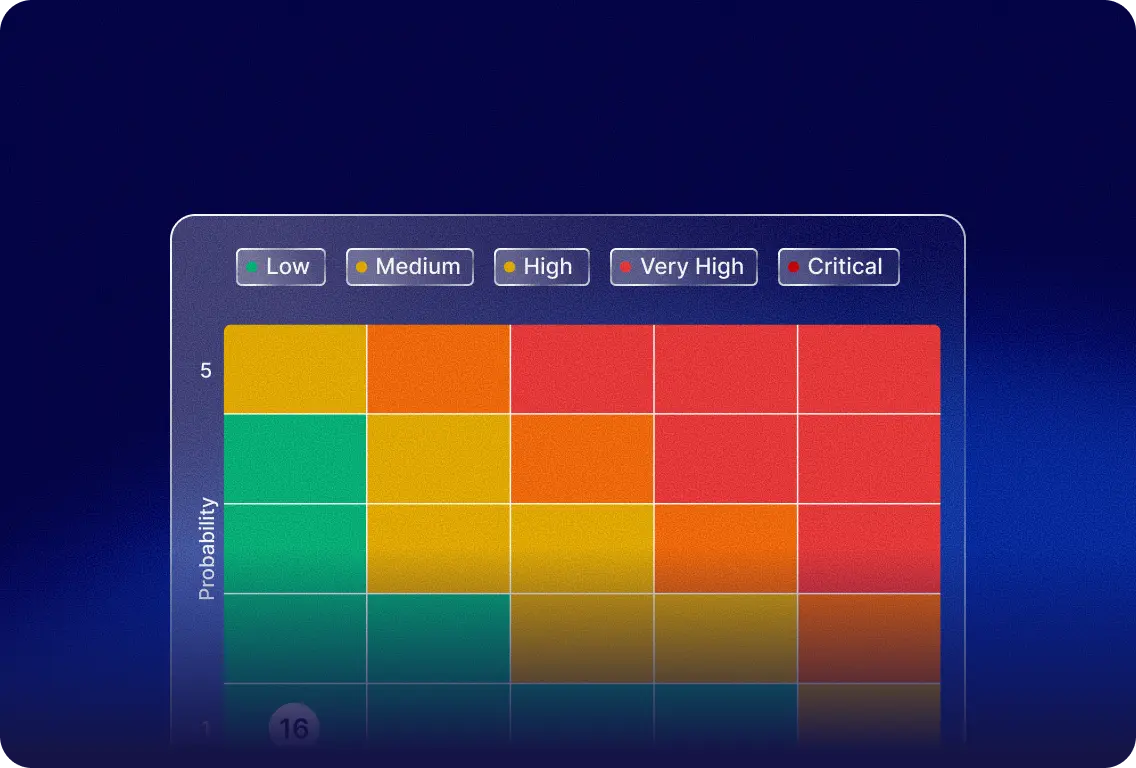
¿Qué es una matriz de riesgos? Explicación de la puntuación

Cómo se combinan la probabilidad y el impacto para generar una puntuación, con un ejemplo de 5x5.

Maurice Müller

Maurice Müller

09.09.26

Gestión de riesgos

¿Qué es la gestión de riesgos de proveedores? Una guía práctica

Cómo evaluar, puntuar y monitorear el riesgo de los proveedores, paso a paso.

Maurice Müller

Maurice Müller

04.09.26

Plataforma

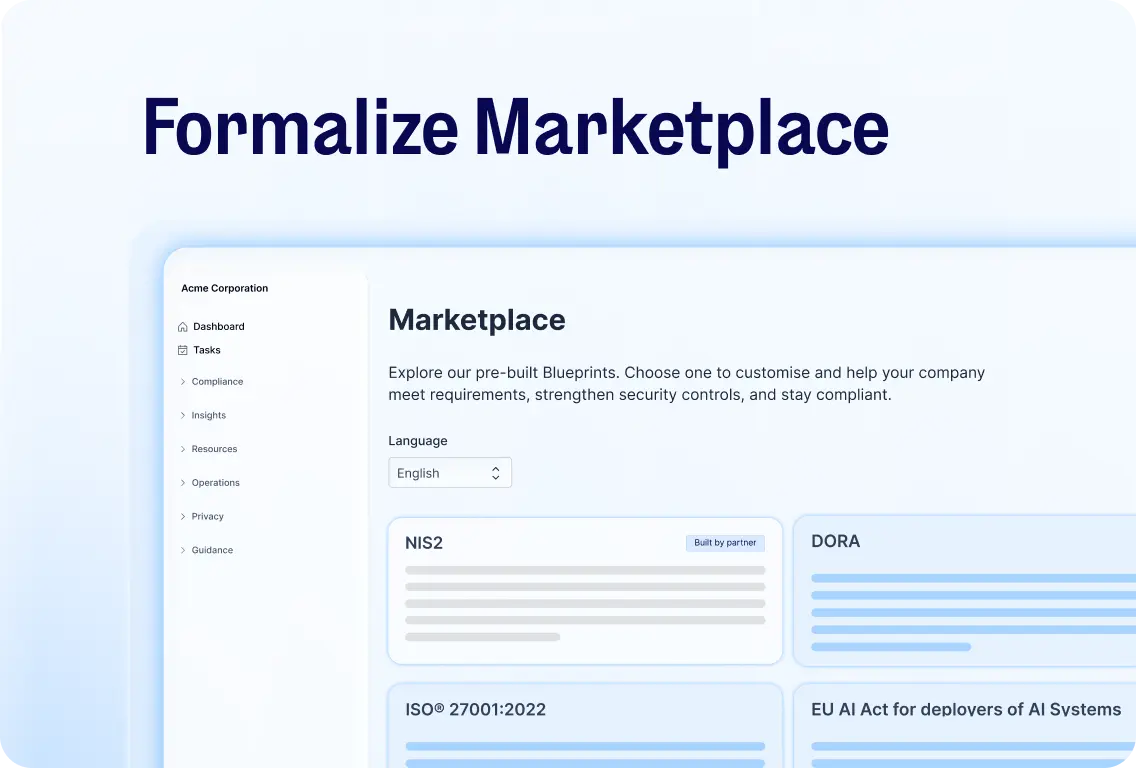
Marketplace de Formalize: cómo funcionan los blueprints

Los partners codesarrollan blueprints listos para desplegar, permitiéndole evitar empezar desde cero.

Maurice Müller

Maurice Müller

02.09.26

Risk Management

Marcos de gestión de riesgos: tipos, proceso y ejemplos

NIST, ISO 31000 o COSO: compara los marcos y elige la solución adecuada.

Maurice Müller

Maurice Müller

01.09.26

NIS2

Requisitos de NIS2: Pilares clave y lista de verificación

Lo que exige realmente NIS2 y cómo comprobar cuál es la situación de tu organización.

Maurice Müller

Maurice Müller

25.08.26

Plataforma

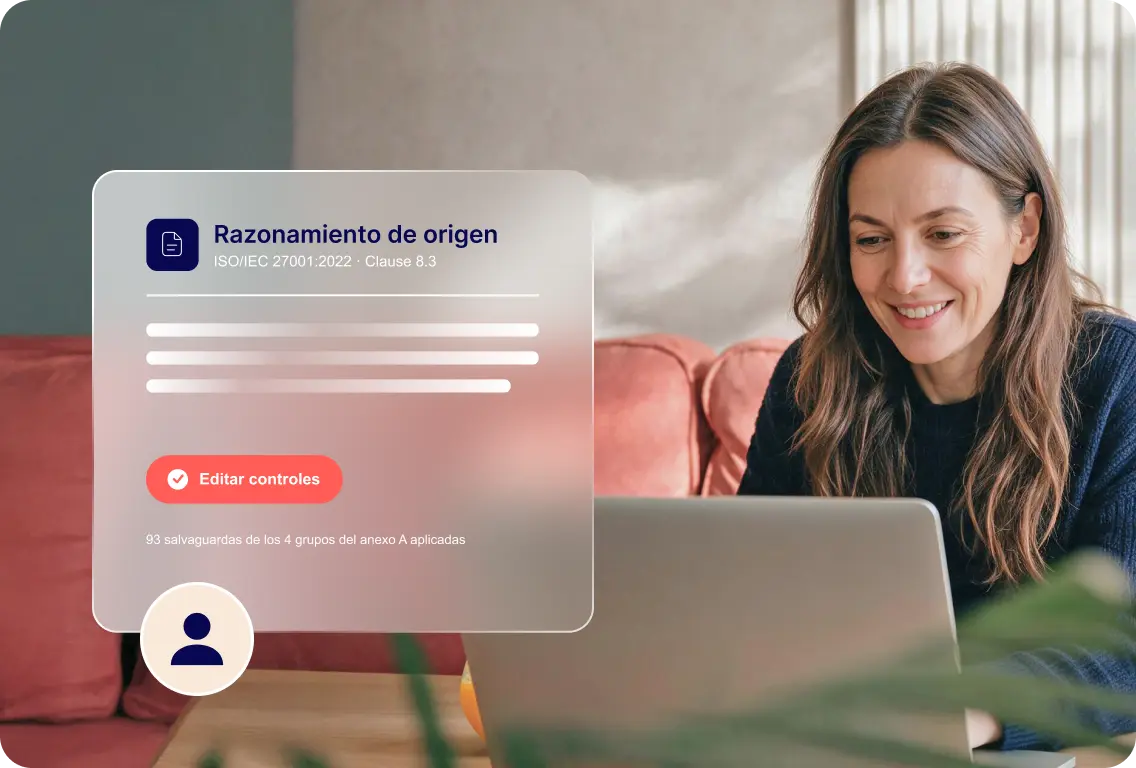
Tus controles de la ISO 27001 eran correctos. ¿Lo siguen siendo?

IA que analiza la norma ISO 27001 real, no solo resúmenes sobre ella.

Maurice Müller

Maurice Müller

24.08.26

Plataforma

Deja de buscar respuestas. Empieza a preguntar.

Tus registros de cumplimiento finalmente pueden responder preguntas, no solo quedarse ahí parados.

Maurice Müller

Maurice Müller

24.08.26

ISO 27001

¿Qué es la ISO 27001? Explicación de la norma SGSI y su cumplimiento

ISO 27001 es la norma internacional para la gestión del riesgo de seguridad de la información.

Maurice Müller

Maurice Müller

20.08.26

EU AI Act

Ley de IA de la UE: qué ha cambiado con el "Omnibus digital" y qué significa para tu organización

El Digital Omnibus de la Ley de IA de la UE ha ampliado los plazos clave de cumplimiento para los sistemas de IA de alto riesgo. El titular es fácil de malinterpretar: esto no es una pausa. Las obligaciones se mantienen. El cronograma ha cambiado.

Maurice Müller

Maurice Müller

18.08.2026

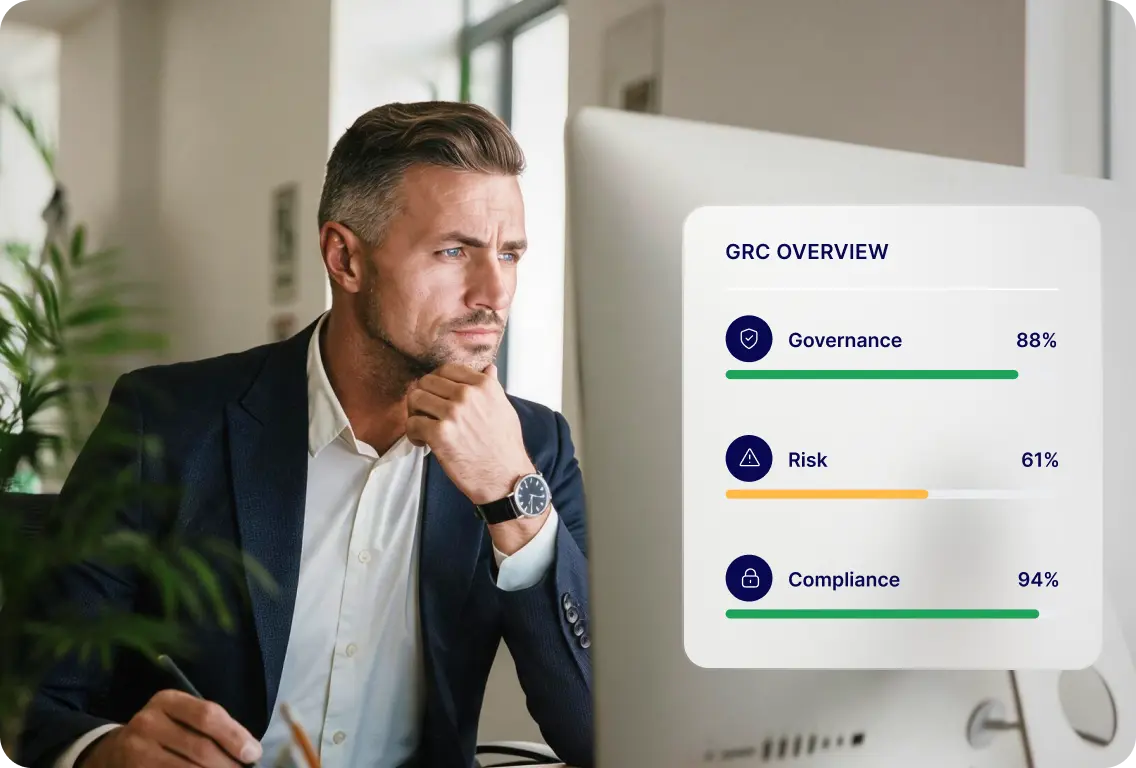
Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
GRC

¿Qué es GRC? Gobernanza, Riesgo y Cumplimiento explicados

GRC son las siglas de Gobernanza, Riesgo y Cumplimiento (Governance, Risk, and Compliance). El significado de GRC va más allá del acrónimo: describe cómo las organizaciones estructuran sus normas internas, gestionan la incertidumbre y cumplen con los requisitos regulatorios externos, no como tres líneas de trabajo separadas, sino como un enfoque conectado.

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
NIS2

¿Qué es NIS2? La directiva de ciberseguridad de la UE y lo que significa para tu organización

NIS2 es la directiva actualizada de la UE sobre seguridad de las redes y sistemas de información. Establece requisitos de ciberseguridad vinculantes para organizaciones de sectores críticos en Europa y, desde octubre de 2024, está en vigor.

Maurice Müller

Maurice Müller

31.07.26

Solicita una demo