Maurice Müller
Senior Content Manager
Maurice Müller es periodista y estratega de contenidos, con experiencia tanto en medios impresos como digitales. En Formalize, convierte temas complejos de cumplimiento y regulación en contenido claro y práctico para profesionales de cumplimiento, riesgo y seguridad de toda Europa.
Conclusiones clave:
Los auditores suelen pedir más que la propia política: qué versión se aplicaba, quién la aprobó y quién la ha leído.
Los marcos exigen cada vez más pruebas. El control 5.1 del Anexo A de ISO 27001, por ejemplo, pide que las políticas sean aprobadas por la dirección, comunicadas al personal pertinente y reconocidas por este, y revisadas a intervalos planificados.
El ciclo de vida consta de siete pasos: identificar la necesidad y al responsable, redactar, revisar, aprobar, publicar, hacer seguimiento de la confirmación de lectura, y revisar o retirar.
Un buen proceso se apoya en cinco elementos: propiedad, coherencia, control, comunicación y revisión respaldada por evidencias.
El software resulta útil cuando las políticas, los responsables y las fechas de revisión desbordan las hojas de cálculo y el correo electrónico, sobre todo cuando las políticas deben conectarse con controles y riesgos.
Un auditor te pide tu política de control de acceso. No solo el documento, sino la versión que estaba vigente el pasado marzo, el registro de quién la aprobó y la evidencia de que las personas a las que afecta la han leído de verdad. El equipo encuentra tres versiones en una unidad compartida, una aprobación enterrada en un hilo de correo y una lista de confirmaciones en una hoja de cálculo que no se actualiza desde antes de la última ronda de nuevas incorporaciones.
Puede que la política en sí sea perfectamente sólida. Lo que falta es la gestión que la rodea: una versión vigente clara, una aprobación registrada y la prueba de que se ha llegado a las personas adecuadas. Esa carencia es lo que cierra la gestión de políticas.
¿Qué es la gestión de políticas?
Una política establece lo que una organización espera: cómo se concede el acceso a los sistemas, cómo se tratan los datos personales, cómo deben comunicar sus inquietudes los empleados. Redactarla es un único momento. Gestionarla es todo lo que viene después, mientras la política esté en vigor.
Eso significa asegurarse de que cada política la apruebe alguien con autoridad para hacerlo, llegue a las personas a las que se aplica, se mantenga alineada con los riesgos y los requisitos que la respaldan, y se actualice o se retire cuando estos cambien. En la práctica, una organización con una gestión de políticas que funcione puede responder a tres preguntas sobre cualquier política en cualquier momento: qué versión es la vigente, quién es su responsable y cuándo toca revisarla.
Una aclaración sobre los términos: “gestión de políticas” también se usa en otros contextos, por ejemplo para administrar contratos de seguros o para gestionar conjuntos de reglas de cortafuegos en la seguridad de redes. Este artículo trata sobre las políticas internas que rigen el funcionamiento de una organización, desde la seguridad de la información y la protección de datos hasta los códigos de conducta.
Ejemplos de políticas que las organizaciones deben gestionar
La mayoría de las organizaciones gestionan un conjunto básico de políticas. La lista exacta depende de su sector y de los marcos que siguen, pero estas son habituales:
Política de seguridad de la información: Marca la dirección general para proteger la información, y es la política que exige la cláusula 5.2 de ISO 27001.
Política de control de acceso: Define quién obtiene acceso a qué sistemas y datos, y cómo se concede, se revisa y se retira ese acceso.
Política de protección de datos y privacidad: Describe cómo se recogen, usan, almacenan y eliminan los datos personales conforme al RGPD.
Política de respuesta a incidentes: Establece cómo se notifican, evalúan y escalan los incidentes, incluidos los plazos de notificación regulatorios.
Política de uso aceptable: Explica cómo pueden usar los empleados los dispositivos, los sistemas y los datos de la empresa, y qué no está permitido.
Política de seguridad de proveedores: Define los requisitos de seguridad que deben cumplir los proveedores y otros terceros.
¿Por qué es importante una gestión de políticas eficaz?
Una política que nadie encuentra, o que contradice a otra, no orienta a nadie. Una gestión de políticas eficaz convierte las políticas en algo en lo que una organización puede confiar:
Responsabilidades claras. Cada política tiene un responsable, y los empleados saben qué se espera de ellos.
Menos normas obsoletas o contradictorias. Las revisiones periódicas detectan las políticas que ya no se corresponden con el funcionamiento de la organización, lo que reduce el riesgo en vez de crearlo.
Gobernanza demostrable. Las aprobaciones, las versiones y las revisiones muestran que las políticas forman parte de cómo se dirige la organización, un principio básico del GRC.
Empleados que han recibido las normas. La distribution y la confirmación de lectura muestran quién ha visto qué versión.
Evidencias a petición. Cuando un auditor o un regulador las pide, el registro ya existe.
Cuando la gestión de políticas falla, las carencias salen a la luz en las auditorías y en los incidentes. En una auditoría de certificación de ISO 27001, una política sin aprobación registrada o sin evidencias de que se comunicó puede dar lugar a una no conformidad. Una política de respuesta a incidentes que todavía nombra a un contacto que dejó la empresa ralentiza la respuesta. Y una política de acceso redactada antes del paso a los servicios en la nube puede dejar riesgos reales sin cubrir, aunque el propio documento parezca completo.
Qué esperan los marcos de las políticas
La mayoría de los marcos de cumplimiento no se quedan en “tener una política”. Describen cómo deben gestionarse las políticas:
Marco | Qué espera |
|---|---|
ISO 27001 | La cláusula 5.2 exige una política de seguridad de la información documentada y comunicada dentro de la organización. El control 5.1 del Anexo A amplía esto a las políticas específicas de cada tema: definidas, aprobadas por la dirección, publicadas, comunicadas al personal pertinente y a las partes interesadas pertinentes y reconocidas por ellos, y revisadas a intervalos planificados y tras cambios significativos. |
NIS2 | El artículo 21 exige que las entidades esenciales e importantes cuenten, entre otras medidas, con políticas de análisis de riesgos y de seguridad de los sistemas de información. Con arreglo al artículo 20, sus órganos de dirección deben aprobar esas medidas de gestión de riesgos de ciberseguridad y supervisar su aplicación. Los detalles dependen de la legislación nacional de cada país. |
DORA | Las entidades financieras necesitan políticas de seguridad de las TIC como parte de un marco de gestión del riesgo de TIC documentado. Con arreglo al artículo 6, ese marco debe revisarse al menos una vez al año, o periódicamente en el caso de las microempresas, y tras incidentes graves relacionados con las TIC. Las entidades más pequeñas sujetas al régimen simplificado siguen normas más ligeras. |
RGPD | El Article 24 exige a los responsables del tratamiento aplicar políticas de protección de datos adecuadas cuando sean proporcionadas en relación con sus actividades de tratamiento. |
El thread común: los marcos buscan evidencias de que las políticas están aprobadas, comunicadas y mantenidas al día. Tener una política archivada es solo el punto de partida.
¿Qué es el ciclo de vida de la gestión de políticas?
El ciclo de vida de la gestión de políticas es la secuencia por la que pasa cada política, desde el momento en que alguien reconoce la necesidad de tenerla hasta el día en que se retira. Así funciona, con una política de control de acceso como ejemplo a lo largo de todo el proceso.
1. Identifica la necesidad y asigna un responsable
Toda política debería existir por una razón: un requisito normativo, un riesgo, una obligación contractual o una decisión recurrente que necesita una respuesta coherente. Indica el requisito o el riesgo al que responde y asigna un único responsable que responda de ella. En el caso de una política de control de acceso, la necesidad puede venir de ISO 27001 o NIS2, y el responsable suele ser la persona al frente de TI o de seguridad de la información.
2. Redacta la política
Un buen borrador es específico en cuanto al alcance, las responsabilidades y los requisitos: a quién se aplica la política, quién hace qué y qué se espera. No necesita describir cada paso de cada tarea. Para eso están los procedimientos.
3. Revisa la política
Antes de la aprobación, el borrador pasa a las personas que pueden detectar problemas: expertos en la materia, el área legal o de cumplimiento cuando la política tiene implicaciones regulatorias, y los equipos que tendrán que cumplirla. En la política de control de acceso, operaciones de TI podría señalar que una regla no se puede aplicar en sistemas heredados.
4. Aprueba la política
La aprobación debe proceder de alguien con autoridad definida para darla, y la propia aprobación debe quedar registrada: quién aprobó qué versión y cuándo. En el caso de las políticas de seguridad de la información, suele ser la dirección, como esperan los marcos anteriores.
5. Publica y distribuye la política
La versión aprobada debe ser fácil de encontrar para todas las personas a las que se aplica, y debe quedar claro que es la vigente. Las copias obsoletas guardadas en local o reenviadas por correo son una de las fuentes de confusión más habituales.
6. Haz seguimiento de la confirmación de lectura y de la implementación
Publicar una política demuestra que estaba disponible. La confirmación de lectura demuestra que las personas pertinentes la recibieron y confirmaron haberla leído. Esa diferencia importa: ISO 27001 pide expresamente que el personal pertinente reconozca las políticas. La implementación va un paso más allá, y suele demostrarse mediante los controles, la formación y las comprobaciones que ponen la política en práctica.
7. Revisa, actualiza, y retira las políticas
Las políticas necesitan revisiones programadas y también no programadas cuando algo cambia: una nueva normativa, una reorganización, un nuevo sistema o un incidente. Cada actualización crea una nueva versión, con un historial de qué cambió y por qué. Cuando una política deja de ser necesaria, debe retirarse formalmente y archivarse, de modo que pueda presentarse en las auditorías que cubran el periodo en que estuvo vigente.
Descubre cómo funcionarían tus políticas en Formalize
Trae una de tus políticas actuales y su historial de aprobaciones, sea cual sea la forma en que lo tengas guardado hoy. Te mostraremos cómo se ve cuando los responsables, las aprobaciones, las versiones y las confirmaciones de lectura están en un mismo lugar.
¿Qué caracteriza a un buen proceso de gestión de políticas?
El ciclo de vida describe los pasos. Cinco cualidades deciden si esos pasos se sostienen con el tiempo:
Propiedad: Cada política tiene un único responsable, y esa responsabilidad se traslada con el puesto cuando las personas cambian de trabajo.
Coherencia: las políticas siguen una estructura común, usan los mismos términos y no se contradicen entre sí.
Control: Las aprobaciones, las versiones y los cambios son trazables, de modo que se puede demostrar qué se aplicaba en cada momento.
Comunicación: Los empleados a los que afecta una política pueden acceder a ella, saben que existe y reciben aviso cuando cambia.
Revisión y evidencias: Las políticas se mantienen al día, y la organización puede demostrar cada fase del ciclo de vida sin tener que reconstruirla a posteriori.
¿Qué es el software de gestión de políticas?
El software de gestión de políticas es un sistema para centralizar las políticas junto con sus responsables, aprobaciones, versiones, fechas de revisión y confirmaciones de lectura. Sustituye la combinación de unidades compartidas, hojas de cálculo y correos de recordatorio con la que empiezan la mayoría de las organizaciones.
Las organizaciones suelen necesitarlo cuando se cumple una o más de estas condiciones:
El número de políticas y de responsables crece más de lo que una sola persona puede controlar.
Los marcos exigen evidencias, como las aprobaciones y las confirmaciones de lectura para una auditoría de certificación de ISO 27001.
Las revisiones se van retrasando, porque nadie recibe un recordatorio hasta que el auditor pregunta.
Las políticas deben conectarse con el resto el trabajo de cumplimiento, como los controles que las implementan y los riesgos que abordan.
Este último punto es donde el software de gestión de políticas más se diferencia de un repositorio de documentos. Una política vinculada a sus controles y riesgos muestra tanto lo que la organización espera como la manera en que esa expectativa se lleva a cabo en el día a día. Para conocer la categoría en general, consulta nuestra guía sobre software de gestión del cumplimiento.
Funciones clave que buscar en un software de gestión de políticas
Al comparar herramientas, ve más allá del almacenamiento de documentos. Estas funciones deciden si el software respalda todo el ciclo de vida:
Función | Por qué importa |
|---|---|
Control de versiones e historial | Muestra qué versión se aplicaba en cada momento y qué cambió entre versiones. |
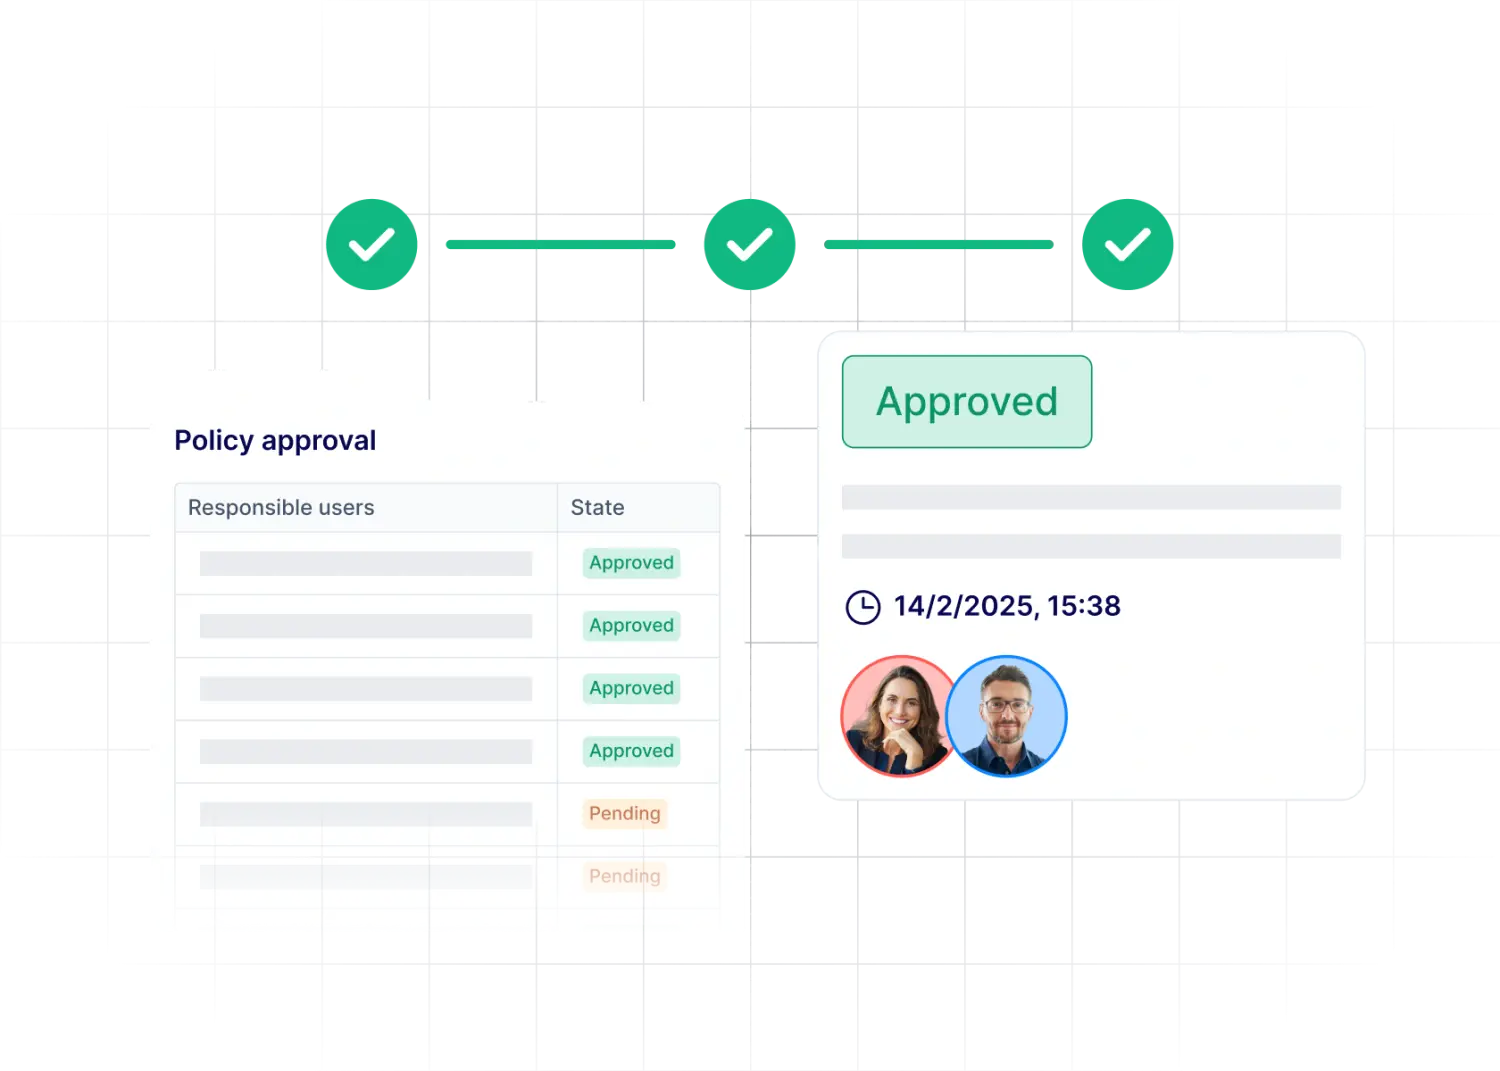
Flujos de aprobación | Dirige cada borrador al aprobador adecuado y registra quién aprobó qué versión y cuándo. |
Seguimiento de la distribución y de la confirmación de lectura | Envía las políticas a los grupos de empleados adecuados y muestra quién ha confirmado haberlas leído. |
Programación de revisiones y recordatorios | Señala las políticas que toca revisar antes de que queden obsoletas. |
Plantillas y una estructura estándas | Mantiene la coherencia de las políticas, de modo que son más fáciles de redactar, revisar y comparar. |
Vínculos con controles, riesgos y marcos | Muestra cómo se pone en práctica cada política y qué requisitos cubre. |
Pista de auditoría e informes | Genera evidencias para los auditores sin tener que reconstruirlas a partir de correos y hojas de cálculo. |
Cómo apoya Formalize la gestión de políticas
Formalize mantiene en un solo lugar el ciclo de vida de cada política:
Responsables, aprobaciones e historial de versiones de cada política, de modo que la aprobación de cada versión queda registrada.
Distribución a los grupos de empleados adecuados, con seguimiento de la aceptación como evidencia de que las políticas se han recibido y confirmado.
Recordatorios de revisiones y tareas abiertas, para que las políticas no queden obsoletas sin que nadie se dé cuenta.
Políticas vinculadas a controles y tareas, junto con tu trabajo de riesgos, incidentes y cumplimiento en el mismo sistema.
Checklist de gestión de políticas
Usa esta lista para ver en qué punto se encuentra tu proceso actual:
Cada política tiene un responsable designado, y la propiedad se traslada con el puesto.
Cada política está vinculada al requisito o al riesgo al que responde.
Las políticas siguen una estructura estandarizada y usan términos coherentes.
Las responsabilidades de aprobación están claramente definidas para cada tipo de política.
Cada aprobación queda registrada con el aprobador, la versión y la fecha.
Solo se publica la versión vigente, en una ubicación a la que pueden acceder todos los empleados.
Se hace seguimiento de la confirmación de lectura de cada grupo de empleados a los que se aplica una política.
Cada política tiene una próxima fecha de revisión, con recordatorios antes de que venza.
Las políticas retiradas se archivan y aún pueden presentarse en auditorías pasadas.