Maurice Müller
Senior Content Manager
Maurice Müller er journalist og indholdsstrateg med erfaring fra både trykte og digitale medier. Hos Formalize omsætter han komplekse compliance- og reguleringsemner til klart, praktisk indhold for compliance-, risikostyrings- og sikkerhedsfolk i hele Europa
Vigtige pointer:
Auditører beder typisk om mere end blot selve politikken: hvilken version der var gældende, hvem der har godkendt den, og hvem der har læst den.
Rammeværker forventer i stigende grad dokumentation. ISO 27001 Annex A, kontrol 5.1, kræver for eksempel, at politikker godkendes af ledelsen, formidles til og bekræftes af relevant personale samt gennemgås med planlagte intervaller.
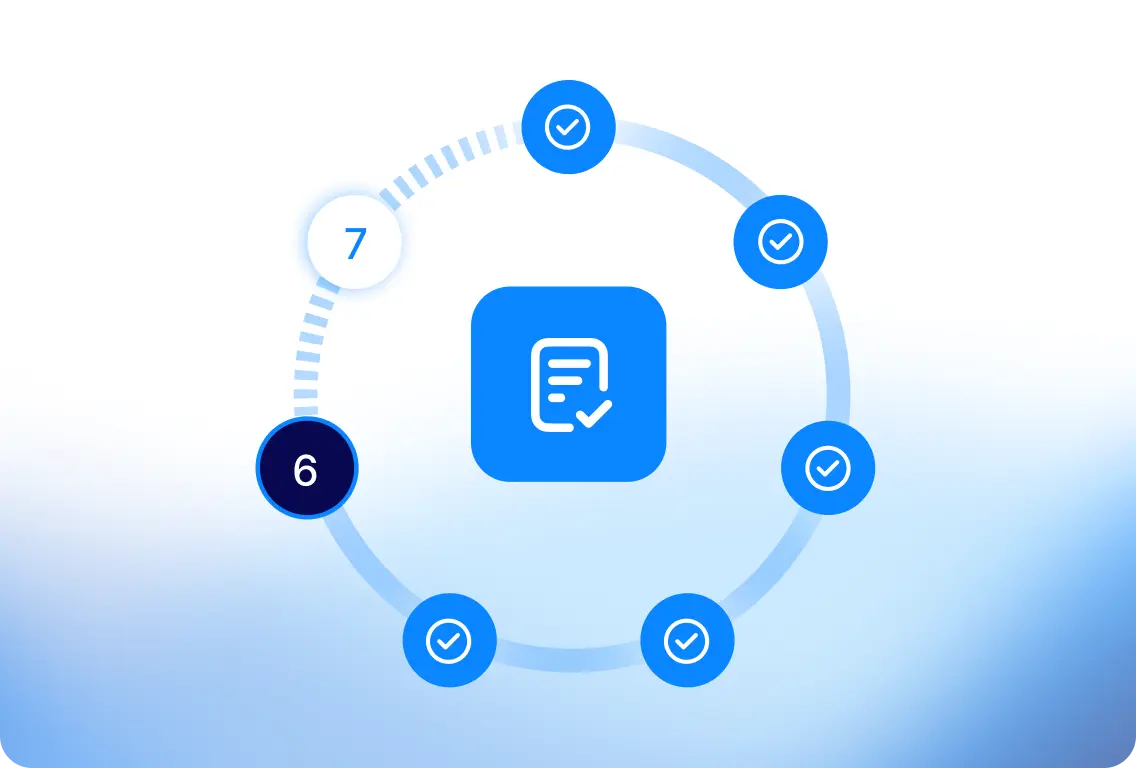
Livscyklussen forløber i syv trin: identificer behovet og ejeren, udarbejd et udkast, gennemgå, godkend, offentliggør, registrer bekræftelser og gennemgå eller udfas.
En god proces hviler på fem elementer: ejerskab, ensartethed, kontrol, kommunikation og gennemgang understøttet af dokumentation.
Software bliver nyttig, når politikker, ejere og gennemgangsdatoer vokser ud af regneark og e-mails, især når politikker skal kobles til kontroller og risici.
En auditør beder om jeres politik for adgangskontrol. Ikke blot selve dokumentet, men den version, der var gældende i marts sidste år, dokumentation for hvem der har godkendt den, samt bevis for, at de personer, den omfatter, rent faktisk har læst den. Teamet finder tre versioner på et fællesdrev, en godkendelse begravet i en e-mailtråd og en liste over bekræftelser i et regneark, som ikke er blevet opdateret siden før den seneste runde af nyansættelser.
Selve politikken kan være helt i orden. Det, der mangler, er styringen omkring den: en tydelig gældende version, en registreret godkendelse og dokumentation for, at de rette personer er blevet nået. Det er det hul, politikstyring lukker.
Hvad er politikstyring?
A policy states what an organization expects: how access to systems is granted, how personal data is handled, how employees should report concerns. Writing it is one moment. Managing it is everything that follows, for as long as the policy is in force.
En politik fastlægger, hvad en organisation forventer: hvordan adgang til systemer tildeles, hvordan personoplysninger håndteres, og hvordan medarbejdere skal indberette bekymringer. At skrive den en ting, noget andet er styringen af alt det, der følger efter, så længe politikken er gældende.
Det betyder, at man sikrer, at hver politik er godkendt af en person med beføjelse til at godkende den, at den når ud til de personer, den gælder for, at den forbliver overensstemmende med de bagvedliggende risici og krav samt at den bliver opdateret eller udfaset, når disse ændrer sig. I praksis kan en organisation med velfungerende politikstyring til enhver tid besvare tre spørgsmål om enhver politik: hvilken version der er gældende, hvem der ejer den, og hvornår den skal gennemgås næste gang.
En bemærkning om begreber: "Politikstyring" (Policy management) bruges også i andre sammenhænge, for eksempel til at administrere forsikringsaftaler eller til at styre firewall-regelsæt inden for netværkssikkerhed. Denne artikel handler om de interne politikker, der styrer, hvordan en organisation arbejder – fra informationssikkerhed og databeskyttelse til adfærdskodekser.
Eksempler på politikker organisationer skal styre
De fleste organisationer styrer et kernesæt af politikker. Den præcise liste afhænger af deres branche og de rammeværker, de følger, men disse er almindelige:
Informationssikkerhedspolitik: Fastlægger den overordnede retning for beskyttelse af information og er den politik, som ISO 27001, punkt 5.2, kræver.
Adgangskontrolpolitik: Fastlægger, hvem der får adgang til hvilke systemer og data, samt hvordan adgang tildeles, gennemgås og fjernes.
Databeskyttelses- og privatlivspolitik: Beskriver, hvordan personoplysninger indsamles, anvendes, opbevares og slettes i overensstemmelse med GDPR.
Hændelseshåndteringspolitik: Fastlægger, hvordan hændelser rapporteres, vurderes og eskaleres, herunder lovpligtige indberetningsfrister.
Politik for acceptabel brug: Forklarer, hvordan medarbejdere må bruge virksomhedens enheder, systemer og data, og hvad der ikke er tilladt.
Leverandørsikkerhedspolitik: Fastlægger de sikkerhedskrav, som leverandører og andre tredjeparter skal opfylde.
Hvorfor er effektiv politikstyring vigtigt?
En politik, som ingen kan finde, eller som modsiger en anden politik, vejleder ikke nogen. Effektiv politikstyring gør politikker til noget, en organisation kan stole på:
Klare ansvarsområder. Hver politik har en ejer, og medarbejderne ved, hvad der forventes af dem.
Færre forældede eller modstridende regler. Regelmæssige gennemgange opfanger politikker, der ikke længere stemmer overens med, hvordan organisationen arbejder, hvilket reducerer risiko i stedet for at skabe den.
Dokumenteret governance. Godkendelser, versioner og gennemgange viser, at politikker er en del af måden, organisationen drives på – et kerneprincip inden for GRC.
Medarbejdere, der har modtaget reglerne. Distribution og bekræftelse viser, hvem der har set hvilken version.
Anmodning om dokumentation. Når en auditør eller tilsynsmyndighed spørger, eksisterer registreringen allerede.
Når politikstyringen svigter, viser hullerne sig ved audits og hændelser. Ved en ISO 27001-certificeringsaudit kan en politik uden registreret godkendelse eller dokumentation for, at den er blevet kommunikeret, føre til en afvigelse. En hændelseshåndteringspolitik, der stadig nævner en kontaktperson, som har forladt virksomheden, forsinker reaktionstiden. Og en adgangspolitik, der er skrevet før overgangen til cloudtjenester, kan efterlade reelle risici udækkede, selvom selve dokumentet ser komplet ud.
Hvad rammeværker forventer af politikker
De fleste compliance-rammeværker stopper ikke ved 'hav en politik'. De beskriver, hvordan politikker skal styres:
Rammeværk | Hvad der forventes |
|---|---|
ISO 27001 | Punkt 5.2 kræver en informationssikkerhedspolitik, der er dokumenteret og kommunikeret internt i organisationen. Bilag A, kontrol 5.1, udvider dette til emnespecifikke politikker: defineret, godkendt af ledelsen, offentliggjort, kommunikeret til og bekræftet af relevant personale og relevante interessenter samt gennemgået med planlagte intervaller og efter væsentlige ændringer. |
NIS2 | Artikel 21 kræver, at væsentlige og vigtige enheder blandt andet har politikker om risikoanalyse og informationssystemers sikkerhed. I henhold til artikel 20 skal deres ledelsesorganer godkende disse foranstaltninger til styring af cybersikkerhedsrisici og føre tilsyn med gennemførelsen heraf. De nærmere detaljer afhænger af det enkelte lands nationale lovgivning. |
DORA | Finansielle enheder har brug for IKT-sikkerhedspolitikker som en del af et dokumenteret rammeværk for styring af IKT-risici. I henhold til artikel 6 skal dette rammeværk gennemgås mindst én gang om året, eller periodisk for mikrovirksomheder, samt efter større IKT-relaterede hændelser. Mindre enheder under den forenklede ordning følger lempeligere regler.rules. |
GDPR | Artikel 24 kræver, at dataansvarlige gennemfører passende databeskyttelsespolitikker, når dette står i rimeligt forhold til behandlingsaktiviteterne. |
Den røde tråd: Rammeværker ser efter dokumentation for, at politikker er godkendt, kommunikeret og holdes opdaterede. At have en politik liggende er blot begyndelsen.
Hvad er livscyklussen for politikstyring?
Livscyklussen for politikstyring er det forløb, hver politik gennemgår – fra det øjeblik nogen erkender behovet for den, til den dag den udfases. Her er, hvordan det fungerer, med en adgangskontrolpolitik som gennemgående eksempel.
1. Identificer behovet og tildel ejerskabet
Enhver politik bør eksistere af en grund: et lovkrav, en risiko, en kontraktlig forpligtelse eller en tilbagevendende beslutning, der kræver et ensartet svar. Angiv det krav eller den risiko, den adresserer, og udpeg én ejer, der er ansvarlig for den. For en adgangskontrolpolitik kan behovet stamme fra ISO 27001 eller NIS2, og ejeren er ofte den IT- eller informationssikkerhedsansvarlige.
2. Udarbejd politikken
Et godt udkast er præcist omkring anvendelsesområde, ansvarsområder og krav: hvem politikken gælder for, hvem der gør hvad, og hvad der forventes. Det behøver ikke at beskrive hvert eneste trin i hver enkelt opgave. Det er det, procedurer er til for.
3. Gennemgå politikken
Før godkendelse sendes udkastet til de personer, der kan opdage problemer: fagspecialister, jurister eller compliance, hvor politikken har lovgivningsmæssige konsekvenser, samt de teams, der skal følge den. For adgangskontrolpolitikken kan IT-driften påpege, at en regel ikke kan håndhæves på ældre systemer.
4. Godkend politikken
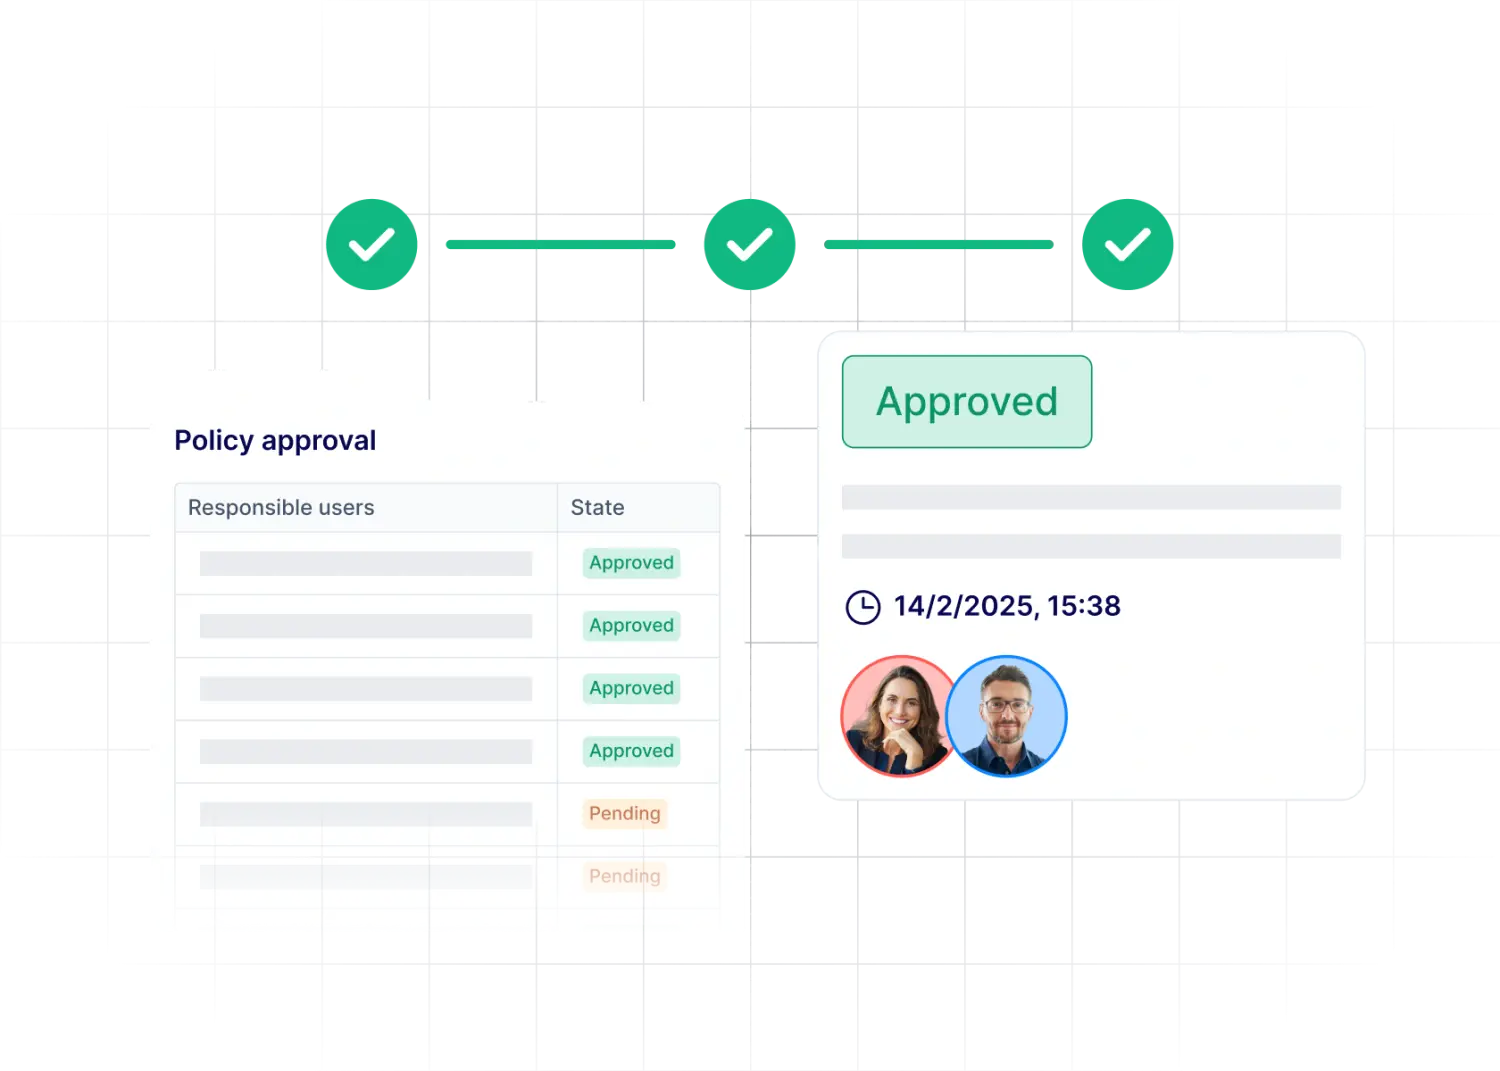
Godkendelsen bør komme fra en person med autoritet til at godkende den, og selve godkendelsen skal registreres: hvem der godkendte hvilken version, og hvornår. For informationssikkerhedspolitikker er det typisk ledelsen, som rammeværkerne ovenfor forventer.
5. Offentliggør og distribuer politikken
The approved version needs to be easy to find for everyone it applies to, and it needs to be clear that it's the current one. Outdated copies saved locally or forwarded by email are one of the most common sources of confusion.
6. Følg op på bekræftelse og gennemførelse
Offentliggørelse af en politik viser, at den har været tilgængelig. Bekræftelse viser, at de relevante personer har modtaget den og bekræftet, at de har læst den. Den forskel er vigtig: ISO 27001 stiller udtrykkeligt krav om bekræftelse fra relevant personale. Implementering går et skridt videre og dokumenteres typisk gennem de kontroller, den træning og de tjek, der omsætter politikken til praksis.
7. Gennemgå, opdater og udfas politikker
Politikker kræver planlagte gennemgange samt ekstraordinære gennemgange, når noget ændrer sig: ny lovgivning, en omorganisering, et nyt system eller en hændelse. Hver opdatering opretter en ny version med en historik over, hvad der er ændret, og hvorfor. Når der ikke længere er behov for en politik, bør den formelt udfases og arkiveres, så den stadig kan fremvises ved audits, der dækker den periode, hvor den var gældende.
Se, hvordan jeres politikker ville fungere i Formalize
Tag en af jeres nuværende politikker og tilhørende godkendelseshistorik med, uanset hvordan den opbevares i dag. Vi viser jer, hvordan det ser ud, når ejerskab, godkendelser, versioner og bekræftelser ligger samlet ét sted.
Hvad kendetegner en god politikstyringsproces?
Livscyklussen beskriver trinnene. Fem kvaliteter afgør, om disse trin holder over tid:
Ejerskab: Enhver politik har én ansvarlig ejer, og det ansvar følger med rollen, når medarbejdere skifter job.
Konsistens: Politikker følger en fælles struktur, bruger de samme termer og modsiger ikke hinanden.
Kontrol: Godkendelser, versioner og ændringer kan spores, så I kan vise, hvad der var gældende hvornår.
Kommunikation: Medarbejdere, der er omfattet af en politik, har adgang til den, ved, at den eksisterer, og får besked, når den ændres.
Gennemgang og dokumentation: Politikker holdes opdaterede, og organisationen kan påvise hvert trin i livscyklussen uden at skulle rekonstruere det efterfølgende.
Hvad er software til politikstyring?
Software til politikstyring er et system til at centralisere politikker sammen med deres ejere, godkendelser, versioner, gennemgangsdatoer og bekræftelser. Det erstatter den kombination af fællesdrev, regneark og påmindelsesmails, som de fleste organisationer starter med.
Organisationer har typisk brug for det, når et eller flere af følgende gør sig gældende
Antallet af politikker og ejere vokser ud over, hvad én person kan holde styr på.
Rammeværker kræver dokumentation, såsom godkendelser og bekræftelser til en ISO 27001-certificeringsaudit.
Gennemgange bliver udskudt igen og igen, fordi ingen bliver mindet om dem, før auditøren spørger.
Politikker skal hænge sammen med resten af compliance-arbejdet, såsom de kontroller, der implementerer dem, og de risici, de adresserer.
Det sidste punkt er der, hvor software til politikstyring adskiller sig mest fra et dokumentarkiv. En politik, der er knyttet til sine kontroller og risici, viser både, hvad organisationen forventer, og hvordan den forventning føres ud i livet i hverdagen. For den bredere kategori kan I se vores guide til software til compliancestyring.
Vigtige funktioner at kigge efter i software til politikstyring
Når I sammenligner værktøjer, bør I se længere end blot dokumentlagring. Disse funktioner afgør, om softwaren understøtter hele livscyklussen:
Funktion | Hvorfor er det vigtigt |
|---|---|
Versionsstyring og historik | Viser, hvilken version der var gældende på et hvilket som helst tidspunkt, og hvad der blev ændret mellem versionerne. |
Godkendelsesworkflows | Sender hvert udkast videre til den rette godkender og registrerer, hvem der godkendte hvilken version og hvornår. |
Distribution og sporing af bekræftelser | Sender politikker ud til de rette medarbejdergrupper og viser, hvem der har bekræftet, at de har læst dem. |
Planlægning af gennemgange og påmindelser | Markerer politikker, der skal gennemgås, før de bliver forældede. |
Skabeloner og en fast struktur | Holder politikker ensartede, så de er nemmere at skrive, gennemgå og sammenligne. |
Tilknytning til kontroller, risici og rammeværker | Viser, hvordan hver politik føres ud i livet i praksis, og hvilke krav den dækker. |
Auditspor og rapportering | Skaber dokumentation til auditørene, uden at I behøver at stykke den sammen fra e-mails og regneark. |
Sådan understøtter Formalize politikstyring
Formalize samler hele livscyklussen omkring hver enkelt politik på ét sted:
Ejere, godkendelser og versionshistorik for hver enkelt politik, så godkendelsen bag hver version er dokumenteret.
Distribution til de rette medarbejdergrupper med sporing af bekræftelser som dokumentation for, at politikkerne er modtaget og læst.
Påmindelser om gennemgange og åbne opgaver, så politikker ikke ubemærket bliver forældede.
Politikker, der er knyttet til kontroller og opgaver, side om side med jeres arbejde med risici, hændelser og compliance i det samme system.
Tjekliste til politikstyring
Brug denne liste til at se hvor jeres nuværende proces står:
Hver politik har en udpeget ejer, og ejerskabet følger rollen.
Hver politik er knyttet til det krav eller den risiko, den adresserer.
Politikker følger en standardiseret struktur og bruger ensartede termer.
Godkendelsesansvaret er tydeligt defineret for hver type politik.
Hver godkendelse registreres med godkenderen, versionen og datoen.
Kun den gældende version er offentliggjort et sted, som alle medarbejdere har adgang til.
Bekræftelse spores for hver medarbejdergruppe, som en politik gælder for.
Hver politik har en dato for næste gennemgang med påmindelser, før den forfalder.
Udfasede politikker arkiveres og kan stadig fremvises ved tidligere audits.