Vores blog

Ressourcer og indsigt

Hvad der har ændret sig inden for europæisk compliance, hvilke krav der stilles, og hvad man skal gøre ved det.

Rammeværker

DORA - Registret over oplysninger: Rettelser af valideringsfejl

Hvad hver fejl betyder, hvem der har ansvaret for at rette den, og hvad I skal tjekke, før I indsender.

Maurice Müller

Maurice Müller

03.11.26

Rammeværker

Hvad en SOC 2-erklæring verificerer, og hvad den ikke verificerer

Kriterier for tillidstjenester: Type 1 vs. Type 2, og hvordan I forbereder jer til en audit.

Maurice Müller

Maurice Müller

21.10.26

Risiko og governance

Politikstyring: Fra fællesdrev til auditspor

Livscyklussen på syv trin, hvad der får den til at fungere, og hvornår software hjælper.

Maurice Müller

Maurice Müller

20.10.26

Risiko og governance

Interne auditfund: Sådan sikrer du, at de faktisk bliver rettet

Fem tjek, der sikrer, at auditfund bliver lukket og ikke glemt.

Maurice Müller

Maurice Müller

12.10.26

Rammeværker

GDPR-compliance betyder at man er i stand til at dokumentere det

Principperne, en 10-trins tjekliste og hvad der ændrer sig i 2026 og 2027.

Maurice Müller

Maurice Müller

07.10.26

Risiko og governance

Data Governance: Hvem bestemmer, hvad der sker med jeres data

Data governance: Frameworks, funktioner og trinnene til at føre datarelaterede regler ud i den daglige praksis.

Maurice Müller

Maurice Müller

29.09.26

Rammeværker

DORA-forordningen: Hvad der stadig skal bevises nu

De fem søjler, sanktionerne og hvad der har ændret sig siden fristen.

Maurice Müller

Maurice Müller

24.09.26

Nyheder og analyser

Når verifikationen svigter: Et brud på GDPR

Kontrollen, der ville have stoppet det, og hvorfor de fleste politikker mangler den.

Laura Santeusanio

Laura Santeusanio

23.09.26

Rammeværker

Hvad er en DPIA? GDPR's risikovurdering af databeskyttelse, forklaret

Se, hvordan I spotter triggere i artikel 35, de 7 trin og hvad der skal inkluderes.

Maurice Müller

Maurice Müller

21.09.26

Risiko og governance

Software til compliance-styring: Hvad man skal kigge efter

Hvad softwaren kan, de reelle fordele og hvordan man sammenligner platforme.

Maurice Müller

Maurice Müller

16.09.26

Risiko og governance

Hvad er AI-risikostyring?

De primære risikotyper, NIST-frameworket og en 6-trins proces at følge.

Maurice Müller

Maurice Müller

14.09.26

Risiko og governance

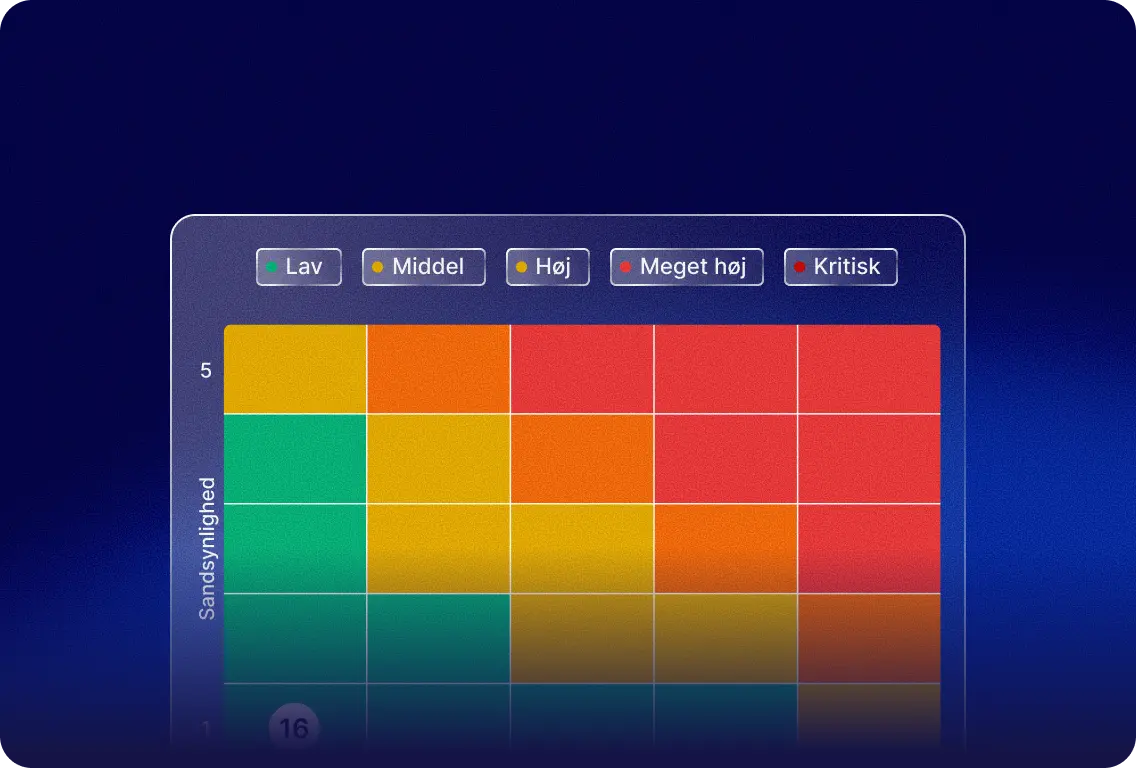
Hvad er en risikomatrix? Scoring forklaret

Hvordan sandsynlighed og konsekvens sammen udgør en score – med et 5x5-eksempel.

Maurice Müller

Maurice Müller

09.09.26

Risiko og governance

Hvad er leverandørrisikostyring? En praktisk guide

Sådan vurderes, bedømmes og overvåges leverandørrisiko, trin for trin.

Maurice Müller

Maurice Müller

04.09.26

Platform

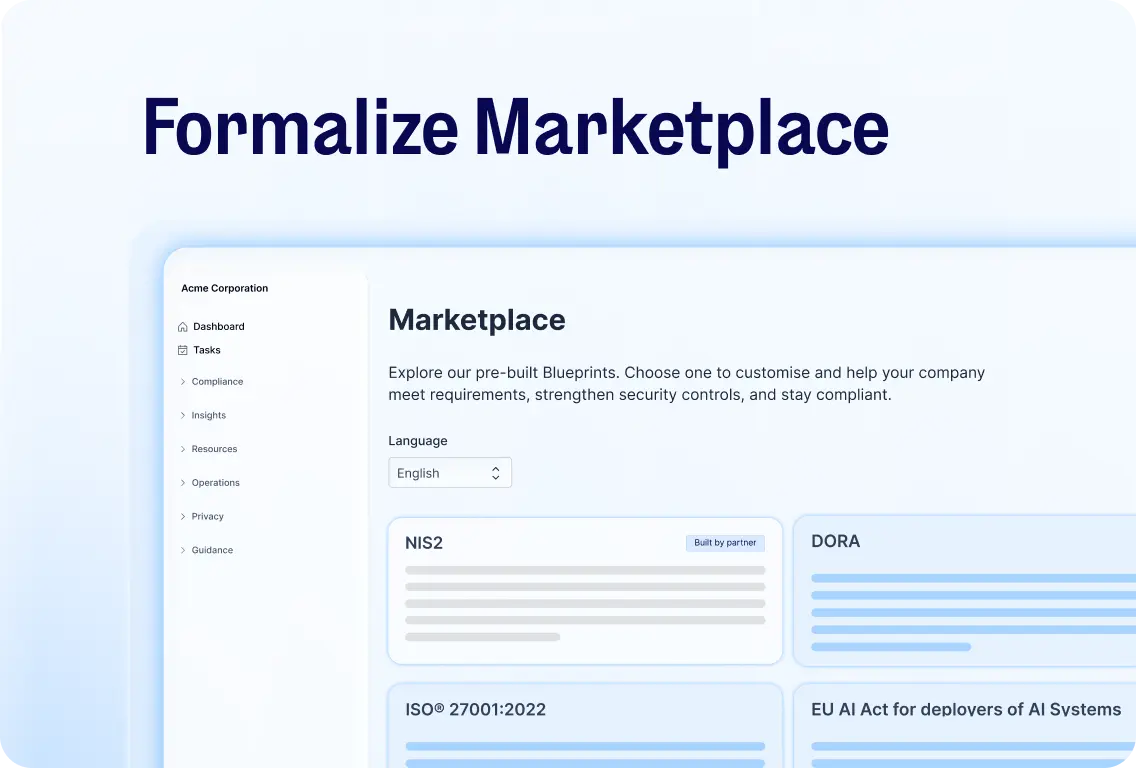
Formalize Marketplace: Sådan fungerer Blueprints

Partnerne udarbejder i fællesskab implementeringsklare Blueprints, så du slipper for at starte fra bunden.

Maurice Müller

Maurice Müller

02.09.26

Risiko og governance

Rammeværk for risikostyring: Typer, trin & eksempler

NIST, ISO 31000 eller COSO: Sammenlign rammeværkene, og vælg det, der passer.

Maurice Müller

Maurice Müller

01.09.26

Rammeværker

NIS2-krav: Centrale søjler og tjekliste

Hvad NIS2 reelt kræver, og hvordan du tjekker, hvor din organisation står.

Maurice Müller

Maurice Müller

25.08.26

Platform

Dine kontroller var korrekte. Er de det stadig?

AI, der læser selve ISO 27001-standarden, ikke kun resuméer af den.

Maurice Müller

Maurice Müller

24.08.26

Platform

Stop med at lede efter svar. Begynd at stille spørgsmål.

Dine compliance-registreringer kan endelig besvare spørgsmål i stedet for bare at ligge ubrugte hen.

Maurice Müller

Maurice Müller

24.08.28

Rammeværker

Hvad er ISO 27001? En forklaring på ISMS-standarden og overholdelse heraf

ISO 27001 er den internationale standard for styring af informationssikkerhedsrisici.

Maurice Müller

Maurice Müller

20.08.26

Nyheder og analyser

EU’s AI-forordning: Hvad den digitale omnibus-pakke har ændret, og hvad det betyder for jeres organisation

EU's digitale omnibus-pakke har forlænget centrale compliance-frister for højrisiko-AI-systemer. Overskriften kan nemt misforstås: der er ikke tale om en pause. Forpligtelserne gælder stadig. Tidsplanen har ændret sig.

Maurice Müller

Maurice Müller

18.08.2026

Professional reviewing a GRC dashboard showing governance, risk, and compliance metrics.
Risiko og governance

Hvad er GRC? Governance, risiko og compliance forklaret

GRC står for Governance, Risk og Compliance. Betydningen af GRC rækker ud over selve akronymet: Det beskriver, hvordan organisationer strukturerer deres interne regler, håndterer usikkerhed og opfylder eksterne lovgivningsmæssige krav – ikke som tre separate arbejdsområder, men som én sammenhængende tilgang.

Maurice Müller

Maurice Müller

31.07.2026

Team working in a meeting room, with a colleague holding a laptop in the foreground.
Rammeværker

Hvad er NIS2? EU’s direktiv om cybersikkerhed, og hvad det betyder for jeres organisation

NIS2 er EU’s opdaterede direktiv om net- og informationssikkerhed. Siden oktober 2024, hvor det trådte i kraft, har det fastsat bindende krav til cybersikkerhed for organisationer på tværs af kritiske sektorer i Europa.

Maurice Müller

Maurice Müller

31.07.26

Book en demo