Maurice Müller
Senior Content Manager
Maurice Müller er journalist og content strategist med erfaring inden for trykte og digitale medier. Hos Formalize omsætter han komplekse emner inden for compliance og regulering til klart og praktisk indhold for fagfolk inden for compliance, risiko og sikkerhed i hele Europa.
Centrale pointer
Software til compliance-styring samler frameworks, kontroller, politikker, dokumentation og risici i ét system i stedet for i fem forskellige regneark og et delt drev.
Det klareste tegn på, at I har brug for det: Auditforberedelse tager uger, den samme kontrol findes i tre forskellige dokumenter, og ingen kan redegøre for jeres nuværende compliance-status uden først at holde et møde.
Ingen platform er universelt "bedst". Den rette platform matcher jeres frameworks, teamstruktur og eksisterende tech-stack – ikke den udbyder, der har flest logoer på sin hjemmeside.
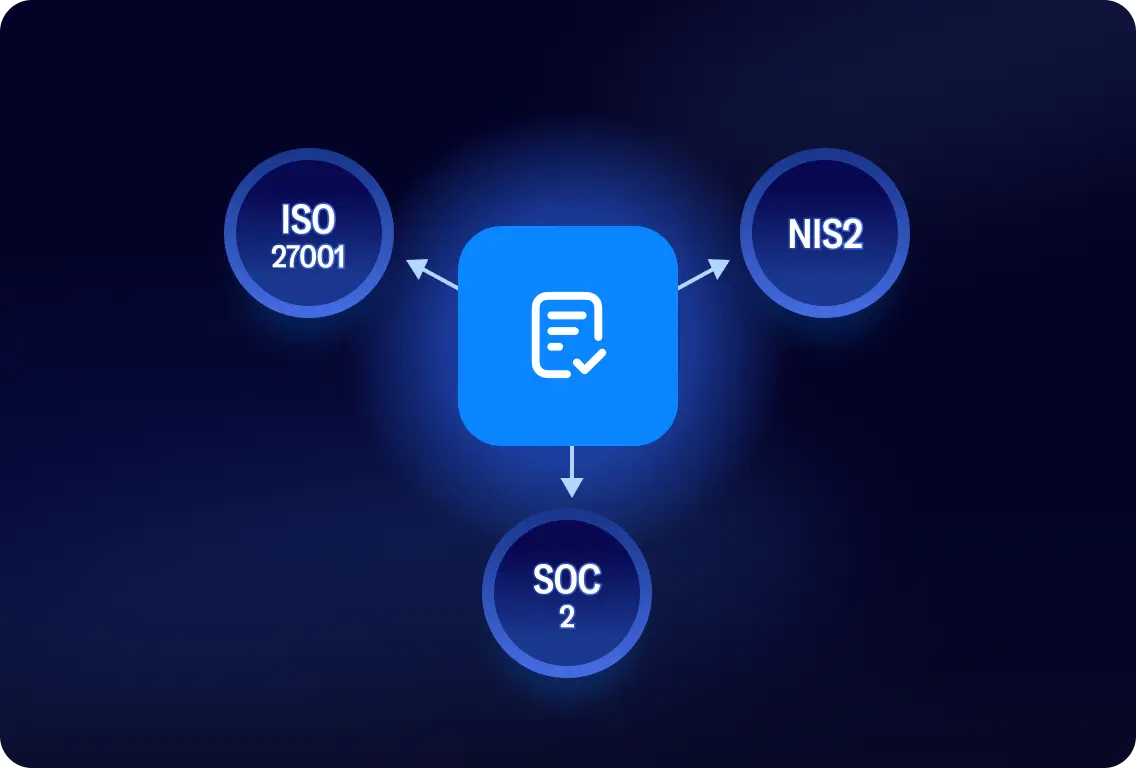
Multi-framework-mapping – altså at genbruge én kontrol på tværs af ISO 27001, NIS2 og SOC 2 i stedet for at spore hver enkelt separat – sparer reel tid, så snart I håndterer mere end ét framework.
Software til compliance-styring er én del af en bredere GRC-tilgang. De to begreber bruges ofte i flæng, men de er ikke helt det samme.
Hvad er software til compliance-styring?
Software til compliance-styring er et system til at implementere, dokumentere, overvåge og påvise compliance med de regler, standarder og interne politikker, der gælder for jeres organisation. I stedet for at spore kontroller i et regneark, dokumentation på et fællesdrev og godkendelse af politikker i en e-mailtråd, samles alt ét sted med en historik over, hvem der gjorde hvad hvornår.
Udtrykket overlapper med compliance-styringssystem, som nogle gange beskriver selve processen frem for den software, der driver den. I praksis mener de fleste, der søger efter et af begreberne, det samme: software, der erstatter manuel opfølgning på compliance med et struktureret og reviderbart workflow.
Hvad gør software til compliance-styring?
Værdien ligger ikke i en enkelt funktion. Den ligger i, at frameworks, kontroller, risici, politikker og dokumentation holder op med at eksistere som adskilte aktiviteter og i stedet føder ind i det samme system.
Framework- og kontrolstyring
De fleste organisationer håndterer ikke én enkelt regulering i isolation. En mellemstor virksomhed har måske brug for en ISO 27001-certificering, forbereder sig på NIS2-krav og besvarer kundernes sikkerhedsspørgeskemaer – ofte i forhold til kontroller, der overlapper på tværs af alle tre. Software til compliance-styring samler kravene og kontrollerne for hvert framework, I er underlagt, så I fra ét sted kan tjekke, om en kontrol er implementeret, hvem der er ansvarlig for den, og hvornår den sidst blev gennemgået.
Dette bliver endnu vigtigere, efterhånden som antallet af frameworks stiger. Hvis I holder styr på ISO 27001 og NIS2 i separate regneark, skal I opdatere den samme politik for adgangsstyring to gange og håbe på, at begge kopier forbliver synkroniserede.
Risikostyring
Kontroller eksisterer for at styre risici, så den software, der sporer jeres kontroller, bør kobles direkte til jeres risikostyringsproces i stedet for at behandle de to som adskilte opgaver. Det betyder, at I kan koble en specifik risiko – for eksempel uautoriseret adgang til kundedata – til de kontroller, der skal reducere den, tildele en ansvarlig og spore, om risikoen falder, efterhånden som kontrollerne modnes.
Uden den forbindelse har risikoregistre og kontrollister det med at glide fra hinanden: Registret siger ét, auditdokumentationen siger noget andet, og det at afstemme de to bliver et kvartalsvis projekt i stedet for et biprodukt af det daglige arbejde.
Politik- og dokumentstyring
Politikker har brug for et samlingssted, der sporer mere end blot den nuværende version. Software til politikstyring gemmer en versionshistorik, registrerer hvem der godkendte en politik hvornår, angiver gennemgangsdatoer, så intet bliver forældet, og forbinder hver politik med de kontroller eller krav, den understøtter. Når en auditor spørger, hvem der godkendte politikken for hændelseshåndtering i marts, og om medarbejderne bekræftede, at de har læst den, bør svaret kræve én søgning, ikke en gennemgang af en e-mailtråd.
Dokumentations- og auditstyring
Audits og sikkerhedsspørgeskemaer beder gentagne gange om den samme slags dokumentation: politikdokumenter, adgangslogs, uddannelsesregistreringer, et screenshot af en konfigurationsindstilling. Centraliseret compliance-dokumentation betyder, at denne dokumentation bor i ét system med et tidsstempel og en ansvarlig i stedet for at skulle samles fra flere personers indbakker, hver gang en auditor eller en potentiel kundes sikkerhedsteam beder om det.
God software til compliance-audit flager også dokumentation, før den bliver forældet: En påmindelse om, at et screenshot er elleve måneder gammelt, er langt mere nyttig i en stille uge end under selve auditen.
Workflows, opgaver og ansvarlighed
En kontrol er kun lige så god som den proces, der holder den i gang. Automatiserede workflows gør et compliance-krav til en tilbagevendende opgave med en ansvarlig, en tidsfrist og en godkendelsesprocess, så gennemgang af adgangsrettigheder eller fornyelse af et leverandørspørgeskema sker til tiden i stedet for når nogen tilfældigvis husker på det. Det er også her, ansvarligheden bliver synlig: I stedet for en politik, som "sikkerhedsteamet har ansvaret for", ligger en specifik opgave hos et specifikt navn med en specifik deadline.
Rapportering og compliance-overvågning
Dashboards og rapporter giver et live-overblik over kontrolstatus, udestående opgaver, åbne risici og den samlede fremdrift i forhold til et framework, så I ikke skal opbygge det billede manuelt før hver ledelsesopdatering eller audit. Værd at sige direkte her: Software giver synlighed i jeres compliance-tilstand. Det garanterer ikke i sig selv compliance. Det afhænger stadig af, om de kontroller, den sporer, reelt er implementeret og følges.
Hvad er fordelene ved software til compliance-styring?
Fordelene er knyttet til specifikke funktioner frem for generelle, brede påstande om at reducere den juridiske risiko:
Kapacitet | Operationel fordel |
|---|---|
Kortlægning på tværs af rammeværker | Mindre dobbeltarbejde i forbindelse med compliance |
Automatiserede workflows | Mindre manuel opfølgning |
Centraliseret dokumentation | Hurtigere forberedelse til audit |
Ejerskab | Tydeligere ansvarsfordeling |
Dashboards | Hurtigere overblik over compliance-status |
Hvornår har en organisation brug for software til compliance-styring?
Ethvert compliance-program starter et sted, og et regneark er ofte det rigtige udgangspunkt: ét framework, et lille team og et overskueligt antal kontroller. Spørgsmålet er ikke, om regneark overhovedet fungerer. Det er, om jeres stadig gør. Nogle få tegn tyder på, at det ikke gør:
I håndterer mere end ét framework eller én regulering, og de overlappende kontroller spores og opdateres separat i hver enkelt.
Antallet af kontroller, risici og ansvarlige er vokset ud over, hvad én person kan have i hovedet.
Anmodninger om dokumentation og audits kommer så ofte, at man knap nok er færdig med at forberede sig på den ene, før den næste allerede er i gang.
Compliance-opgaver er spredt ud over sikkerhed, jura, IT og drift uden et fælles overblik over, hvad der er gjort, og hvad der mangler.
Ingen kan svare på "hvad er vores nuværende compliance-status" uden først at samle adskillige dokumenter.
I ekspanderer til et nyt marked eller et mere reguleret miljø, og den nuværende opsætning var ikke bygget til det øgede omfang.
Ingen af disse tegn betyder, at et regneark var det forkerte valg til at starte med. De betyder blot, at I er vokset fra regnearket – og det er et andet problem, som kræver en anden løsning. I forhold til det bredere spørgsmål om, hvorfor en struktureret tilgang til governance, risiko og compliance overhovedet er vigtig, se hvad GRC er.
Sådan sammenligner man software til compliance-styring
Markedet er tæt besat, og ingen løsning er universelt "den bedste". Det handler om at sammenligne løsningerne i forhold til jeres regulatoriske miljø, jeres workflows, jeres teamstruktur og de værktøjer, I allerede bruger – ikke en generisk liste over funktioner.
Kriterie | Hvad der skal vurderes | Hvorfor det er vigtgt |
|---|---|---|
Understøttede frameworks | Dækker det det, I administrerer nu, og det, I sandsynligvis får brug for fremover | Det er dyrt at skifte platform senere; manglende dækning viser sig altid på det værst tænkelige tidspunkt |
Multi-framework-mapping | Kan én kontrol, én politik eller ét stykke dokumentation dække flere frameworks | Forhindrer dobbeltarbejde, efterhånden som antallet af frameworks stiger |
Automatisering | Påmindelser, tilbagevendende opgaver, dokumentationsworkflows, håndtering af spørgeskemaer | Bestemmer, hvor meget manuelt vedligeholdelsesarbejde platformen rent faktisk fjerner |
Risikointegration | Er kontroller knyttet til risici og afhjælpning, eller spores de separat | En tjekliste uden risikokontekst fortæller jer ikke, hvad I skal prioritere |
Rapportering og audit-parathed | Dashboards, audit trails, dokumentationshistorik, ejerskabsregistre | Bestemmer, hvor hurtigt I kan besvare spørgsmålet "hvad er vores status?" |
Integrationer | API’er og indbyggede forbindelser til jeres eksisterende systemarkitektur | En platform, der ikke passer til jeres systemer, bliver endnu en silo |
Brugervenlighed for ikke-specialister | Kan medarbejdere fra sikkerhed, jura og drift samt eksterne auditorer bruge den uden oplæring | Compliance-arbejde involverer personer uden for compliance-funktionen |
Skalerbarhed | Kan den udvides fra én ramme og ét team til flere uden at skulle genopbygges | Undgår endnu en migrering inden for 18 måneder |
Understøttede frameworks og reguleringer
Tjek, om en platform understøtter det, I håndterer i dag, og det, I realistisk set får brug for inden for et år eller to: en standard som ISO 27001, et direktiv som NIS2, en erklæringsrapport som SOC 2 eller en regulering specifik for jeres sektor. Dækning, der ser komplet ud på en side med funktioner, kan vise sig at være overfladisk, når I går i dybden med et konkret framework. Bed derfor om en gennemgang af præcis det framework, I har brug for, frem for en generel demo.
Multi-framework-mapping
Når I håndterer mere end ét framework, bliver muligheden for at genbruge en enkelt kontrol, politik eller dokumentation på tværs af overlappende krav afgørende for, om compliance-arbejdet kan skaleres eller om det i stedet bliver til en større byrde. Bed en leverandør om konkret at vise, hvordan én adgangskontrol mappes til mere end ét framework i deres system – ikke blot at mapping er "understøttet".
Automatisering og workflows
Se ud over selve ordet "automatisering" og spørg, hvad det reelt fjerner fra medarbejdernes bord: automatiske påmindelser, før en gennemgang skal foretages, tilbagevendende opgaver, der genoprettes efter tidsplanen, anmodninger om dokumentation, der automatisk sendes til den rette ansvarlige, og besvarelser af spørgeskemaer, der trækker på et eksisterende svarbibliotek i stedet for at skulle indtastes forfra hver gang.
Integration af risiko og compliance
En platform, der behandler compliance som en tjekliste adskilt fra organisationens reelle risici, fortæller jer kun, hvad der er gjort. En platform, der forbinder krav og kontroller med risikostyring, fortæller jer, hvad I skal prioritere, når I ikke kan nå alt på én gang – hvilket er tilfældet det meste af tiden.
Rapportering og audit-parathed
The essentials here are dashboards that show control status at a glance, audit trails that record changes over time, and evidence history tied to a specific date and owner. The test is simple: could you answer an auditor's question about a control from six months ago without asking a colleague to check their inbox?
Det væsentlige her er dashboards, der viser kontrolstatus ved et øjekast, audit-spor, der registrerer ændringer over tid, og dokumentationshistorik knyttet til en specifik dato og ansvarlig. Testen er simpel: Ville I kunne besvare en auditors spørgsmål om en kontrol fra seks måneder siden uden at bede en kollega om at tjekke sin indbakke?
Integrationer og fleksibilitet
Compliance-arbejde berører identitetssystemer, ticketing-værktøjer, HR-platforme og cloud-infrastruktur. En platform med API'er og native integrationer passer ind i jeres eksisterende stack; en platform uden dem bliver endnu et system, som jeres team skal opdatere manuelt, hvilket i høj grad modvirker formålet.
Brugervenlighed og samarbejde med interessenter
Teknikere, der bekræfter en kontrol, jura, der gennemgår en politik, en leverandør, der udfylder et spørgeskema, en auditor, der anmoder om dokumentation: Compliance-arbejde rækker langt ud over compliance-teamet, og en platform, der kun giver mening for den person, der har sat den op, vil skabe en flaskehals omkring den person. Test den sammen med en person uden for teamet, før I forpligter jer.
Skalerbarhed
Overvej, om platformen kan vokse fra ét framework og et lille team til adskillige frameworks, forretningsenheder og markeder uden behov for et ekstra påklistret system. Et værktøj, der kun passer til dagens compliance-program, men ikke noget større, bliver ofte udskiftet lige på det tidspunkt, hvor en udskiftning er mindst praktisk.
Udforsk Formalize-platformen for at se, hvordan disse kriterier fungerer i praksis.
Software til compliance-styring vs. regneark
Regneark er ikke det forkerte værktøj på alle stadier. Et lille compliance-program med ét framework og en håndfuld kontroller kan sagtens køre på et velstruktureret regneark i en periode. Problemerne opstår, når der tilføjes flere frameworks, risici, kontroller og interessenter, fordi et regneark ikke forbinder tingene for jer.
Område | Regneark | Software til compliance-styring |
|---|---|---|
Ejerskab | Følger af, hvem der sidst har redigeret filen | Tildeles pr. kontrol eller opgave, med en registrering |
Versionsstyring | Manuel, og det er let at miste overblikket | Automatisk, med fuld historik |
Cross-framework-mapping | Genopbygges manuelt for hvert framework | Kontroller og dokumentation genbruges på tværs af frameworks |
Påmindelser og workflows | Afhænger af, at nogen husker det | Automatiseret og planlagt |
Dokumentation og audit trail | Spredt ud over filer og indbakker | Centraliseret, tidsstemplet, søgbar |
Rapportering | Samles manuelt før hver opdatering | Tilgængelig på forespørgsel fra et dashboard |
Den praktiske test er ikke "bruger vi regneark", men "hvor lang tid tager det os at besvare et compliance-spørgsmål lige nu". Hvis det svar bliver længere og længere, i takt med at jeres program vokser, er det et tegn på, at I har ramt grænsen for regnearket – ikke en grund til at føle sig bagud.
Software til compliance-styring vs. GRC-software
Nogle værktøjer fokuserer specifikt på compliance-workflows: sporing af frameworks, kontroller, politikker og dokumentation. Bredere GRC-platforme forbinder dette compliance-arbejde med risikostyring, governance-strukturer og ofte tredjepartsrisiko, så compliance behandles som én del af en bredere driftsmodel i stedet for en selvstændig funktion.
I praksis er grænsen mellem de to kategorier ikke skarp, og leverandører på begge sider bruger begreberne i flæng. Det mere relevante spørgsmål er ikke, hvilken betegnelse en platform bruger, men om den dækker de specifikke workflows, jeres organisation har brug for i dag: Hvis sporing af compliance er den primære prioritet, er en fokuseret platform til compliance-styring måske alt, I har brug for. Hvis I også er ved at opbygge risiko-governance på tværs af virksomheden, er en bredere GRC-tilgang værd at overveje ved siden af.
Sådan implementeres software til compliance-styring
Udrulningen af en ny platform er et projekt i sig selv, og at skippe forarbejdet er den hyppigste årsag til, at implementeringer går i stå. En praktisk rækkefølge:
Definer omfanget: Oplist de reguleringer, frameworks og workflows, platformen skal dække – nu og i løbet af det næste år.
Kortlæg det eksisterende: Dokumenter nuværende processer, data og de specifikke udfordringer, I forsøger at løse, så I senere kan vurdere, om den nye opsætning reelt løste dem.
Vælg softwaren: Sammenlign løsningerne i forhold til ovenstående kriterier, vægtet efter hvad der er vigtigst for jeres organisation.
Tildel ejerskab og migrer: Afklar hvem der ejer hver kontrol og politik, og overfør derefter eksisterende dokumentation til det nye system i stedet for at starte fra bunden.
Konfigurer workflows og integrationer: Opsæt automatiseringer, godkendelsestrin og forbindelser til de værktøjer, jeres team allerede bruger.
Uddan brugerne: Involver alle, der berører compliance-arbejdet – ikke kun det team, der valgte platformen.
Overvåg og tilpas: Evaluer hvad der fungerer efter de første par måneder, og tilpas jeres workflows derefter. En implementering er et startpunkt, ikke en afsluttet tilstand.
Sådan understøtter Formalize compliance-styring
Formalize forbinder frameworks, kontroller, risici, politikker, opgaver og compliance-dokumentation i ét miljø med de automatiserede workflows og dashboards, der er beskrevet ovenfor. Formalize hjælper specifikt teams med at:
Håndtere adskillige frameworks, herunder ISO 27001 og NIS2, i én platform i stedet for i parallelle systemer.
Mappe overlappende kontroller på tværs af frameworks, så én indsats understøtter adskillige krav.
Forbinde risiko- og compliance-workflows i stedet for at spore risici og kontroller som adskilte opgaver.
Automatisere tilbagevendende compliance-opgaver: påmindelser, gennemgange og anmodninger om dokumentation.
Centralisere dokumentation, politikker og ansvarlighed i ét søgbart system.
Integrere med de værktøjer, der allerede findes i jeres organisations tech-stack.
Mere end 8.000 organisationer i hele Europa bruger allerede Formalizes produkter. Vi vil ikke påstå, at dette er den bedste software til compliance-styring for alle organisationer, da det afhænger af de ovennævnte frameworks og workflows.
Se, hvordan Formalize matcher jeres frameworks
Tag jeres egne frameworks og workflows med, inklusive regneark. Vi vil hellere vise jer, hvordan det passer, end blot beskrive det.