Maurice Müller
Senior Content Manager
Maurice Müller è un giornalista e content strategist con esperienza nell'editoria cartacea e digitale. In Formalize, traduce argomenti complessi di conformità e regolamentazione in contenuti chiari e pratici per i professionisti di compliance, rischio e sicurezza in tutta Europa.
Punti chiave
Il software di gestione della conformità centralizza framework, controlli, policy, evidenze e rischi in un unico sistema, invece che in cinque fogli di calcolo diversi e un'unità condivisa.
Il segnale più evidente della necessità di un software: la preparazione dell'audit richiede settimane, lo stesso controllo si trova in tre documenti diversi e nessuno sa indicare lo stato attuale di conformità senza prima una riunione.
Nessuna piattaforma è "la migliore" in assoluto. Quella giusta è in linea con i propri framework, la struttura del team e gli strumenti già in uso, non è quella del fornitore con più loghi in homepage.
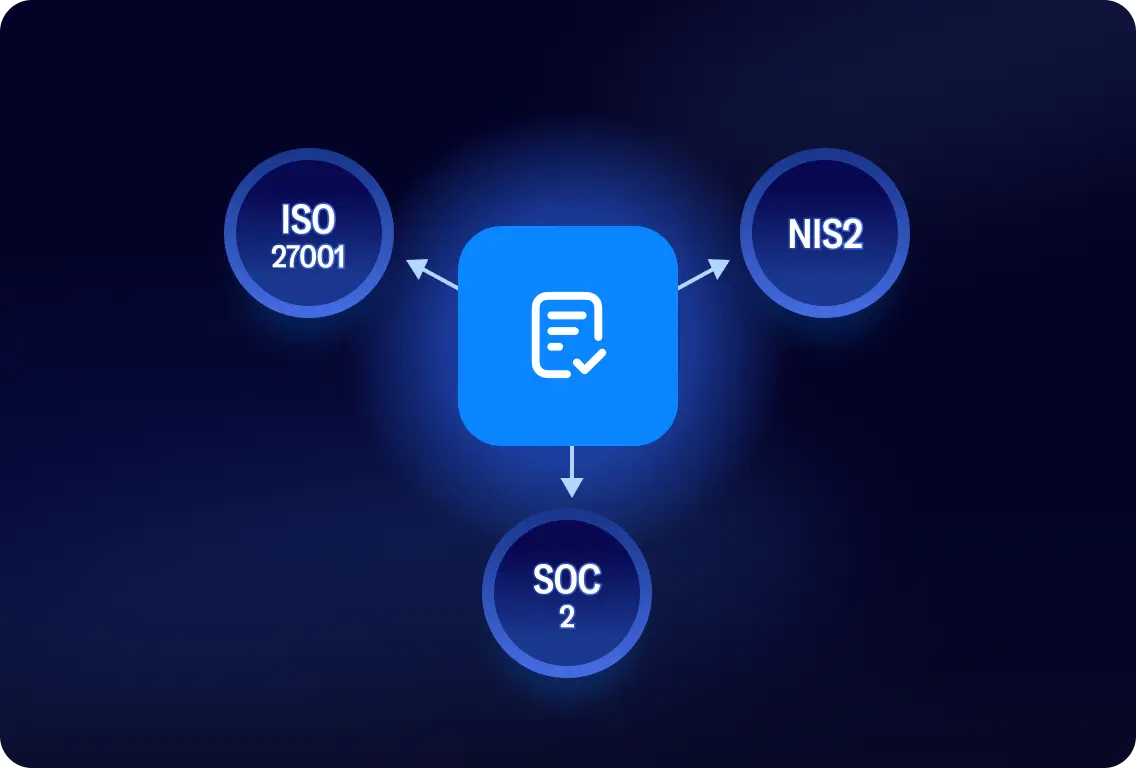
La mappatura multi-framework, ossia riutilizzare un solo controllo per ISO 27001, NIS2 e SOC 2 invece di monitorarli separatamente, fa risparmiare molto tempo quando si gestisce più di un framework.
Il software di gestione della conformità è solo una parte di un approccio GRC più ampio. I due termini vengono spesso usati come sinonimi, ma non sono esattamente la stessa cosa.
Che cos'è un software di gestione della conformità?
Il software di gestione della conformità è un sistema per attuare, documentare, monitorare e dimostrare la conformità alle normative, agli standard e alle policy interne che si applicano alla propria organizzazione. Invece di tenere traccia dei controlli in un foglio di calcolo, delle evidenze in un'unità condivisa e delle approvazioni delle policy in una catena di e-mail, tutto si trova in un unico posto, con un registro di chi ha fatto cosa e quando.
Il termine si sovrappone a quello di sistema di gestione della conformità, che a volte descrive il processo in sé e non il software che lo gestisce. Nella pratica, la maggior parte di chi cerca l'uno o l'altro intende la stessa cosa: un software che sostituisce il monitoraggio manuale della conformità con un flusso di lavoro strutturato e verificabile.
Cosa fa un software di gestione della conformità?
Il valore non sta in una singola funzionalità, ma nel fatto che framework, controlli, rischi, policy ed evidenze smettono di essere attività separate e iniziano ad alimentare lo stesso sistema.
Gestione di framework e controlli
La maggior parte delle organizzazioni non gestisce una sola normativa in modo isolato. Un'azienda di medie dimensioni potrebbe dover ottenere la certificazione ISO 27001, prepararsi ai requisiti della NIS2 e rispondere ai questionari di sicurezza dei clienti, spesso con controlli che si sovrappongono in tutti e tre i casi. Il software di gestione della conformità centralizza i requisiti e i controlli di ogni framework a cui l'organizzazione è soggetta, così da poter verificare da un unico punto se un controllo è implementato, chi ne è responsabile e quando è stato riesaminato l'ultima volta.
Tutto questo conta ancora di più man mano che i framework aumentano. Tenere traccia di ISO 27001 e NIS2 in fogli di calcolo separati significa aggiornare due volte la stessa policy di controllo degli accessi e sperare che le due copie restino sincronizzate.
Gestione del rischio
I controlli servono a gestire il rischio, quindi il software che li monitora dovrebbe collegarsi direttamente al processo di gestione del rischio invece di trattare i due aspetti come attività separate. Questo significa collegare un rischio specifico, ad esempio l'accesso non autorizzato ai dati dei clienti, ai controlli pensati per ridurlo, assegnare un responsabile e verificare se il rischio diminuisce man mano che quei controlli maturano.
Senza questo collegamento, registri dei rischi ed elenchi dei controlli tendono a divergere: il registro dice una cosa, le evidenze dell'audit ne dicono un'altra, e riconciliarli diventa un progetto trimestrale invece di un sottoprodotto del lavoro quotidiano.
Gestione delle policy e dei documenti
Le policy hanno bisogno di una sede che tenga traccia di qualcosa in più della sola versione corrente. Il software di gestione delle policy conserva la cronologia delle versioni, registra chi ha approvato una policy e quando, imposta scadenze di revisione perché nulla diventi obsoleto e collega ogni policy ai controlli o ai requisiti che supporta. Quando un revisore chiede chi ha approvato a marzo la policy di gestione degli incidenti e se i dipendenti hanno confermato di averla letta, la risposta dovrebbe richiedere una sola ricerca, non una catena di e-mail.
Gestione delle evidenze e degli audit
Audit e questionari di sicurezza richiedono ripetutamente lo stesso tipo di prova: documenti delle policy, log di accesso, registri della formazione, lo screenshot di un'impostazione di configurazione. Centralizzare le evidenze di conformità significa che queste prove si trovano in un unico sistema, con data e ora e un responsabile, invece di essere ricostruite dalle caselle di posta di più persone ogni volta che un revisore o il team di sicurezza di un potenziale cliente le richiede.
Un buon software per gli audit di conformità segnala anche le evidenze prima che diventino obsolete: un promemoria che avvisa che uno screenshot risale a undici mesi fa è molto più utile in una settimana tranquilla che durante l'audit stesso.
Flussi di lavoro, task e responsabilità
Un controllo vale quanto il processo che lo mantiene attivo. I flussi di lavoro automatizzati trasformano un requisito di conformità in un task ricorrente con un responsabile, una scadenza e una fase di approvazione, così che la revisione dei diritti di accesso o il rinnovo di un questionario per i fornitori avvenga nei tempi previsti e non quando qualcuno se ne ricorda. È qui che la responsabilità diventa anche visibile: invece di una policy di cui "è responsabile il team di sicurezza", un task specifico è assegnato a una persona specifica con una scadenza specifica.
Report e monitoraggio della conformità
Dashboard e report offrono una visione in tempo reale dello stato dei controlli, dei task in sospeso, dei rischi aperti e dell'avanzamento complessivo verso un framework, così da non dover ricostruire manualmente questo quadro prima di ogni aggiornamento per la Direzione o di ogni audit. Vale la pena essere chiari su un punto: il software offre visibilità sulla postura di conformità, ma da solo non garantisce la conformità. Questa dipende ancora dal fatto che i controlli monitorati siano effettivamente implementati e rispettati.
Quali sono i vantaggi di un software di gestione della conformità?
I vantaggi sono legati a funzionalità specifiche, non a promesse generiche di riduzione dell'esposizione legale:
Funzionalità | Vantaggio operativo |
|---|---|
Mappatura tra framework | Meno lavoro di conformità duplicato |
Flussi di lavoro automatizzati | Meno attività di follow-up manuale |
Evidenze centralizzate | Preparazione più rapida degli audit |
Assegnazione dei responsabili | Responsabilità più chiare |
Dashboard | Visibilità più rapida sullo stato di conformità |
Quando un'organizzazione ha bisogno di un software di gestione della conformità?
Ogni programma di conformità parte da qualche parte, e un foglio di calcolo è spesso il punto di partenza giusto: un solo framework, un piccolo team e un numero gestibile di controlli. La questione non è se i fogli di calcolo funzionino mai, ma se quello che si usa funzioni ancora. Alcuni segnali indicano che non è più così:
Si gestisce più di un framework o di una normativa e i controlli sovrapposti vengono monitorati e aggiornati separatamente in ciascuno.
Il numero di controlli, rischi e responsabili è cresciuto oltre ciò che una sola persona riesce a tenere a mente.
Le richieste di evidenze e gli audit sono così frequenti che la preparazione di uno si conclude a stento prima che inizi il successivo.
I task di conformità sono distribuiti tra sicurezza, legale, IT e operations, senza una visione condivisa di ciò che è stato fatto e di ciò che è ancora in sospeso.
Nessuno sa rispondere a "qual è il nostro stato di conformità attuale" senza prima raccogliere diversi documenti.
Ci si sta espandendo in un nuovo mercato o in un contesto più regolamentato e l'assetto attuale non è stato pensato per l'ambito più ampio.
Nessuno di questi segnali significa che il foglio di calcolo sia stata la scelta sbagliata all'inizio. Significano che il programma lo ha superato, e questo è un problema diverso, con una soluzione diversa. Per capire più in generale perché un approccio strutturato di governance, rischio e conformità è importante, si veda che cos'è il GRC.
Come confrontare i software di gestione della conformità
Il mercato è affollato e nessuna soluzione è universalmente "la migliore". Ciò che conta è confrontare le opzioni in base al proprio contesto normativo, ai propri flussi di lavoro, alla struttura del team e agli strumenti già in uso, non un generico elenco di funzionalità.
Criterio | Cosa valutare | Perché è importante |
|---|---|---|
Framework supportati | Se copre ciò che si gestisce oggi e ciò che probabilmente servirà in futuro | Cambiare piattaforma in seguito è costoso; le lacune di copertura emergono nel momento peggiore |
Mappatura multi-framework | Se un controllo, una policy o un'evidenza può servire più framework contemporaneamente | Evita il lavoro duplicato man mano che i framework aumentano |
Automazione | Promemoria, task ricorrenti, flussi di lavoro per le evidenze, gestione dei questionari | Determina quanta manutenzione manuale la piattaforma elimina davvero |
Integrazione con il rischio | Se i controlli sono collegati ai rischi e alle azioni correttive o monitorati separatamente | Una checklist senza il contesto del rischio non indica cosa dare priorità |
Report e prontezza per gli audit | Dashboard, audit trail, cronologia delle evidenze, registri di responsabilità | Determina quanto velocemente si può rispondere a "qual è il nostro stato" |
Integrazioni | API e connessioni native con gli strumenti già in uso | Una piattaforma che non si integra con i propri sistemi diventa un altro silos |
Usabilità per i non specialisti | Se sicurezza, legale, operations e revisori esterni possono usarla senza formazione | Il lavoro di conformità coinvolge persone al di fuori della funzione compliance |
Scalabilità | Se può crescere da un framework e un team a più framework senza dover essere rifatta | Evita una seconda migrazione dopo diciotto mesi |
Framework e normative supportate
Verificate se una piattaforma copre ciò che gestite oggi e ciò che realisticamente vi servirà nel prossimo anno o due: uno standard come ISO 27001, una direttiva come la NIS2, un report di attestazione come il SOC 2, o una normativa specifica del vostro settore. Una copertura che sembra completa in una pagina delle funzionalità può rivelarsi superficiale una volta entrati nel dettaglio di un framework specifico, quindi chiedete una dimostrazione del framework che vi serve davvero, non una demo generica.
Mappatura multi-framework
Una volta che si gestisce più di un framework, la possibilità di riutilizzare un solo controllo, una sola policy o una sola evidenza su più requisiti sovrapposti fa la differenza tra un lavoro di conformità che scala e uno che si moltiplica. Chiedete a un fornitore di mostrarvi concretamente come un controllo di accesso viene mappato su più framework nel loro sistema, non semplicemente che la mappatura è "supportata".
Automazione e flussi di lavoro
Andate oltre la parola "automazione" in sé e chiedetevi cosa toglie davvero dal carico di lavoro di qualcuno: promemoria automatici prima di una scadenza di revisione, task ricorrenti che si rigenerano secondo un calendario, richieste di evidenze che vengono instradate automaticamente al responsabile giusto e risposte ai questionari che attingono da una libreria di risposte esistente invece di essere riscritte ogni volta.
Integrazione tra rischio e conformità
Una piattaforma che tratta la conformità come una checklist, separata dai rischi reali dell'organizzazione, vi dice solo cosa è stato fatto. Una che collega requisiti e controlli alla gestione del rischio vi dice cosa dare priorità quando non è possibile fare tutto contemporaneamente, che è la situazione più frequente.
Report e prontezza per gli audit
Gli elementi essenziali qui sono dashboard che mostrano lo stato dei controlli a colpo d'occhio, audit trail che registrano le modifiche nel tempo ed evidenze con data e responsabile associati. Il test è semplice: potreste rispondere alla domanda di un revisore su un controllo di sei mesi fa senza chiedere a un collega di controllare la propria casella di posta?
Integrazioni e flessibilità
Il lavoro di conformità tocca sistemi di identità, strumenti di ticketing, piattaforme HR e infrastrutture cloud. Una piattaforma con API e integrazioni native si inserisce in questo stack esistente; una senza queste caratteristiche diventa un altro sistema che il team deve aggiornare manualmente, il che vanifica gran parte dello scopo.
Usabilità e collaborazione tra le parti interessate
Un ingegnere che conferma un controllo, il team legale che revisiona una policy, un fornitore che completa un questionario, un revisore che richiede un'evidenza: il lavoro di conformità coinvolge ben oltre il team compliance, e una piattaforma comprensibile solo a chi l'ha configurata diventa un collo di bottiglia proprio su quella persona. Testatela con qualcuno esterno al vostro team prima di scegliere.
Scalabilità
Considerate se la piattaforma può crescere da un framework e un piccolo team a più framework, unità aziendali e mercati, senza dover aggiungere un sistema separato. Uno strumento adatto al programma di conformità attuale ma non a qualcosa di più grande tende a essere sostituito proprio nel momento meno conveniente per farlo.
Scoprite la piattaforma Formalize per vedere questi criteri messi in pratica.
Software di gestione della conformità vs. fogli di calcolo
I fogli di calcolo non sono lo strumento sbagliato in ogni fase. Un programma di conformità piccolo, con un solo framework e una manciata di controlli, può funzionare per un po' su un foglio di calcolo ben organizzato. I problemi iniziano quando si aggiungono più framework, rischi, controlli e parti interessate, perché il foglio di calcolo non svolge da solo il lavoro di collegamento.
Area | Fogli di calcolo | Software di gestione della conformità |
|---|---|---|
Responsabilità | Implicita, in base a chi ha modificato per ultimo il file | Assegnata per controllo o task, con un registro |
Controllo delle versioni | Manuale, facile perdere traccia | Automatico, con cronologia completa |
Mappatura multi-framework | Ricostruita manualmente per ogni framework | Controlli ed evidenze riutilizzati tra i framework |
Promemoria e flussi di lavoro | Dipendono dal fatto che qualcuno se ne ricordi | Automatici e programmati |
Evidenze e audit trail | Sparse tra file e caselle di posta | Centralizzate, con data e ora, ricercabili |
Report | Assemblati manualmente prima di ogni aggiornamento | Disponibili su richiesta da una dashboard |
Il test pratico non è "usiamo i fogli di calcolo", ma "quanto tempo ci vuole oggi per rispondere a una domanda sulla conformità". Se questo tempo continua ad aumentare man mano che il programma cresce, è il limite del foglio di calcolo che emerge, non un motivo per sentirsi indietro.
Software di gestione della conformità vs. software GRC
Alcuni strumenti si concentrano in modo specifico sui flussi di lavoro della conformità: monitoraggio di framework, controlli, policy ed evidenze. Le piattaforme GRC più ampie collegano questo lavoro di conformità alla gestione del rischio, alle strutture di governance e spesso al rischio di terze parti, trattando la conformità come una parte di un modello operativo più esteso piuttosto che come una funzione a sé stante.
Nella pratica, il confine tra le due categorie non è netto, e i fornitori di entrambi i tipi usano i termini in modo intercambiabile. La domanda più utile non è quale etichetta usi una piattaforma, ma se copre gli specifici flussi di lavoro di cui l'organizzazione ha bisogno oggi: se il monitoraggio della conformità è la priorità immediata, una piattaforma di gestione della conformità focalizzata può essere sufficiente; se si sta anche costruendo una governance del rischio a livello aziendale, vale la pena valutare in parallelo un approccio GRC più ampio.
Come implementare un software di gestione della conformità
L'avvio di una nuova piattaforma è un progetto a sé stante, e saltare il lavoro preparatorio è il motivo più comune per cui le implementazioni si bloccano. Una sequenza pratica:
Definire l'ambito: elencare le normative, i framework e i flussi di lavoro che la piattaforma deve coprire, ora e nel corso del prossimo anno.
Mappare la situazione esistente: documentare i processi attuali, i dati e i punti critici specifici che si vogliono risolvere, così da poter verificare in seguito se il nuovo assetto li ha effettivamente risolti.
Selezionare il software: confrontare le opzioni in base ai criteri sopra indicati, ponderati in base a ciò che conta di più per la propria organizzazione.
Assegnare la responsabilità e migrare: decidere chi è responsabile di ogni controllo e policy, quindi trasferire la documentazione esistente nel nuovo sistema invece di ripartire da zero.
Configurare flussi di lavoro e integrazioni: impostare automazioni, fasi di approvazione e connessioni con gli strumenti già in uso dal team.
Formare chi utilizzerà il sistema: includere tutte le persone che si occupano di conformità, non solo il team che ha selezionato la piattaforma.
Monitorare e adattare: rivedere cosa funziona dopo i primi mesi e adattare i flussi di lavoro di conseguenza. Un'implementazione è un punto di partenza, non uno stato definitivo.
Come Formalize supporta la gestione della conformità
Formalize collega framework, controlli, rischi, policy, task e documentazione di conformità in un unico ambiente, con i flussi di lavoro automatizzati e le dashboard descritti sopra. Nello specifico, Formalize aiuta i team a:
Gestire più framework, inclusi ISO 27001 e NIS2, in un'unica piattaforma invece che in sistemi paralleli.
Mappare i controlli sovrapposti tra i framework, così che un solo lavoro supporti più requisiti.
Collegare i flussi di lavoro di rischio e conformità, invece di monitorare rischio e controlli come attività separate.
Automatizzare i task di conformità ricorrenti: promemoria, revisioni e richieste di evidenze.
Centralizzare documentazione, policy e responsabilità in un unico sistema ricercabile.
Integrarsi con gli strumenti già presenti nello stack dell'organizzazione.
Più di 8.000 organizzazioni in tutta Europa utilizzano già i prodotti Formalize. Non vi diremo che questo è il miglior software di gestione della conformità per ogni organizzazione, perché dipende dai framework e dai flussi di lavoro descritti sopra.
Scopri come Formalize si adatta ai tuoi framework
Porta i tuoi framework, i tuoi flussi di lavoro e anche il tuo foglio di calcolo. Preferiamo mostrarti la compatibilità piuttosto che descrivertela.