Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung in Print- und Digitalmedien. Bei Formalize bereitet er komplexe Compliance-Themen und regulatorische Anforderungen verständlich und praxisnah für Fachleute aus den Bereichen Compliance, Risikomanagement und Sicherheit in ganz Europa auf.
Das Wichtigste auf einen Blick
Compliance-Management-Software bündelt Frameworks, Kontrollen, Richtlinien, Nachweise und Risiken in einem System, statt sie auf fünf verschiedene Tabellen und ein gemeinsam genutztes Laufwerk zu verteilen.
Die deutlichsten Anzeichen dafür, dass Sie eine solche Software benötigen: Die Auditvorbereitung dauert Wochen, dieselbe Kontrolle wird in drei verschiedenen Dokumenten geführt, und niemand kann den aktuellen Compliance-Status benennen, ohne vorher eine Besprechung einzuberufen.
Keine Plattform ist für alle die beste. Entscheidend ist, dass sie zu Ihren Frameworks, Ihrer Teamstruktur und Ihrer bestehenden Systemlandschaft passt und nicht, welcher Anbieter die meisten Kundenlogos auf seiner Startseite zeigt.
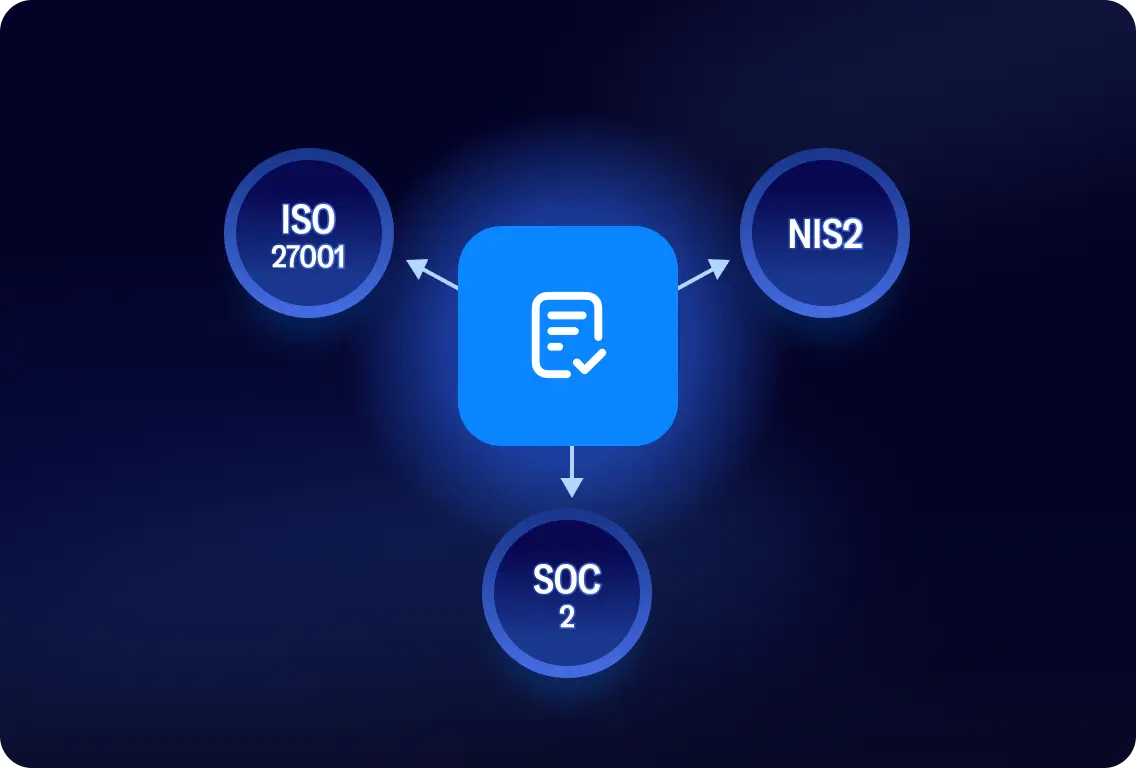
Frameworkübergreifende Zuordnungen sparen spürbar Zeit, sobald Sie mehr als ein Framework verwalten. Dabei wird eine Kontrolle beispielsweise für ISO 27001, NIS-2 und SOC 2 gemeinsam genutzt, statt sie für jedes Framework separat zu führen.
Compliance-Management-Software ist ein Baustein eines umfassenderen GRC-Ansatzes. Beide Begriffe werden häufig synonym verwendet, bezeichnen aber nicht ganz dasselbe.
Was ist Compliance-Management-Software?
Compliance-Management-Software ist ein System, mit dem Sie die Einhaltung der für Ihre Organisation geltenden Vorschriften, Normen und internen Richtlinien umsetzen, dokumentieren, überwachen und nachweisen können. Statt Kontrollen in einer Tabelle, Nachweise auf einem gemeinsam genutzten Laufwerk und Richtlinienfreigaben in einem E-Mail-Verlauf zu verwalten, führen Sie alles an einem Ort zusammen. Dabei bleibt nachvollziehbar, wer was wann erledigt hat.
Der Begriff überschneidet sich mit „Compliance-Management-System“. Dieser bezeichnet mitunter die zugrunde liegenden Prozesse und nicht die Software, die sie unterstützt. In der Praxis meinen die meisten Menschen, die nach einem der beiden Begriffe suchen, dasselbe: eine Software, die die manuelle Nachverfolgung der Compliance durch strukturierte, auditierbare Arbeitsabläufe ersetzt.
Was leistet Compliance-Management-Software?
Der Mehrwert liegt nicht in einer einzelnen Funktion. Er entsteht dadurch, dass Frameworks, Kontrollen, Risiken, Richtlinien und Nachweise nicht länger getrennt voneinander verwaltet werden, sondern in einem gemeinsamen System zusammenlaufen.
Verwaltung von Frameworks und Kontrollen
Die meisten Organisationen befassen sich nicht nur mit einer einzelnen Vorschrift. Ein mittelständisches Unternehmen benötigt beispielsweise eine ISO-27001-Zertifizierung, bereitet sich auf die NIS-2-Anforderungen vor und beantwortet Sicherheitsfragebögen von Kunden. Häufig sind dafür Kontrollen relevant, die sich in allen drei Bereichen überschneiden. Compliance-Management-Software bündelt die Anforderungen und Kontrollen aller für Sie relevanten Frameworks. So können Sie an einem Ort prüfen, ob eine Kontrolle umgesetzt ist, wer dafür verantwortlich ist und wann sie zuletzt überprüft wurde.
Je mehr Frameworks hinzukommen, desto wichtiger wird das. Wenn Sie ISO 27001 und NIS-2 in getrennten Tabellen verwalten, müssen Sie dieselbe Richtlinie zur Zugriffskontrolle zweimal aktualisieren und darauf hoffen, dass beide Fassungen übereinstimmen.
Risikomanagement
Kontrollen dienen dazu, Risiken zu steuern. Deshalb sollte die Software, mit der Sie Ihre Kontrollen verwalten, unmittelbar mit Ihrem Risikomanagementprozess verbunden sein. Beide Bereiche sollten nicht getrennt voneinander behandelt werden. Konkret bedeutet das: Sie verknüpfen ein bestimmtes Risiko, etwa den unbefugten Zugriff auf Kundendaten, mit den Kontrollen, die es reduzieren sollen, legen eine verantwortliche Person fest und verfolgen, ob das Risiko mit zunehmender Reife dieser Kontrollen sinkt.
Ohne diese Verbindung entwickeln sich Risikoregister und Kontrollübersichten häufig auseinander. Das Register sagt das eine, die Auditnachweise etwas anderes. Der Abgleich wird dann zu einem eigenen Projekt pro Quartal, statt sich aus der täglichen Arbeit zu ergeben.
Richtlinien- und Dokumentenmanagement
Richtlinien benötigen eine zentrale Ablage, die mehr als nur die aktuelle Fassung erfasst. Software für das Richtlinienmanagement führt eine Versionshistorie, dokumentiert, wer eine Richtlinie wann freigegeben hat, legt Prüftermine fest und verknüpft jede Richtlinie mit den Kontrollen oder Anforderungen, zu deren Erfüllung sie beiträgt. So bleiben die Inhalte aktuell. Wenn ein Auditor fragt, wer die Richtlinie zum Umgang mit Sicherheitsvorfällen im März freigegeben hat und ob die Beschäftigten deren Kenntnisnahme bestätigt haben, sollte eine einzige Suche die Antwort liefern.
Nachweis- und Auditmanagement
Bei Audits und Sicherheitsfragebögen werden immer wieder ähnliche Nachweise angefordert: Richtliniendokumente, Zugriffsprotokolle, Schulungsnachweise oder ein Screenshot einer Konfigurationseinstellung. Eine zentrale Verwaltung der Compliance-Nachweise stellt sicher, dass diese mit Zeitstempel und zugewiesener Verantwortlichkeit in einem System vorliegen. Sie müssen dann nicht jedes Mal aus den Postfächern mehrerer Personen zusammengesucht werden, wenn ein Auditor oder das Sicherheitsteam eines potenziellen Kunden danach fragt.
Gute Software für Compliance-Audits weist zudem auf Nachweise hin, bevor sie veralten. Die Erinnerung, dass ein Screenshot bereits elf Monate alt ist, hilft in einer ruhigen Arbeitswoche wesentlich mehr als mitten im Audit.
Arbeitsabläufe, Aufgaben und Verantwortlichkeiten
Eine Kontrolle ist nur so gut wie der Prozess, der ihre dauerhafte Anwendung sicherstellt. Automatisierte Arbeitsabläufe übersetzen eine Compliance-Anforderung in eine wiederkehrende Aufgabe mit einer verantwortlichen Person, einem Fälligkeitstermin und einem Freigabeschritt. So werden Zugriffsrechte planmäßig überprüft oder Lieferantenfragebögen fristgerecht aktualisiert, statt erst dann, wenn jemand daran denkt. Dadurch werden auch Verantwortlichkeiten konkret: Statt einer Richtlinie, für die pauschal „das Sicherheitsteam“ zuständig ist, gibt es eine klar zugewiesene Aufgabe mit einer namentlich benannten Person und einer festen Frist.
Berichterstattung und Compliance-Überwachung
Dashboards und Berichte zeigen Ihnen den aktuellen Status der Kontrollen, ausstehende Aufgaben, offene Risiken und den Gesamtfortschritt bei der Umsetzung eines Frameworks. Sie müssen dieses Bild daher nicht vor jedem Bericht an die Geschäftsleitung oder jedem Audit manuell zusammenstellen. Dabei muss klar sein: Software schafft Transparenz über Ihren Compliance-Status. Für sich allein garantiert sie keine Compliance. Diese hängt weiterhin davon ab, ob die erfassten Kontrollen tatsächlich umgesetzt und eingehalten werden.
Welche Vorteile bietet Compliance-Management-Software?
Die Vorteile ergeben sich aus konkreten Funktionen, nicht aus pauschalen Versprechen, rechtliche Risiken zu verringern:
Funktion | Nutzen im Arbeitsalltag |
|---|---|
Frameworkübergreifende Zuordnung | Weniger Doppelarbeit bei Compliance-Aufgaben |
Automatisierte Workflows | Weniger manuelles Nacharbeiten |
Zentrale Nachweisverwaltung | Schnellere Auditvorbereitung |
Zuweisung von Zuständigkeiten | Klarere Verantwortlichkeiten |
Dashboards | Schnellerer Überblick über den Compliance-Status |
Wann benötigt eine Organisation Compliance-Management-Software?
Jedes Compliance-Programm fängt einmal an, und eine Tabelle ist oft der richtige Einstieg: ein Framework, ein kleines Team und eine überschaubare Zahl an Kontrollen. Die Frage ist nicht, ob Tabellen grundsätzlich funktionieren. Entscheidend ist, ob Ihre Tabelle noch ausreicht. Die folgenden Anzeichen sprechen dagegen:
Sie verwalten mehrere Frameworks oder Vorschriften. Dabei werden Kontrollen, die sich überschneiden, jeweils getrennt erfasst und aktualisiert.
Die Zahl der Kontrollen, Risiken und verantwortlichen Personen ist so stark gewachsen, dass eine einzelne Person nicht mehr alles im Kopf behalten kann.
Nachweisanfragen und Audits folgen so dicht aufeinander, dass die Vorbereitung auf das nächste Audit oder die nächste Anfrage beginnt, sobald die vorherige abgeschlossen ist.
Compliance-Aufgaben sind auf die Bereiche Sicherheit, Recht, IT und operatives Geschäft verteilt. Es fehlt jedoch eine gemeinsame Übersicht darüber, was erledigt und was noch offen ist.
Niemand kann die Frage „Wie ist unser aktueller Compliance-Status?“ beantworten, ohne zuvor mehrere Dokumente zusammenzuführen.
Sie expandieren in einen neuen Markt oder in ein stärker reguliertes Umfeld. Ihre bisherige Arbeitsweise ist auf diesen größeren Umfang nicht ausgelegt.
Keines dieser Anzeichen bedeutet, dass eine Tabelle von Anfang an die falsche Wahl war. Sie zeigen vielmehr, dass Ihr Compliance-Programm über die Möglichkeiten dieser Lösung hinausgewachsen ist. Das ist ein anderes Problem, das eine andere Lösung erfordert. Warum ein strukturierter Ansatz für Governance, Risikomanagement und Compliance grundsätzlich sinnvoll ist, erfahren Sie im Beitrag „Was bedeutet GRC?“.
So vergleichen Sie Compliance-Management-Software
Der Markt bietet zahlreiche Lösungen, und keine ist für alle Unternehmen die „beste“. Entscheidend ist, die Optionen anhand der für Sie geltenden regulatorischen Anforderungen, Ihrer Arbeitsabläufe, Ihrer Teamstruktur und der bereits eingesetzten Tools zu vergleichen und nicht anhand einer allgemeinen Funktionsliste.
Kriterium | Was Sie prüfen sollten | Warum es wichtig ist |
|---|---|---|
Unterstützte Regelwerke | Deckt die Software Ihre aktuellen Anforderungen und Ihren voraussichtlichen künftigen Bedarf ab? | Ein späterer Plattformwechsel ist teuer; Lücken in der Abdeckung werden meist im ungünstigsten Moment sichtbar. |
Frameworkübergreifende Zuordnung | Können einzelne Kontrollen, Richtlinien oder Nachweise für mehrere Frameworksgenutzt werden? | Verhindert doppelte Arbeit, wenn weitere Frameworkshinzukommen. |
Automatisierung | Erinnerungen, wiederkehrende Aufgaben, Abläufe für Nachweise und die Bearbeitung von Fragebögen | Bestimmt, wie viel manuellen Pflegeaufwand die Plattform tatsächlich einspart. |
Einbindung des Risikomanagements | Sind Kontrollen mit Risiken und Abhilfemaßnahmen verknüpft, oder werden sie getrennt erfasst? | Eine Checkliste ohne Risikobezug zeigt nicht, was Sie priorisieren sollten. |
Berichterstattung und Auditbereitschaft | Dashboards, Änderungsprotokolle, Nachweishistorie und dokumentierte Verantwortlichkeiten | Bestimmt, wie schnell Sie die Frage „Wie ist unser aktueller Stand?“ beantworten können. |
Integrationen | APIs und integrierte Schnittstellen zu Ihren vorhandenen Systemen | Eine Plattform, die nicht zu Ihren Systemen passt, wird zu einem weiteren Datensilo. |
Benutzerfreundlichkeit für Nutzer ohne Compliance-Fachkenntnisse | Können Informationssicherheit, Recht, operatives Geschäft und externe Auditoren die Software ohne Schulung nutzen? | Compliance-Aufgaben betreffen auch Menschen außerhalb der Compliance-Funktion. |
Skalierbarkeit | Kann die Software von einem Regelwerk und einem Team auf mehrere erweitert werden, ohne neu aufgebaut werden zu müssen? | Vermeidet eine zweite Migration nach achtzehn Monaten. |
Unterstützte Frameworks und Vorschriften
Prüfen Sie, ob eine Plattform die Frameworks unterstützt, mit denen Sie heute arbeiten und die Sie in den nächsten ein bis zwei Jahren voraussichtlich benötigen werden: eine Norm wie ISO 27001, eine Richtlinie wie NIS-2, einen Prüfbericht wie SOC 2 oder eine branchenspezifische Vorschrift. Eine Abdeckung, die auf der Funktionsübersicht vollständig erscheint, kann sich bei genauerer Betrachtung eines bestimmten Frameworks als oberflächlich erweisen. Lassen Sie sich deshalb gezielt zeigen, wie das von Ihnen benötigte Framework abgebildet wird, statt sich auf eine allgemeine Demo zu verlassen.
Frameworkübergreifende Zuordnung
Sobald Sie mehr als ein Framework verwalten, wird die Möglichkeit, dieselbe Kontrolle, Richtlinie oder denselben Nachweis für sich überschneidende Anforderungen wiederzuverwenden, entscheidend: Sie bestimmt, ob Ihre Compliance-Arbeit mitwächst oder sich vervielfacht. Lassen Sie sich von einem Anbieter konkret zeigen, wie eine einzelne Zugriffskontrolle in seinem System mehreren Frameworks zugeordnet wird. Die bloße Aussage, eine solche Zuordnung werde „unterstützt“, reicht nicht aus.
Automatisierung und Workflows
Lassen Sie sich nicht allein vom Begriff „Automatisierung“ überzeugen. Fragen Sie, welche Arbeit die Software tatsächlich abnimmt: automatische Erinnerungen vor einer anstehenden Überprüfung, wiederkehrende Aufgaben, die planmäßig neu angelegt werden, Nachweisanfragen, die automatisch bei der zuständigen Person ankommen, und Antworten auf Fragebögen, die aus einer bestehenden Antwortbibliothek übernommen werden, statt jedes Mal neu eingegeben werden zu müssen.
Verknüpfung von Risiko- und Compliance-Management
Eine Plattform, die Compliance als Checkliste ohne Bezug zu den tatsächlichen Risiken Ihres Unternehmens behandelt, zeigt Ihnen lediglich, was erledigt ist. Verknüpft sie Anforderungen und Kontrollen dagegen mit dem Risikomanagement, zeigt sie Ihnen, was Sie priorisieren sollten, wenn sich nicht alles gleichzeitig erledigen lässt.
Berichterstattung und Auditbereitschaft
Wesentlich sind Dashboards, die den Status von Kontrollen auf einen Blick zeigen, Änderungsprotokolle, die Entwicklungen im Zeitverlauf dokumentieren, und eine Nachweishistorie, die einem konkreten Datum und einer verantwortlichen Person zugeordnet ist. Der Praxistest ist einfach: Könnten Sie die Frage eines Auditors zum Stand einer Kontrolle vor sechs Monaten beantworten, ohne jemanden aus Ihrem Kollegenkreis bitten zu müssen, im E-Mail-Postfach nachzusehen?
Integrationen und Flexibilität
Compliance-Arbeit betrifft Systeme zur Identitätsverwaltung, Ticketing-Tools, Personalmanagement-Plattformen und die Cloud-Infrastruktur. Eine Plattform mit APIs und integrierten Schnittstellen fügt sich in diese bestehende Systemlandschaft ein. Fehlen diese, entsteht ein weiteres System, das Ihr Team manuell aktualisieren muss – und ein wesentlicher Teil des Nutzens geht verloren.
Benutzerfreundlichkeit und Zusammenarbeit mit Stakeholdern
Ein Entwickler bestätigt eine Kontrolle, die Rechtsabteilung prüft eine Richtlinie, ein Lieferant füllt einen Fragebogen aus, ein Auditor fordert Nachweise an: Compliance-Arbeit reicht weit über das Compliance-Team hinaus. Wenn eine Plattform nur für die Person verständlich ist, die sie eingerichtet hat, wird diese Person zum Engpass. Testen Sie die Software deshalb mit jemandem außerhalb Ihres Teams, bevor Sie sich festlegen.
Skalierbarkeit
Prüfen Sie, ob die Plattform von einem Regelwerk und einem kleinen Team auf mehrere Regelwerke, Geschäftsbereiche und Märkte erweitert werden kann, ohne ein zusätzliches System anbinden zu müssen. Ein Tool, das nur zum heutigen Umfang Ihres Compliance-Programms passt, muss häufig genau dann ersetzt werden, wenn ein Wechsel besonders ungelegen kommt.
Entdecken Sie die Formalize-Plattform und sehen Sie, wie diese Kriterien in der Praxis umgesetzt werden.
Compliance-Management-Software im Vergleich zu Tabellenkalkulationen
Tabellenkalkulationen sind nicht in jeder Phase das falsche Tool. Ein kleines Compliance-Programm mit einem Framework und wenigen Kontrollen lässt sich eine Zeit lang durchaus mit einer gut strukturierten Tabelle verwalten. Schwierigkeiten entstehen, wenn weitere Frameworks, Risiken, Kontrollen und Beteiligte hinzukommen. Denn eine Tabellenkalkulation stellt die Verknüpfungen zwischen ihnen nicht von selbst her.
Bereich | Tabellenkalkulation | Compliance-Management-Software |
|---|---|---|
Verantwortlichkeit | Wird daraus abgeleitet, wer die Datei zuletzt bearbeitet hat. | Wird für jede Kontrolle oder Aufgabe zugewiesen und dokumentiert. |
Versionsverwaltung | Manuell; der Überblick geht leicht verloren. | Automatisch, mit vollständiger Historie. |
Frameworkübergreifende Zuordnung | Wird für jedes Framework manuell neu erstellt. | Kontrollen und Nachweise werden frameworksübergreifend wiederverwendet. |
Erinnerungen und Arbeitsabläufe | Funktionieren nur, wenn jemand daran denkt. | Automatisiert und terminiert. |
Nachweise und Änderungsprotokolle | Über Dateien und E-Mail-Postfächer verstreut. | Zentral, mit Zeitstempel versehen und durchsuchbar. |
Berichterstattung | Wird vor jedem Statusbericht manuell zusammengestellt. | Jederzeit über ein Dashboard abrufbar. |
Die entscheidende Frage in der Praxis lautet nicht „Nutzen wir Tabellenkalkulationen?“, sondern „Wie lange brauchen wir derzeit, um eine Compliance-Frage zu beantworten?“. Wenn Sie dafür mit dem Wachstum Ihres Programms immer länger brauchen, zeigt sich darin die Grenze der Tabellenkalkulation. Es ist kein Grund, sich im Rückstand zu fühlen.
Compliance-Management-Software im Vergleich zu GRC-Software
Manche Tools konzentrieren sich auf Arbeitsabläufe im Compliance-Management: die Verwaltung von Frameworks, Kontrollen, Richtlinien und Nachweisen. Umfassendere GRC-Plattformen verbinden diese Compliance-Arbeit mit Risikomanagement, Governance-Strukturen und häufig auch dem Management von Drittparteirisiken. Sie betrachten Compliance als Bestandteil eines umfassenderen Betriebsmodells und nicht als eigenständige Funktion.
In der Praxis lassen sich die beiden Kategorien nicht scharf voneinander abgrenzen, und Anbieter beider Kategorien verwenden die Begriffe unscharf. Hilfreicher als die Frage nach der Bezeichnung einer Plattform ist daher die Frage, ob sie die konkreten Arbeitsabläufe abdeckt, die Ihr Unternehmen heute benötigt. Hat die Nachverfolgung von Compliance-Aktivitäten zunächst Vorrang, kann eine darauf spezialisierte Compliance-Management-Plattform ausreichen. Bauen Sie zugleich unternehmensweite Strukturen zur Steuerung des Risikomanagements auf, lohnt es sich, ergänzend einen umfassenderen GRC-Ansatz zu prüfen.
So führen Sie Compliance-Management-Software ein
Die Einführung einer neuen Plattform ist ein eigenständiges Projekt. Fehlende Vorarbeit ist der häufigste Grund dafür, dass solche Vorhaben ins Stocken geraten. Ein praxistauglicher Ablauf:
Umfang festlegen: Listen Sie die Vorschriften, Frameworks und Workflows auf, die die Plattform heute und im kommenden Jahr abdecken soll.
Bestand aufnehmen: Dokumentieren Sie aktuelle Prozesse, Daten und die konkreten Probleme, die Sie lösen möchten. So können Sie später beurteilen, ob die neue Lösung tatsächlich Abhilfe geschaffen hat.
Software auswählen: Vergleichen Sie die Optionen anhand der oben genannten Kriterien und gewichten Sie diese danach, was für Ihr Unternehmen besonders wichtig ist.
Verantwortlichkeiten zuweisen und Daten migrieren: Legen Sie fest, wer für welche Kontrolle und Richtlinie verantwortlich ist. Übernehmen Sie anschließend die vorhandene Dokumentation in das neue System, statt bei null anzufangen
Arbeitsabläufe und Integrationen konfigurieren: Richten Sie Automatisierungen, Freigabeschritte und Verbindungen zu den Tools ein, die Ihr Team bereits nutzt.
Alle künftigen Nutzer schulen: Beziehen Sie alle ein, die an Compliance-Aufgaben mitwirken und nicht nur das Team, das die Plattform ausgewählt hat.
Überprüfen und anpassen: Prüfen Sie nach den ersten Monaten, was funktioniert, und passen Sie die Workflows entsprechend an. Die Einführung ist ein Ausgangspunkt, kein abgeschlossener Endzustand.
So unterstützt Formalize das Compliance-Management
Formalize verbindet Frameworks, Kontrollen, Risiken, Richtlinien, Aufgaben und Compliance-Dokumentation in einer zentralen Umgebung – einschließlich der oben beschriebenen automatisierten Workflows und Dashboards. Konkret unterstützt Formalize Teams dabei:
·mehrere Frameworks, darunter ISO 27001 und NIS-2, auf einer Plattform statt in parallelen Systemen zu verwalten;
sich überschneidende Kontrollen regelwerksübergreifend zuzuordnen, sodass eine einmal erbrachte Arbeit mehrere Anforderungen unterstützt;
Workflows im Risiko- und Compliance-Management zu verbinden, statt Risiken und Kontrollen getrennt zu verwalten;
wiederkehrende Compliance-Aufgaben zu automatisieren, etwa Erinnerungen, Überprüfungen und Nachweisanfragen;
Dokumentation, Richtlinien und Verantwortlichkeiten in einem zentralen, durchsuchbaren System zusammenzuführen;
Integrationen mit den bereits im Unternehmen eingesetzten Tools herzustellen.
Mehr als 8.000 Organisationen in ganz Europa nutzen bereits die Produkte von Formalize. Wir behaupten jedoch nicht, dass Formalize für jedes Unternehmen die beste Compliance-Management-Software ist. Das hängt von den oben beschriebenen Frameworks und Arbeitsabläufen ab.
Erfahren Sie, wie Formalize Ihre Frameworks abbildet
Bringen Sie Ihre Frameworks und Arbeitsabläufe mit – gern auch Ihre Tabellenkalkulation. Wir zeigen Ihnen lieber konkret, wie Formalize zu Ihren Anforderungen passt, als es nur zu beschreiben.