Piattaforma
Cresci più velocemente con Formalize
Soluzioni
Framework multipli
Scopri la nostra soluzione WBS leader di mercato
GRC
Normative UE
Framework di sicurezza
Framework regionali
Whistleblowing
Risorse
DORA ROI Validator
Cresci più velocemente con il Programma Partner di Formalize
Azienda
Partner
Prezzi
Dansk
Deutsch
English
Español
Français
Português
Nederlands
Italiano
Blog categories
Cosa richiede la ISO 42001 e come il nuovo Blueprint ti aiuta ad applicarla.
Alessia Gilardi
16.10.26
Cinque verifiche per garantire che le risultanze di audit vengano risolte e non dimenticate
Maurice Müller
12.10.26
Perché la gestione degli incidenti e la governance dell'IA non possono più procedere separatamente.
29.09.26
Framework, ruoli e i passaggi per trasformare le regole sui dati in pratica quotidiana.
Chi riguarda, cosa copre e come si sovrappone a NIS2 e GDPR.
Àngela Vercher
28.09.26
I cinque pilastri, le sanzioni e cosa è cambiato dalla scadenza.
24.09.26
Il controllo che avrebbe potuto impedirla e perché la maggior parte delle policy non lo prevede.
Laura Santeusanio
23.09.26
Scopri come riconoscere i casi previsti dall'articolo 35, i 7 passaggi e cosa includere.
21.09.26
Le 10 misure richieste, le sanzioni, e come colmare il gap in tempo.
18.09.26
Cosa fa il software, i vantaggi concreti e come confrontare le piattaforme.
16.09.26
Le principali tipologie di rischio, il framework del NIST e un processo in 6 fasi da seguire.
14.09.26
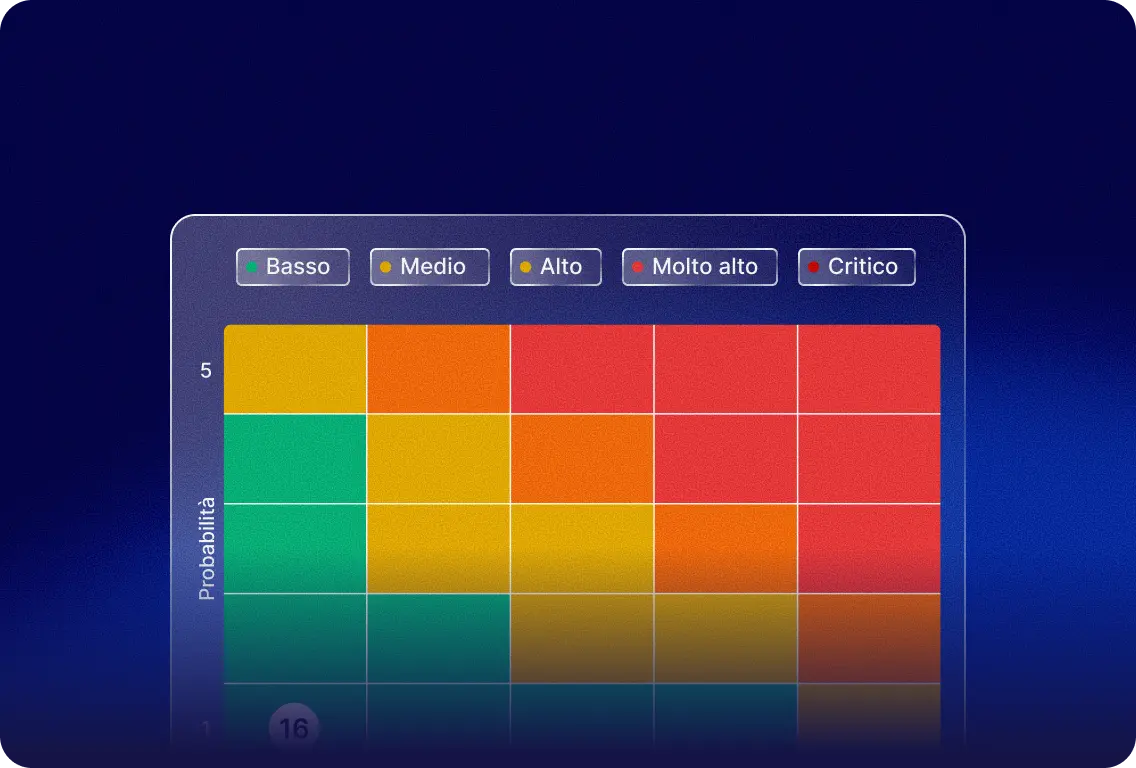
Come probabilità e impatto si combinano in un punteggio, con un esempio di matrice 5x5.
09.09.26
Come valutare, assegnare un punteggio e monitorare il rischio dei fornitori, passo dopo passo.
04.09.26
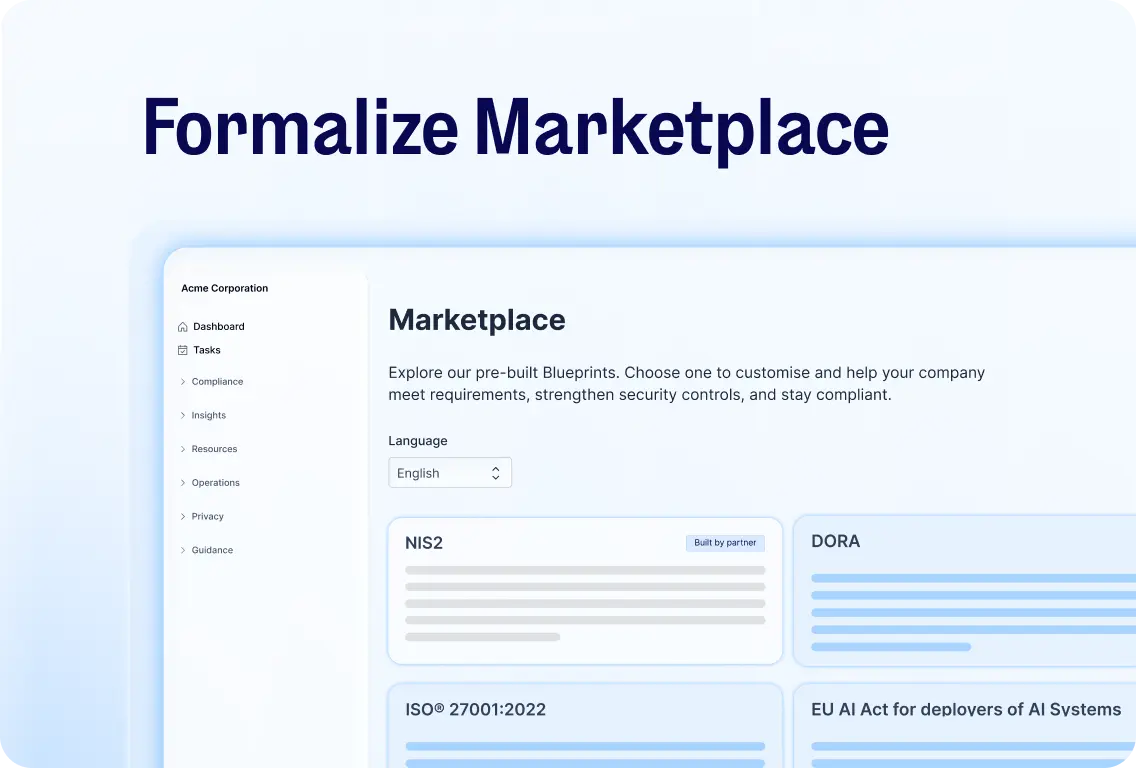
I partner co-creano Blueprint pronti all'uso, così non dovrai partire da zero.
02.09.26
NIST, ISO 31000 o COSO: confronta i framework e scegli quello più adatto.
01.09.26
Cosa richiede realmente la NIS2 e come verificare a che punto si trova la propria organizzazione.
25.08.26
Un'intelligenza artificiale che legga il testo effettivo della norma ISO 27001, non solo semplici sintesi.
24.08.26
I tuoi dati relativi alla conformità possono finalmente fornire risposte, invece di rimanere inutilizzati.
La norma ISO 27001 è lo standard internazionale per la gestione dei rischi legati alla sicurezza delle informazioni.
20.08.26
Il Digital Omnibus dell'EU AI Act ha esteso le scadenze principali di conformità per i sistemi di IA ad alto rischio. Il titolo è facile da fraintendere: non si tratta di una pausa. Gli obblighi rimangono validi. Sono le tempistiche a essere cambiate.
18.08.2026
GRC è l'acronimo di Governance, Risk, and Compliance. Il significato va oltre l'acronimo: descrive come le organizzazioni strutturano le proprie regole interne, gestiscono l'incertezza e soddisfano i requisiti normativi esterni, non come tre flussi di lavoro separati, ma come un unico approccio integrato
31.07.2026
NIS2 (formalmente la Direttiva sulla Sicurezza delle Reti e dei Sistemi Informativi 2) è una normativa dell'UE progettata per innalzare il livello base di cybersicurezza tra gli Stati membri. Ha sostituito la Direttiva NIS originale (NIS1) del 2016, che aveva un ambito più limitato e un'applicazione incoerente tra i vari Paesi. L'obiettivo principale è semplice: le organizzazioni che gestiscono infrastrutture critiche o forniscono servizi essenziali devono gestire attivamente il rischio informatico, segnalare tempestivamente gli incidenti ed essere in grado di dimostrare che le proprie misure di sicurezza sono effettivamente in atto, non solo sulla carta.
31.07.26