Maurice Müller
Senior Content Manager
Maurice Müller è un giornalista e content strategist con esperienza sia nella print che nei digital media. Presso Formalize, traduce tematiche complesse relative alla conformità e alla normativa in contenuti chiari e pratici destinati ai professionisti dei settori della conformità, del rischio e della sicurezza in tutta Europa.
Punti chiave:
C’è una differenza sostanziale tra un’IA addestrata sulla base di uno standard e un’IA fondata su di esso.
Formalize integra il testo ufficiale della norma ISO/IEC 27001:2022 direttamente nella piattaforma, grazie a una collaborazione con l’UNE, organismo nazionale di normazione spagnolo.
Questo fondamento consente a Formalize IQ di collegare un controllo all'esatta clausola che soddisfa e di segnalarlo quando i due si discostano.
La copertura attuale comprende le norme ISO 27001:2022 e ISO 22301:2019, ciascuna tramite la propria Compliance Blueprint, formulate in modo chiaro e conciso anziché troppo generico.
Qual è la differenza tra un'IA addestrata su uno standard e un'IA che si basa su di esso?
La maggior parte delle IA di questa categoria ha appreso informazioni sulla norma ISO 27001 nello stesso modo in cui ha appreso informazioni su qualsiasi altra cosa: fonti secondarie, sintesi, post sui forum, interpretazione che un'altra persona ha dato della clausola, ben lontana dalla clausola stessa. Questo è un punto di partenza accettabile per una domanda generica, ma risulta significativamente più debole per una risposta in materia di conformità che dovrà reggere in seguito, di fronte a chi ha il compito di verificarla.
Ragionare sul testo effettivo, attuale e certificato dello standard è un esercizio completamente diverso. Significa che la risposta risale alla clausola stessa, anziché a ciò che un set di dati di addestramento ha casualmente assorbito su quella clausola attraverso fonti secondarie.
Cosa significa concretamente "fondata sullo standard" per Formalize?
Formalize integra lo standard ufficiale ISO/IEC 27001:2022 direttamente all'interno della piattaforma. Questo è il risultato di una collaborazione con UNE, organismo nazionale di normazione spagnolo, la cui licenza è stata firmata il 15 aprile 2026. La logica alla base di Formalize IQ fa parte di un progetto pilota ufficiale sull’intelligenza artificiale approvato da ISO e UNE. Come recita il quadro di riferimento approvato: mentre i concorrenti offrono un'IA generica, la logica di Formalize viene co-sviluppata direttamente con gli ideatori degli standard.
Ci sono due aspetti che vale la pena precisare, piuttosto che raggrupparli in un’unica affermazione generica. Formalize è il primo fornitore di servizi GRC in Spagna, nonché un pioniere nell’Unione Europea, ad aver stretto una collaborazione strategica diretta con i rappresentanti ISO/IEC. Inoltre, Formalize è l’unica piattaforma che porta avanti un progetto ufficiale di sviluppo dell’intelligenza artificiale in collaborazione con l’UNE. Si tratta in entrambi i casi di affermazioni specifiche e verificabili. Nessuna delle due si spinge a sostenere di essere "gli unici in Europa": questa sarebbe un'affermazione diversa e troppo generica, che questo testo non intende fare.
Una precisazione sul linguaggio utilizzato, poiché in questa sezione la precisione è più importante che in quasi ogni altra parte del sito. Si tratta di una collaborazione, non di una partnership. La gestione dei dati e della proprietà intellettuale di Formalize è stata valutata da rappresentanti ISO/IEC, il che costituisce un'affermazione più circoscritta rispetto all'essere certificati ISO, e volutamente diversa da essa. Entrambe le distinzioni sono di natura giuridica, non stilistica. Entrambe si applicano specificatamente alle norme ISO, non a tutti i framework supportati da Formalize.
Cosa comporta tutto questo nella pratica?
L’esempio più concreto è un collegamento ipertestuale che abbia davvero un significato. Collegare una policy o un controllo direttamente alla clausola pertinente dello standard. Formalize IQ segnala il problema nel momento stesso in cui la policy si discosta da quanto previsto dalla clausola, non solo una volta al momento della configurazione.
Un collegamento ipertestuale statico può rimandare a una clausola, ma non è in grado di segnalare quando la clausola e la policy smettono di essere in linea tra loro. Non tiene traccia nemmeno di quando è stata effettuata l’ultima verifica. Una versione collegata e monitorata svolge entrambe le funzioni contemporaneamente: segnala quando qualcosa cambia e fornisce un timestamp che indica esattamente quando è stata effettuata l’ultima verifica. Questa seconda parte è più importante di quanto possa sembrare. È la differenza tra un semplice collegamento e qualcosa su cui un auditor può effettivamente fare affidamento, anche mesi dopo, senza che nessuno ricordi più la conversazione originale.
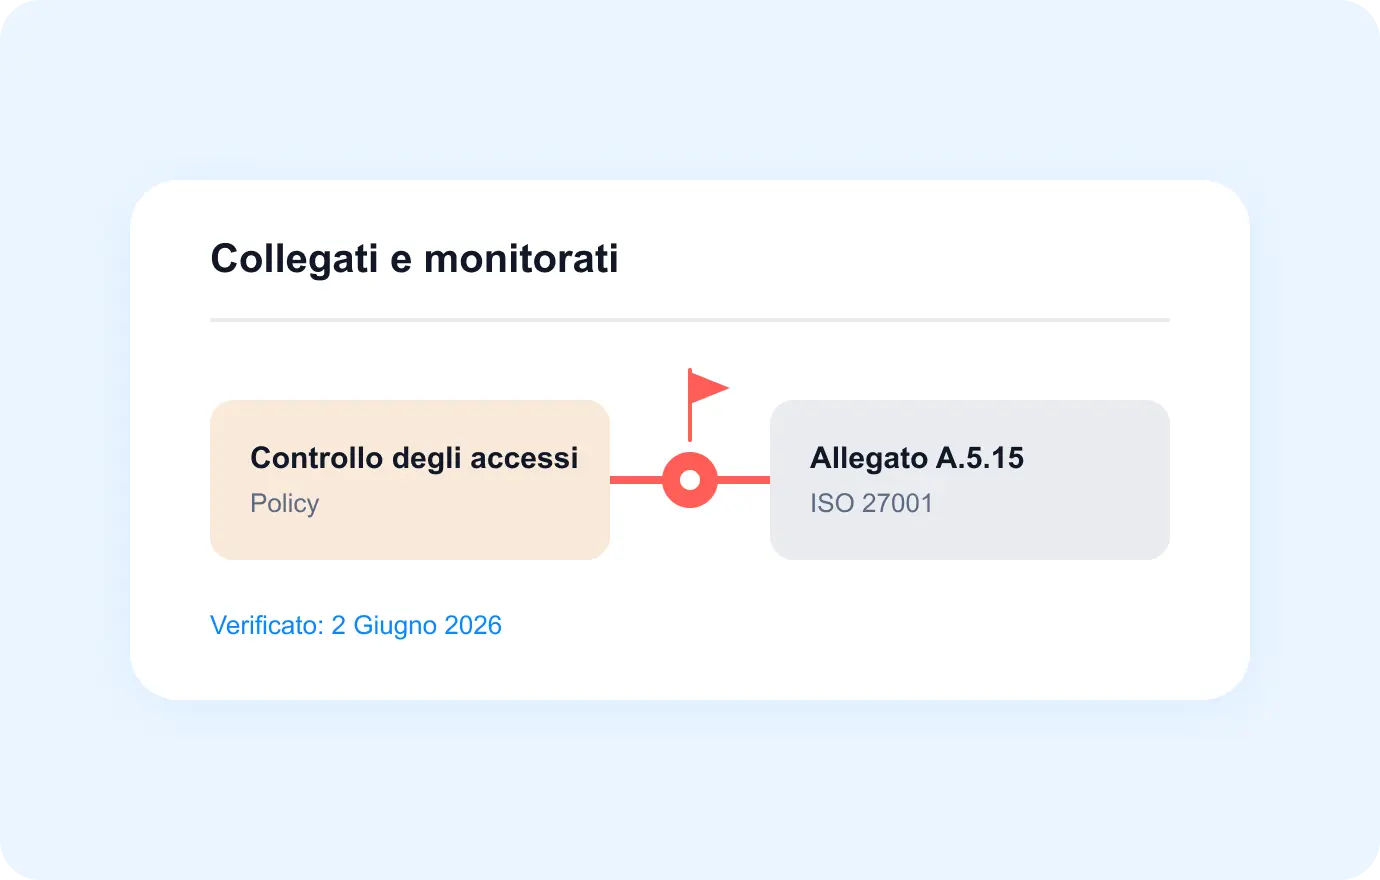 Immaginiamo un caso specifico. Una politica rimanda alla clausola sul controllo degli accessi della norma ISO/IEC 27001:2022 al momento della sua redazione. Diciotto mesi dopo, il processo sottostante è cambiato in modo impercettibile, come accade alla maggior parte dei processi nel corso del tempo, ma nessuno ha aggiornato la policy per adeguarla. Un collegamento statico punta ancora alla stessa clausola e sulla dashboard appare ancora corretto. Un collegamento monitorato segnala la discrepanza nel momento stesso in cui i due elementi smettono di corrispondere, invece di aspettare che sia un auditor a individuarla per primo.
Quali standard copre effettivamente oggi questo strumento di IA per la norma ISO 27001?
Confermato oggi: ISO 27001:2022 e ISO 22301:2019. Si tratta di un’aggiunta separata al vostro account, non di qualcosa che ogni piano include di base. Questo è lo scopo effettivo, e vale la pena precisarlo come una scelta deliberata piuttosto che come una scusa. Alcuni vendor sostengono già di basarsi su una serie più ampia di standard ISO, tra cui l’ISO 42001, senza che tale affermazione sia supportata da una verifica altrettanto approfondita. La risposta di Formalize è volutamente più circoscritta. È legata a una collaborazione specifica e verificabile, non a un’affermazione generica del tipo «IA più ISO».
Se il vostro lavoro di conformità si basa invece su DORA, NIS2 o un altro framework, Formalize IQ basa comunque le sue risposte sul vostro registro attribuito. Si tratta di un meccanismo del tutto diverso, non di una versione ridotta. È trattato separatamente per i team al di fuori della norma ISO 27001.
Sei pronto a confrontarlo con il tuo programma ISO 27001?
Prenota una demo di Formalize e integra il tuo programma ISO 27001 nella piattaforma. Preferiamo mostrarti come funziona con i tuoi controlli piuttosto che parlarne in modo astratto.