Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Conclusões principais:
Existe uma diferença significativa entre uma IA treinada com base numa norma e uma IA que se fundamenta nessa norma.
A Formalize integra o texto oficial da norma ISO/IEC 27001:2022 diretamente na plataforma, através de uma colaboração com a UNE, o organismo nacional de normalização de Espanha.
Essa base permite que o Formalize IQ associe um controlo à cláusula exata que este cumpre e sinalize quando houver um desvio entre os dois.
Atualmente, a cobertura abrange a ISO 27001:2022 e a ISO 22301:2019, cada uma através da sua própria Compliance Blueprint, apresentado de forma clara e concisa, em vez de ser distorcida.
Qual é a diferença entre uma IA treinada com base numa norma e uma IA fundamentada nessa norma?
A maior parte da IA nesta categoria aprendeu sobre a norma ISO 27001 da mesma forma que aprendeu sobre tudo o resto: através de fontes secundárias, resumos e publicações em fóruns — ou seja, a interpretação que outra pessoa fez da cláusula, a vários passos de distância da própria cláusula em si. Esse é um ponto de partida viável para uma questão geral, mas é significativamente mais fraco para uma resposta em matéria de conformidade que tenha de se sustentar mais tarde, perante alguém cuja função seja verificá-la.
Raciocinar com base no texto real, atual e licenciado da norma é um exercício completamente diferente. Significa que a resposta remonta à própria cláusula. Não remonta ao que quer que um conjunto de treino tenha absorvido sobre essa cláusula de segunda mão.
O que significa estar “baseado na norma” na Formalize?
A Formalize integra a norma oficial ISO/IEC 27001:2022 diretamente na plataforma. Este é o resultado de uma colaboração com a UNE, o organismo nacional de normalização de Espanha, cuja licença foi assinada a 15 de abril de 2026. A lógica subjacente ao Formalize IQ faz parte de um projeto-piloto oficial de IA aprovado pela ISO e pela UNE. Tal como refere o enquadramento aprovado: enquanto os concorrentes oferecem IA genérica, a lógica da Formalize está a ser desenvolvida em colaboração com os criadores das normas.
Há dois aspetos que vale a pena referir com precisão aqui, em vez de os agrupar numa única afirmação genérica. A Formalize é o primeiro fornecedor de GRC em Espanha, e um pioneiro na União Europeia, a garantir uma colaboração estratégica direta com representantes da ISO/IEC. Por outro lado, a Formalize é a única plataforma a executar um projeto oficial de desenvolvimento de IA em colaboração com a UNE. Ambas são afirmações específicas e verificáveis. Nenhuma delas se estende a “as únicas na Europa”. Essa é uma afirmação diferente e mais ampla, e este artigo não a está a fazer.
Uma nota sobre a terminologia utilizada aqui, uma vez que a precisão é mais importante nesta secção do que em quase qualquer outra parte do site. Trata-se de uma colaboração, não de uma parceria. O tratamento de dados e da propriedade intelectual pela Formalize foi avaliado por representantes da ISO/IEC, o que constitui uma afirmação mais restrita do que a certificação ISO e deliberadamente diferente desta. Ambas as distinções são de natureza jurídica, não estilística. Ambas se aplicam especificamente às normas ISO, não a todos os frameworks que a Formalize suporta.
O que é que isto desbloqueia em prática?
A versão mais concreta disto é uma hiperligação que realmente tem significado. Estabeleça uma ligação direta entre uma política ou um controlo e a cláusula relevante da norma. O Formalize IQ sinaliza no momento em que a política se desvia do que a cláusula prevê atualmente, e não apenas uma única vez durante a configuração e nunca mais.
Uma hiperligação estática pode apontar para uma cláusula. Mas não consegue indicar o momento em que a cláusula e a política deixam de estar em conformidade uma com a outra. Também não mantém qualquer registo da última vez que alguém o verificou. Uma versão com hiperligação e monitorizada cumpre ambas as funções ao mesmo tempo: um aviso de desvio quando algo muda e um registo temporal que indica exatamente quando foi verificada pela última vez. Essa segunda parte é mais importante do que parece. É a diferença entre uma hiperligação mais apelativa e algo em que um auditor pode realmente confiar, meses mais tarde, sem que ninguém se lembre da conversa original.
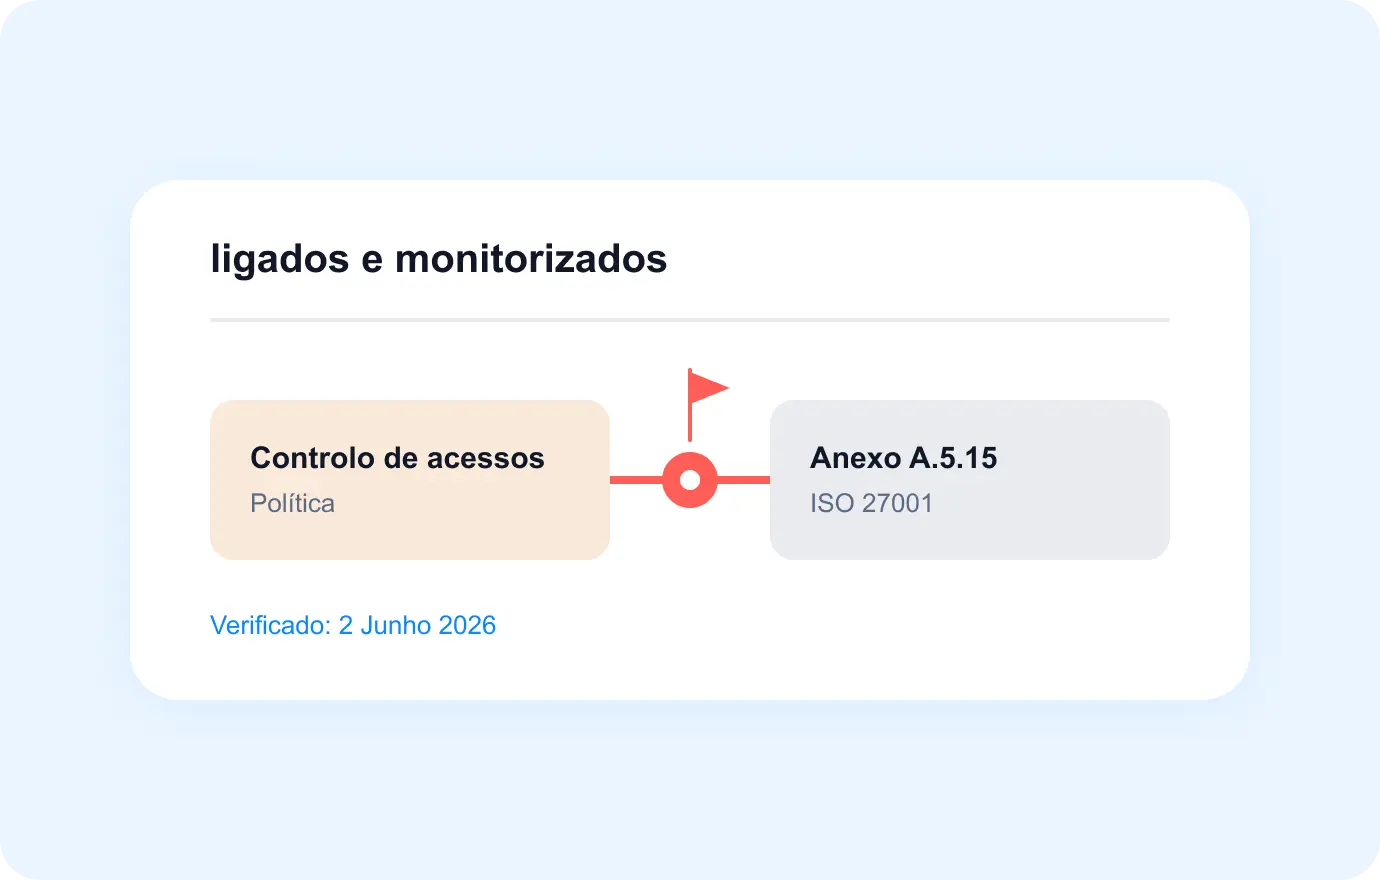 Imaginemos um caso específico. Uma política inclui uma referência à cláusula de controlo de acesso da norma ISO/IEC 27001:2022 no momento em que é redigida. Dezoito meses depois, o processo subjacente sofreu uma alteração discreta, tal como acontece com a maioria dos processos ao longo do tempo, mas ninguém atualizou a política para refletir essa mudança. Uma ligação estática continua a apontar para a mesma cláusula e ainda parece estar correta num painel de controlo. Uma ligação monitorizada sinaliza a discrepância no momento em que as duas deixam de coincidir, em vez de esperar que um auditor a detete primeiro.
Que normas é que esta ferramenta de IA de ISO 27001 abrange atualmente?
Confirmado atualmente: ISO 27001:2022 e ISO 22301:2019. Trata-se de um complemento à sua conta, não algo que todos os planos incluam por predefinição. Esse é o âmbito honesto, e vale a pena referi-lo como uma escolha deliberada, em vez de um pedido de desculpas. Alguns fornecedores já afirmam basear-se num conjunto mais vasto de normas ISO, incluindo a ISO 42001, sem a mesma profundidade de verificação por trás dessa afirmação. A resposta da Formalize é propositadamente mais restrita. Está ligada a uma colaboração específica e verificável, e não a uma afirmação geral sobre “IA mais ISO”.
Se o seu trabalho de conformidade se basear no DORA, na NIS2 ou noutro framework, o Formalize IQ continua a fundamentar as suas respostas no seu próprio registo atribuído. Trata-se de um mecanismo genuinamente diferente, não de uma versão reduzida deste. É abordado separadamente para equipas fora do âmbito da ISO 27001.
Está pronto para comparar isto com o seu próprio programa de gestão da ISO 27001?
Marque uma demo do Formalize e integre o seu próprio programa de ISO 27001 na plataforma. Preferimos mostrar-lhe como funciona com base nos seus próprios controlos do que falar sobre o assunto de forma abstrata.