Maurice Müller
Senior Content Manager
Maurice Müller es periodista y estratega de contenidos con experiencia en medios impresos y digitales. En Formalize, traslada temas complejos sobre cumplimiento normativo y regulación en contenido claro y práctico para profesionales de cumplimiento, riesgos y seguridad en toda Europa.
Puntos clave:
Existe una diferencia real entre una IA entrenada sobre una norma y una IA basada en ella.
Formalize integra el texto oficial de la ISO/IEC 27001:2022 directamente en la plataforma, a través de una colaboración con UNE, el organismo nacional de normalización de España.
Esta integración permite a Formalize IQ vincular un control con la cláusula exacta que satisface, así como alertar cuando ambos empiezan a desalinearse.
La cobertura actual incluye la ISO 27001:2022 y la ISO 22301:2019, cada una a través de su propio Compliance Blueprint, explicadas de forma clara y sin adornos.
¿Cuál es la diferencia entre una IA entrenada sobre una norma y una IA basada en ella?
La mayoría de las IA de esta categoría han aprendido sobre la ISO 27001 de la misma forma que han aprendido sobre todo lo demás: fuentes secundarias, resúmenes, publicaciones en foros y la interpretación de un tercero sobre una cláusula, a varios pasos de distancia del texto original. Es un punto de partida aceptable para una pregunta general, pero resulta significativamente más débil cuando se busca una respuesta de cumplimiento normativo que deba sostenerse más adelante ante alguien cuyo trabajo es, precisamente, auditarla.
Razonar a partir del texto real, actualizado y con licencia oficial de la norma es un ejercicio completamente distinto. Significa que la respuesta se remonta directamente a la propia cláusula, y no a lo que un conjunto de datos de entrenamiento haya terminado absorbiendo sobre ella de segunda mano.
¿Qué significa realmente "basada en la norma" en Formalize?
Formalize integra la norma oficial ISO/IEC 27001:2022 directamente en la plataforma. Este es el resultado de una colaboración con UNE, el organismo nacional de normalización de España, cuya licencia se firmó el 15 de abril de 2026. La lógica subyacente de Formalize IQ forma parte de un piloto oficial de IA autorizado por ISO y UNE. Como señala el enfoque aprobado: mientras que los competidores ofrecen una IA genérica, la lógica de Formalize se desarrolla en colaboración directa con los creadores de las normas.
Vale la pena precisar dos aspectos aquí de forma clara, en lugar de unificarlos en una sola afirmación general. Formalize es el primer proveedor de GRC en España, y uno de los pioneros en la Unión Europea, en consolidar una colaboración estratégica directa con representantes de ISO/IEC. Por otra parte, Formalize es la única plataforma que ejecuta un proyecto oficial de desarrollo de IA en colaboración con UNE. Ambas son afirmaciones específicas y verificables. Ninguna de las dos pretende extenderse a "los únicos en Europa"; esa sería una declaración distinta y más amplia que este texto no realiza.
Una precisión sobre el lenguaje empleado aquí, ya que la exactitud importa más en esta sección que en casi cualquier otra del sitio web: se trata de una colaboración, no de una alianza (partnership). El manejo de datos y propiedad intelectual de Formalize fue evaluado por representantes de ISO/IEC, lo cual es una afirmación más acotada —y deliberadamente diferente— que contar con la certificación ISO. Ambas distinciones son legales, no de estilo, y ambas se aplican específicamente a las normas ISO, no a todos los marcos normativos que Formalize admite.
¿Qué permite esto en la práctica?
La versión más concreta de esto es un hipervínculo que realmente aporta valor. Vincula una política o un control directamente con la cláusula relevante de la norma. Formalize IQ te alerta en el momento exacto en que esa política se desvía de lo que la cláusula exige en ese momento, no solo una vez durante la configuración inicial para luego olvidarse.
Un hipervínculo estático puede apuntar a una cláusula, pero no puede avisarte cuando la cláusula y la política dejan de coincidir entre sí, ni tampoco guarda un registro de cuándo fue la última vez que alguien lo verificó. Una versión vinculada y monitorizada hace ambas tareas a la vez: una alerta de desviación cuando algo cambia y una marca temporal que muestra exactamente cuándo se verificó por última vez. Esta segunda parte importa mucho más de lo que parece: es la diferencia entre un enlace llamativo y algo en lo que un auditor realmente puede confiar meses después, sin necesidad de que nadie tenga que recordar la conversación original.
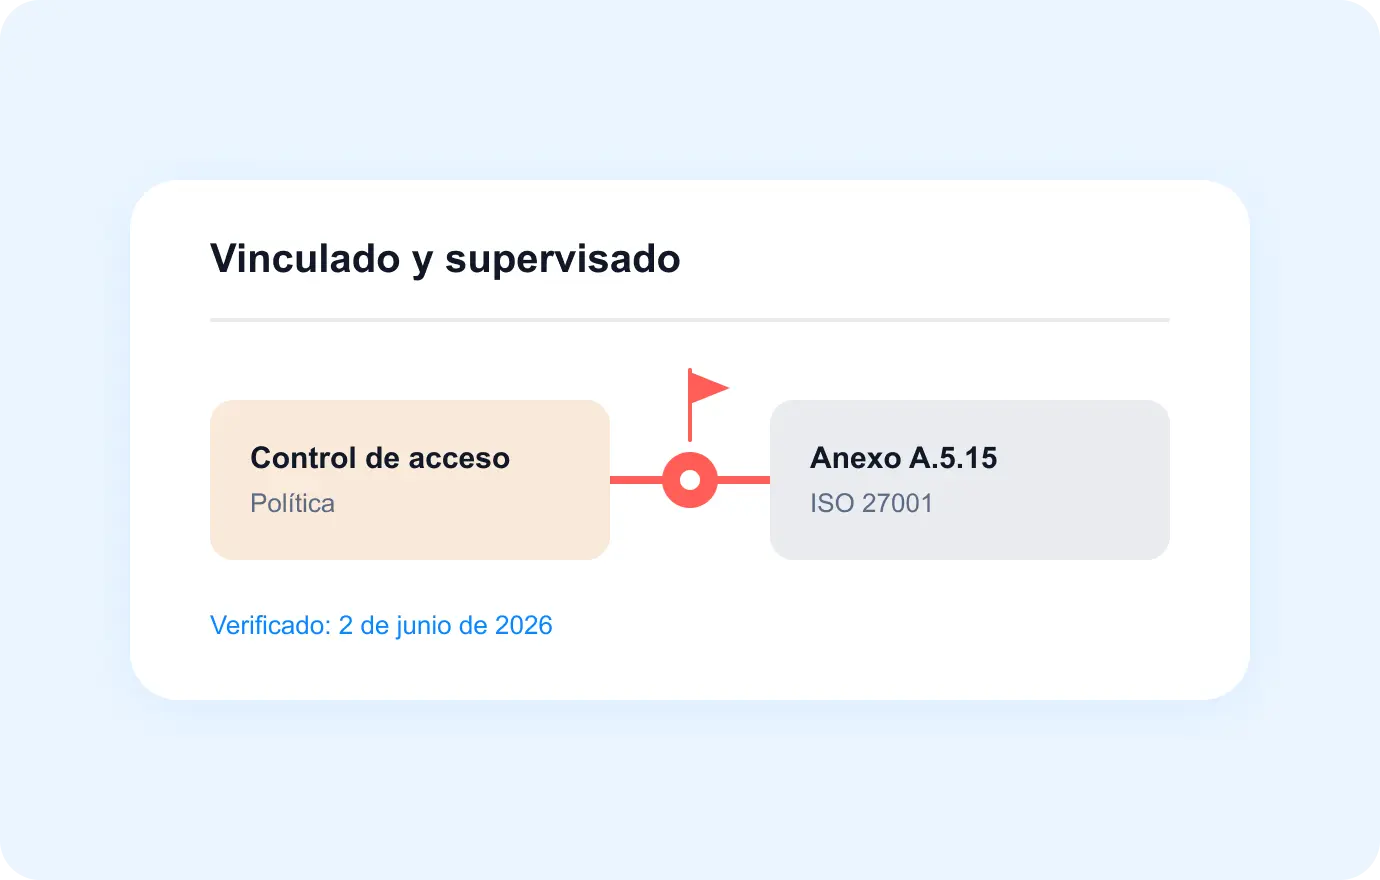 Imagina un caso concreto: redactas una política y la vinculas a la cláusula de control de acceso de la ISO/IEC 27001:2022. Dieciocho meses después, el proceso subyacente ha cambiado sutilmente —como ocurre con la mayoría de los procesos con el tiempo—, pero nadie ha actualizado la política para reflejarlo. Un enlace estático sigue apuntando a la misma cláusula y continúa viéndose perfecto en el panel de control. Uno monitorizado, en cambio, detecta y señala el desfase en el momento exacto en que dejan de coincidir, en lugar de esperar a que un auditor lo descubra primero.
¿Qué normas cubre realmente esta herramienta de IA para la ISO 27001 a día de hoy?
Confirmadas a día de hoy: ISO 27001:2022 e ISO 22301:2019. Se trata de una ampliación independiente para tu cuenta, no de algo que todos los planes incluyan por defecto. Ese es el alcance real, y merece la pena presentarlo como una decisión deliberada en lugar de una limitación. Algunos proveedores ya afirman ofrecer vinculación directa en un conjunto más amplio de normas ISO (incluida la ISO 42001) sin contar con el mismo nivel de verificación tras dicha afirmación. La propuesta de Formalize es más acotada a propósito: está vinculada a una colaboración específica y verificable, no a una afirmación vaga sobre "IA más ISO".
Si tu trabajo de cumplimiento se rige por DORA, NIS2 u otro marco normativo, Formalize IQ sigue basando sus respuestas en tu propio registro atribuido. Este es un mecanismo verdaderamente distinto, no una versión reducida del anterior.
Además, se gestiona de forma independiente para los equipos que operan fuera de la ISO 27001.
¿Listo para ponerlo a prueba en tu propio programa ISO 27001?
Reserve una demostración de Formalize y traiga su propio programa ISO 27001. Preferimos mostrárselo sobre sus propios controles antes que hablar de ello en abstracto.