Plataforma
Crezca más rápido con Formalize
Soluciones
Múltiples marcos
Nuestra solución líder en el mercado de WBS
GRC
Normativas de la UE
Marcos de seguridad
Marcos regionales
Canal de Denuncias
Recursos
DORA ROI Validator
Crezca más rápido con el Programa de Socios de Formalize
Empresa
Partners
Precios
Dansk
Deutsch
English
Español
Français
Português
Nederlands
Italiano
Blog categories
Qué significa la remisión al TJUE, y cómo tu ISO 27001 y ENS ya cubren gran parte del Artículo 21.
Àngela Vercher
22.09.26
Cinco comprobaciones para que los hallazgos de auditoría se cierren y no se olviden.
Maurice Müller
12.10.26
Por qué la respuesta a incidentes y la gobernanza de la IA ya no pueden gestionarse por separado
Alessia Gilardi
29.09.26
Marcos, roles y los pasos para convertir las reglas de datos en práctica diaria.
A quién afecta, qué cubre y cómo se cruza con NIS2 y el RGPD.
28.09.26
Los cinco pilares, las sanciones y lo que ha cambiado desde la entrada en vigor.
24.09.26
El control que lo habría evitado y por qué la mayoría de las políticas carecen de él.
Laura Santeusanio
23.09.26
Descubre cómo identificar los detonantes del Artículo 35, los 7 pasos y qué incluir.
21.09.26
Qué hace el software, cuáles son sus ventajas reales y cómo comparar plataformas.
16.09.26
Principales tipos de riesgo, el marco del NIST y un proceso de 6 pasos a seguir.
14.09.26
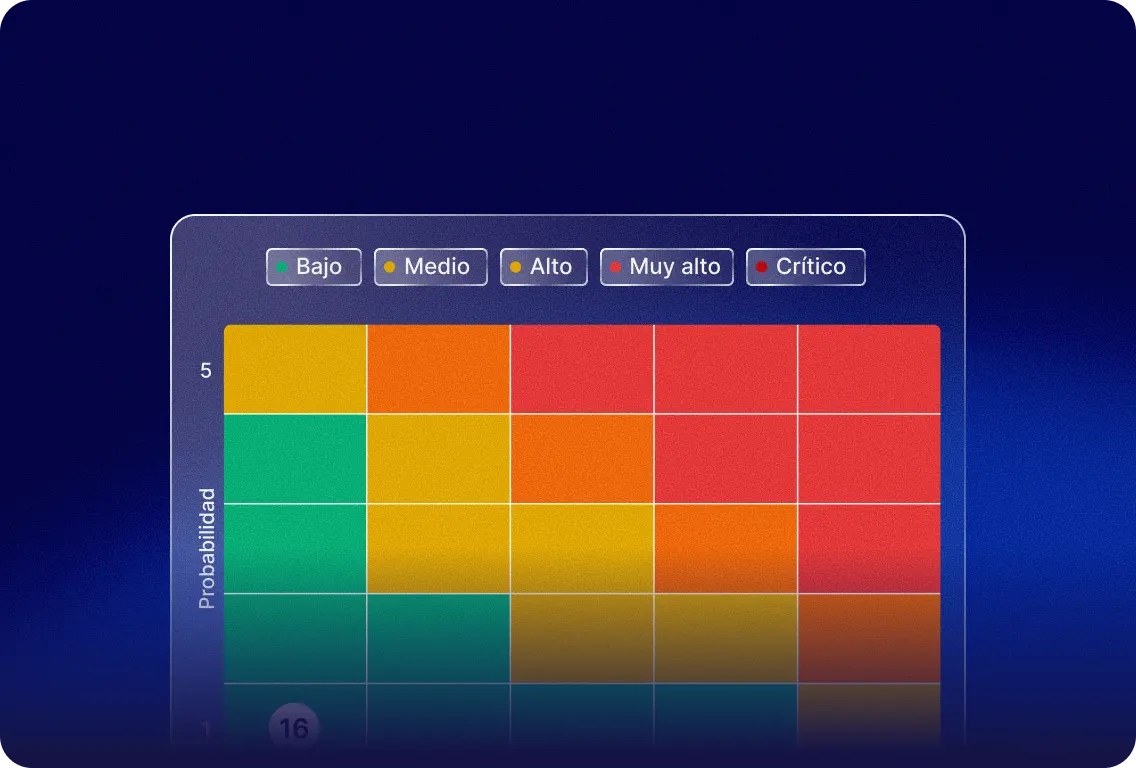
Cómo se combinan la probabilidad y el impacto para generar una puntuación, con un ejemplo de 5x5.
09.09.26
Cómo evaluar, puntuar y monitorear el riesgo de los proveedores, paso a paso.
04.09.26
Los partners codesarrollan blueprints listos para desplegar, permitiéndole evitar empezar desde cero.
02.09.26
NIST, ISO 31000 o COSO: compara los marcos y elige la solución adecuada.
01.09.26
Lo que exige realmente NIS2 y cómo comprobar cuál es la situación de tu organización.
25.08.26
IA que analiza la norma ISO 27001 real, no solo resúmenes sobre ella.
24.08.26
Tus registros de cumplimiento finalmente pueden responder preguntas, no solo quedarse ahí parados.
ISO 27001 es la norma internacional para la gestión del riesgo de seguridad de la información.
20.08.26
El Digital Omnibus de la Ley de IA de la UE ha ampliado los plazos clave de cumplimiento para los sistemas de IA de alto riesgo. El titular es fácil de malinterpretar: esto no es una pausa. Las obligaciones se mantienen. El cronograma ha cambiado.
18.08.2026
GRC son las siglas de Gobernanza, Riesgo y Cumplimiento (Governance, Risk, and Compliance). El significado de GRC va más allá del acrónimo: describe cómo las organizaciones estructuran sus normas internas, gestionan la incertidumbre y cumplen con los requisitos regulatorios externos, no como tres líneas de trabajo separadas, sino como un enfoque conectado.
31.07.2026
NIS2 es la directiva actualizada de la UE sobre seguridad de las redes y sistemas de información. Establece requisitos de ciberseguridad vinculantes para organizaciones de sectores críticos en Europa y, desde octubre de 2024, está en vigor.
31.07.26