
Maurice Müller
Senior Content Manager
Maurice Müller es periodista y estratega de contenidos, con experiencia tanto en medios impresos como digitales. En Formalize, convierte temas complejos de cumplimiento y regulación en contenido claro y práctico para profesionales de cumplimiento, riesgo y seguridad de toda Europa.
Puntos clave:
Un marco de gestión de riesgos (RMF) es un sistema estructurado y repetible para identificar, evaluar, tratar y monitorizar el riesgo.
La mayoría de los marcos convergen en un ritmo similar, que suele resumirse como identificar, evaluar, mitigar, monitorizar y gobernar.
Los principales marcos incluyen ISO 31000, NIST RMF, NIST CSF, COSO ERM y COBIT, cada uno diseñado para un propósito distinto.
El marco adecuado depende de tu sector, tu tamaño y de lo que ya tengas implementado.
El riesgo de terceros y el riesgo de IA cuentan ahora cada uno con marcos propios dedicados.
El escrutinio normativo no deja de crecer. Las ciberamenazas no dejan de evolucionar. El seguimiento improvisado del riesgo, una hoja de cálculo aquí, un hilo de correo allá, no aguanta ninguna de las dos presiones. Un marco de gestión de riesgos ofrece a las organizaciones un modelo estructurado en su lugar. Protege los activos del negocio. Y lo hace de una forma que escala a medida que la organización crece. Ese es el verdadero valor: no solo detectar el riesgo, sino gestionarlo siempre de la misma manera, sin importar quién esté haciendo el trabajo. Un marco también da a los distintos equipos un lenguaje común. Seguridad, finanzas y operaciones pueden mirar el mismo registro y entender lo mismo por "riesgo alto". Sin ese lenguaje compartido, las conversaciones sobre riesgo tienden a estancarse en definiciones en lugar de avanzar hacia decisiones.
¿Qué es un marco de gestión de riesgos (RMF)?
Un marco de gestión de riesgos es un proceso repetible para identificar, evaluar y mitigar el riesgo organizacional. Da a cada decisión de riesgo el mismo punto de partida: las mismas categorías, la misma lógica de puntuación, el mismo ciclo de revisión.
Esa coherencia es justo lo que las hojas de cálculo fragmentadas no pueden ofrecer. Una hoja de cálculo puede listar riesgos. Lo que no puede es garantizar que cada riesgo se puntúe de la misma manera, se revise según el calendario previsto o se escale cuando corresponda. A medida que crece el número de riesgos, y más personas tocan el registro, esa brecha se convierte en puntos ciegos. Un marco la cierra al definir el proceso una sola vez y aplicarlo en todas partes.
La mayoría de los marcos comparten tres componentes subyacentes: un vocabulario común para describir el riesgo, un proceso definido para pasar de una amenaza en bruto a un riesgo gestionado, y una forma de demostrar, más adelante, que ese proceso realmente se llevó a cabo. Este tercer elemento importa más de lo que parece. Un regulador o un auditor rara vez pregunta si pensaste en un riesgo. Te piden que lo demuestres.
Un proceso simplificado de gestión de riesgos en cinco pasos
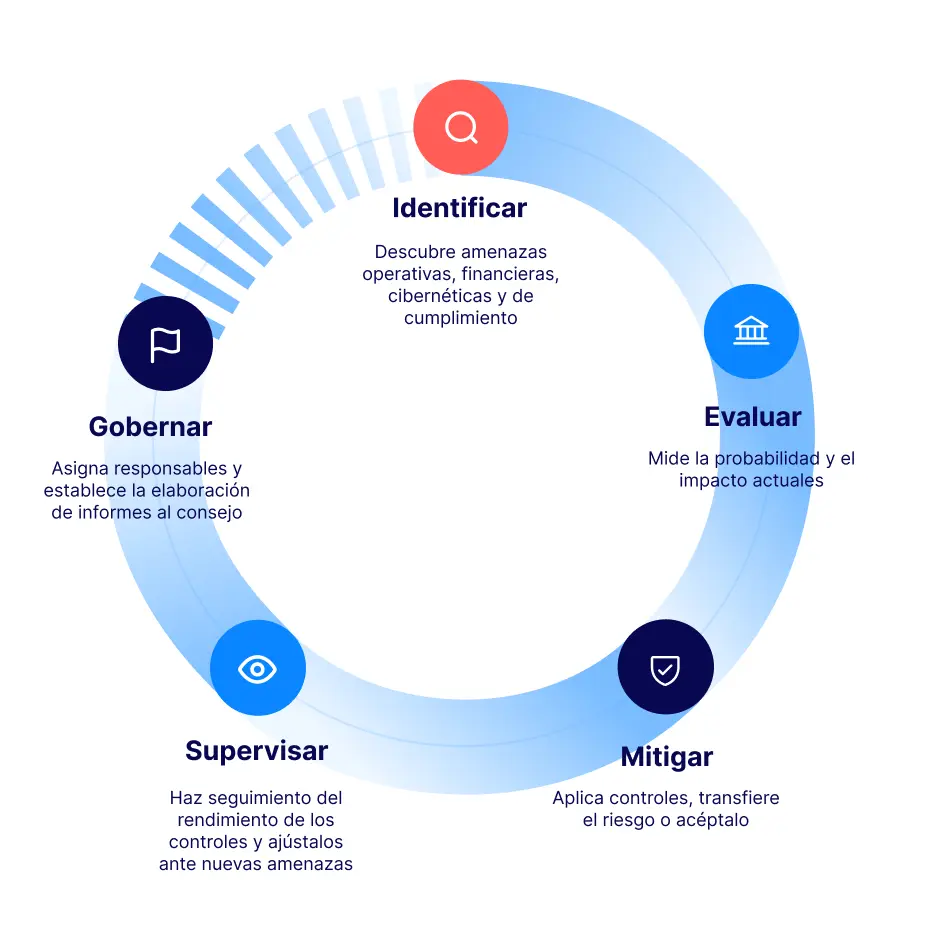
Los estándares concretos que se detallan a continuación difieren en estructura y terminología, y sus actividades no siempre son estrictamente secuenciales. NIST RMF utiliza siete pasos. NIST CSF 2.0 utiliza seis funciones. ISO 31000 utiliza cinco etapas, de nuevo con nombres distintos. Sin embargo, por debajo de esas diferencias, la mayoría de los marcos convergen en las mismas actividades recurrentes. A continuación tienes una versión simplificada, útil para comparar marcos de un vistazo, pero que no constituye un modelo oficial en sí mismo:
 1. Identificar
Detectar posibles amenazas operativas, financieras, cibernéticas y de compliance antes de que se conviertan en incidentes. Este paso es deliberadamente amplio: una amenaza que se queda fuera de la lista en esta fase nunca llega a evaluarse después.
2. Evaluar
Medir la probabilidad de un riesgo y el impacto que tendría hoy, ya sea el riesgo inherente si aún no se ha hecho nada, o el nivel de riesgo actual si ya existen algunos controles. Esa medición es lo que determina si un riesgo necesita mitigación o si ya está dentro de lo que la organización puede tolerar.
3. Mitigar
Aplicar controles internos, transferir el riesgo mediante seguros o contratos, o aceptar formalmente el riesgo que se encuentra dentro del umbral de tolerancia. Cada control lleva asociado un riesgo residual esperado: el nivel al que debería reducirse el riesgo una vez que el control esté realmente implementado. No todos los riesgos necesitan un control. Algunos salen más rentables si se aceptan que si se corrigen, y un buen marco convierte eso en una decisión explícita, no en algo que ocurre por defecto.
4. Super
Comprobar si el riesgo real y resultante coincide con el riesgo residual que se esperaba tras la mitigación, y ajustar los controles a medida que aparecen nuevas amenazas. Un control que funcionaba bien el año pasado puede dejar de funcionar silenciosamente a medida que cambian los sistemas, los proveedores y el personal. La monitorización es lo que detecta la brecha entre lo esperado y lo real antes de que lo haga un incidente.
5. Gobernar
Asignar la propiedad del riesgo a nivel de dirección y establecer cómo se reporta el riesgo al consejo. Sin un responsable designado, el riesgo tiende a recaer por defecto en quien lo detectó primero, no en quien realmente debe rendir cuentas por él.
Tipos más habituales de marcos de gestión de riesgos
Cada uno de los marcos siguientes se creó para resolver un problema distinto. Esa es la razón principal para conocer sus diferencias. Elegir el equivocado significa resolver un problema que en realidad no tienes.
Marco | Área de enfoque | Usuarios habituales |
|---|---|---|
ISO 31000 | Principios y proceso generales de gestión de riesgos, cualquier sector | Responsables de riesgo, empresas en general |
NIST RMF | Certificación y autorización de sistemas de información individuales | Agencias federales de EE. UU., contratistas |
NIST CSF | Postura de ciberseguridad a nivel de toda la organización | CISO, equipos de seguridad |
COSO ERM | Integración del riesgo con la estrategia, el rendimiento y la cultura | Consejos de administración, equipos ejecutivos |
COBIT | Gobernanza de TI y alineación entre tecnología y negocio | Responsables de gobernanza de TI, auditores |
ISO 31000
ISO 31000 es un estándar global que establece principios y un proceso de gestión de riesgos, no una checklist certificable. Su proceso recorre el establecimiento del contexto, la evaluación de riesgos, el tratamiento de riesgos y el seguimiento y revisión, con la comunicación y consulta presentes durante todo el proceso. Se aplica a cualquier organización, de cualquier tamaño y sector, lo que lo convierte en el punto de partida más habitual para un programa general de riesgos.
Como no es certificable, nadie te audita frente a ISO 31000 de la forma en que lo haría frente a ISO 27001. Para la mayoría de las organizaciones, eso es una ventaja, no una carencia: significa que puedes adoptar las partes que encajan y saltarte la ceremonia que no, sin necesidad de superar una auditoría externa para demostrarlo.
NIST RMF y NIST CSF
Son dos publicaciones distintas de NIST, y confundirlas es un error habitual. NIST RMF, formalmente SP 800-37, recorre siete pasos (Preparar, Categorizar, Seleccionar, Implementar, Evaluar, Autorizar, Monitorizar) para certificar y autorizar sistemas de información individuales. Es más habitual en el ámbito federal de EE. UU. y entre contratistas, aunque su estructura se ha adoptado mucho más allá de ese entorno.
NIST CSF es un marco distinto y más amplio, centrado en la postura general de ciberseguridad de la organización. La versión actual, CSF 2.0, publicada en febrero de 2024, organiza el trabajo en seis funciones: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. "Gobernar" se añadió específicamente en esta versión, reflejando el peso que la gobernanza tiene ahora en todo el marco.
Ninguno de los dos es una certificación que se pueda obtener. Ambos ofrecen, en cambio, un vocabulario común para el riesgo de ciberseguridad. Muchas organizaciones acaban usando los dos: RMF para la autorización a nivel de sistema, CSF para el programa más amplio que se sitúa por encima.
COSO ERM
El marco de Gestión de Riesgos Empresariales (ERM) de COSO, actualizado en 2017, está pensado para un público distinto de los dos anteriores. Se centra en integrar el riesgo con la estrategia de negocio, el rendimiento y la cultura corporativa, no en controles técnicos. Se organiza en cinco componentes: Gobernanza y Cultura, Estrategia y Definición de Objetivos, Rendimiento, Revisión y Corrección, e Información, Comunicación y Reporting, que abarcan 20 principios subyacentes.
COSO ERM, al igual que ISO 31000, no lleva certificación asociada. Los consejos y equipos ejecutivos lo adoptan de forma voluntaria, para demostrar que el riesgo está realmente integrado en el funcionamiento de la empresa, no añadido aparte. Eso lo hace menos útil para trabajo específico de ciberseguridad, pero más útil cuando el destinatario de la conversación sobre riesgo es el consejo y no un equipo de TI.
COBIT
COBIT, mantenido por ISACA, está diseñado específicamente para la gobernanza de TI, más que para la gestión de riesgos en general. Su versión actual, COBIT 2019, organiza 40 objetivos de gobernanza y gestión en cinco dominios. Uno cubre la gobernanza en sí. Los otros cuatro cubren actividades de gestión como planificar, construir, ejecutar y monitorizar la TI.
Las organizaciones suelen recurrir a COBIT cuando el objetivo es alinear las decisiones tecnológicas con los objetivos de negocio. La gestión de riesgos aparece como un hilo dentro de ese trabajo de gobernanza más amplio, no como el propósito principal del marco. A menudo se describe a COBIT como un marco para gestionar otros marcos: se sitúa por encima de herramientas como ISO 27001 o NIST, en lugar de sustituirlas.
Marcos de riesgo de terceros y de IA
Las relaciones con proveedores y los sistemas de IA se han ganado cada uno su propio marco dedicado, porque ninguno encaja bien en los marcos anteriores. La gestión de riesgos de terceros (TPRM) cubre el riesgo que un proveedor introduce en tu organización. Es un área que normativas como DORA y NIS2 exigen cada vez más gestionar de forma formal, no dar por hecha. La postura de seguridad débil de un proveedor se convierte en tu riesgo en el momento en que accede a tus datos o a tus sistemas.
En el ámbito de la IA, el Marco de Gestión de Riesgos de IA de NIST, publicado en 2023, organiza el riesgo específico de la IA en cuatro funciones: Gobernar, Mapear, Medir y Gestionar. Es voluntario, y no lleva asociada ninguna auditoría o certificado. Para las organizaciones que buscan un equivalente certificable, ISO 42001 cubre los sistemas de gestión de IA de la misma forma que ISO 27001 cubre la seguridad de la información. Es previsible que cada vez más organizaciones pidan uno u otro a medida que los sistemas de IA se convierten en un punto habitual de las revisiones de seguridad de proveedores.
Cómo elegir el marco adecuado para tu organización
Estos tres factores hacen la mayor parte del trabajo a la hora de acotar la elección:
Sector y requisitos normativos
Una organización sanitaria y un proveedor de software se enfrentan a obligaciones distintas, y esas obligaciones suelen apuntar hacia marcos diferentes. Las entidades financieras sujetas a DORA, por ejemplo, necesitan un marco capaz de absorber el riesgo de TIC tal como exige DORA, lo que lleva a la mayoría hacia enfoques de estilo NIST o basados en ISO 31000, antes que hacia COBIT.
Tamaño y complejidad de la organización
Una organización pequeña, con un único responsable de riesgo y un puñado de sistemas, no necesita los 40 objetivos de COBIT. Necesita algo que pueda ejecutar de forma realmente consistente. Una organización más grande, con más piezas en movimiento, puede asumir más estructura, y a menudo la necesita para mantener el riesgo visible entre departamentos.
Tu conjunto de compliance actual
Si ya cuentas con ISO 27001, construir sobre ISO 31000 mantiene tu lenguaje de riesgo coherente. Si estás avanzando hacia NIS2 o hacia un contrato federal alineado con NIST, NIST RMF o CSF te ofrecen controles que se mapean de forma más directa. Elegir un marco que choque con lo que ya tienes, en vez de ampliarlo, genera trabajo duplicado que vuelve a aparecer la próxima vez que hagas este ejercicio.
Ninguno de estos factores funciona de forma aislada. Una entidad financiera de tamaño medio sujeta a DORA, por ejemplo, se sitúa en una intersección: sector regulado, complejidad moderada y, a menudo, una certificación ISO 27001 ya existente. Esa combinación suele apuntar hacia ampliar lo que ya está en marcha. Rara vez apunta hacia algo pensado para un contexto distinto, como el enfoque de gobernanza de TI de COBIT o la perspectiva a nivel de consejo de COSO.
Descubre cómo encaja esto con tu propio registro de riesgos
Trae tu marco actual, o la hoja de cálculo que hace sus veces. Preferimos mapearlo contra tu configuración real antes que describir un encaje en abstracto.
Ejemplos de marcos de gestión de riesgos según el caso de uso
Dicho de forma más sencilla, así es como se traduce esto según el caso de uso:
Organización u objetivo | Posible punto de partida | Por qué |
|---|---|---|
Programa general de riesgo empresarial | ISO 31000 o COSO ERM | Cubre el riesgo entre departamentos y objetivos de negocio |
Riesgo estratégico a nivel de consejo | COSO ERM | Conecta el riesgo con la estrategia y el rendimiento |
Programa de ciberseguridad | NIST CSF 2.0 | Ofrece una guía de ciberseguridad basada en resultados |
Sistema federal de EE. UU. o contratista | NIST RMF | Da soporte a la gestión y autorización del riesgo de seguridad y privacidad |
Gobernanza de TI empresarial | COBIT 2019 | Conecta la información y la tecnología con la gobernanza corporativa |
Programa de gobernanza de IA | NIST AI RMF y/o ISO 42001 | Aborda el riesgo específico de la IA y sus procesos de gestión |
Estos son puntos de partida, no respuestas definitivas. La mayoría de las organizaciones acaban combinando dos marcos en lugar de elegir uno solo, de la misma forma en que NIST RMF y CSF se usan habitualmente juntos.
Cómo gestionar marcos de gestión de riesgos con Formalize
La mayoría de las organizaciones empiezan su registro de riesgos en una hoja de cálculo, y la mayoría acaban quedándose pequeñas. Una hoja de cálculo puede contener una lista de riesgos. Lo que no puede hacer es volver a puntuar un riesgo automáticamente cuando falla un control, recordar a un responsable que una revisión está pendiente, o mostrarle a un auditor un registro vivo y coherente en lugar de la exportación del trimestre pasado.
Esa brecha suele aparecer en el peor momento posible, normalmente justo antes de una auditoría o una revisión del consejo, cuando alguien se da cuenta de que la hoja de cálculo no se ha actualizado desde que tres personas dejaron el equipo.
La herramienta unificada de evaluación de riesgos de Formalize permite a los equipos mapear controles de riesgo personalizados o predefinidos, puntuar los riesgos de forma coherente y monitorizarlos de manera continua, en lugar de repetir el ejercicio manualmente cada trimestre. Para las organizaciones que gestionan el riesgo a través de varios marcos y no de uno solo, la plataforma todo en uno de gestión de riesgos de Formalize mantiene ese trabajo en un único sistema, en lugar de hojas de cálculo paralelas para cada marco. Y como el riesgo de proveedores rara vez se mantiene separado del resto del registro de riesgos durante mucho tiempo, la funcionalidad de gestión de riesgos de terceros (TPRM) de Formalize mantiene el riesgo de proveedores dentro del mismo sistema que todo lo demás, en lugar de en un proceso desconectado aparte.