
Maurice Müller
Senior Content Manager
Maurice Müller er journalist og content strategist med erfaring inden for trykte og digitale medier. Hos Formalize omsætter han komplekse emner inden for compliance og regulering til klart, praktisk indhold til fagfolk inden for compliance, risiko og sikkerhed i hele Europa.
Centrale pointer:
Et rammeværk for risikostyring (RMF) er et struktureret, gentageligt system til at identificere, vurdere, håndtere og overvåge risiko.
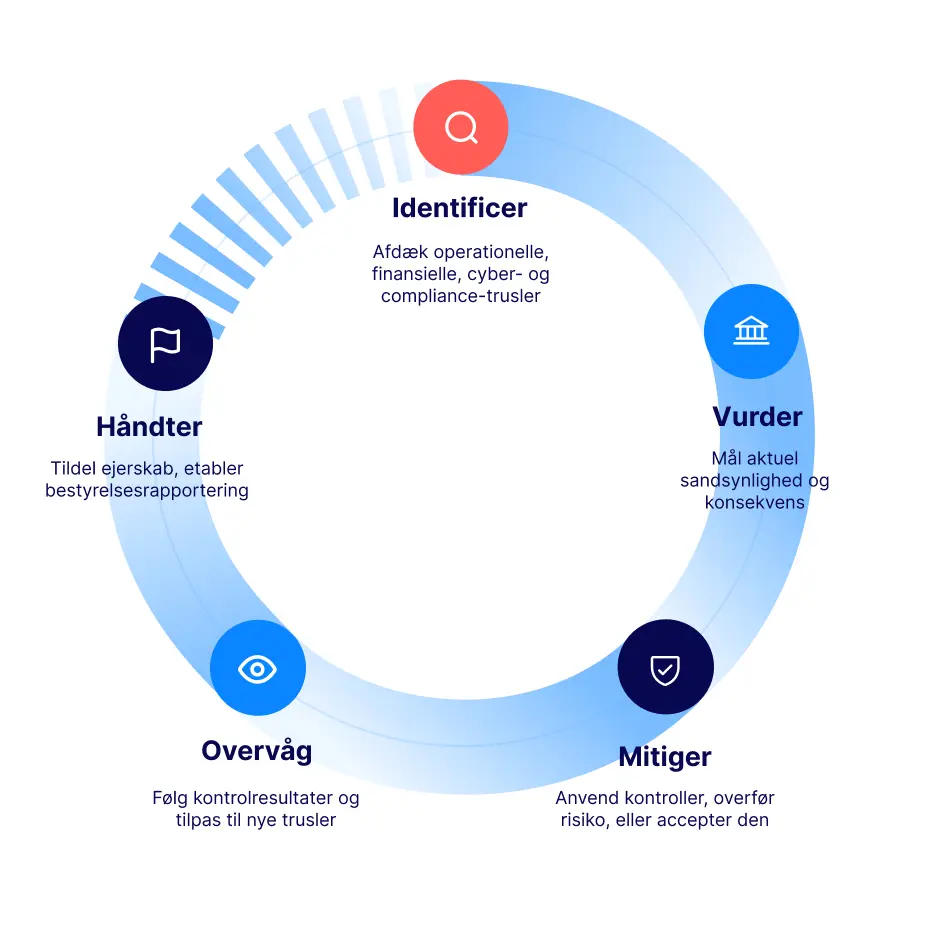
De fleste rammeværker følger et lignende forløb, der ofte sammenfattes som: identificer, vurder, afbød, overvåg og styr.
De vigtigste rammeværk omfatter ISO 31000, NIST RMF, NIST CSF, COSO ERM og COBIT, som hver er bygget til et forskelligt formål.
Det rette rammeværk afhænger af jeres branche, jeres størrelse, og hvad I allerede har på plads.
Tredjeparts- og AI-risiko har nu hver deres dedikerede rammeværk.
Det regulatoriske tilsyn skærpes løbende. Cybertruslerne udvikler sig konstant. Ad hoc-risikostyring – et regneark her, en e-mailtråd der – holder ikke under det pres. Et rammeværk for risikostyring giver i stedet organisationer en struktureret drejebog. Det beskytter virksomhedens aktiver. Det sker på en måde, der kan skaleres i takt med, at organisationen vokser.
Det er den reelle værdi. Ikke blot at identificere risici, men at håndtere dem på samme måde hver gang, uanset hvem der udfører arbejdet. Et rammeværk giver også forskellige teams et fælles sprog. Sikkerhed, økonomi og drift kan alle henvise til det samme register og mene det samme med "høj risiko". Uden det fælles sprog har drøftelser om risici det med at gå i stå ved definitioner i stedet for beslutninger.
Hvad er et rammeværk for risikostyring (RMF)?
Et rammeværk for risikostyring er en gentagelig proces til at identificere, evaluere og reducere organisatoriske risici. Det giver enhver risikobeslutning det samme udgangspunkt: de samme kategorier, den samme scoringslogik og den samme gennemgangscyklus.
Den konsistens er præcis, hvad fragmenterede regneark ikke kan levere. Et regneark kan opremse risici. Det kan ikke håndhæve, at hver enkelt risiko vurderes på samme måde, gennemgås til tiden eller eskaleres, når den bør. Efterhånden som antallet af risici vokser, og flere personer arbejder i registret, forvandles den kløft til blinde vinkler. Et rammeværk lukker hullet ved at definere processen én gang og anvende den overalt.
De fleste rammeværk deler tre grundlæggende komponenter: Et fælles vokabularium til at beskrive risiko. En defineret proces til at gå fra en rå trussel til en håndteret risiko. Og en måde at bevise på et senere tidspunkt, at processen faktisk fandt sted. Den tredje del er vigtigere, end det lyder. En tilsynsmyndighed eller auditor spørger sjældent, om I har tænkt over en risiko. De beder jer om at dokumentere det.
En forenklet risikostyringsproces i fem trin
De specifikke standarder nedenfor adskiller sig i struktur og terminologi, og deres aktiviteter er ikke altid strengt kronologiske. NIST RMF bruger syv trin. NIST CSF 2.0 bruger seks funktioner. ISO 31000 bruger fem faser med andre navne. Bag forskellene samler de fleste rammeværk sig dog om de samme tilbagevendende aktiviteter. Her er en forenklet version, der er nyttig til hurtigt at sammenligne rammeværk, men som ikke udgør en officiel model i sig selv:
 1. Identificer
Afdækning af potentielle operationelle, finansielle, cyber- og compliancemæssige trusler, før de bliver til hændelser. Dette trin favner bredt med vilje. En trussel, der udelades af listen på dette stadie, bliver aldrig vurderet senere.
2. Vurder
At vurdere, hvor sandsynlig en risiko er, og hvor stor indvirkning den ville have i dag – uanset om der er tale om den iboende risiko, hvis der endnu ikke er gjort noget, eller det aktuelle risikoniveau, hvis der allerede er indført visse kontrolforanstaltninger. Det er denne vurdering, der afgør, om en risiko overhovedet skal mindskes, eller om den ligger inden for det, organisationen allerede kan tolerere.
3. Afbød
Indførelse af interne kontroller, overførsel af risiko via forsikringer eller kontrakter, eller formel accept af risiko, der ligger inden for tolerancen. Hver kontrol ledsages af en forventet restrisiko, som er det niveau, risikoen bør falde til, når den reelt er på plads. Ikke alle risici kræver en kontrol. Nogle er billigere at acceptere end at løse, og et godt rammeværk gør det til en eksplicit beslutning frem for en standardindstilling.
4. Overvåg
Opfølgning på om den faktiske, resulterende risiko svarer til den restrisiko, som afbødningen forventedes at skabe, samt tilpasning af kontroller efterhånden som nye trusler opstår. En kontrol, der virkede sidste år, kan stille og roligt holde op med at virke, i takt med at systemer, leverandører og medarbejdere ændrer sig. Overvågning er det, der opdager hullet mellem det forventede og det faktiske, før en hændelse gør det.
5. Styr
Placering af ejerskab på ledelsesniveau og fastlæggelse af, hvordan risiko rapporteres til bestyrelsen. Uden en navngiven ansvarlig falder risikoen typisk tilbage på den, der først rejste den, i stedet for den, der reelt er ansvarlig for den.
De mest almindelige typer af rammeværk for risikostyring
Hvert rammeværk nedenfor er udviklet til at løse et specifikt problem. Det er den primære grund til at kende forskellene. Vælger I det forkerte, kommer I til at løse et problem, I i virkeligheden ikke har.
Rammeværk | Fokusområde | Typiske brugere |
|---|---|---|
ISO 31000 | Generelle risikoprincipper og -processer, enhver branche | Risiko managers, generelle virksomheder |
NIST RMF | Certificering og godkendelse af individuelle informationssystemer | Amerikanske føderale myndigheder, leverandører |
NIST CSF | Organisationsdækkende cybersikkerhedsniveau | CISO'er, sikkerhedsteams |
COSO ERM | Integration af risiko med strategi, resultater og kultur | Bestyrelser, direktioner |
COBIT | IT-governance og tilpasning mellem teknologi og forretning | IT-governance-ansvarlige, auditorer |
ISO 31000
ISO 31000 er en global standard, der opstiller principper og en proces for risikostyring, ikke en tjekliste til certificering. Dens proces forløber gennem etablering af kontekst, risikovurdering, risikohåndtering samt overvågning og gennemgang, med kommunikation og rådføring som gennemgående elementer. Den gælder for enhver organisation, uanset størrelse og branche, hvilket gør den til det mest almindelige udgangspunkt for et generelt risikoprogram.
Da den ikke kan certificeres, er der ingen, der auditerer jer mod ISO 31000, som de ville gøre med ISO 27001. Det er en fordel for de fleste organisationer, ikke en mangel. Det betyder, at I kan tilpasse de dele, der passer, og springe de overflødige formaliteter over uden at skulle bestå en ekstern audit for at bevise det.
NIST RMF og NIST CSF
Dette er to separate NIST-publikationer, og det er en almindelig fejl at forveksle dem. NIST RMF, formelt SP 800-37, gennemgår syv trin (Prepare, Categorize, Select, Implement, Assess, Authorize, Monitor) for at certificere og godkende individuelle informationssystemer. Det er mest udbredt i den amerikanske føderale sektor og blandt leverandører, selvom dets struktur er blevet taget i brug langt ud over det.
NIST CSF er et separat, bredere rammeværk for en organisations samlede cybersikkerhedsniveau. Den nuværende version, CSF 2.0, som blev udgivet i februar 2024, opdeler arbejdet i seks funktioner: Govern, Identify, Protect, Detect, Respond og Recover. Govern blev tilføjet specifikt i denne version, hvilket afspejler, hvor stor vægt governance nu har på tværs af hele rammeværket.
Ingen af dem er en certificering, I kan opnå. I stedet giver begge jer et fælles sprog for cybersikkerhedsrisici. Mange organisationer ender med at bruge begge: RMF til godkendelse på systemniveau og CSF til det overordnede program, der ligger ovenover.
COSO ERM
COSO's Enterprise Risk Management-rammeværk, som blev opdateret i 2017, er bygget til en anden målgruppe end de felt-to ovenstående. Det fokuserer på at integrere risiko med forretningsstrategi, resultater og virksomhedskultur, snarere end tekniske kontroller. Det er opdelt i fem komponenter: Governance and Culture, Strategy and Objective-Setting, Performance, Review and Revision samt Information, Communication, and Reporting, der dækker 20 underliggende principper.
COSO ERM indebærer ligesom ISO 31000 ingen certificering. Bestyrelser og direktioner tager det i brug frivilligt for at vise, at risikostyring reelt er tænkt ind i måden, virksomheden drives på, og ikke blot tilføjet separat. Det gør det mindre anvendeligt til specifikt cybersikkerhedsarbejde, men mere nyttigt, når målgruppen for risikodialogen er bestyrelsen frem for et IT-team.
COBIT
COBIT, som vedligeholdes af ISACA, er bygget specifikt til IT-governance snarere end risikostyring generelt. Den nuværende version, COBIT 2019, opstiller 40 governance- og ledelsesmål fordelt på fem domæner. Et domæne dækker selve governance-delen. De fire andre dækker ledelsesaktiviteter som planlægning, opbygning, drift og overvågning af IT.
Organisationer rækker typisk ud efter COBIT, når målet er at samkøre teknologibeslutninger med forretningsmæssige mål. Risikostyring indgår som en rød tråd gennem det brede governance-arbejde, og er ikke rammeværkets primære formål. COBIT beskrives ofte som et rammeværk til at styre andre rammeværk. Det placerer sig over værktøjer som ISO 27001 eller NIST, snarere end at erstatte dem.
Rammeværk for tredjeparts- og AI-risiko
Leverandørrelationer og AI-systemer har hver især fået deres egne dedikerede rammeværk, fordi ingen af dem passer helt ind i ovenstående rammeværk. Third-party risk management (TPRM) dækker den risiko, som en leverandør introducerer i jeres organisation. Det er et område, som reguleringer som DORA og NIS2 i stigende grad forventer, at organisationer håndterer formelt i stedet for at overse det. En leverandørs svage sikkerhedsniveau bliver jeres risiko i det øjeblik, vedkommende har berøring med jeres data eller jeres systemer.
På AI-området opdeler NIST AI Risk Management Framework, som blev udgivet i 2023, AI-specifik risiko i fire funktioner: Govern, Map, Measure og Manage. Det er frivilligt, og der er ingen audit eller certifikat knyttet til det. For organisationer, der i stedet ønsker et tilsvarende rammeværk, der kan certificeres, dækker ISO 42001 ledelsessystemer for AI på samme måde, som ISO 27001 dækker informationssikkerhed. Forvent at flere organisationer vil efterspørge enten det ene eller det andet, efterhånden som AI-systemer bliver et fast punkt i leverandørers sikkerhedsgennemgange.
Sådan vælger I det rette rammeværk til jeres organisation
Disse tre faktorer spiller den største rolle i at indsnævre udvalget:
Branche og regulatoriske krav
En sundhedsorganisation og en softwareleverandør står overfor forskellige forpligtelser, og disse forpligtelser peger ofte mod forskellige rammeværk. Finansielle virksomheder, der er omfattet af DORA, har for eksempel brug for et rammeværk, der kan håndtere IKT-risici på den måde, som DORA forventer, hvilket får de fleste af dem til at vælge tilgange i stil med NIST eller baseret på ISO 31000 frem for COBIT.
Organisationens størrelse og kompleksitet
En mindre organisation med én risikoansvarlig og en håndfuld systemer har ikke brug for COBITs 40 målsætninger. Den har brug for noget, den reelt kan drive konsekvent. En større organisation med flere bevægelige dele kan rumme mere struktur og har ofte brug for det for at fastholde overblikket over risici på tværs af afdelinger.
Jeres nuværende compliance-stack
Hvis I allerede har ISO 27001, fastholder I et ensartet risikosprog ved at bygge videre på ISO 31000. Hvis I arbejder hen imod NIS2 eller en NIST-tilpasset føderal kontrakt, giver NIST RMF eller CSF jer kontroller, der matcher mere direkte. Vælger I et rammeværk, der modarbejder jeres eksisterende stack i stedet for at udbygge det, skaber det dobbeltarbejde, som dukker op igen, næste gang I skal udføre denne øvelse.
Ingen af disse faktorer fungerer i et vakuum. En mellemstor finansiel virksomhed omfattet af DORA befinder sig for eksempel i et krydsfelt: En reguleret branche, moderat kompleksitet og ofte en eksisterende ISO 27001-certificering, der allerede er på plads. Den kombination peger som regel på at udbygge det, der allerede er. Det peger sjældent mod noget, der er bygget til en helt anden kontekst, såsom COBITs fokus på IT-governance eller COSOs fokus på bestyrelsesniveau.
Se hvordan dette kobles til jeres eget risikoregister
Tag udgangspunkt i jeres nuværende rammeværk – eller det regneark, I bruger i stedet. Vi vil hellere koble det op på jeres konkrete setup end at beskrive et match rent teoretisk.
Eksempler på rammeværk for risikostyring opdelt efter anvendelsesscenarie
Enkelt sagt ser det således ud opdelt efter anvendelsesscenarier:
Organisation eller formål | Muligt udgangspunkt | Hvorfor |
|---|---|---|
Generelt risikostyringsprogram for virksomheder | ISO 31000 eller COSO ERM | Dækker risici på tværs af afdelinger og forretningsmål |
Strategisk risiko på bestyrelsesniveau | COSO ERM | Forbinder risiko med strategi og performance |
Cybersikkerhedsprogram | NIST CSF 2.0 | Giver resultatbaseret vejledning inden for cybersikkerhed |
Amerikansk føderalt system eller leverandør | NIST RMF | Understøtter styring af sikkerheds- og privatlivsrisici samt godkendelse |
IT-governance i virksomheder | COBIT 2019 | Forbinder information og teknologi med virksomhedens governance |
Program for AI-governance | NIST AI RMF og/eller ISO 42001 | Håndterer AI-specifikke risici og ledelsesprocesser |
Dette er et udgangspunkt, ikke et endegyldigt svar. De fleste organisationer ender med at kombinere to rammeværk frem for blot ét enkelt, på samme måde som NIST RMF og CSF ofte bruges sammen.
Håndtering af rammeværk for risikostyring med Formalize
De fleste organisationer starter deres risikoregister i et regneark, og de fleste vokser med tiden ud af det. Et regneark kan indeholde en liste over risici. Det kan ikke automatisk genberegne scoren for en risiko, når en kontrol svigter, minde en ansvarlig om en overskredet gennemgang eller vise en auditor et live, ensartet datagrundlag i stedet for sidste kvartals eksporterede fil.
Denne mangel viser sig typisk på det værst tænkelige tidspunkt – som regel lige før en audit eller en gennemgang i bestyrelsen – når det går op for nogen, at regnearket ikke er blevet opdateret, siden tre personer forlod teamet.
Formalizes samlede værktøj til risikovurdering giver jeres teams mulighed for at kortlægge tilpassede eller foruddefinerede risikokontroller, vurdere risici ensartet og overvåge dem kontinuerligt i stedet for at gentage processen manuelt hvert kvartal. For organisationer, der styrer risici på tværs af flere rammeværk i stedet for kun ét, samler Formalizes alt-i-én risikostyringsplatform arbejdet i ét enkelt system frem for parallelle regneark pr. rammeværk. Og da leverandørrisiko sjældent forbliver adskilt fra resten af risikoregistret i længden, samler Formalizes funktion til håndtering af tredjepartsrisiko (TPRM) leverandørrisici i det samme system som alt andet frem for i en adskilt, isoleret proces.