
Maurice Müller
Responsable éditorial sénior
Maurice Müller est un journaliste et stratège en contenu bénéficiant d'une solide expérience dans les médias imprimés et numériques. Chez Formalize, il traduit des sujets complexes liés à la conformité et à la réglementation en contenus clairs et pratiques à destination des professionnels de la conformité, du risque et de la sécurité à travers l'Europe.
Points clés à retenir:
Un cadre de gestion des risques (Risk Management Framework - RMF) est un système structuré et répétable pour identifier, évaluer, traiter et surveiller les risques.
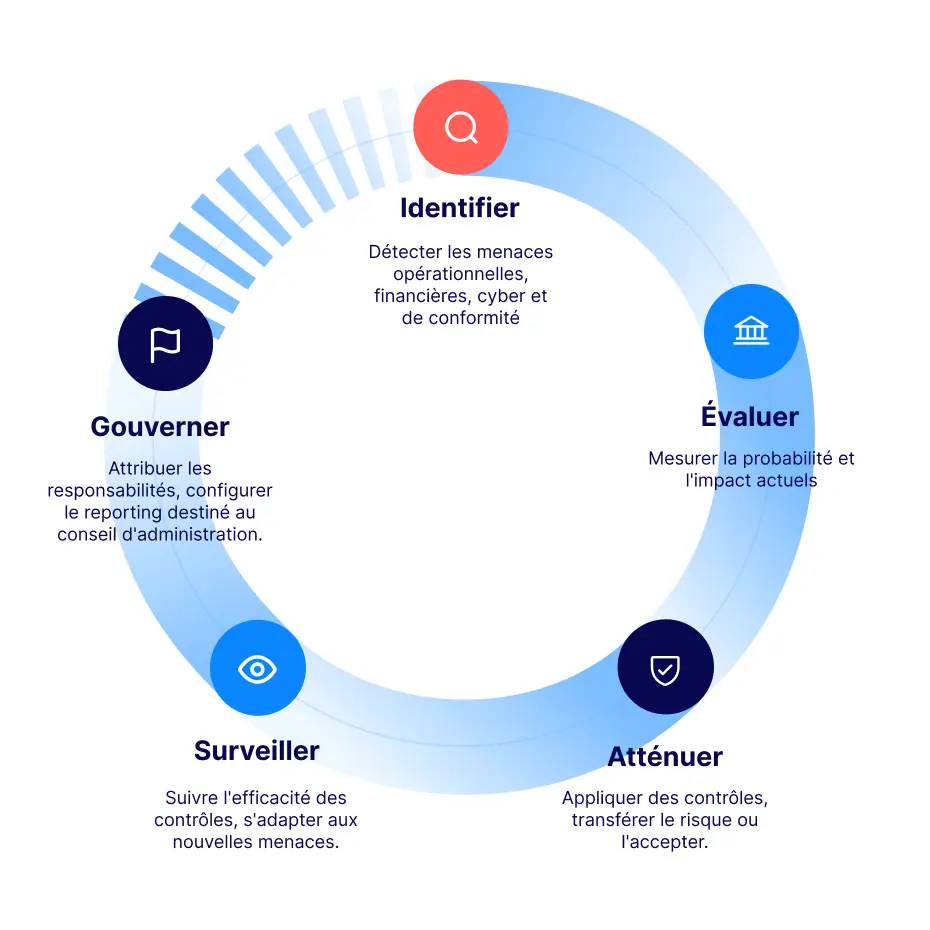
La plupart des cadres s'articulent autour d'un rythme similaire: identifier, évaluer, atténuer, surveiller et gouverner.
Les principaux cadres de référence comprennent: l'ISO 31000, le NIST RMF, le NIST CSF, le COSO ERM et COBIT, chacun étant conçu pour un objectif précis.
Le choix du bon cadre dépend de votre secteur d'activité: de la taille de votre organisation et des processus déjà en place.
Les risques liés aux tiers ainsi que les risques liés à l'IA: disposent désormais chacun de leurs propres cadres dédiés.
La pression réglementaire ne cesse d'augmenter et les cybermenaces continuent d'évoluer. Le suivi ad hoc des risques, avec une feuille de calcul par-ci et un fil d'emails par-là, ne résiste pas à ces tensions. Un cadre de gestion des risques offre au contraire aux organisations un modèle structuré. Il protège les actifs de l'entreprise tout en s'adaptant à sa croissance.
C'est là sa véritable valeur: non seulement repérer le risque, mais le traiter de manière identique à chaque fois, peu importe qui réalise le travail. Un cadre fournit également un langage commun aux différentes équipes. La sécurité, les finances et les opérations peuvent toutes se référer au même registre et s'accorder sur la même définition d'un « risque élevé ». Sans ce langage commun, les discussions sur les risques ont tendance à bloquer sur les définitions plutôt que d'aboutir à des décisions.
Qu'est-ce qu'un cadre de gestion des risques (Risk Management Framework - RMF)?
Un cadre de gestion des risques est un processus répétable visant à identifier, évaluer et atténuer les risques organisationnels. Il offre à chaque décision liée aux risques le même point de départ: les mêmes catégories, la même logique de cotation et le même cycle de revue.
Cette cohérence est précisément ce que les feuilles de calcul fragmentées ne peuvent pas offrir. Un tableur peut lister des risques, mais il ne peut pas garantir que chaque risque soit évalué de la même manière, révisé dans les temps ou escaladé lorsqu'il le faudrait. À mesure que le nombre de risques augmente et que davantage de personnes manipulent le registre, cet écart se transforme en zones d'ombre. Un cadre comble cette lacune en définissant le processus une fois pour toutes et en l'appliquant partout.
La plupart des cadres reposent sur trois composantes fondamentales: Un vocabulaire commun: pour décrire le risque de manière homogène. Un processus défini: pour passer de la menace brute au risque maîtrisé. Une traçabilité vérifiable: pour prouver, ultérieurement, que le processus a bien été exécuté. Ce dernier point est plus crucial qu'il n'y paraît. Un régulateur ou un auditeur vous demandera rarement si vous avez réfléchi à un risque: il vous demandera de le prouver.
Un processus de gestion des risques simplifié en cinq étapes
Les normes présentées ci-dessous diffèrent par leur structure et leur terminologie, et leurs activités ne sont pas toujours strictement séquentielles. Le NIST RMF utilise sept étapes, le NIST CSF 2.0 s'appuie sur six fonctions, tandis que l'ISO 31000 utilise à nouveau cinq phases sous d'autres appellations. Malgré ces différences formelles, la plupart des cadres convergent vers les mêmes activités récurrentes. Voici une version simplifiée, idéale pour comparer les référentiels en un coup d'œil, sans constituer un modèle officiel en soi:
 1. Identifier
Déceler les menaces potentielles d'ordre opérationnel, financier, cyber ou de conformité avant qu'elles ne se transforment en incidents. Cette étape se veut volontairement large: une menace oubliée à ce stade ne sera jamais évaluée par la suite.
2. Évaluer
Mesurer la probabilité d'un risque et son impact potentiel à l'instant présent, qu'il s'agisse du risque inhérent (si rien n'a été fait) ou du niveau de risque actuel (si des mesures existent déjà). Cette mesure permet d'établir si un risque nécessite une atténuation ou s'il s'inscrit dans le seuil de tolérance de l'organisation.
3. Atténuer
Mettre en œuvre des contrôles internes, transférer le risque via une assurance ou des contrats, ou accepter formellement le risque s'il reste dans les limites de tolérance. Chaque mesure apporte un risque résiduel attendu, soit le niveau auquel le risque doit descendre une fois le contrôle effectif. Tous les risques ne nécessitent pas une mesure de protection: certains coûtent moins cher à accepter qu'à corriger, et un bon cadre transforme ce choix en une décision explicite plutôt qu'en un refus implicite.
4. Surveiller
Vérifier si le risque réel obtenu correspond bien au risque résiduel projeté lors du traitement, et ajuster les contrôles à mesure que de nouvelles menaces apparaissent. Une mesure efficace l'an dernier peut discrètement perdre son efficacité au fil des évolutions du système d'information, des prestataires ou du personnel. La surveillance permet de détecter l'écart entre le niveau attendu et le niveau réel avant qu'un incident ne se produise.
5. Gouverner
Attribuer la responsabilité au niveau de la direction et définir les modalités de reporting des risques auprès du conseil d'administration. Sans un responsable désigné (risk owner), la gestion du risque retombe généralement par défaut sur la personne qui l'a identifié en premier, plutôt que sur celle qui en est réellement redevable.
Principaux cadres de gestion des risques
Chaque cadre présenté ci-dessous a été conçu pour répondre à un besoin spécifique. Choisir le mauvais référentiel revient à résoudre un problème que vous n'avez pas.
Cadre | Domaine d'application | Utilisateurs types |
|---|---|---|
ISO 31000 | Principes et processus généraux du risque, tous secteurs | Gestion de risques, directions générales |
NIST RMF | Homologation et autorisation de systèmes d'information individuels | Agences fédérales US, sous-traitants |
NIST CSF | Posture de cybersécurité à l'échelle de l'organisation | RSSI, équipes de sécurité |
COSO ERM | Intégration du risque dans la stratégie, la performance et la culture | Conseils d'administration, comités exécutifs |
COBIT | Gouvernance IT et alignement stratégique technologies-métier | Lads gouvernance IT, auditeurs |
ISO 31000
L'ISO 31000 est une norme internationale fixant les principes et le processus de gestion des risques, et non une liste de contrôle certifiable. Son processus s'articule autour de l'établissement du contexte, de l'appréciation des risques, de leur traitement, ainsi que de la surveillance et de la revue, le tout rythmé par la communication et la concertation. Elle s'applique à toute organisation, peu importe sa taille ou son secteur, ce qui en fait le point de départ le plus courant pour un programme global.
Comme elle n'est pas certifiable, aucun auditeur ne vous évaluera sur l'ISO 31000 comme il le ferait pour l'ISO 27001. C'est un atout pour la plupart des entreprises: cela vous permet d'adopter les éléments pertinents et d'écarter le formalisme inutile, sans devoir réussir un audit externe.
NIST RMF et NIST CSF
Il s'agit de deux publications distinctes du NIST, qu'il convient de ne pas confondre:
NIST RMF (SP 800-37) déroule sept étapes (Préparer, Catégoriser, Sélectionner, Mettre en œuvre, Évaluer, Autoriser, Surveiller) pour certifier et homologuer des systèmes d'information pris individuellement. Très répandu dans le secteur public américain et chez ses sous-traitants.
NIST CSF propose un cadre plus large axé sur la posture globale de cybersécurité. La version CSF 2.0 s'organise autour de six fonctions: Gouverner, Identifier, Protéger, Détecter, Répondre et Rétablir. La fonction Governer y a été ajoutée pour refléter l'importance accrue de la gouvernance.
Aucun des deux ne délivre de certification. Ils fournissent un vocabulaire commun pour le risque cyber. De nombreuses organisations utilisent le RMF pour l'homologation au niveau système et le CSF pour piloter le programme global.
COSO ERM
Mis à jour en 2017, le cadre COSO ERM vise un public différent. Il se concentre sur l'intégration du risque dans la stratégie d'entreprise, la performance et la culture organisationnelle, plutôt que sur les contrôles techniques. Il s'articule autour de 5 composantes et 20 principes: Gouvernance et culture, Stratégie et définition des objectifs, Performance, Revue et révision, puis Information, communication et reporting.
À l'instar de l'ISO 31000, le COSO ERM ne délivre pas de certification. Les directions et conseils d'administration l'adoptent volontairement pour démontrer que le risque est intégré au pilotage de l'entreprise. Il est donc moins adapté aux problématiques purement cyber, mais idéal pour communiquer avec un conseil d'administration.
COBIT
Maintenu par l'ISACA, COBIT 2019 est spécifiquement conçu pour la gouvernance des technologies de l'information. Il structure 40 objectifs de gouvernance et de gestion à travers cinq domaines: un dédié à la gouvernance globale et quatre couvrant les activités opérationnelles (planification, alignement, déploiement, exploitation et surveillance).
COBIT est privilégié lorsque l'objectif est d'aligner les décisions informatiques sur les objectifs stratégiques. La gestion des risques y constitue un fil conducteur parmi d'autres. Souvent qualifié de «cadre pour gérer d'autres cadres», COBIT vient se superposer à des outils comme l'ISO 27001 ou le NIST plutôt que de les remplacer.
Cadres de gestion des risques liés aux tiers et à l'intelligence artificielle
Les relations fournisseurs et les systèmes d'IA disposent désormais chacun de leurs propres cadres dédiés, car ni l'un ni l'autre ne s'intègre parfaitement dans les référentiels cités plus haut.
La gestion des risques liés aux tiers (Third-Party Risk Management - TPRM) vise à traiter les risques qu'un fournisseur ou un prestataire introduit au sein de votre organisation. C'est un domaine que des réglementations comme DORA et NIS2 s'attendent de plus en plus à voir géré de manière formelle par les entreprises, plutôt qu'ignoré par présomption. Le niveau de sécurité défaillant d'un prestataire devient votre propre risque dès l'instant où il touche à vos données ou à vos systèmes.
Du côté de l'IA, le cadre NIST AI Risk Management Framework, publié en 2023, structure les risques spécifiques à l'IA autour de quatre fonctions: Gouverner (Govern), Cartographier (Map), Mesurer (Measure) et Gérer (Manage). Il s'agit d'une démarche volontaire, sans audit ni certificat associé. Pour les organisations qui recherchent un équivalent certifiable, la norme ISO/IEC 42001 encadre les systèmes de management de l'IA de la même manière que l'ISO 27001 le fait pour la sécurité de l'information. Il faut s'attendre à ce qu'un nombre croissant d'organisations exigent l'un ou l'autre de ces cadres à mesure que les systèmes d'IA deviennent un point de contrôle standard lors de la revue de sécurité des fournisseurs.
Comment choisir le cadre de référence adapté à votre organisation
Ces trois facteurs permettent d'orienter l'essentiel de votre choix:
Exigences sectorielles et réglementaires
Un établissement de santé et un éditeur de logiciels sont soumis à des obligations différentes, et ces obligations pointent souvent vers des cadres distincts. Les entreprises de services financiers soumises à DORA, par exemple, ont besoin d'un cadre capable d'intégrer le risque TIC conformément aux exigences de DORA, ce qui oriente la plupart d'entre elles vers des approches basées sur le NIST ou l'ISO 31000 plutôt que vers COBIT.
Taille et complexité de l'organisation
Une petite organisation disposant d'un seul responsable des risques et de quelques systèmes n'a pas besoin des 40 objectifs de COBIT. Elle a besoin d'un système qu'elle peut réellement exécuter de manière constante. Une organisation plus vaste comportant davantage d'éléments mobiles peut absorber une structure plus lourde, et en a souvent besoin pour maintenir la visibilité sur les risques à travers tous les services.
Votre socle de conformité existant (Compliance Stack)
Si vous détenez déjà la certification ISO 27001, vous appuyer sur l'ISO 31000 permet de préserver la cohérence de votre vocabulaire des risques. Si vous établissez une correspondance vers NIS2 ou un contrat fédéral aligné sur le NIST, le NIST RMF ou CSF vous fournissent des mesures de sécurité qui s'associent plus directement. Choisir un cadre qui entre en conflit avec votre socle existant au lieu de l'étendre crée un doublon de travail qui réapparaîtra la prochaine fois que vous réaliserez cet exercice.
Aucun de ces facteurs ne fonctionne de manière isolée. Une entreprise de taille intermédiaire dans les services financiers soumise à DORA, par exemple, se trouve à une intersection: secteur réglementé, complexité modérée et souvent une certification ISO 27001 déjà en place. Cette combinaison incite généralement à étendre ce qui existe déjà. Elle pointe rarement vers un outil conçu pour un autre contexte, comme l'accent mis par COBIT sur la gouvernance informatique ou l'orientation du COSO vers le conseil d'administration.
Découvrez comment cela s'articule avec votre propre registre des risques
Importez votre cadre de référence actuel, ou le fichier Excel qui en tient lieu. Nous préférons l'articuler directement avec votre configuration réelle plutôt que d'en décrire l'intégration de manière abstraite.
Exemples de cadres de gestion des risques par cas d'usage
Pour résumer plus simplement, voici la répartition selon votre cas d'usage:
Organisation ou objectif | Point de départ possible | Pourquoi |
|---|---|---|
Programme global de risques d'entreprise | ISO 31000 ou COSO ERM | Couvre le risque à travers les services et les objectifs stratégiques |
Risque stratégique (niveau Conseil d'Administration) | COSO ERM | Lie directement le risque à la stratégie et à la performance |
Programme de cybersécurité | NIST CSF 2.0 | Fournit des orientations de cybersécurité axées sur les résultats |
Organisme public américain ou sous-traitant | NIST RMF | Structure la gestion des risques de sécurité/confidentialité et l'homologation |
Gouvernance informatique d'entreprise | COBIT 2019 | Aligne l'information et les technologies sur la gouvernance globale |
Programme de gouvernance de l'IA | NIST AI RMF et/ou ISO 42001 | Traite les risques spécifiques à l'IA et ses processus de gestion |
Ces recommandations constituent des points de départ, pas des choix exclusifs. La plupart des organisations finissent par combiner deux cadres de référence plutôt que d'en choisir un seul, à l'image du NIST RMF et du NIST CSF qui sont très fréquemment utilisés ensemble.
Gérer les cadres de gestion des risques avec Formalize
La plupart des organisations commencent leur registre des risques dans un tableur, et la plupart finissent par en atteindre les limites. Une feuille de calcul peut contenir une liste de risques, mais elle ne peut pas réévaluer automatiquement un risque lors de la défaillance d'un contrôle, rappeler à un responsable qu'une revue est en retard, ou présenter à un auditeur un registre dynamique et cohérent au lieu d'un export du trimestre dernier.
Cette lacune tend à se manifester au pire moment possible, généralement juste avant un audit ou une présentation au Conseil d'Administration, lorsque l'on réalise que le fichier n'a pas été mis à jour depuis le départ de trois membres de l'équipe.
L'outil d'évaluation unifié des risques de Formalize permet aux équipes de cartographier des mesures de sécurité personnalisées ou prédéfinies, de coter les risques de manière homogène et d'assurer une surveillance continue au lieu de répéter l'exercice manuellement chaque trimestre. Pour les organisations qui gèrent les risques à travers plusieurs cadres de référence, la plateforme globale de gestion des risques de Formalize regroupe ce travail au sein d'un système unique plutôt que de multiplier les tableurs en parallèle. De plus, comme les risques liés aux fournisseurs restent rarement isolés du reste du registre, la fonctionnalité de gestion des risques tiers (TPRM) de Formalize maintient les risques fournisseurs au même endroit que l'ensemble de vos actifs, évitant ainsi un processus cloisonné.