Plate-forme
Développez-vous avec Formalize
Solutions
Cadres multiples
Découvrez notre solution WBS
GRC
Réglementations européennes
Cadres de sécurité
Cadres régionaux
Lanceurs d'alerte
Ressources
DORA ROI Validator
Enterprise
Programme de partenariat
Prix
Dansk
Deutsch
English
Español
Français
Português
Nederlands
Italiano
Blog categories
Pourquoi Formalize s'installe à Paris, et pourquoi Excel ne suffit plus.
Maurice Müller
21.10.26
Ce que change la saisine de la CJUE, et ce que vous couvrez déjà.
30.09.26
Ce qui s'est passé le 21 octobre, et les leçons pour les équipes sécurité et conformité.
30.10.26
Cinq vérifications pour que les résultats d’audit soient clôturés, et non oubliés.
12.10.26
Pourquoi la réponse aux incidents et la gouvernance de l'IA ne peuvent plus fonctionner de manière isolée.
Alessia Gilardi
29.09.26
Les cadres, les rôles et les étapes pour transformer les règles de gestion des données en pratique quotidienne.
À qui s'applique-t-il, ce qu'il couvre et son chevauchement avec NIS2 et le RGPD.
Àngela Vercher
28.09.26
Les cinq piliers, les sanctions, et ce qui a changé depuis l'échéance.
24.09.26
Le contrôle qui l'aurait évitée, et pourquoi la plupart des politiques en sont dépourvues.
Laura Santeusanio
23.09.26
Découvrez comment repérer les déclencheurs de l'article 35, les 7 étapes et le contenu requis.
21.09.26
Ce que fait le logiciel, ses vrais bénéfices et comment comparer les plateformes.
16.09.26
Principales catégories de risques, cadre de contrôle du NIST et processus en 6 étapes à suivre.
14.09.26
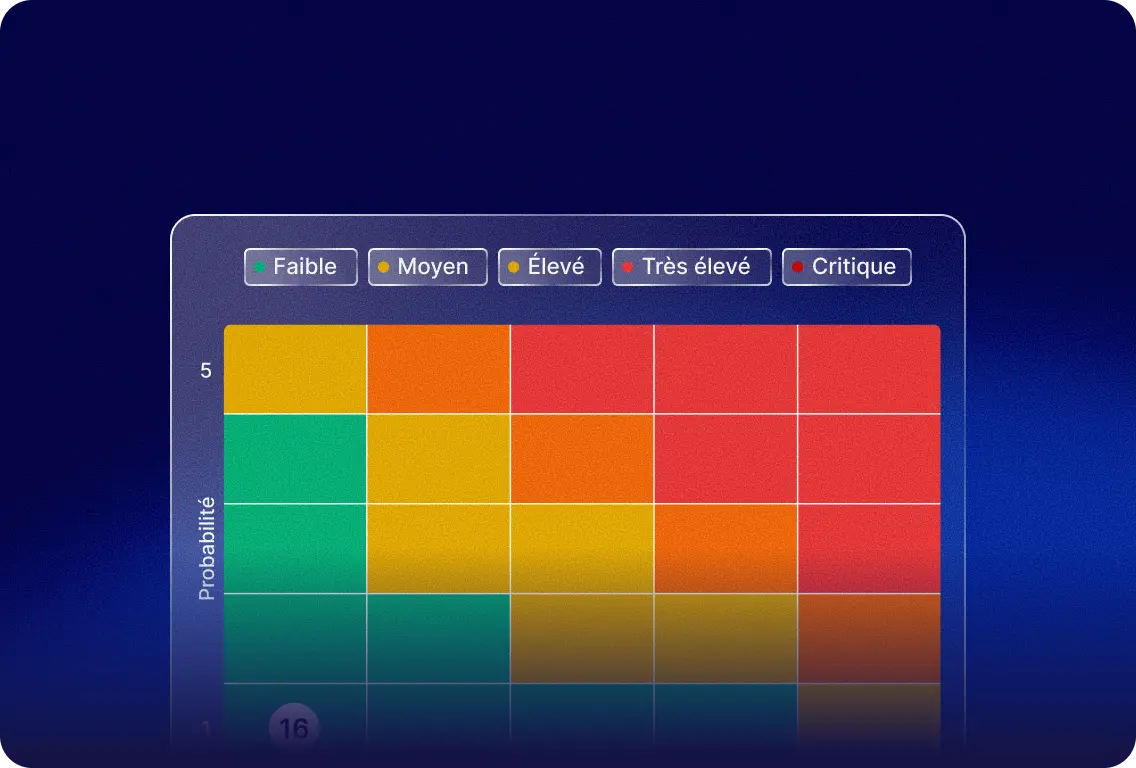
Comment la probabilité et l'impact se combinent en un score, avec un exemple de 5x5.
09.09.26
Comment évaluer, noter et suivre les risques liés aux fournisseurs, étape par étape.
04.09.26
Les partenaires co-conçoivent des blueprints prêts à l'emploi, ce qui vous évite de partir d'une page blanche.
02.09.26
NIST, ISO 31000 ou COSO: comparer les cadres de référence et choisir la solution adaptée
01.09.26
Ce qu'exige réellement NIS2 et comment évaluer la situation de votre organisation.
25.08.26
Une IA qui lit la norme ISO 27001 officielle, pas seulement des résumés.
24.08.26
Vos données de conformité peuvent enfin répondre à vos questions, au lieu de dormir dans vos registres.
L'ISO 27001 est la norme internationale de référence pour la gestion des risques liés à la sécurité de l'information.
20.08.26
La loi européenne sur l'IA, via son dispositif numérique omnibus, a prolongé les échéances de mise en conformité essentielles pour les systèmes d'IA à haut risque. Attention, ce titre peut prêter à confusion: il ne s'agit pas d'une suspension. Les obligations demeurent. Seul le calendrier a été modifié.
18.08.2026
GRC signifie Governance, Risk, and Compliance (Gouvernance, Gestion des risques et Conformité). La signification de la GRC va au-delà de l'acronyme : elle décrit la manière dont les entreprises structurent leurs règles internes, gèrent l'incertitude et répondent aux exigences réglementaires externes, non pas comme trois axes de travail distincts, mais comme une approche unifiée et intégrée.
31.07.2026
NIS2 est la directive mise à jour de l'UE sur la sécurité des réseaux et des systèmes d'information. Elle établit des exigences contraignantes en matière de cybersécurité pour les organisations de secteurs critiques en Europe, et elle est en vigueur depuis octobre 2024.
31.07.26