
Maurice Müller
Responsable éditorial sénior
Maurice Müller est un journaliste et stratège en contenu bénéficiant d'une solide expérience dans les médias imprimés et numériques. Chez Formalize, il traduit des sujets complexes liés à la conformité et à la réglementation en contenus clairs et pratiques à destination des professionnels de la conformité, du risque et de la sécurité à travers l'Europe.
Points clés à retenir:
La gestion des risques liés aux fournisseurs aide les organisations à identifier, évaluer et suivre en continu les risques associés à leurs fournisseurs et autres prestataires externes.
Tous les fournisseurs ne présentent pas le même niveau de risque ; les évaluations et la surveillance doivent donc refléter leur caractère critique.
Une gestion efficace des risques liés aux fournisseurs couvre les risques financiers, opérationnels, de cybersécurité, de conformité, de chaîne d'approvisionnement et de réputation.
Un processus structuré relie les risques liés aux fournisseurs à leur responsabilité, aux contrôles, aux preuves, aux mesures de remédiation et plus largement aux activités de GRC.
Les logiciels de gestion des risques liés aux fournisseurs permettent aux équipes de remplacer les feuilles de calcul fragmentées et les processus manuels par une approche continue et structurée.
La plupart des organisations disposent déjà d'un processus pour évaluer les fournisseurs, au moins lors de leur intégration. Le défi consiste à maintenir cette vision exacte par la suite. Une gestion efficace des risques liés aux fournisseurs ne se résume pas à une évaluation ponctuelle réalisée au moment de l'intégration. Il s'agit d'un processus continu qui relie la diligence raisonnable, la gestion des risques, les contrôles et le suivi des fournisseurs afin de garantir que la vision de l'organisation sur le risque fournisseur reste à jour, plutôt que de rester figée à ce qu'elle était lors de la signature.
Qu'est-ce que la gestion des risques liés aux fournisseurs?
La gestion des risques liés aux fournisseurs est une approche structurée visant à identifier et à gérer les risques que les fournisseurs et autres prestataires externes peuvent introduire au sein d'une organisation. Ces risques peuvent affecter différentes parties de l'entreprise. Un fournisseur pourrait devenir financièrement instable, ne pas fournir un service critique, subir un incident de cybersécurité ou ne pas respecter une exigence réglementaire. L'impact peut aller d'un retard opérationnel mineur à une perturbation grave affectant les clients, les données ou la continuité des activités. La gestion des risques liés aux fournisseurs donne aux organisations un moyen d'évaluer ces risques de manière cohérente et de décider du niveau de surveillance requis pour chaque fournisseur. Elle couvre généralement:
Risque financier: déterminer si un fournisseur est suffisamment stable financièrement pour continuer à fournir ses services
Risque opérationnel: déterminer si des défaillances, des retards ou des problèmes de capacité pourraient perturber les opérations de l'entreprise
Risque lié à la cybersécurité et aux données: déterminer si un fournisseur pourrait exposer des systèmes ou des informations sensibles à des menaces de sécurité
Risque de conformité: déterminer si les pratiques d'un fournisseur pourraient contribuer au non-respect des réglementations ou des contrats
Risque de réputation: déterminer si les actions d'un fournisseur pourraient porter atteinte à la réputation de l'organisation
Risque lié à la chaîne d'approvisionnement: déterminer si des dépendances plus en amont pourraient affecter le fournisseur et, par conséquent, votre organisation La gestion des risques liés aux fournisseurs est étroitement liée à la gestion des risques liés aux tiers. La principale différence réside dans le périmètre: la gestion des risques liés aux fournisseurs se concentre spécifiquement sur les fournisseurs, tandis que la gestion des risques liés aux tiers peut couvrir un éventail plus large d'intervenants externes, notamment les vendeurs, les sous-traitants, les partenaires et les prestataires de services.
Quels types de risques liés aux fournisseurs devez-vous gérer?
Tous les fournisseurs ne génèrent pas le même niveau ni le même type de risque. Un fournisseur d'équipements de bureau, par exemple, présente un profil de risque différent de celui d'un fournisseur de services cloud qui stocke les données des clients. Un programme efficace de gestion des risques liés aux fournisseurs prend donc en compte plusieurs catégories de risques.
Risque financier
La santé financière d'un fournisseur peut affecter sa capacité à continuer à fournir des produits ou des services. Le risque financier peut découler d'une insolvabilité, d'une baisse des revenus, d'un endettement excessif ou d'autres signes d'instabilité financière. Pour les fournisseurs critiques, une défaillance peut contraindre votre organisation à chercher une alternative dans l'urgence.
Risque opérationnel et risque lié à la chaîne d'approvisionnement
Les fournisseurs peuvent devenir une source de perturbation opérationnelle en raison de retards de livraison, de contraintes de capacité, de problèmes de qualité ou d'une dépendance vis-à-vis d'autres fournisseurs. Cela devient particulièrement important lorsqu'un fournisseur fournit un service qui ne peut pas être facilement remplacé. La dépendance envers un seul fournisseur peut constituer un point de défaillance unique s'il n'existe aucune alternative viable.
Risque lié à la cybersécurité et aux données
Les tiers ont souvent accès aux systèmes, aux réseaux ou aux données de l'organisation. Cela signifie que les pratiques de sécurité d'un fournisseur peuvent directement affecter votre propre posture de sécurité. La directive NIS2 inclut explicitement la sécurité de la chaîne d'approvisionnement parmi les mesures de gestion des risques de cybersécurité pour les entités essentielles et importantes. Elle exige également que les organisations prennent en compte les vulnérabilités des fournisseurs ainsi que la qualité globale et les pratiques de cybersécurité de leurs fournisseurs et prestataires de services. Vous pourriez également être intéressé par: Qu'est-ce que NIS2? La directive européenne sur la cybersécurité, et ce qu'elle signifie pour votre organisation
Risque de conformité et réglementaire
Votre organisation peut rester responsable du respect de ses obligations réglementaires même lorsqu'une partie d'un processus est confiée à un fournisseur. Les exigences réglementaires s'étendent de plus en plus au-delà des propres systèmes d'une organisation pour s'appliquer aux pratiques de sécurité de ses fournisseurs et prestataires de services.
Risque de réputation et RSE
La conduite d'un fournisseur peut également affecter la réputation de votre organisation. Des problèmes tels que des pratiques commerciales non éthiques, de mauvaises conditions de travail, des incidents environnementaux ou des violations de la réglementation peuvent créer un risque de réputation, même lorsque l'incident se produit en dehors de votre organisation. Le niveau d'attention requis dépendra de votre secteur d'activité, de votre environnement réglementaire et de votre profil de risque.
Comment fonctionne la gestion des risques liés aux fournisseurs?
La gestion des risques liés aux fournisseurs fonctionne mieux sous la forme d'un cycle de vie continu plutôt que d'un questionnaire unique ou d'un examen annuel.
Un cycle de vie typique ressemble à ceci:
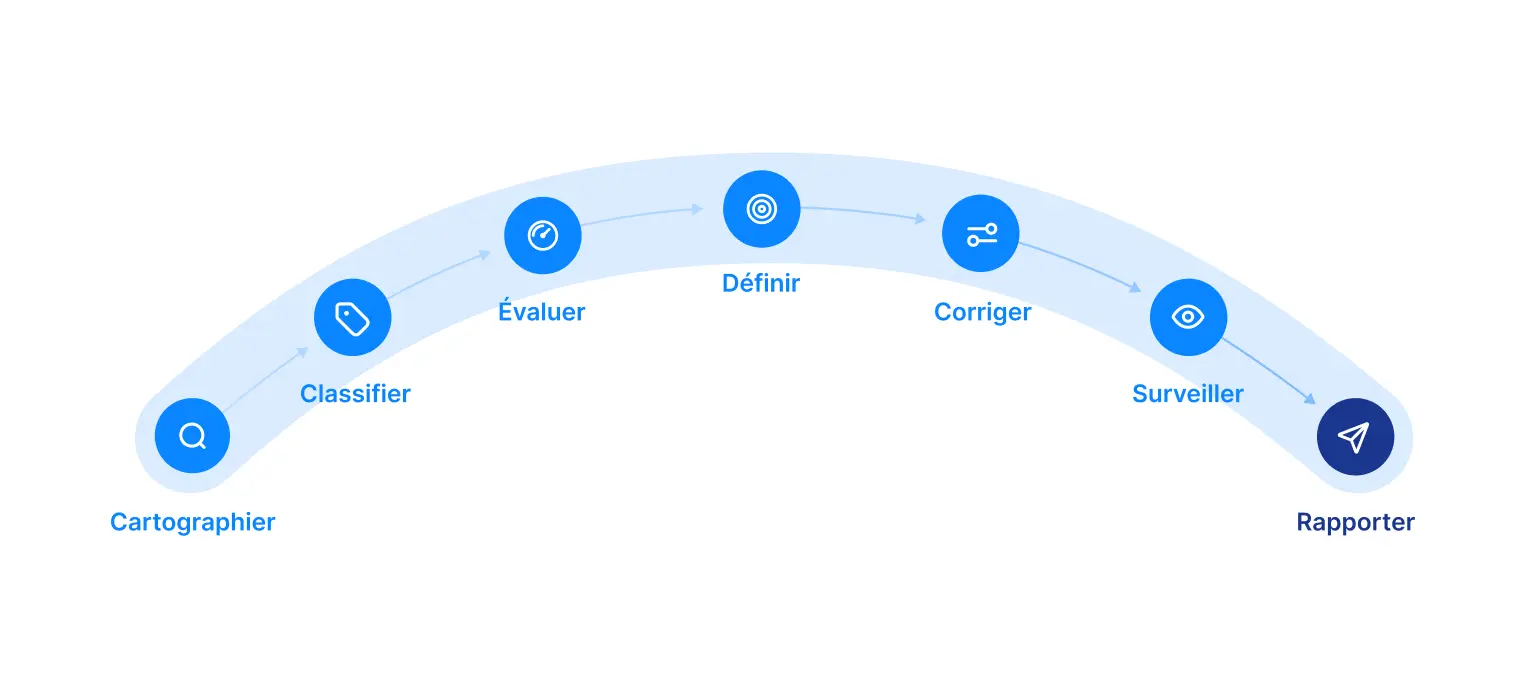 La première étape consiste à comprendre sur quels fournisseurs vous comptez et ce qu'ils fournissent. À partir de là, vous pouvez évaluer les risques associés à chaque fournisseur, déterminer ceux qui nécessitent le plus d'attention et mettre en place les contrôles appropriés.
Le processus doit être proportionné au risque.
Un fournisseur soutenant une fonction commerciale critique peut nécessiter une diligence raisonnable détaillée, des exigences de sécurité contractuelles, des preuves de contrôles et des réévaluations régulières. Un fournisseur à faible risque peut n'avoir besoin que d'une évaluation de base et d'un examen périodique.
Cette approche fondée sur les risques évite aux équipes de passer le même temps sur chaque fournisseur.
Elle déplace également l'attention de:
Avons-nous évalué ce fournisseur?
vers:
Comprenons-nous le risque actuel créé par ce fournisseur?
Cette distinction est importante car le risque fournisseur peut évoluer. Un fournisseur peut acquérir une autre société, changer sa technologie, introduire un nouveau sous-traitant, subir un incident de sécurité ou devenir plus critique pour votre organisation au fil du temps.
Pourquoi la gestion des risques liés aux fournisseurs est-elle importante?
Les organisations dépendent de plus en plus de prestataires externes pour des éléments critiques de leurs activités. Le risque fournisseur fait donc partie du profil de risque global de l'organisation. Une gestion efficace des risques liés aux fournisseurs aide les organisations à:
Protéger la continuité des activités: identifier les fournisseurs dont la défaillance pourrait perturber des opérations critiques
Réduire l'exposition à la cybersécurité: comprendre comment les accès, les systèmes et le traitement des données des tiers affectent la sécurité
Respecter les exigences réglementaires: démontrer que les risques pertinents liés aux fournisseurs et aux tiers sont identifiés et gérés
Prioriser les ressources: concentrer une diligence raisonnable et un suivi plus approfondis sur les fournisseurs critiques
Améliorer la responsabilité: attribuer une responsabilité claire pour les risques liés aux fournisseurs et leur remédiation
Répondre aux changements: identifier de nouveaux risques lorsque les fournisseurs, les services ou les dépendances évoluent
Les exigences réglementaires rendent également la surveillance des tiers plus explicite, en particulier dans les secteurs où les organisations dépendent de prestataires externes pour des services critiques.
Le règlement DORA adopte une approche structurée similaire vis-à-vis du risque lié aux tiers TIC dans les services financiers. Les entités financières doivent maintenir une surveillance de leurs arrangements avec les tiers TIC, appliquer une approche proportionnée basée sur le caractère critique de leurs dépendances et rester responsables de leurs obligations réglementaires même lorsque les services sont fournis par des tiers.
La gestion des risques liés aux fournisseurs n'est donc plus seulement une préoccupation liée aux achats. Elle fait partie intégrante de la résilience opérationnelle, de la cybersécurité, de la conformité et de la gestion globale des risques de l'entreprise.
Comment mettre en place un processus efficace de gestion des risques liés aux fournisseurs
Un processus pratique de gestion des risques liés aux fournisseurs n'a pas besoin de commencer par des centaines de questionnaires ou un modèle de notation complexe. La première priorité consiste à créer une vision claire de votre base de fournisseurs, puis à appliquer une approche proportionnée.
1. Cartographiez vos fournisseurs
Commencez par créer un inventaire centralisé des fournisseurs et des services qu'ils fournissent. Pour chaque fournisseur, recueillez des informations telles que:
Quel service ou produit le fournisseur fournit-il?
De quelle fonction commerciale dépend-il?
À quelles données ou à quels systèmes le fournisseur a-t-il accès?
Le service est-il critique pour les opérations de l'entreprise?
Existe-t-il des sous-traitants ou d'autres dépendances?
Qui gère la relation en interne?
Sans ces informations, il est difficile d'évaluer le risque fournisseur de manière cohérente.
2. Classez les fournisseurs par niveau de criticité
Tous les fournisseurs ne nécessitent pas le même niveau d'évaluation. Classez les fournisseurs en fonction de facteurs tels que l'importance du service, l'accès aux données sensibles, la dépendance opérationnelle et l'impact potentiel d'une défaillance du fournisseur.
Cela permet de créer une approche par niveaux. Les fournisseurs critiques peuvent nécessiter une diligence raisonnable approfondie et un suivi continu, tandis que les fournisseurs à plus faible risque peuvent suivre un processus plus léger. Le principe est simple: plus l'impact potentiel est grand, plus le niveau de surveillance doit être élevé.
3. Évaluez et notez le risque fournisseur
Une fois les fournisseurs classés, évaluez les risques qu'ils introduisent. Selon le fournisseur et votre cadre de gestion des risques, cela pourrait inclure la stabilité financière, les contrôles de cybersécurité, la conformité réglementaire, la continuité des activités, la protection des données, l'exposition géographique et les dépendances vis-à-vis des sous-traitants.
Une note de risque fournisseur peut aider à comparer les fournisseurs de manière cohérente et à mettre en évidence ceux qui nécessitent des mesures supplémentaires. La note elle-même est moins importante que ce à quoi elle mène. Une évaluation utile doit vous aider à décider s'il faut accepter, atténuer, transférer ou éviter un risque particulier.
4. Définissez la tolérance au risque et la responsabilité
Pour chaque risque significatif, déterminez qui est responsable de son suivi, qui peut accepter le risque et quand il doit être transmis au niveau supérieur.
Vous devriez également définir des seuils d'action. Par exemple, un fournisseur qui ne respecte pas une norme de sécurité requise peut avoir besoin d'un plan de remédiation, de contrôles contractuels supplémentaires ou d'une stratégie de remplacement. Cela transforme l'évaluation des fournisseurs en une véritable gestion des risques plutôt qu'en un simple exercice documentaire.
5. Mettez en place des contrôles et des mesures de remédiation
Lorsqu'une évaluation identifie un risque inacceptable, décidez de ce qui doit être modifié. Selon la situation, cela pourrait signifier:
Ajouter des exigences de cybersécurité ou de protection des données au contrat
Exiger des certifications spécifiques ou des évaluations indépendantes
Introduire des contrôles d'accès supplémentaires
Créer un plan de continuité des activités ou un plan de sortie
Exiger du fournisseur qu'il traite les vulnérabilités identifiées
Fixer des délais pour la remédiation
Trouver un autre fournisseur
Ces exigences peuvent également avoir des implications contractuelles. Les règles d'application de l'UE pour certaines entités comprennent des dispositions couvrant les exigences de cybersécurité, la notification des incidents, les droits d'audit, la gestion des vulnérabilités, la sous-traitance et les obligations à la fin d'un contrat.
6. Assurez un suivi continu des fournisseurs
Le risque fournisseur ne cesse pas d'évoluer après l'intégration. Surveillez les fournisseurs critiques pour détecter les changements qui pourraient affecter leur profil de risque. Selon le risque, cela pourrait inclure des incidents de sécurité, des changements d'actionnariat, des difficultés financières, de nouveaux sous-traitants, des certifications expirées ou des modifications apportées aux services qu'ils fournissent.
La fréquence des réévaluations doit refléter la criticité et le risque du fournisseur. Les fournisseurs critiques peuvent nécessiter une surveillance continue, tandis que les fournisseurs à faible risque peuvent être réexaminés moins fréquemment.
7. Signalez et faites remonter les risques liés aux fournisseurs
Enfin, le risque fournisseur doit être visible pour les personnes chargées de le gérer. La direction doit être en mesure de voir quels fournisseurs sont critiques, où existent des risques significatifs, quelles actions de remédiation sont en retard et où l'organisation a accepté un risque résiduel.
Associer le risque fournisseur à un cadre plus large de gestion des risques et de conformité facilite cette démarche. Les risques liés aux fournisseurs peuvent alors être reliés aux contrôles, politiques, actifs, exigences réglementaires et processus commerciaux pertinents, plutôt que d'être gérés dans une feuille de calcul séparée.
Logiciels et solutions de gestion des risques liés aux fournisseurs
Les feuilles de calcul peuvent être utiles lorsque la base de fournisseurs est restreinte et que le processus d'évaluation est simple. Elles deviennent plus difficiles à gérer à mesure que le nombre de fournisseurs, de cadres de référence, de contrôles et d'exigences de preuves augmente. Le problème n'est pas simplement de tenir une liste de fournisseurs.
Il s'agit de maintenir une vision fiable de:
La responsabilité vis-à-vis du fournisseur
La classification des risques et les notes attribuées
Les résultats d'évaluation
Les preuves justificatives
Les contrôles et exigences
Les tâches de remédiation
Les dates de révision
L'évolution des risques liés aux fournisseurs
Le reporting et la transmission des risques au niveau supérieur
Une solution de gestion des risques liés aux fournisseurs permet de rassembler ces activités au sein d'un flux de travail structuré et unique.
Lors de l'évaluation d'un logiciel de gestion des risques liés aux fournisseurs, recherchez des fonctionnalités qui prennent en charge l'ensemble du cycle de vie plutôt que la seule phase d'intégration du fournisseur. Les fonctionnalités utiles peuvent inclure des inventaires de fournisseurs, la notation des risques, des flux de travail d'évaluation, la collecte de preuves, la cartographie des contrôles, le suivi de la remédiation, un suivi continu et des rapports.
Pour les organisations qui gèrent plusieurs cadres réglementaires, relier le risque fournisseur à l'environnement GRC global est particulièrement utile.
Formalize rassemble la gestion des fournisseurs et des tiers dans le même environnement que les risques et les contrôles, aidant ainsi les équipes à gérer les dépendances externes aux côtés de leurs processus plus larges de conformité et de gestion des risques.
Gestion des risques liés aux fournisseurs vs. Gestion des risques liés aux tiers
La gestion des risques liés aux fournisseurs et la gestion des risques liés aux tiers sont étroitement liées, et les termes sont souvent utilisés de manière interchangeable. La principale différence réside dans le périmètre.
La gestion des risques liés aux fournisseurs se concentre sur les risques découlant des fournisseurs et des vendeurs qui fournissent des produits ou des services à une organisation.
La gestion des risques liés aux tiers (TPRM) est plus large. Elle peut inclure les fournisseurs, mais peut également couvrir les sous-traitants, les consultants, les partenaires commerciaux, les prestataires de services externalisés et d'autres parties externes.
En pratique, les deux approches utilisent bon nombre des mêmes processus: l'identification des tiers, l'évaluation du risque, la collecte de preuves, l'attribution de la responsabilité, le suivi des changements et la gestion de la remédiation.
Pour les organisations disposant d'un vaste écosystème externe, la gestion des risques liés aux tiers fournit le cadre le plus large, tandis que la gestion des risques liés aux fournisseurs peut constituer une partie de ce programme.
Comment débuter avec la gestion des risques liés aux fournisseurs
Vous n'avez pas besoin d'évaluer chaque fournisseur en détail avant de pouvoir commencer à gérer les risques associés.
Un point de départ pratique consiste à cartographier votre base de fournisseurs et à identifier ceux dont votre organisation dépend le plus. À partir de là, classez les fournisseurs par niveau de criticité, évaluez les principaux risques qu'ils introduisent et attribuez la responsabilité de ces risques.
L'étape suivante consiste à relier le risque fournisseur aux contrôles et processus dont vous disposez déjà.
Si votre organisation gère déjà NIS2, DORA, ISO 27001 ou d'autres cadres de conformité, le risque fournisseur ne doit pas être géré séparément de ce travail. Associer les fournisseurs aux contrôles et exigences pertinents permet de réduire la duplication des efforts et facilite la démonstration de la gestion effective des risques.
Visualisez vos fournisseurs connectés aux risques réels
Importez votre liste actuelle de fournisseurs, y compris vos feuilles de calcul. Nous préférons vous montrer comment elle se connecte à vos contrôles plutôt que de simplement vous l'expliquer.