
Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung in Print- und Digitalmedien. Bei Formalize übersetzt er komplexe Compliance- und Regulierungsthemen in klare, praxisnahe Inhalte für Compliance-, Risk- und Security-Verantwortliche in ganz Europa.
Das Wichtigste in Kürze:
Lieferantenrisikomanagement hilft Unternehmen, Risiken im Zusammenhang mit ihren Lieferanten und anderen externen Dienstleistern zu identifizieren, zu bewerten und kontinuierlich zu überwachen.
Nicht alle Lieferanten haben das gleiche Risikoniveau, daher sollten Bewertungen und Überwachung ihrer jeweiligen Kritikalität entsprechen.
Effektives Lieferantenrisikomanagement deckt finanzielle, operative, Cybersicherheits-, Compliance-, Lieferketten- und Reputationsrisiken ab.
Ein strukturierter Prozess verknüpft Lieferantenrisiken mit Verantwortlichkeiten, Kontrollen, Nachweisen, Abhilfemaßnahmen und übergreifenden GRC-Aktivitäten.
Software für Lieferantenrisikomanagement kann Teams dabei unterstützen, fragmentierte Excel-Tabellen und manuelle Prozesse durch einen kontinuierlichen, strukturierten Ansatz zu ersetzen.
Die meisten Unternehmen haben bereits einen gewissen Prozess zur Überprüfung von Lieferanten, zumindest beim Onboarding. Die Herausforderung besteht darin, diese Einschätzung danach aktuell zu halten. Effektives Lieferantenrisikomanagement ist keine einmalige Bewertung, die beim Onboarding abgeschlossen wird. Es ist ein fortlaufender Prozess, der Sorgfaltsprüfung, Risikomanagement, Kontrollen und Überwachung von Lieferanten miteinander verknüpft, damit die Einschätzung des Lieferantenrisikos im Unternehmen aktuell bleibt, statt auf dem Stand von der Vertragsunterzeichnung stehen zu bleiben.
Was ist Lieferantenrisikomanagement?
Lieferantenrisikomanagement ist ein strukturierter Ansatz zur Identifizierung und Steuerung von Risiken, die Lieferanten und andere externe Dienstleister für ein Unternehmen mit sich bringen können.
Diese Risiken können unterschiedliche Bereiche eines Unternehmens betreffen. Ein Lieferant könnte finanziell instabil werden, eine kritische Leistung nicht erbringen, von einem Cybersicherheitsvorfall betroffen sein oder eine regulatorische Anforderung nicht erfüllen. Die Auswirkungen können von einer kleineren betrieblichen Verzögerung bis hin zu einer ernsthaften Störung reichen, die Kunden, Daten oder den Geschäftsbetrieb beeinträchtigt.
Lieferantenrisikomanagement gibt Unternehmen eine Möglichkeit, diese Risiken einheitlich zu bewerten und zu entscheiden, wie viel Überwachung jeder Lieferant benötigt.
Es umfasst typischerweise:
Finanzielles Risiko: ob ein Lieferant finanziell stabil genug ist, um seine Leistungen weiterhin zu erbringen
Operatives Risiko: ob Ausfälle, Verzögerungen oder Kapazitätsengpässe den Geschäftsbetrieb stören könnten
Cybersicherheits- und Datenrisiko: ob ein Lieferant Systeme oder sensible Informationen Sicherheitsbedrohungen aussetzen könnte
Compliance-Risiko: ob die Praktiken eines Lieferanten zu regulatorischer oder vertraglicher Nichteinhaltung beitragen könnten
Reputationsrisiko: ob das Verhalten eines Lieferanten dem Ruf des Unternehmens schaden könnte
Lieferkettenrisiko: ob Abhängigkeiten weiter vorgelagert den Lieferanten und damit auch Ihr Unternehmen beeinträchtigen könnten
Lieferantenrisikomanagement ist eng mit dem Risikomanagement für Drittparteien verwandt. Der Hauptunterschied liegt im Umfang: Lieferantenrisikomanagement konzentriert sich speziell auf Lieferanten, während das Risikomanagement für Drittparteien einen breiteren Kreis externer Parteien abdecken kann, darunter Anbieter, Auftragnehmer, Partner und Dienstleister.
Welche Arten von Lieferantenrisiken sollten Sie steuern?
Nicht jeder Lieferant birgt das gleiche Risikoniveau oder dieselbe Risikoart. Ein Lieferant, der Büroausstattung liefert, hat zum Beispiel ein anderes Risikoprofil als ein Cloud-Anbieter, der Kundendaten speichert.
Ein sinnvolles Programm für Lieferantenrisikomanagement berücksichtigt daher mehrere Risikokategorien.
Finanzielles Risiko
Die finanzielle Stabilität eines Lieferanten kann sich darauf auswirken, ob er weiterhin in der Lage ist, Produkte oder Leistungen zu liefern.
Finanzielle Risiken können durch Insolvenz, sinkende Umsätze, hohe Verschuldung oder andere Anzeichen finanzieller Instabilität entstehen. Bei kritischen Lieferanten kann ein Ausfall dazu führen, dass Ihr Unternehmen unter Zeitdruck nach einer Alternative suchen muss.
Operatives Risiko und Lieferkettenrisiko
Lieferanten können zu einer Quelle betrieblicher Störungen werden, etwa durch Lieferausfälle, Kapazitätsengpässe, Qualitätsprobleme oder Abhängigkeiten von anderen Lieferanten.
Das wird besonders relevant, wenn ein Lieferant eine Leistung erbringt, die sich nicht ohne Weiteres ersetzen lässt. Eine einzelne Lieferantenabhängigkeit kann zu einem Single Point of Failure werden, wenn keine tragfähige Alternative vorhanden ist.
Cybersicherheits- und Datenrisiko
Drittparteien haben häufig Zugriff auf Systeme, Netzwerke oder Daten eines Unternehmens. Das bedeutet, dass die Sicherheitspraktiken eines Lieferanten direkten Einfluss auf die eigene Sicherheitslage haben können.
NIS-2 nennt Lieferkettensicherheit ausdrücklich als eine der Maßnahmen zum Cybersicherheitsrisikomanagement für besonders wichtige und wichtige Einrichtungen. Zudem verlangt die Richtlinie, dass Unternehmen Schwachstellen bei Lieferanten sowie die allgemeine Qualität und die Cybersicherheitspraktiken ihrer Lieferanten und Dienstleister berücksichtigen.
Das könnte Sie auch interessieren: Was ist NIS-2? Die EU-Cybersicherheitsrichtlinie und ihre Bedeutung für Ihr Unternehmen
Compliance- und regulatorisches Risiko
Ihr Unternehmen bleibt auch dann für die Erfüllung seiner regulatorischen Pflichten verantwortlich, wenn ein Teil eines Prozesses von einem Lieferanten übernommen wird.
Regulatorische Anforderungen reichen zunehmend über die eigenen Systeme eines Unternehmens hinaus und betreffen auch die Sicherheitspraktiken seiner Lieferanten und Dienstleister.
Reputations- und ESG-Risiko
Das Verhalten eines Lieferanten kann sich auch auf den Ruf Ihres Unternehmens auswirken. Themen wie unethische Geschäftspraktiken, schlechte Arbeitsbedingungen, Umweltvorfälle oder regulatorische Verstöße können Reputationsrisiken schaffen, selbst wenn der Vorfall außerhalb Ihres Unternehmens stattfindet.
Wie viel Aufmerksamkeit das erfordert, hängt von Ihrer Branche, dem regulatorischen Umfeld und Ihrem Risikoprofil ab.
Wie funktioniert Lieferantenrisikomanagement?
Lieferantenrisikomanagement funktioniert am besten als kontinuierlicher Lebenszyklus statt als einmaliger Fragebogen oder jährliche Überprüfung.
Ein typischer Lebenszyklus sieht so aus:
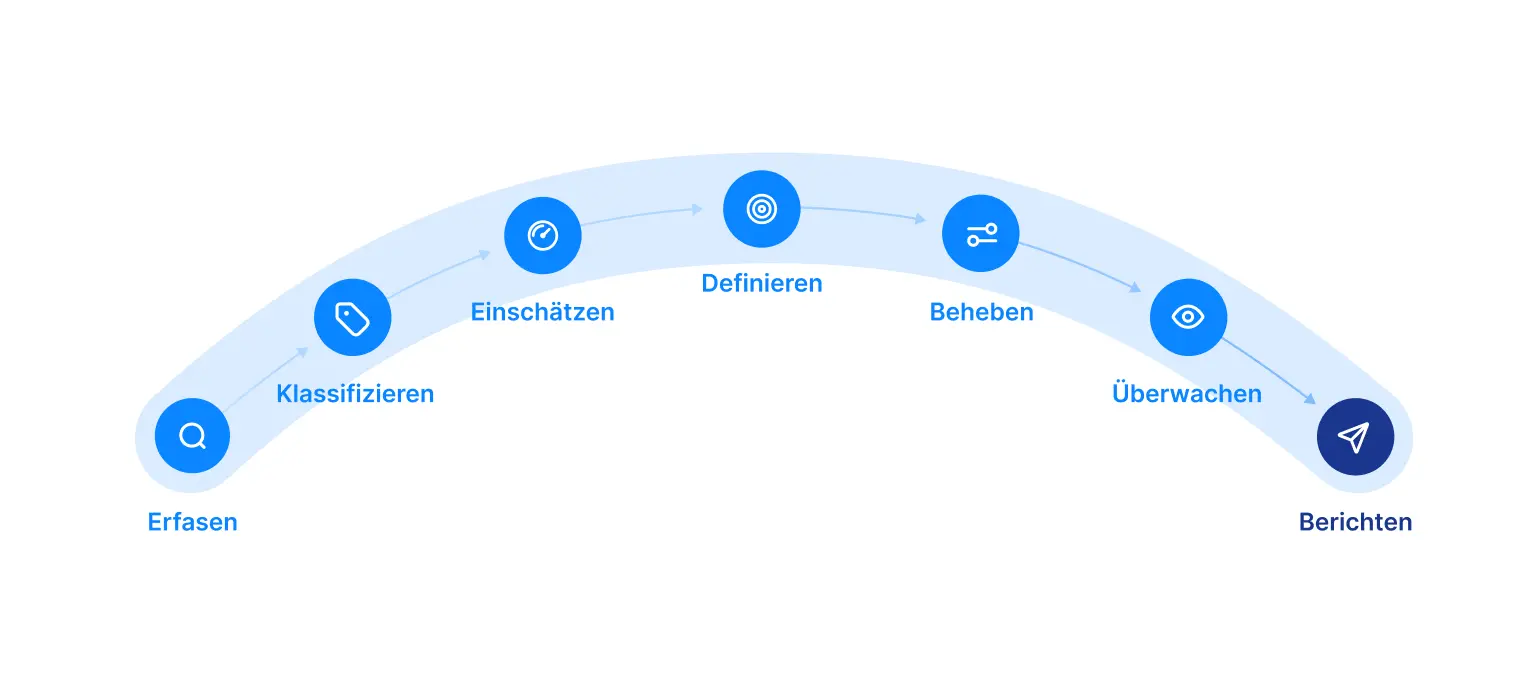 Zuerst müssen Sie verstehen, auf welche Lieferanten Sie angewiesen sind und welche Leistungen sie erbringen. Darauf aufbauend bewerten Sie die Risiken jedes einzelnen Lieferanten, legen fest, welche davon die meiste Aufmerksamkeit benötigen, und setzen passende Kontrollen um.
Der Prozess sollte im Verhältnis zum jeweiligen Risiko stehen.
Ein Lieferant, der eine kritische Geschäftsfunktion unterstützt, benötigt möglicherweise eine detaillierte Sorgfaltsprüfung, vertragliche Sicherheitsanforderungen, Nachweise über Kontrollen und regelmäßige Neubewertungen. Ein Lieferant mit geringem Risiko benötigt hingegen oft nur eine grundlegende Bewertung und eine gelegentliche Überprüfung.
Dieser risikobasierte Ansatz verhindert, dass Teams für jeden Lieferanten den gleichen Aufwand betreiben.
Er verschiebt außerdem den Fokus von der Frage:
Haben wir diesen Lieferanten bewertet?
hin zu:
Verstehen wir das aktuelle Risiko, das dieser Lieferant darstellt?
Dieser Unterschied ist wichtig, weil sich das Risiko eines Lieferanten mit der Zeit verändern kann. Ein Lieferant kann zum Beispiel ein anderes Unternehmen übernehmen, seine Technologie umstellen, einen neuen Subunternehmer einsetzen, einen Sicherheitsvorfall erleben oder für Ihr Unternehmen im Laufe der Zeit wichtiger werden.
Warum ist Lieferantenrisikomanagement wichtig?
Unternehmen sind zunehmend auf externe Anbieter für kritische Teile ihres Betriebs angewiesen. Das macht das Lieferantenrisiko zu einem Bestandteil des gesamten Risikoprofils eines Unternehmens.
Effektives Lieferantenrisikomanagement hilft Unternehmen dabei:
Geschäftskontinuität zu schützen: Lieferanten zu identifizieren, deren Ausfall kritische Betriebsabläufe stören könnte
Cybersicherheitsrisiken zu reduzieren: zu verstehen, wie Zugriff, Systeme und Datenverarbeitung durch Drittparteien die Sicherheit beeinflussen
Regulatorische Anforderungen zu erfüllen: nachzuweisen, dass relevante Lieferanten- und Drittparteienrisiken identifiziert und gesteuert werden
Ressourcen zu priorisieren: tiefere Sorgfaltsprüfungen und Überwachung auf kritische Lieferanten zu konzentrieren
Verantwortlichkeit zu verbessern: klare Zuständigkeiten für Lieferantenrisiken und Abhilfemaßnahmen festzulegen
Auf Veränderungen zu reagieren: neue Risiken zu erkennen, wenn sich Lieferanten, Leistungen oder Abhängigkeiten ändern
Regulatorische Anforderungen machen die Überwachung von Drittparteien zudem zunehmend verbindlicher, insbesondere in Branchen, in denen Unternehmen für kritische Leistungen auf externe Anbieter angewiesen sind.
DORA verfolgt im Finanzsektor einen ähnlich strukturierten Ansatz für das IKT-Risiko durch Drittparteien. Finanzunternehmen müssen ihre IKT-Vereinbarungen mit Drittanbietern überwachen, einen risikoangemessenen Ansatz basierend auf der Kritikalität ihrer Abhängigkeiten anwenden und bleiben auch dann für die Erfüllung ihrer regulatorischen Pflichten verantwortlich, wenn Leistungen von Dritten erbracht werden.
Lieferantenrisikomanagement ist daher längst keine reine Einkaufsangelegenheit mehr. Es ist Teil der operativen Resilienz, der Cybersicherheit, der Compliance und des unternehmensweiten Risikomanagements.
Wie Sie einen effektiven Prozess für Lieferantenrisikomanagement aufbauen
Ein praktischer Prozess für Lieferantenrisikomanagement muss nicht mit Hunderten von Fragebögen oder einem komplexen Scoring-Modell beginnen. Am wichtigsten ist zunächst, sich einen klaren Überblick über alle Lieferanten zu verschaffen und darauf aufbauend risikoangemessen vorzugehen.
1. Erfassen Sie Ihre Lieferanten
Beginnen Sie mit einem zentralen Verzeichnis Ihrer Lieferanten und der Leistungen, die diese erbringen.
Erfassen Sie für jeden Lieferanten Informationen wie:
Welche Leistung oder welches Produkt liefert der Lieferant?
Welche Geschäftsfunktion hängt davon ab?
Auf welche Daten oder Systeme kann der Lieferant zugreifen?
Ist die Leistung kritisch für den Geschäftsbetrieb?
Gibt es Subunternehmer oder andere Abhängigkeiten?
Wer ist intern für die Beziehung verantwortlich?
Ohne diese Informationen ist es schwierig, Lieferantenrisiken einheitlich zu bewerten.
2. Klassifizieren Sie Lieferanten nach Kritikalität
Nicht jeder Lieferant benötigt die gleiche Bewertungstiefe. Klassifizieren Sie Lieferanten anhand von Faktoren wie der Bedeutung der Leistung, dem Zugriff auf sensible Daten, der operativen Abhängigkeit und den potenziellen Auswirkungen eines Lieferantenausfalls.
So entsteht ein gestufter Ansatz. Kritische Lieferanten benötigen möglicherweise eine umfassende Sorgfaltsprüfung und laufende Überwachung, während Lieferanten mit geringerem Risiko einem einfacheren Prozess folgen können. Das Prinzip ist einfach: Je größer die potenzielle Auswirkung, desto höher der Überwachungsaufwand.
3. Lieferantenrisiko bewerten und einstufen
Sobald Lieferanten klassifiziert sind, bewerten Sie die Risiken, die sie mit sich bringen. Je nach Lieferant und Ihrem Risikorahmen kann das finanzielle Stabilität, Cybersicherheitskontrollen, regulatorische Compliance, Geschäftskontinuität, Datenschutz, geografische Risiken und Abhängigkeiten von Subunternehmern umfassen.
Ein Risiko-Score kann helfen, Lieferanten einheitlich zu vergleichen und diejenigen hervorzuheben, die weitere Maßnahmen erfordern. Der Score selbst ist weniger wichtig als das, was daraus folgt. Eine sinnvolle Bewertung sollte Ihnen helfen zu entscheiden, ob Sie ein bestimmtes Risiko akzeptieren, mindern, übertragen oder vermeiden.
4. Legen Sie Risikotoleranz und Verantwortlichkeiten fest
Legen Sie für jedes wesentliche Risiko fest, wer für die Überwachung zuständig ist, wer das Risiko akzeptieren kann und wann es eskaliert werden muss.
Definieren Sie außerdem Schwellenwerte für Maßnahmen. Ein Lieferant, der beispielsweise unter einen erforderlichen Sicherheitsstandard fällt, benötigt möglicherweise einen Abhilfeplan, zusätzliche vertragliche Kontrollen oder eine Ersatzstrategie. Dadurch wird aus einer Lieferantenbewertung tatsächliches Risikomanagement statt bloßer Dokumentation.
5. Setzen Sie Kontrollen und Abhilfemaßnahmen um
Wenn eine Bewertung ein inakzeptables Risiko aufzeigt, entscheiden Sie, was sich ändern muss.
Je nach Situation kann das bedeuten:
Cybersicherheits- oder Datenschutzanforderungen in den Vertrag aufzunehmen
bestimmte Zertifizierungen oder unabhängige Bewertungen zu verlangen
zusätzliche Zugriffskontrollen einzuführen
einen Geschäftskontinuitäts- oder Ausstiegsplan zu erstellen
den Lieferanten zu verpflichten, festgestellte Schwachstellen zu beheben
Fristen für Abhilfemaßnahmen festzulegen
einen alternativen Lieferanten zu finden
Diese Anforderungen können auch vertragliche Auswirkungen haben. Die Durchführungsvorschriften der EU für bestimmte Einrichtungen enthalten Bestimmungen zu Cybersicherheitsanforderungen, Vorfallmeldungen, Prüfungsrechten, dem Umgang mit Schwachstellen, Unterauftragsvergabe und Pflichten bei Vertragsende.
6. Überwachen Sie Lieferanten fortlaufend
Das Lieferantenrisiko hört nach dem Onboarding nicht auf, sich zu verändern. Überwachen Sie kritische Lieferanten auf Veränderungen, die ihr Risikoprofil beeinflussen könnten. Je nach Risiko kann das Sicherheitsvorfälle, Eigentümerwechsel, finanzielle Probleme, neue Subunternehmer, abgelaufene Zertifizierungen oder Änderungen an den erbrachten Leistungen umfassen.
Die Häufigkeit der Neubewertung sollte sich nach der Kritikalität und dem Risiko des Lieferanten richten. Kritische Lieferanten benötigen möglicherweise eine kontinuierliche Überwachung, während Lieferanten mit geringerem Risiko seltener überprüft werden können.
7. Berichten und eskalieren Sie Lieferantenrisiken
Schließlich muss das Lieferantenrisiko für die verantwortlichen Personen sichtbar sein. Die Führungsebene sollte erkennen können, welche Lieferanten kritisch sind, wo erhebliche Risiken bestehen, welche Abhilfemaßnahmen überfällig sind und wo das Unternehmen ein Restrisiko akzeptiert hat.
Die Verknüpfung von Lieferantenrisiken mit dem übergreifenden Risiko- und Compliance-Framework erleichtert das. Lieferantenrisiken lassen sich dann mit relevanten Kontrollen, Richtlinien, Assets, regulatorischen Anforderungen und Geschäftsprozessen verknüpfen, statt in einer separaten Excel-Tabelle verwaltet zu werden.
Software und Lösungen für Lieferantenrisikomanagement
Excel-Tabellen können nützlich sein, wenn die Lieferantenbasis klein und der Bewertungsprozess einfach ist. Sie werden jedoch schwerer handhabbar, wenn die Anzahl der Lieferanten, Frameworks, Kontrollen und Nachweisanforderungen wächst.
Das Problem besteht nicht einfach darin, eine Liste von Lieferanten zu pflegen. Es geht darum, einen verlässlichen Überblick zu behalten über:
Verantwortlichkeiten für Lieferanten
Risikoklassifizierungen und -bewertungen
Bewertungsergebnisse
Unterstützende Nachweise
Kontrollen und Anforderungen
Abhilfemaßnahmen
Überprüfungstermine
Veränderungen im Lieferantenrisiko
Berichterstattung und Eskalation
Eine Lösung für Lieferantenrisikomanagement kann diese Aktivitäten in einem strukturierten Workflow zusammenführen.
Achten Sie bei der Bewertung von Software für Lieferantenrisikomanagement auf Funktionen, die den gesamten Lebenszyklus unterstützen, nicht nur das Onboarding von Lieferanten. Nützliche Funktionen können unter anderem Lieferantenverzeichnisse, Risikobewertung, Bewertungs-Workflows, Nachweiserfassung, Kontrollzuordnung, Nachverfolgung von Abhilfemaßnahmen, laufende Überwachung und Berichterstattung sein.
Für Unternehmen, die mehrere regulatorische Frameworks verwalten, ist die Verknüpfung des Lieferantenrisikos mit der übergreifenden GRC-Umgebung besonders nützlich.
Formalize bringt das Management von Lieferanten und Drittparteien in dieselbe Umgebung wie Risiken und Kontrollen und hilft Teams dabei, externe Abhängigkeiten gemeinsam mit ihren übergreifenden Compliance- und Risikoprozessen zu verwalten.
Entdecken Sie Formalizes Plattform für Drittparteienmanagement
Lieferantenrisikomanagement vs. Risikomanagement für Drittparteien
Lieferantenrisikomanagement und Risikomanagement für Drittparteien hängen eng zusammen, und die Begriffe werden oft synonym verwendet. Der Hauptunterschied liegt im Umfang.
Lieferantenrisikomanagement konzentriert sich auf Risiken, die von Lieferanten und Anbietern ausgehen, die einem Unternehmen Produkte oder Leistungen bereitstellen.
Risikomanagement für Drittparteien (Third-Party Risk Management, TPRM) ist breiter gefasst. Es kann Lieferanten einschließen, aber auch Auftragnehmer, Berater, Geschäftspartner, ausgelagerte Dienstleister und andere externe Parteien umfassen.
In der Praxis nutzen beide Ansätze viele der gleichen Prozesse: die Identifizierung von Drittparteien, die Risikobewertung, die Erfassung von Nachweisen, die Zuweisung von Verantwortlichkeiten, die Überwachung von Veränderungen und das Management von Abhilfemaßnahmen.
Für Unternehmen mit einem großen externen Ökosystem bietet Risikomanagement für Drittparteien den übergeordneten Rahmen, während Lieferantenrisikomanagement ein Teil dieses Programms sein kann.
Erste Schritte für Lieferantenrisikomanagement
Sie müssen nicht jeden Lieferanten im Detail bewerten, bevor Sie mit dem Management von Lieferantenrisiken beginnen können.
Ein praktischer Einstieg besteht darin, Ihre Lieferantenbasis zu erfassen und die Lieferanten zu identifizieren, von denen Ihr Unternehmen am stärksten abhängt. Klassifizieren Sie die Lieferanten anschließend nach Kritikalität, bewerten Sie die wichtigsten Risiken, die sie mit sich bringen, und weisen Sie Verantwortlichkeiten für diese Risiken zu.
Der nächste Schritt besteht darin, das Lieferantenrisiko mit den Kontrollen und Prozessen zu verknüpfen, die Sie bereits haben.
Wenn Ihr Unternehmen bereits NIS-2, DORA, ISO 27001 oder andere Compliance-Frameworks verwaltet, sollte das Lieferantenrisiko nicht getrennt von dieser Arbeit betrachtet werden. Die Verknüpfung von Lieferanten mit relevanten Kontrollen und Anforderungen kann doppelten Aufwand reduzieren und es einfacher machen nachzuweisen, wie Risiken gemanagt werden.
Lieferanten und Risiken sichtbar verbunden
Wir zeigen Ihnen live in Formalize, wie Sie Ihre Lieferanten mit Ihren Risiken verknüpfen können. Bringen Sie dafür einfach Ihre aktuelle Lieferantenliste mit, eine Excel-Tabelle reicht völlig.