
Maurice Müller
Senior Content Manager
O Maurice Müller é um jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Pontos-chave:
A gestão de riscos de fornecedores ajuda as organizações a identificar, avaliar e monitorizar continuamente os riscos associados aos seus fornecedores e outros prestadores de serviços externos.
Nem todos os fornecedores apresentam o mesmo nível de risco, pelo que as avaliações e a supervisão devem refletir a sua importância crítica.
Uma gestão eficaz dos riscos de fornecedores abrange riscos financeiros, operacionais, de cibersegurança, de conformidade, da cadeia de abastecimento e de reputação.
Um processo estruturado relaciona os riscos dos fornecedores com a responsabilidade, os controlos, as evidências, as medidas corretivas e as atividades mais amplas de GRC.
O software de gestão de riscos de fornecedores pode ajudar as equipas a substituir folhas de cálculo fragmentadas e processos manuais por uma abordagem contínua e estruturada.
A maioria das organizações já dispõe de algum processo de avaliação de fornecedores, pelo menos na fase de integração. O desafio consiste em manter essa visão atualizada posteriormente. A gestão eficaz do risco de fornecedores não se resume a uma avaliação pontual realizada durante a integração. Trata-se de um processo contínuo que integra a verificação prévia dos fornecedores, a gestão de riscos, os controlos e a monitorização, de modo a garantir que a visão da organização sobre o risco de fornecedores se mantém atualizada, em vez de ficar estagnada na situação existente no momento da contratação.
O que é a gestão de riscos de fornecedores?
A gestão de riscos de fornecedores é uma abordagem estruturada para identificar e gerir os riscos que os fornecedores e outros prestadores de serviços externos podem representar para uma organização.
Estes riscos podem afetar diferentes áreas do negócio. Um fornecedor pode tornar-se financeiramente instável, não prestar um serviço essencial, sofrer um incidente de cibersegurança ou não cumprir um requisito regulamentar. O impacto pode variar entre um pequeno atraso operacional e uma perturbação grave que afete os clientes, os dados ou a continuidade do negócio.
A gestão de risco de fornecedores proporciona às organizações uma forma de avaliar estes riscos de forma consistente e decidir o nível de supervisão que cada fornecedor requer.
Normalmente, abrange:
Risco financeiro: se um fornecedor é suficientemente estável do ponto de vista financeiro para continuar a prestar os seus serviços
Risco operacional: se falhas, atrasos ou problemas de capacidade poderiam perturbar as operações comerciais
Risco de cibersegurança e de dados: se um fornecedor poderia expor sistemas ou informações confidenciais a ameaças de segurança
Risco de conformidade: se as práticas de um fornecedor poderiam contribuir para o incumprimento regulamentar ou contratual
Risco reputacional: se as ações de um fornecedor podem prejudicar a reputação da organização
Risco da cadeia de abastecimento: se as dependências a montante podem afetar o fornecedor e, por sua vez, a sua organização
A gestão de risco de fornecedores está intimamente relacionada com a gestão de risco de terceiros. A principal diferença reside no âmbito: a gestão de risco de fornecedores centra-se especificamente nos fornecedores, enquanto a gestão de risco de terceiros pode abranger um leque mais alargado de partes externas, incluindo vendedores, empreiteiros, parceiros e prestadores de serviços.
Que tipos de risco de fornecedor deve gerir?
Nem todos os fornecedores representam o mesmo nível ou tipo de risco. Um fornecedor de equipamento de escritório, por exemplo, apresenta um perfil de risco diferente do de um fornecedor de serviços na nuvem que armazena dados de clientes.
Um programa útil de gestão de risco de fornecedores deve, por isso, ter em conta várias categorias de risco.
Risco financeiro
A saúde financeira de um fornecedor pode afetar a sua capacidade de continuar a fornecer produtos ou serviços.
O risco financeiro pode decorrer de insolvência, diminuição das receitas, endividamento excessivo ou outros sinais de instabilidade financeira. No caso de fornecedores críticos, uma falha pode obrigar a sua organização a procurar uma alternativa sob pressão de tempo.
Risco operacional e da cadeia de abastecimento
Os fornecedores podem tornar-se uma fonte de perturbação operacional devido a falhas na entrega, limitações de capacidade, problemas de qualidade ou dependência de outros fornecedores.
Isto torna-se particularmente importante quando um fornecedor presta um serviço que não pode ser facilmente substituído. A dependência de um único fornecedor pode tornar-se um ponto único de falha, caso não exista uma alternativa viável.
Cibersegurança e risco de dados
Os terceiros têm frequentemente acesso aos sistemas, redes ou dados das organizações. Isso significa que as práticas de segurança de um fornecedor podem afetar diretamente a sua própria postura de segurança.
A NIS2 inclui explicitamente a segurança da cadeia de abastecimento entre as medidas de gestão de riscos de cibersegurança para entidades essenciais e importantes. Exige também que as organizações tenham em conta as vulnerabilidades dos fornecedores, bem como a qualidade geral e as práticas de cibersegurança dos seus fornecedores e prestadores de serviços.
Também poderá estar interessado em: O que é a NIS2? A diretiva da UE sobre cibersegurança e o que significa para a sua organização
Conformidade e risco regulamentar
A sua organização pode continuar a ser responsável pelo cumprimento das suas obrigações regulamentares, mesmo quando parte de um processo é gerida por um fornecedor.
Os requisitos regulamentares estendem-se cada vez mais para além dos sistemas próprios de uma organização, abrangendo as práticas de segurança dos seus fornecedores e prestadores de serviços.
Risco reputacional e ESG
A conduta de um fornecedor também pode afetar a reputação da sua organização. Questões como práticas comerciais antiéticas, más condições de trabalho, incidentes ambientais ou violações regulamentares podem criar exposição reputacional, mesmo quando o incidente ocorre fora da sua organização.
O nível de atenção que isto requer dependerá do seu setor, do ambiente regulamentar e do perfil de risco.
Como funciona a gestão do risco de fornecedores?
A gestão de riscos dos fornecedores funciona melhor como um ciclo de vida contínuo, em vez de um simples questionário ou de uma revisão anual.
Um ciclo de vida típico tem o seguinte aspeto:
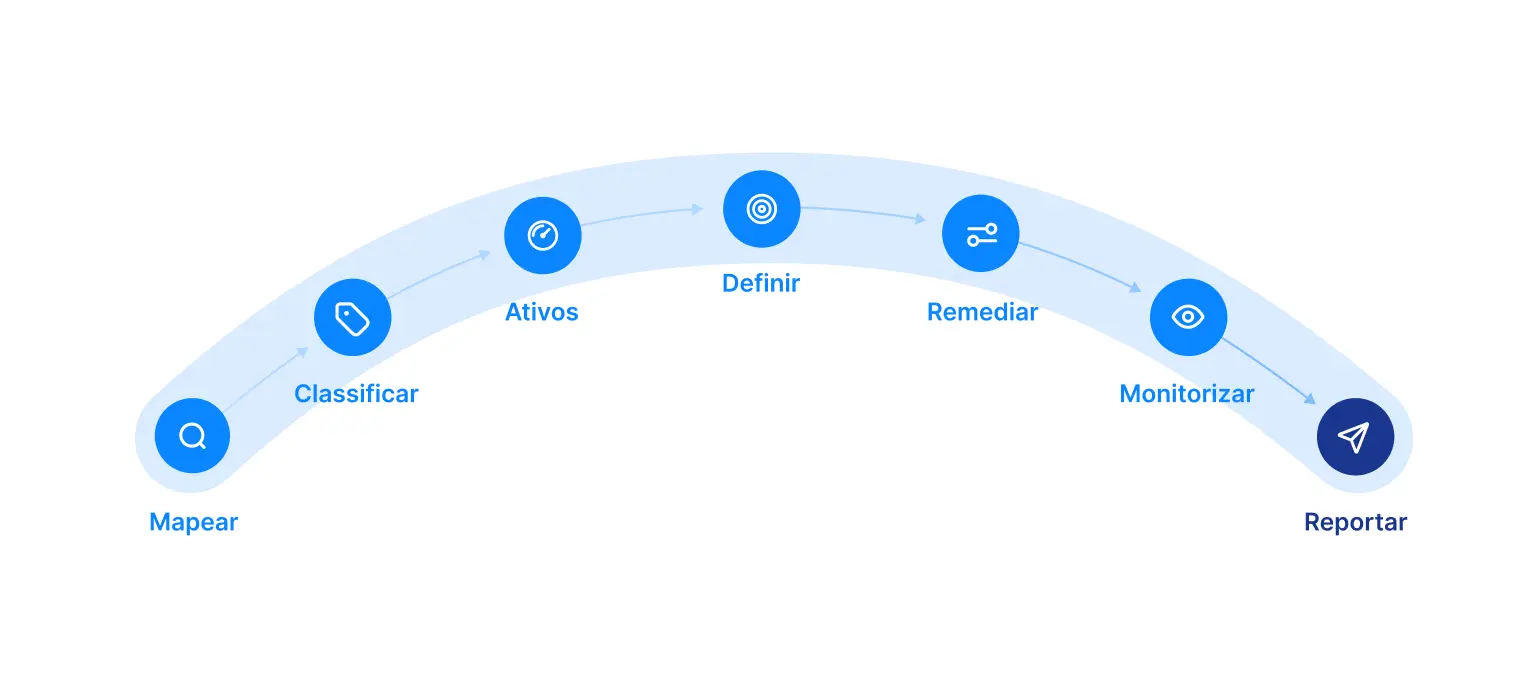 O primeiro passo é compreender em que fornecedores se baseia e o que estes fornecem. A partir daí, pode avaliar os riscos associados a cada fornecedor, determinar quais exigem maior atenção e implementar os controlos adequados.
O processo deve ser proporcional ao risco.
Um fornecedor que apoia uma função crítica do negócio pode exigir uma verificação detalhada, requisitos de segurança contratuais, comprovativos de controlos e reavaliações regulares. Um fornecedor de baixo risco pode necessitar apenas de uma avaliação básica e de uma revisão periódica.
Esta abordagem baseada no risco evita que as equipas dediquem o mesmo tempo a todos os fornecedores.
Além disso, muda o foco de:
Já avaliámos este fornecedor?
para:
Compreendemos o risco atual que este fornecedor representa?
Essa distinção é importante porque o risco associado a um fornecedor pode variar. Um fornecedor pode adquirir outra empresa, mudar de tecnologia, introduzir um novo subcontratado, sofrer um incidente de segurança ou tornar-se mais essencial para a sua organização ao longo do tempo.
Por que razão é importante a gestão do risco dos fornecedores?
As organizações dependem cada vez mais de fornecedores externos para aspetos críticos das suas operações. Isso faz com que o risco associado aos fornecedores passe a fazer parte do perfil de risco mais alargado da organização.
Uma gestão eficaz do risco associado aos fornecedores ajuda as organizações a:
Proteger a continuidade das atividades: identificar fornecedores cuja falha possa perturbar operações críticas
Reduzir a exposição à cibersegurança: compreender de que forma o acesso de terceiros, os sistemas e o tratamento de dados afetam a segurança
Cumprir os requisitos regulamentares: demonstrar que os riscos relevantes relacionados com fornecedores e terceiros estão a ser identificados e geridos
Priorizar os recursos: concentrar os esforços de verificação e acompanhamento mais aprofundados nos fornecedores críticos
Melhorar a responsabilização: atribuir claramente a responsabilidade pelos riscos dos fornecedores e pelas medidas corretivas
Responder às alterações: identificar novos riscos quando houver alterações nos fornecedores, serviços ou dependências
Os requisitos regulamentares estão também a tornar a supervisão por terceiros mais explícita, especialmente em setores em que as organizações dependem de prestadores externos para serviços essenciais.
O DORA adota uma abordagem com uma estrutura semelhante no que diz respeito ao risco associado a terceiros no domínio das TIC nos serviços financeiros. As entidades financeiras devem manter a supervisão dos seus acordos com terceiros no domínio das TIC, aplicar uma abordagem proporcionada com base na criticidade das suas dependências e continuar a ser responsáveis pelo cumprimento das suas obrigações regulamentares, mesmo quando os serviços são prestados por terceiros.
A gestão do risco dos fornecedores já não é, portanto, apenas uma preocupação da área de compras. Faz parte da resiliência operacional, da cibersegurança, da conformidade e da gestão de risco empresarial.
Como criar um processo eficaz de gestão de riscos de fornecedores
Um processo prático de gestão de risco de fornecedores não precisa de começar com centenas de questionários ou com um modelo de pontuação complexo. A primeira prioridade é criar uma visão clara da sua base de fornecedores e, em seguida, aplicar uma abordagem proporcionada.
1. Identifique os seus fornecedores
Comece por criar um inventário centralizado dos fornecedores e dos serviços que prestam.
Para cada fornecedor, registe informações como:
Que serviço ou produto fornece o fornecedor?
De que função empresarial depende?
A que dados ou sistemas tem o fornecedor acesso?
O serviço é essencial para as operações empresariais?
Existem subcontratados ou outras dependências?
Quem é o responsável interno por esta relação?
Sem estas informações, é difícil avaliar o risco dos fornecedores de forma consistente.
2. Classificar os fornecedores por grau de importância
Nem todos os fornecedores necessitam do mesmo nível de avaliação. Classifique os fornecedores de acordo com fatores como a importância do serviço, o acesso a dados sensíveis, a dependência operacional e o impacto potencial de uma falha do fornecedor.
Isto cria uma abordagem por níveis. Os fornecedores críticos podem exigir uma verificação exaustiva e um acompanhamento contínuo, enquanto os fornecedores de menor risco podem seguir um processo mais simplificado. O princípio é simples: quanto maior for o impacto potencial, maior será o nível de supervisão.
3. Avaliar e atribuir uma pontuação ao risco dos fornecedores
Depois de classificar os fornecedores, avalie os riscos que estes representam. Dependendo do fornecedor e do seu Framework de gestão de riscos, isso pode incluir a estabilidade financeira, os controlos de cibersegurança, a conformidade regulamentar, a continuidade de negócios, a proteção de dados, a exposição geográfica e as dependências em relação a subcontratados.
Uma pontuação de risco do fornecedor pode ajudar a comparar os fornecedores de forma consistente e a destacar aqueles que requerem medidas adicionais. A pontuação em si é menos importante do que o que dela decorre. Uma avaliação útil deve ajudá-lo a decidir se deve aceitar, mitigar, transferir ou evitar um risco específico.
4. Definir a tolerância ao risco e a responsabilidade
Para cada risco significativo, determine quem é responsável pelo seu acompanhamento, quem pode aceitar o risco e quando este deve ser escalado.
Deve também definir limiares de intervenção. Por exemplo, um fornecedor que não cumpra um padrão de segurança exigido poderá necessitar de um plano de correção, de controlos contratuais adicionais ou de uma estratégia de substituição. Isto transforma a avaliação de fornecedores numa gestão de riscos, em vez de um mero processo de documentação.
5. Implementar medidas de controlo e correção
Caso uma avaliação identifique um risco inaceitável, decida o que é necessário alterar.
Dependendo da situação, isso pode significar:
Adicionar requisitos de cibersegurança ou proteção de dados ao contrato
Exigir certificações específicas ou avaliações independentes
Introduzir controlos de acesso adicionais
Criar um plano de continuidade de atividade ou de saída
Exigir que o fornecedor resolva as vulnerabilidades identificadas
Estabelecer prazos para a correção
Encontrar um fornecedor alternativo
Estes requisitos também podem ter implicações contratuais. As regras de execução da UE para determinadas entidades incluem disposições que abrangem requisitos de cibersegurança, notificação de incidentes, direitos de auditoria, tratamento de vulnerabilidades, subcontratação e obrigações quando um contrato termina.
6. Acompanhar os fornecedores de forma contínua
O risco associado aos fornecedores não deixa de evoluir após a integração. É importante monitorizar os fornecedores críticos para detetar alterações que possam afetar o seu perfil de risco. Dependendo do risco, isso pode incluir incidentes de segurança, mudanças na propriedade, problemas financeiros, novos subcontratados, certificações caducadas ou alterações nos serviços que prestam.
A frequência da reavaliação deve refletir a importância e o risco do fornecedor. Os fornecedores críticos podem exigir uma monitorização contínua, enquanto os fornecedores de menor risco podem ser reavaliados com menor frequência.
7. Comunicar e escalar o risco relacionado com os fornecedores
Por fim, o risco associado aos fornecedores deve ser visível para os responsáveis pela sua gestão. A liderança deve poder identificar quais os fornecedores críticos, onde existem riscos significativos, quais as medidas corretivas que se encontram em atraso e em que áreas a organização aceitou um risco residual.
Integrar o risco dos fornecedores no quadro mais alargado de risco e conformidade facilita este processo. Os riscos dos fornecedores podem, assim, ser associados aos controlos, políticas, ativos, requisitos regulamentares e processos empresariais relevantes, em vez de serem geridos numa folha de cálculo separada.
Software e soluções de gestão de risco de fornecedores
As folhas de cálculo podem ser úteis quando a base de fornecedores é reduzida e o processo de avaliação é simples. Tornam-se mais difíceis de gerir à medida que o número de fornecedores, frameworks, controlos e requisitos de comprovação aumenta.
O problema não consiste simplesmente em manter uma lista de fornecedores. Trata-se de manter uma visão fiável sobre:
Propriedade do fornecedor
Classificações e pontuações de risco
Resultados da avaliação
Provas de apoio
Controlos e requisitos
Tarefas de correção
Datas de revisão
Alterações no risco do fornecedor
Relatórios e escalamento
Uma solução de gestão de risco de fornecedores pode reunir estas atividades num único fluxo de trabalho estruturado.
Ao avaliar software de gestão de risco de fornecedores, procure funcionalidades que suportem todo o ciclo de vida, em vez de se limitarem apenas à integração de fornecedores. As funcionalidades úteis podem incluir inventários de fornecedores, pontuação de risco, fluxos de trabalho de avaliação, recolha de provas, mapeamento de controlos, acompanhamento de medidas corretivas, monitorização contínua e elaboração de relatórios.
Para organizações que gerem vários frameworks regulamentares, é particularmente útil associar o risco dos fornecedores ao ambiente mais alargado de GRC (Governança, Risco e Conformidade).
O Formalize integra a gestão de fornecedores e de terceiros no mesmo ambiente que os riscos e controlos, ajudando as equipas a gerir as dependências externas a par dos seus processos mais amplos de conformidade e risco.
Gestão de risco de fornecedores vs. gestão de risco de terceiros
A gestão de riscos de fornecedores e a gestão de riscos de terceiros estão intimamente relacionadas, e os termos são frequentemente utilizados de forma intercambiável. A principal diferença reside no âmbito de aplicação.
A gestão de riscos de fornecedores centra-se nos riscos decorrentes de fornecedores e prestadores que fornecem produtos ou serviços a uma organização.
A gestão de riscos de terceiros (TPRM) tem um âmbito mais alargado. Pode incluir fornecedores, mas também abrange contratados, consultores, parceiros de negócio, prestadores de serviços externalizados e outras entidades externas.
Na prática, as duas abordagens utilizam muitos dos mesmos processos: identificação de terceiros, avaliação de riscos, recolha de provas, atribuição de responsabilidades, monitorização de alterações e gestão de medidas corretivas.
Para organizações com um ecossistema externo de grande dimensão, a gestão de riscos de terceiros proporciona um quadro mais abrangente, enquanto a gestão de riscos de fornecedores pode constituir uma parte desse programa.
Como dar os primeiros passos na gestão de riscos de fornecedores
Não é necessário avaliar cada fornecedor em pormenor antes de começar a gerir o risco de fornecedores.
Um ponto de partida prático consiste em mapear a sua base de fornecedores e identificar aqueles de quem a sua organização mais depende. A partir daí, classifique os fornecedores por grau de importância, avalie os principais riscos que estes representam e atribua a responsabilidade por esses riscos.
O passo seguinte consiste em associar o risco de fornecedores aos controlos e processos de que já dispõe.
Se a sua organização já gere o NIS2, o DORA, a norma ISO 27001, ou outros frameworks de conformidade, a gestão do risco dos fornecedores não deve ser tratada separadamente desse trabalho. Associar os fornecedores aos controlos e requisitos relevantes pode reduzir a duplicação de esforços e facilitar a demonstração de como os riscos estão a ser geridos.
Veja os seus fornecedores associados ao risco real
Traga a sua lista atual de fornecedores, incluindo a folha de cálculo. Preferimos mostrar-lhe como ela se relaciona com os seus controlos do que apenas descrevê-la.