
Maurice Müller
Senior Content Manager
Maurice Müller es periodista y estratega de contenidos con experiencia en medios impresos y digitales. En Formalize, traduce temas complejos de cumplimiento y normativa en contenido claro y práctico para profesionales del cumplimiento, el riesgo y la seguridad en toda Europa.
Puntos clave:
La gestión de riesgos de proveedores ayuda a las organizaciones a identificar, evaluar y monitorear de forma continua los riesgos asociados con sus proveedores y otros prestadores de servicios externos.
No todos los proveedores conllevan el mismo nivel de riesgo, por lo que las evaluaciones y la supervisión deben reflejar su grado de criticidad.
Una gestión eficaz del riesgo de proveedores abarca riesgos financieros, operativos, de ciberseguridad, de cumplimiento normativo, de la cadena de suministro y reputacionales.
Un proceso estructurado vincula los riesgos de los proveedores con los responsables, controles, evidencias, planes de subsanación y actividades generales de GRC (Gobernanza, Riesgo y Cumplimiento).
El software de gestión de riesgos de proveedores ayuda a los equipos a sustituir las hojas de cálculo fragmentadas y los procesos manuales por un enfoque continuo y estructurado.
La mayoría de las organizaciones ya cuentan con algún proceso para evaluar a los proveedores, al menos durante su incorporación (onboarding). El desafío radica en mantener actualizada esa visión con el tiempo. La gestión eficaz del riesgo de proveedores no es una evaluación puntual que se realiza únicamente al inicio. Es un proceso continuo que conecta la debida diligencia de los proveedores, la gestión de riesgos, los controles y el monitoreo para garantizar que la perspectiva de la organización sobre el riesgo de sus proveedores se mantenga al día, en lugar de quedar congelada en el estado inicial del registro.
¿Qué es la gestión del riesgo de proveedores?
La gestión del riesgo de proveedores es un enfoque estructurado para identificar y gestionar los riesgos que los proveedores y otros prestadores de servicios externos pueden introducir en una organización.
Estos riesgos pueden afectar a distintas áreas del negocio. Un proveedor podría sufrir inestabilidad financiera, no entregar un servicio crítico, experimentar un incidente de ciberseguridad o incumplir un requisito normativo. El impacto puede variar desde un retraso operativo menor hasta una interrupción grave que afecte a los clientes, los datos o la continuidad del negocio.
La gestión del riesgo de proveedores proporciona a las organizaciones una vía para evaluar estos riesgos de forma consistente y determinar el nivel de supervisión que requiere cada proveedor.
Por lo general, abarca:
Riesgo financiero: evaluar si un proveedor cuenta con la estabilidad financiera suficiente para seguir prestando sus servicios.
Riesgo operativo: determinar si los fallos, retrasos o problemas de capacidad podrían interrumpir las operaciones del negocio.
Riesgo de ciberseguridad y datos: evaluar si un proveedor podría exponer los sistemas o la información confidencial a amenazas de seguridad.
Riesgo de cumplimiento normativo: verificar si las prácticas de un proveedor podrían derivar en el incumplimiento de regulaciones o contratos.
Riesgo reputacional: analizar si las acciones de un proveedor podrían dañar la reputación de la organización.
Riesgo de la cadena de suministro: examinar si las dependencias en etapas anteriores (upstream) podrían afectar al proveedor y, en consecuencia, a su organización.
La gestión del riesgo de proveedores está estrechamente relacionada con la gestión del riesgo de terceros (Third-Party Risk Management o TPRM). La diferencia principal radica en el alcance: la gestión del riesgo de proveedores se centra específicamente en los proveedores, mientras que la gestión del riesgo de terceros abarca un abanico más amplio de partes externas, incluidos distribuidores, contratistas, socios comerciales y proveedores de servicios.
¿Qué tipos de riesgo de proveedores se deben gestionar?
No todos los proveedores generan el mismo nivel ni el mismo tipo de riesgo. Por ejemplo, un proveedor que suministra material de oficina presenta un perfil de riesgo muy diferente al de un proveedor de servicios en la nube que almacena datos de clientes.
Por lo tanto, un programa eficaz de gestión del riesgo de proveedores considera varias categorías de riesgo.
Riesgo financiero
La salud financiera de un proveedor puede afectar su capacidad para seguir entregando productos o servicios.
El riesgo financiero puede derivarse de la insolvencia, la caída de ingresos, el endeudamiento excesivo u otras señales de inestabilidad financiera. En el caso de proveedores críticos, un fallo de este tipo puede obligar a su organización a buscar una alternativa bajo la presión del tiempo.
Riesgo operativo y de la cadena de suministro
Los proveedores pueden convertirse en una fuente de interrupción operativa debido a fallos en la entrega, limitaciones de capacidad, problemas de calidad o la dependencia de otros subproveedores.
Esto cobra especial relevancia cuando un proveedor presta un servicio que no se puede sustituir fácilmente. La dependencia de un único proveedor puede transformarse en un punto único de fallo (single point of failure) si no existe una alternativa viable.
Riesgo de ciberseguridad y datos
Los terceros suelen tener acceso a los sistemas, redes o datos de la organización. Esto significa que las prácticas de seguridad de un proveedor pueden afectar directamente a su propia postura de seguridad.
La directiva NIS2 incluye explícitamente la seguridad de la cadena de suministro entre las medidas de gestión de riesgos de ciberseguridad para entidades esenciales e importantes. También exige a las organizaciones considerar las vulnerabilidades de los proveedores, así como la calidad general y las prácticas de ciberseguridad de sus proveedores y prestadores de servicios.
Quizá también te interese: ¿Qué es NIS2? La directiva de ciberseguridad de la UE y lo que significa para tu organización
Riesgo de cumplimiento normativo
Su organización sigue siendo responsable de cumplir sus obligaciones regulatorias, incluso cuando parte de un proceso lo gestione un proveedor externo.
Los requisitos regulatorios abarcan cada vez más no solo los sistemas propios de la organización, sino también las prácticas de seguridad de sus proveedores y prestadores de servicios.
Riesgo reputacional y ESG
La conducta de un proveedor también puede impactar en la reputación de su organización. Situaciones como prácticas comerciales no éticas, malas condiciones laborales, incidentes ambientales o infracciones regulatorias pueden generar una exposición reputacional, incluso cuando el incidente ocurra fuera de su organización.
El nivel de atención que esto requiera dependerá de su sector, entorno normativo y perfil de riesgo.
¿Cómo funciona la gestión del riesgo de proveedores?
La gestión del riesgo de proveedores funciona mejor como un ciclo de vida continuo, en lugar de un cuestionario único o una revisión anual.
Un ciclo de vida típico se estructura de la siguiente manera:
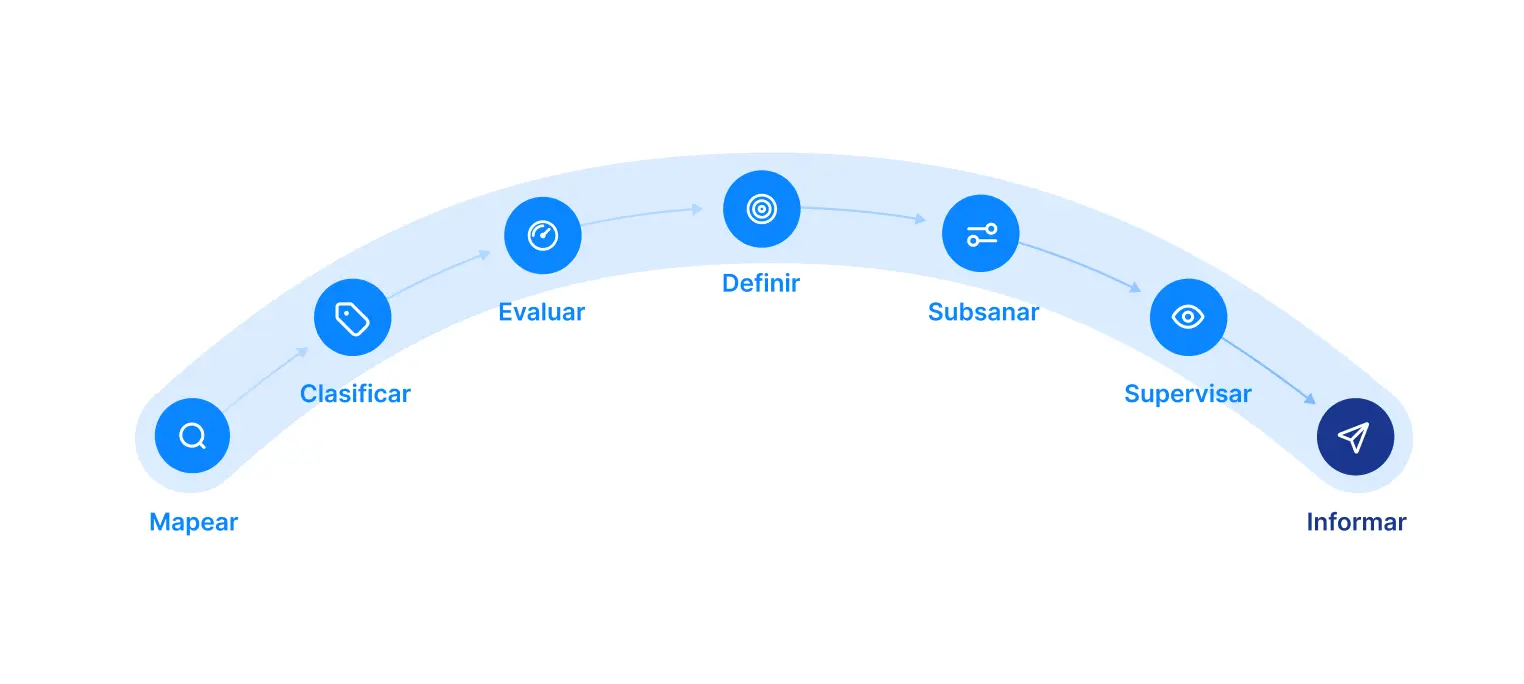 El primer paso consiste en entender de qué proveedores depende su organización y qué servicios o productos le suministran. A partir de ahí, puede evaluar los riesgos asociados a cada proveedor, determinar cuáles requieren mayor atención e implantar los controles adecuados.
El proceso debe ser proporcional al riesgo.
Un proveedor que respalde una función empresarial crítica puede requerir una debida diligencia exhaustiva, requisitos contractuales de seguridad, evidencias de sus controles y reevaluaciones periódicas. En cambio, un proveedor de bajo riesgo solo necesitará una evaluación básica y una revisión periódica.
Este enfoque basado en el riesgo evita que los equipos dediquen la misma cantidad de tiempo a todos los proveedores.
Además, permite cambiar el enfoque de:
¿Hemos evaluado a este proveedor?
a:
¿Entendemos el riesgo actual que genera este proveedor?
Esa distinción es importante porque el riesgo del proveedor puede cambiar. Con el tiempo, un proveedor puede adquirir otra empresa, cambiar su tecnología, incorporar a un nuevo subcontratista, experimentar un incidente de seguridad o volverse más crítico para su organización.
¿Por qué es importante la gestión del riesgo de proveedores?
Las organizaciones dependen cada vez más de proveedores externos para partes críticas de sus operaciones. Esto hace que el riesgo de los proveedores forme parte del perfil de riesgo general de la organización.
Una gestión eficaz del riesgo de proveedores ayuda a las organizaciones a:
Proteger la continuidad del negocio: identificar a los proveedores cuyo fallo podría interrumpir operaciones críticas.
Reducir la exposición en ciberseguridad: entender cómo el acceso, los sistemas y el procesamiento de datos por parte de terceros afectan a la seguridad.
Cumplir con los requisitos normativos: demostrar que se identifican y gestionan los riesgos relevantes de los proveedores y terceros.
Priorizar recursos: centrar la debida diligencia y el monitoreo más exhaustivo en los proveedores críticos.
Mejorar la responsabilidad (accountability): asignar una responsabilidad clara sobre los riesgos de los proveedores y su subsanación.
Responder ante los cambios: identificar nuevos riesgos cuando cambien los proveedores, los servicios o las dependencias.
Los requisitos normativos también están haciendo que la supervisión de terceros sea más explícita, especialmente en sectores donde las organizaciones dependen de proveedores externos para servicios críticos.
DORA adopta un enfoque similarmente estructurado respecto al riesgo de terceros en materia de TIC dentro del sector financiero. Las entidades financieras deben mantener la supervisión de sus acuerdos con terceros proveedores de TIC, aplicar un enfoque proporcional basado en la criticidad de sus dependencias y seguir siendo responsables de sus obligaciones regulatorias incluso cuando los servicios sean prestados por terceros.
Por lo tanto, la gestión del riesgo de proveedores ya no es solo una preocupación del área de compras. Forma parte de la resiliencia operativa, la ciberseguridad, el cumplimiento normativo y la gestión de riesgos corporativos (Enterprise Risk Management).
Cómo construir un proceso eficaz de gestión del riesgo de proveedores
Un proceso práctico de gestión del riesgo de proveedores no necesita comenzar con cientos de cuestionarios o un modelo de puntuación complejo. La prioridad principal es crear una visión clara de su base de proveedores y, a continuación, aplicar un enfoque proporcional.
1. Mapee sus proveedores
Comience por crear un inventario centralizado de proveedores y de los servicios que prestan.
Para cada proveedor, recopile información como:
¿Qué servicio o producto proporciona el proveedor?
¿Qué función del negocio depende de él?
¿A qué datos o sistemas puede acceder el proveedor?
¿Es el servicio crítico para las operaciones del negocio?
¿Existen subcontratistas u otras dependencias?
¿Quién es el responsable interno de la relación con el proveedor?
Sin esta información, resulta difícil evaluar el riesgo de los proveedores de forma consistente.
2. Clasifique a los proveedores según su criticidad
No todos los proveedores requieren el mismo nivel de evaluación. Clasifique a los proveedores en función de factores como la importancia del servicio, el acceso a datos confidenciales, la dependencia operativa y el impacto potencial en caso de fallo del proveedor.
Esto crea un enfoque por niveles (tiering). Los proveedores críticos pueden requerir una debida diligencia exhaustiva y una supervisión continua, mientras que los proveedores de menor riesgo pueden seguir un proceso más ligero. El principio es sencillo: a mayor impacto potencial, mayor nivel de supervisión.
3. Evalúe y puntúe el riesgo de los proveedores
Una vez clasificados los proveedores, evalúe los riesgos que introducen. En función del proveedor y de su marco de gestión de riesgos, esto podría incluir la estabilidad financiera, los controles de ciberseguridad, el cumplimiento normativo, la continuidad del negocio, la protección de datos, la exposición geográfica y las dependencias de subcontratistas.
Una puntuación de riesgo del proveedor puede ayudar a compararlos de forma consistente y a destacar aquellos que requieren medidas adicionales. La puntuación en sí es menos importante que las acciones a las que conduce. Una evaluación útil debe ayudarle a decidir si acepta, mitiga, transfiere o evita un riesgo determinado.
4. Defina la tolerancia al riesgo y la asignación de responsabilidades (ownership)
Para cada riesgo relevante, establezca quién es el responsable de monitorearlo, quién puede aceptar el riesgo y cuándo debe escalarse.
También debe definir los umbrales de actuación. Por ejemplo, un proveedor que no alcance el estándar de seguridad requerido puede necesitar un plan de subsanación, controles contractuales adicionales o una estrategia de sustitución. Esto transforma la evaluación del proveedor en una verdadera gestión del riesgo y no en un mero trámite documental.
5. Implante controles y medidas de subsanación
Cuando una evaluación identifique un riesgo inaceptable, decida qué debe cambiar.
Según la situación, esto podría significar:
Añadir requisitos de ciberseguridad o protección de datos al contrato
Exigir certificaciones específicas o evaluaciones independientes
Introducir controles de acceso adicionales
Elaborar un plan de continuidad del negocio o de salida
Exigir al proveedor que solucione las vulnerabilidades detectadas
Establecer plazos para la subsanación
Encontrar un proveedor alternativo
Estos requisitos también pueden tener implicaciones contractuales. Las normas de desarrollo de la UE para determinadas entidades incluyen disposiciones sobre requisitos de ciberseguridad, notificación de incidentes, derechos de auditoría, gestión de vulnerabilidades, subcontratación y obligaciones al finalizar el contrato.
6. Monitoree a los proveedores de forma continua
El riesgo del proveedor no deja de cambiar tras su incorporación (onboarding). Monitoree a los proveedores críticos para detectar cambios que puedan afectar a su perfil de riesgo. Según el tipo de riesgo, esto podría incluir incidentes de seguridad, cambios en la propiedad, problemas financieros, nuevos subcontratistas, certificaciones caducadas o modificaciones en los servicios que prestan.
La frecuencia de la reevaluación debe reflejar la criticidad y el riesgo del proveedor. Los proveedores críticos pueden requerir un monitoreo continuo, mientras que los de menor riesgo pueden revisarse con menor frecuencia.
7. Reporte y escale el riesgo de los proveedores
Por último, el riesgo de los proveedores debe ser visible para las personas responsables de gestionarlo. La dirección debe poder ver qué proveedores son críticos, dónde existen riesgos significativos, qué acciones de subsanación están fuera de plazo y en qué casos la organización ha aceptado un riesgo residual.
Vincular el riesgo de los proveedores con el marco general de riesgo y cumplimiento facilita esta tarea. Así, los riesgos de los proveedores pueden relacionarse con los controles, políticas, activos, requisitos normativos y procesos de negocio correspondientes, en lugar de gestionarse en una hoja de cálculo independiente.
Software y soluciones de gestión del riesgo de proveedores
Las hojas de cálculo pueden ser útiles cuando la base de proveedores es pequeña y el proceso de evaluación es sencillo. Sin embargo, se vuelven difíciles de gestionar a medida que crece el número de proveedores, marcos de trabajo, controles y requisitos de evidencia.
El problema no es simplemente mantener una lista de proveedores. Es conservar una visión confiable de:
La responsabilidad (ownership) del proveedor
Las clasificaciones y puntuaciones de riesgo
Los resultados de las evaluaciones
La documentación y evidencia de respaldo
Los controles y requisitos
Las tareas de subsanación o remediación
Las fechas de revisión
Los cambios en el riesgo del proveedor
El reporte y escalamiento de incidentes
Una solución de gestión del riesgo de proveedores permite unificar todas estas actividades en un único flujo de trabajo estructurado.
Al evaluar un software de gestión del riesgo de proveedores, busque funcionalidades que cubran todo el ciclo de vida y no solo la fase de incorporación (onboarding). Entre las características más útiles se encuentran: inventarios de proveedores, puntuación de riesgos, flujos de trabajo de evaluación, recopilación de evidencias, mapeo de controles, seguimiento de la remediación, monitoreo continuo y elaboración de informes.
Para las organizaciones que gestionan múltiples marcos normativos, resulta especialmente útil vincular el riesgo de los proveedores con el entorno general de GRC (Gobernanza, Riesgo y Cumplimiento).
Formalize integra la gestión de proveedores y terceros dentro del mismo entorno que los riesgos y controles, ayudando a los equipos a gestionar las dependencias externas junto con sus procesos generales de cumplimiento y gestión de riesgos.
Gestión del riesgo de proveedores vs la gestión del riesgo de terceros
La gestión del riesgo de proveedores y la gestión del riesgo de terceros están estrechamente relacionadas, y sus términos suelen utilizarse indistintamente. La diferencia principal radica en el alcance.
La gestión del riesgo de proveedores se centra en los riesgos derivados de los proveedores y distribuidores que prestan productos o servicios a una organización.
La gestión del riesgo de terceros (Third-Party Risk Management o TPRM) es más amplia. Puede incluir a los proveedores, pero también abarca a contratistas, consultores, socios comerciales, proveedores de servicios subcontratados y otras partes externas.
En la práctica, ambos enfoques utilizan muchos de los mismos procesos: identificar a las partes externas, evaluar el riesgo, recopilar evidencias, asignar responsabilidades (ownership), monitorear cambios y gestionar las medidas de subsanación.
Para las organizaciones con un ecosistema externo amplio, la gestión del riesgo de terceros proporciona el marco general, mientras que la gestión del riesgo de proveedores constituye una parte de dicho programa.
Cómo empezar con la gestión del riesgo de proveedores
No es necesario evaluar detalladamente a cada proveedor antes de comenzar a gestionar el riesgo de los proveedores.
Un punto de partida práctico consiste en mapear su base de proveedores e identificar aquellos de los que más depende su organización. A partir de ahí, clasifique a los proveedores según su criticidad, evalúe los principales riesgos que introducen y asigne la responsabilidad (ownership) de dichos riesgos.
El siguiente paso es vincular el riesgo de los proveedores con los controles y procesos que ya tiene implementados.
Si su organización ya gestiona normativas como NIS2, DORA, la norma ISO 27001 u otros marcos de cumplimiento, la gestión del riesgo de proveedores no debería ser un trabajo independiente. Conectar a los proveedores con los controles y requisitos pertinentes permite reducir la duplicación de esfuerzos y facilita la demostración de cómo se están gestionando los riesgos.
Visualice la vinculación de sus proveedores con los riesgos reales
Traiga su lista actual de proveedores, incluida su hoja de cálculo. Preferimos mostrarle cómo se conecta con sus controles antes que explicárselo.