
Maurice Müller
Senior Content Manager
Maurice Müller is journalist en content strategist met ervaring op het gebied van zowel gedrukte als digitale media. Bij Formalize vertaalt hij complexe onderwerpen op het gebied van compliance en regelgeving naar duidelijke, praktische inhoud voor compliance-, risico- en beveiligingsprofessionals in heel Europa.
Belangrijkste punten:
Leveranciersrisicobeheer helpt organisaties bij het identificeren, beoordelen en continu monitoren van risico’s die verband houden met hun leveranciers en andere externe dienstverleners.
Niet alle leveranciers brengen hetzelfde risiconiveau met zich mee, dus beoordelingen en toezicht moeten hun kriticiteit weerspiegelen.
Effectief leveranciersrisicobeheer omvat financiële, operationele, cyberbeveiligings-, compliance-, toeleveringsketen- en reputatierisico’s.
Een gestructureerd proces koppelt leveranciersrisico’s aan verantwoordelijkheid, controles, bewijs, herstelmaatregelen en bredere GRC-activiteiten.
Software voor leveranciersrisicobeheer kan teams helpen om versnipperde spreadsheets en handmatige processen te vervangen door een continue, gestructureerde aanpak.
De meeste organisaties beschikken al over een procedure voor het doorlichten van leveranciers, in ieder geval bij de onboarding. De uitdaging is om dat beeld daarna actueel te houden. Effectief leveranciersrisicobeheer is geen eenmalige beoordeling die tijdens de onboarding wordt uitgevoerd. Het is een doorlopend proces waarin due diligence van leveranciers, risicobeheer, controles en monitoring met elkaar worden gekoppeld om ervoor te zorgen dat het beeld dat de organisatie heeft van het leveranciersrisico actueel blijft, in plaats van vast te zitten in de situatie zoals die was op het moment van aanmelding.
Wat is leveranciersrisicobeheer?
Leveranciersrisicobeheer is een gestructureerde aanpak voor het identificeren en beheren van de risico’s die leveranciers en andere externe dienstverleners voor een organisatie kunnen vormen.
Deze risico’s kunnen verschillende onderdelen van het bedrijf treffen. Een leverancier kan in financiële moeilijkheden raken, nalaten een cruciale dienst te leveren, te maken krijgen met een cyberbeveiligingsincident of niet voldoen aan een wettelijke vereiste. De gevolgen kunnen variëren van een kleine operationele vertraging tot een ernstige verstoring die gevolgen heeft voor klanten, gegevens of de bedrijfscontinuïteit.
Leveranciersrisicobeheer biedt organisaties een manier om deze risico’s op een consistente manier te beoordelen en te bepalen hoeveel toezicht elke leverancier nodig heeft.
Het omvat doorgaans:
Financieel risico: of een leverancier financieel stabiel genoeg is om zijn diensten te blijven leveren
Operationeel risico: of storingen, vertragingen of capaciteitsproblemen de bedrijfsvoering zouden kunnen verstoren
Cyberbeveiligings- en gegevensrisico: of een leverancier systemen of gevoelige informatie zou kunnen blootstellen aan beveiligingsrisico’s
Compliancerisico: of de werkwijzen van een leverancier zouden kunnen bijdragen aan het niet naleven van regelgeving of contractuele verplichtingen
Reputatierisico: of het handelen van een leverancier de reputatie van de organisatie zou kunnen schaden
Risico in de toeleveringsketen: of afhankelijkheden verder stroomopwaarts invloed zouden kunnen hebben op de leverancier en, op zijn beurt, op uw organisatie
Leveranciersrisicobeheer hangt nauw samen met risicobeheer van derden. Het belangrijkste verschil is de reikwijdte: leveranciersrisicobeheer richt zich specifiek op leveranciers, terwijl risicobeheer van derden een breder scala aan externe partijen kan omvatten, waaronder verkopers, aannemers, partners en dienstverleners.
Welke soorten leveranciersrisico’s zou u moeten beheren?
Niet elke leverancier brengt hetzelfde niveau of hetzelfde soort risico met zich mee. Een leverancier van kantoorapparatuur heeft bijvoorbeeld een ander risicoprofiel dan een cloudprovider die klantgegevens opslaat.
Een goed programma voor leveranciersrisicobeheer houdt daarom rekening met verschillende risicocategorieën.
Financieel risico
De financiële gezondheid van een leverancier kan van invloed zijn op zijn vermogen om producten of diensten te blijven leveren.
Financieel risico kan voortvloeien uit insolventie, dalende inkomsten, buitensporige schulden of andere tekenen van financiële instabiliteit. Bij kritieke leveranciers kan een faillissement ertoe leiden dat uw organisatie onder tijdsdruk op zoek moet naar een alternatief.
Operationeel risico en risico in de toeleveringsketen
Leveranciers kunnen een bron van operationele verstoringen worden door leveringsproblemen, capaciteitsbeperkingen, kwaliteitsproblemen of afhankelijkheid van andere leveranciers.
Dit wordt met name belangrijk wanneer een leverancier een dienst levert die niet gemakkelijk kan worden vervangen. Afhankelijkheid van één enkele leverancier kan een ‘single point of failure’ worden als er geen haalbaar alternatief is.
Cyberbeveiliging- en gegevensrisico
Derden hebben vaak toegang tot systemen, netwerken of gegevens van de organisatie. Dat betekent dat de beveiligingspraktijken van een leverancier direct van invloed kunnen zijn op uw eigen beveiligingsstatus.
NIS 2 neemt de beveiliging van de toeleveringsketen expliciet op in de maatregelen voor cyberbeveiligingsrisicobeheer voor essentiële en belangrijke entiteiten. De richtlijn verplicht organisaties bovendien om rekening te houden met kwetsbaarheden bij leveranciers en met de algehele kwaliteit en cyberbeveiligingspraktijken van hun leveranciers en dienstverleners.
Misschien bent u ook geïnteresseerd in: Wat is NIS 2? De EU-richtlijn inzake cyberbeveiliging en wat deze voor uw organisatie betekent
Compliance- en regelgevingsrisico
Uw organisatie blijft verantwoordelijk voor het nakomen van haar wettelijke verplichtingen, zelfs wanneer een deel van een proces door een leverancier wordt uitgevoerd.
Regelgevingsvereisten strekken zich in toenemende mate uit tot buiten de eigen systemen van een organisatie, naar de beveiligingspraktijken van haar leveranciers en dienstverleners.
Reputatie- en ESG-risico
Het gedrag van een leverancier kan ook de reputatie van uw organisatie beïnvloeden. Kwesties zoals onethische zakelijke praktijken, slechte arbeidsomstandigheden, milieu-incidenten of overtredingen van regelgeving kunnen reputatierisico’s met zich meebrengen, zelfs wanneer het incident zich buiten uw organisatie voordoet.
De mate van aandacht die hiervoor nodig is, hangt af van uw branche, de regelgevingsomgeving en het risicoprofiel.
Hoe werkt leveranciersrisicobeheer?
Leveranciersrisicobeheer werkt het beste als een continu proces gedurende de hele levenscyclus, in plaats van als een eenmalige vragenlijst of jaarlijkse beoordeling.
Een typische levenscyclus ziet er als volgt uit:
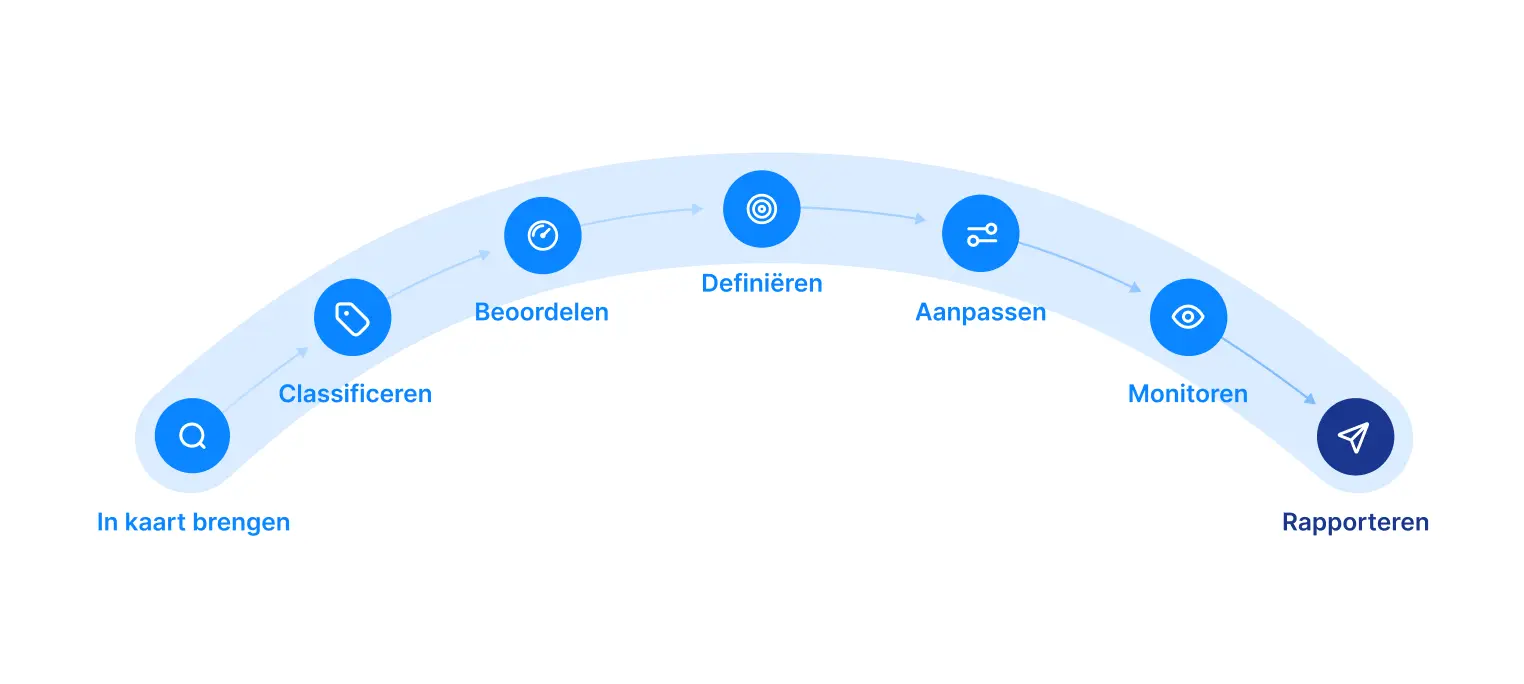 De eerste stap is inzicht krijgen in op welke leveranciers u vertrouwt en wat zij leveren. Van daaruit kunt u de risico’s beoordelen die aan elke leverancier verbonden zijn, bepalen welke de meeste aandacht vereisen en passende controlemaatregelen invoeren.
Het proces moet in verhouding staan tot het risico.
Een leverancier die een kritieke bedrijfsfunctie ondersteunt, vereist mogelijk een gedetailleerde due diligence, contractuele beveiligingseisen, bewijs van controles en regelmatige herbeoordeling. Een leverancier met een laag risico heeft wellicht alleen een basisbeoordeling en periodieke evaluatie nodig.
Deze risicogebaseerde aanpak voorkomt dat teams aan elke leverancier evenveel tijd besteden.
Het verschuift ook de focus van:
Hebben we deze leverancier beoordeeld?
naar:
Begrijpen we het huidige risico dat deze leverancier met zich meebrengt?
Dat onderscheid is belangrijk omdat het risico van een leverancier kan veranderen. Een leverancier kan een ander bedrijf overnemen, zijn technologie wijzigen, een nieuwe onderaannemer inschakelen, te maken krijgen met een beveiligingsincident of in de loop van de tijd belangrijker worden voor uw organisatie.
Waarom is leveranciersrisicobeheer belangrijk?
Organisaties zijn voor cruciale onderdelen van hun bedrijfsvoering in toenemende mate afhankelijk van externe leveranciers. Daardoor maakt het leveranciersrisico deel uit van het bredere risicoprofiel van de organisatie.
Effectief leveranciersrisicobeheer helpt organisaties om:
Bedrijfscontinuïteit te waarborgen: identificeer leveranciers waarvan het falen kritieke bedrijfsactiviteiten zou kunnen verstoren
Cyberbeveiligingsrisico’s te verminderen: begrijp hoe toegang, systemen en gegevensverwerking door derden de beveiliging beïnvloeden
Te voldoen aan wettelijke vereisten: toon aan dat relevante risico’s van leveranciers en derden worden geïdentificeerd en beheerd
Prioriteiten te stellen bij het inzetten van middelen: focuseer diepgaandere due diligence en monitoring op kritieke leveranciers
Verantwoordingsplicht te verbeteren: wijs duidelijk verantwoordelijkheid toe voor leveranciersrisico’s en herstelmaatregelen
Te reageren op veranderingen: identificeer nieuwe risico’s wanneer leveranciers, diensten of afhankelijkheden veranderen
Wettelijke vereisten zorgen er ook voor dat het toezicht op derde partijen explicieter wordt, met name in sectoren waar organisaties voor cruciale diensten afhankelijk zijn van externe dienstverleners.
DORA hanteert een vergelijkbare gestructureerde aanpak voor ICT-risico’s van derden in de financiële sector. Financiële instellingen moeten toezicht houden op hun ICT-overeenkomsten met derden, een evenredige aanpak hanteren op basis van de kriticiteit van hun afhankelijkheden, en blijven verantwoordelijk voor hun wettelijke verplichtingen, zelfs wanneer diensten door derden worden geleverd.
Risicobeheer met betrekking tot leveranciers is daarom niet langer alleen een aankoopkwestie. Het maakt deel uit van operationele weerbaarheid, cyberbeveiliging, compliance en bedrijfsrisicobeheer.
Hoe u een effectief proces voor leveranciersrisicobeheer opzet
Een praktisch proces voor leveranciersrisicobeheer hoeft niet te beginnen met honderden vragenlijsten of een complex scoringsmodel. De eerste prioriteit is het creëren van een duidelijk beeld van uw leveranciersbestand en vervolgens het toepassen van een proportionele aanpak.
1. Breng uw leveranciers in kaart
Begin met het opstellen van een centraal overzicht van leveranciers en de diensten die zij leveren.
Leg voor elke leverancier informatie vast, zoals:
Welke dienst of welk product levert de leverancier?
Welke bedrijfsfunctie is hiervan afhankelijk?
Tot welke gegevens of systemen heeft de leverancier toegang?
Is de dienst van cruciaal belang voor de bedrijfsvoering?
Zijn er onderaannemers of andere afhankelijkheden?
Wie is intern verantwoordelijk voor de relatie?
Zonder deze informatie is het moeilijk om het leveranciersrisico consistent te beoordelen.
2. Classificeer leveranciers op basis van kriticiteit
Niet elke leverancier vereist hetzelfde beoordelingsniveau. Classificeer leveranciers op basis van factoren zoals het belang van de dienst, toegang tot gevoelige gegevens, operationele afhankelijkheid en de potentiële impact van het uitvallen van de leverancier.
Zo ontstaat een gelaagde aanpak. Kritieke leveranciers vereisen mogelijk uitgebreide due diligence en voortdurende monitoring, terwijl leveranciers met een lager risico een minder intensief proces kunnen doorlopen. Het principe is eenvoudig: hoe groter de potentiële impact, hoe intensiever het toezicht.
3. Beoordeel het leveranciersrisico en geef het een risicoscore
Zodra leveranciers zijn ingedeeld, moet u de risico’s die zij met zich meebrengen beoordelen. Afhankelijk van de leverancier en uw risicokader kan dit onder meer betrekking hebben op financiële stabiliteit, cyberbeveiligingsmaatregelen, naleving van regelgeving, bedrijfscontinuïteit, gegevensbescherming, geografische blootstelling en afhankelijkheid van onderaannemers.
Een leveranciersrisicoscore kan helpen om leveranciers op een consistente manier te vergelijken en diegenen te identificeren waarvoor verdere maatregelen nodig zijn. De score zelf is minder belangrijk dan wat eruit voortvloeit. Een bruikbare beoordeling moet u helpen beslissen of u een bepaald risico moet accepteren, beperken, overdragen of vermijden.
4. Definieer risicotolerantie en verantwoordelijkheid
Bepaal voor elk wezenlijk risico wie verantwoordelijk is voor het toezicht erop, wie het risico mag accepteren en wanneer het moet worden geëscaleerd.
U moet ook grenswaarden voor het nemen van maatregelen vaststellen. Een leverancier die bijvoorbeeld niet aan een vereiste beveiligingsnorm voldoet, heeft mogelijk een herstelplan, aanvullende contractuele controles of een vervangingsstrategie nodig. Hierdoor verandert de leveranciersbeoordeling in risicobeheer in plaats van louter documentatie.
5. Bepaal controles en corrigerende maatregelen
Als uit een beoordeling blijkt dat er sprake is van een onaanvaardbaar risico, moet worden bepaald wat er moet veranderen.
Afhankelijk van de situatie kan dit het volgende inhouden:
Het opnemen van vereisten op het gebied van cyberbeveiliging of gegevensbescherming in het contract
Het eisen van specifieke certificeringen of onafhankelijke beoordelingen
Het invoeren van aanvullende toegangscontroles
Het opstellen van een bedrijfscontinuïteits- of exitplan
Het eisen dat de leverancier de vastgestelde kwetsbaarheden verhelpt
Het vaststellen van deadlines voor het nemen van corrigerende maatregelen
Een alternatieve leverancier zoeken
Deze vereisten kunnen ook contractuele gevolgen hebben. De implementatieregels van de EU voor bepaalde entiteiten bevatten bepalingen met betrekking tot cyberbeveiligingsvereisten, melding van incidenten, auditrechten, het omgaan met kwetsbaarheden, uitbesteding en verplichtingen bij het aflopen van een contract.
6. Monitor leveranciers continu
Het risico van leveranciers blijft ook na de onboarding veranderen. Houd kritieke leveranciers in de gaten op veranderingen die hun risicoprofiel kunnen beïnvloeden. Afhankelijk van het risico kan het gaan om beveiligingsincidenten, veranderingen in eigendom, financiële problemen, nieuwe onderaannemers, verlopen certificeringen of wijzigingen in de diensten die zij leveren.
De frequentie van herbeoordeling moet in verhouding staan tot de kriticiteit en het risico van de leverancier. Kritieke leveranciers vereisen mogelijk continu toezicht, terwijl leveranciers met een lager risico minder vaak hoeven te worden beoordeeld.
7. Rapporteer en escaleer leveranciersrisico’s
Ten slotte moeten leveranciersrisico’s zichtbaar zijn voor degenen die verantwoordelijk zijn voor het beheer ervan. Het management moet kunnen zien welke leveranciers cruciaal zijn, waar er aanzienlijke risico’s bestaan, welke corrigerende maatregelen achterstallig zijn en waar de organisatie een restrisico heeft geaccepteerd.
Dit wordt eenvoudiger door leveranciersrisico’s te koppelen aan het bredere risico- en complianceframework. Leveranciersrisico’s kunnen dan worden gekoppeld aan relevante controles, beleid, activa, wettelijke vereisten en bedrijfsprocessen, in plaats van te worden beheerd in een afzonderlijke spreadsheet.
Software en oplossingen voor leveranciersrisicobeheer
Spreadsheets kunnen handig zijn wanneer het leveranciersbestand klein is en het beoordelingsproces eenvoudig. Ze worden echter steeds moeilijker te beheren naarmate het aantal leveranciers, frameworks, controles en bewijsvereisten toeneemt.
Het gaat niet alleen om het bijhouden van een lijst met leveranciers. Het gaat om het behouden van een betrouwbaar overzicht van:
Eigendom van leveranciers
Risicoclassificaties en -scores
Beoordelingsresultaten
Ondersteunend bewijsmateriaal
Controles en vereisten
Correctieve maatregelen
Beoordelingsdata
Veranderingen in leveranciersrisico’s
Rapportage en escalatie
Een oplossing voor leveranciersrisicobeheer kan deze activiteiten samenbrengen in één gestructureerde workflow.
Let bij het evalueren van software voor leveranciersrisicobeheer op functies die de gehele levenscyclus ondersteunen, en niet alleen de onboarding van leveranciers. Nuttige functies zijn onder meer leveranciersinventarissen, risicoscores, beoordelingsworkflows, het verzamelen van bewijsmateriaal, het in kaart brengen van controles, het bijhouden van corrigerende maatregelen, doorlopende monitoring en rapportage.
Voor organisaties die met meerdere regelgevingsframeworks te maken hebben, is het bijzonder nuttig om leveranciersrisico’s te koppelen aan de bredere GRC-omgeving.
Formalize brengt het beheer van leveranciers en derde partijen onder in dezelfde omgeving als risico’s en controles, waardoor teams externe afhankelijkheden kunnen beheren naast hun bredere compliance- en risicoprocessen.
Ontdek het platform voor het beheer van derde partijen van Formalize
Leveranciersrisicobeheer vs. risicobeheer van derden
Leveranciersrisicobeheer en risicobeheer van derden hangen nauw met elkaar samen, en de termen worden vaak door elkaar gebruikt. Het belangrijkste verschil zit hem in de reikwijdte.
Leveranciersrisicobeheer richt zich op risico’s die voortvloeien uit leveranciers en verkopers die producten of diensten aan een organisatie leveren..
Risicobeheer van derden (TPRM) is breder van opzet. Het kan leveranciers omvatten, maar ook aannemers, consultants, zakenpartners, uitbestede dienstverleners en andere externe partijen.
In de praktijk maken beide benaderingen gebruik van veel van dezelfde processen: het identificeren van derde partijen, het beoordelen van risico’s, het verzamelen van bewijsmateriaal, het toewijzen van verantwoordelijkheid, het monitoren van veranderingen en het beheren van corrigerende maatregelen.
Voor organisaties met een groot extern ecosysteem biedt risicobeheer van derde partijen het bredere framework, terwijl leveranciersrisicobeheer een onderdeel van dat programma kan zijn.
Hoe u aan de slag kunt gaan met leveranciersrisicobeheer
U hoeft niet elke leverancier grondig te beoordelen voordat u kunt beginnen met het beheren van leveranciersrisico’s.
Een praktisch uitgangspunt is om uw leveranciersbestand in kaart te brengen en vast te stellen van welke leveranciers uw organisatie het meest afhankelijk is. Classificeer vervolgens de leveranciers op basis van hun kriticiteit, beoordeel de belangrijkste risico’s die zij met zich meebrengen en wijs verantwoordelijkheid toe voor die risico’s.
De volgende stap is om leveranciersrisico’s te koppelen aan de controles en processen die u al hebt.
Als uw organisatie al werkt met NIS 2, DORA, ISO 27001 of andere complianceframeworks, mag leveranciersrisico niet los van dat werk worden gezien. Door leveranciers te koppelen aan relevante controles en vereisten kunt u dubbel werk voorkomen en gemakkelijker aantonen hoe risico’s worden beheerd.
Uw leveranciers gekoppeld aan echte risico's
Neem uw huidige leverancierslijst mee, inclusief spreadsheet. We laten u liever zien hoe deze aansluit op uw controles dan dat we het uitleggen.