Platform
Groei sneller met Formalize
Oplossingen
Meerdere frameworks
Ontdek onze toonaangevende WBS‑oplossing
GRC
EU-regelgeving
Beveiligingsframeworks
Regionale frameworks
Whistleblowing
Bronnen
DORA ROI Validator
Groei sneller met het Formalize
Bedrijf
Partnerprogramma
Prijzen
Dansk
Deutsch
English
Español
Français
Português
Nederlands
Italiano
Blog categories
Wat één shutdown laat zien over weerbaarheid, leveranciers en melden.
Laura Eck
20.10.26
Vijf controles die ervoor zorgen dat auditbevindingen worden afgehandeld en niet worden vergeten.
Maurice Müller
12.10.26
Ontdek hoe u signalen herkent die aanleiding geven tot Artikel 35, wat de 7 stappen zijn en wat u daarin moet opnemen.
21.09.26
De belangrijkste risicotypes, het NIST-framework en een 6-stappenplan dat u kunt volgen.
14.09.26
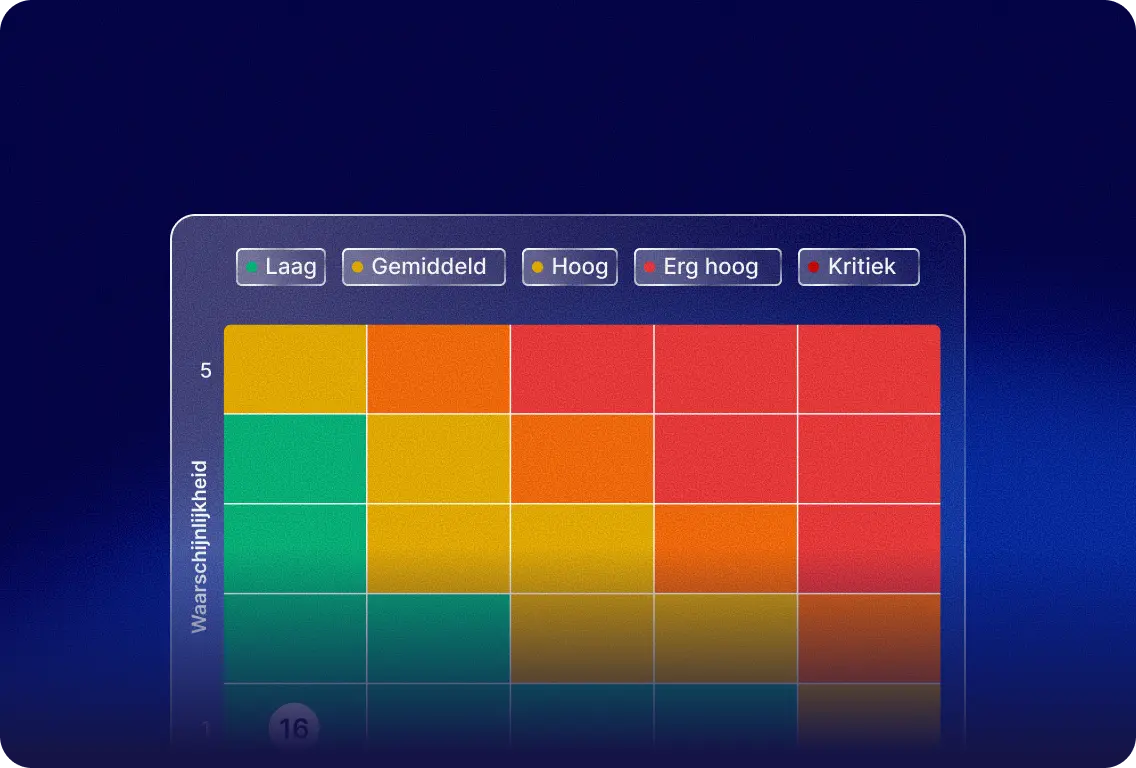
Hoe waarschijnlijkheid en impact samen een score vormen, aan de hand van een voorbeeld van een 5x5-matrix.
09.09.26
Hoe u leveranciersrisico’s stap voor stap kunt beoordelen, scoren en monitoren.
04.09.26
Partners werken samen aan kant-en-klare Blueprints, zodat u niet vanaf nul hoeft te beginnen.
02.09.26
NIST, ISO 31000 of COSO: vergelijk de frameworks en kies het framework dat het beste aansluit..
01.09.26
Wat NIS 2 precies vereist, en hoe u kunt nagaan hoe uw organisatie ervoor staat.
25.08.26
AI die de daadwerkelijke ISO 27001-norm leest, en niet alleen samenvattingen ervan.
24.08.26
Uw compliancegegevens kunnen eindelijk vragen beantwoorden, in plaats van slechts te worden bewaard.
ISO 27001 is de internationale norm voor het beheer van informatiebeveiligingsrisico's.
20.08.26
De Digitale Omnibus voor de EU AI-verordening heeft de belangrijkste compliance-deadlines voor AI-systemen met een hoog risico verlengd. De titel kan gemakkelijk verkeerd worden geïnterpreteerd: dit is geen uitstel. De verplichtingen blijven van kracht. Alleen wordt de tijdlijn verschoven.
18.08.2026
GRC staat voor Governance, Risk en Compliance. De betekenis van GRC reikt verder dan de afkorting zelf: het beschrijft hoe organisaties hun interne regels structureren, omgaan met onzekerheid en voldoen aan externe wettelijke vereisten, niet als drie afzonderlijke werkgebieden, maar als één samenhangende aanpak.
31.07.2026
NIS 2 is de herziene EU-richtlijn inzake netwerk- en informatiebeveiliging. Deze richtlijn stelt bindende cyberbeveiligingseisen vast voor organisaties in kritieke sectoren in Europa en is sinds oktober 2024 van kracht.
31.07.26