Maurice Müller
Senior Content Manager
Maurice Müller is journalist en content strategist met ervaring op het gebied van zowel gedrukte als digitale media. Bij Formalize vertaalt hij complexe onderwerpen op het gebied van compliance en regelgeving naar duidelijke, praktische inhoud voor compliance-, risico- en beveiligingsprofessionals in heel Europa.
Belangrijkste punten:
Een risicomatrix zet de waarschijnlijkheid af tegen de impact om zo een risicoscore te bepalen. Het is een hulpmiddel, geen op zichzelf staande, volledige methodologie voor risicobeheer.
Een 5×5-matrix is het meest gangbare formaat, waarmee 25 mogelijke risicocombinaties ontstaan, verdeeld over vijf niveaus op elke as.
De schalen voor waarschijnlijkheid en impact moeten aansluiten bij de specifieke context van een organisatie, en niet bij één universele standaard.
Risicomatrixen werken het beste als onderdeel van een breder proces, in combinatie met een risicoregister, vastgestelde controles en regelmatige evaluaties.
Een risicomatrix, ook wel risicobeoordelingsmatrix genoemd, combineert deze twee factoren, waarschijnlijkheid en impact, tot één enkele score. In deze gids wordt uitgelegd hoe die scorebepaling precies werkt, hoe u stap voor stap een matrix opstelt en welke plaats deze inneemt binnen een breder risicoproces.
Risicoscore = waarschijnlijkheid × impact
Een waarschijnlijkheidsscore van 3 vermenigvuldigd met een impactscore van 4 levert een risicoscore van 12 op.
Hoe werkt een risicomatrix?
Een risicomatrix werkt door elk risico te beoordelen op basis van twee criteria: waarschijnlijkheid en impact. Door deze twee te combineren ontstaat een risicoscore. Die score plaatst het risico ergens op het raster en geeft aan hoe dringend het aandacht vereist in vergelijking met alle andere risico’s in het register.
De opzet is bewust eenvoudig gehouden. Twee getallen, vermenigvuldigd of bij elkaar opgeteld, komen in een cel terecht. Het echte werk vindt eerder plaats, namelijk bij het bepalen wat die getallen daadwerkelijk moeten zijn voor een specifiek risico in een specifieke organisatie.
Waarschijnlijkheid
Waarschijnlijkheid geeft aan hoe groot de kans is dat een risico zich daadwerkelijk zal voordoen, gezien de reeds bestaande controles. De meeste organisaties gebruiken een kwalitatieve schaal, meestal van 1 tot 5, variërend van zeldzaam of onwaarschijnlijk aan de ene kant tot vrijwel zeker aan de andere kant.
Een typische vijfpuntsschaal zou er als volgt uit kunnen zien:
Zeldzaam: zou kunnen gebeuren, maar er zijn geen eerdere gevallen bekend
Onwaarschijnlijk: mogelijk, maar onder normale omstandigheden niet te verwachten
Mogelijk: is al eens voorgekomen, binnen deze organisatie of een vergelijkbare organisatie
Waarschijnlijk: zal op basis van de huidige trends op een bepaald moment naar verwachting plaatsvinden
Vrijwel zeker: zal naar verwachting in de meeste gevallen plaatsvinden
Er bestaat geen eenduidige definitie van wat elk niveau precies inhoudt, en die schaal is slechts een uitgangspunt. Een “mogelijke” kans op een kritieke uitval bij een leverancier staat in schril contrast met een “mogelijke” kans op een kleine procesfout. Elke organisatie dient een eigen schaal te definiëren in haar eigen bewoordingen, in plaats van de schaal van iemand anders ongewijzigd over te nemen en te hopen dat deze past.
Impact of ernst
Impact geeft de gevolgen weer als een risico zich daadwerkelijk voordoet. Afhankelijk van de organisatie kan dat financiële schade, operationele verstoring, blootstelling aan regelgeving, reputatieschade of een combinatie van meerdere factoren tegelijk betekenen.
Een bruikbare impactschaal dwingt op elk niveau tot een specifieke vraag: wat zou dit daadwerkelijk kosten, uitgedrukt in termen die de organisatie al bijhoudt? Dat kan een bedrag in euro's zijn, een aantal uren downtime of een welbepaald regelgevend gevolg, in plaats van een vaag label als “slecht” of “erger” dat voor iedereen die het leest iets anders betekent.
Risicoscore en risiconiveau
Waarschijnlijkheid en impact worden gecombineerd tot een risicoscore, meestal door de twee getallen met elkaar te vermenigvuldigen. Een risico met een score van 3 voor waarschijnlijkheid en 4 voor impact komt uit op 12, wat vervolgens valt in de categorie die de organisatie voor dat bereik heeft gedefinieerd.
Dat bereik is belangrijker dan het ruwe getal zelf. Sommige organisaties hanteren drie niveaus: laag, gemiddeld en hoog. Andere gebruiken er vier of vijf, met categorieën als “kritiek” aan de bovenkant. Er is geen universele grens waar “gemiddeld” ophoudt en “hoog” begint. Het gaat erom dat de grenzen vooraf worden vastgesteld en consistent worden toegepast, en niet achteraf worden aangepast om een specifiek risico beter of slechter te laten lijken dan het proces daadwerkelijk heeft vastgesteld.
Wat is een 5×5-risicomatrix?
Een 5×5-risicomatrix maakt gebruik van vijf niveaus van waarschijnlijkheid en vijf niveaus van impact, wat 25 mogelijke combinaties oplevert. Dat biedt aanzienlijk meer gedetailleerdheid dan een eenvoudigere matrix. Het maakt het gemakkelijker om een werkelijk urgent risico te onderscheiden van een risico dat er op het eerste gezicht alleen maar op lijkt.
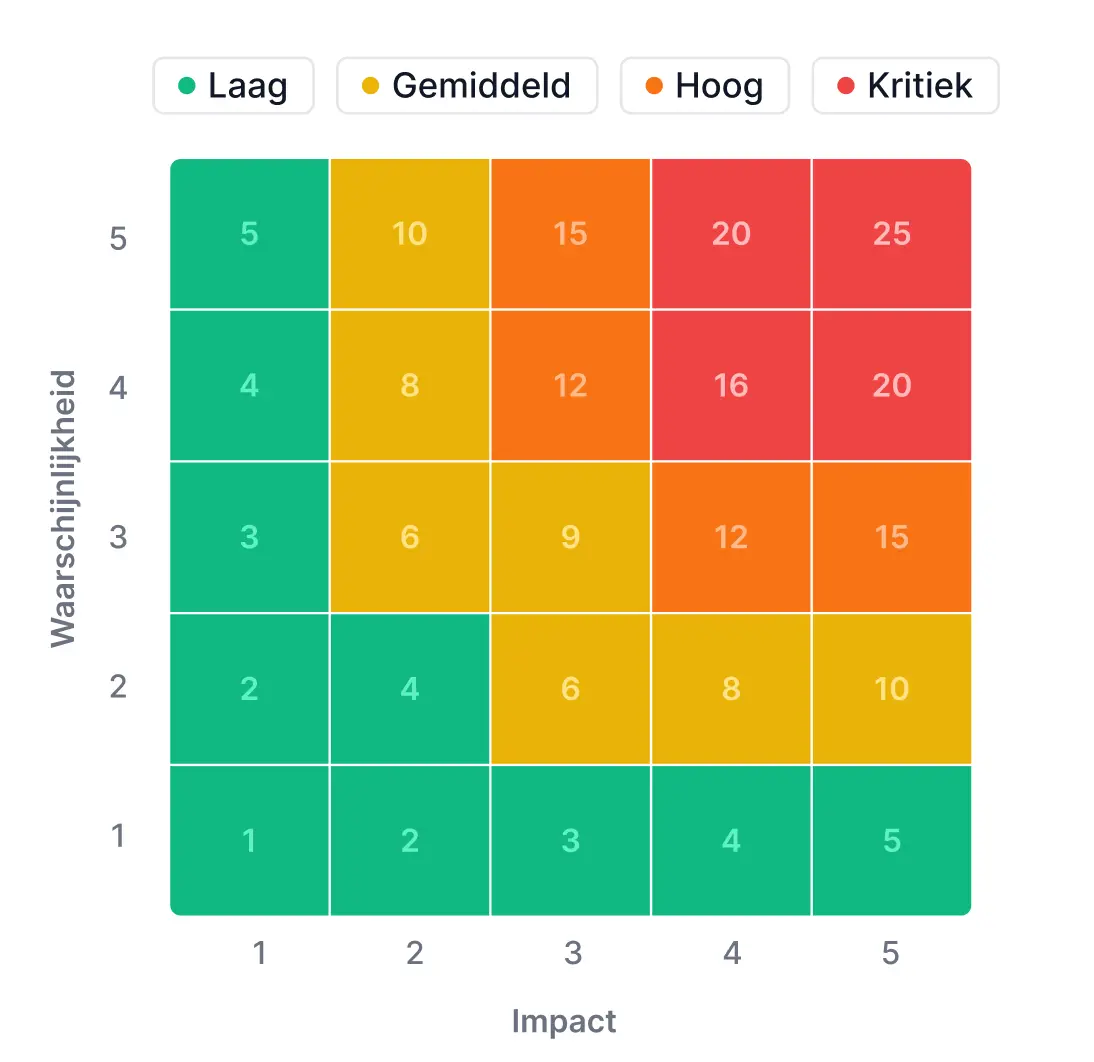 Elke cel wordt doorgaans in een categorie ingedeeld. Een veelgebruikte aanpak maakt gebruik van de niveaus laag, gemiddeld, hoog en kritiek of extreem, waardoor de lezer een kleurgecodeerd beeld krijgt van waar de risico’s zich concentreren, zonder dat de lezer elk afzonderlijk cijfer in de matrix hoeft te lezen.
3×3 versus 5×5-risicomatrix
Een 3×3-matrix gebruikt drie niveaus per as in plaats van vijf, wat 9 mogelijke combinaties oplevert in plaats van 25. Deze is eenvoudiger op te stellen, sneller uit te leggen aan een zaal vol stakeholders en een redelijk uitgangspunt voor kleinere organisaties of risicoprogramma’s in een vroeg stadium die nog bezig zijn de gewoonte op te bouwen om risico’s überhaupt consistent te beoordelen.
Een 5×5-matrix maakt een grotere onderverdeling mogelijk tussen risico’s die anders in dezelfde brede categorie zouden vallen. Twee risico’s die beide "hoog" scoren op een 3×3-schaal, kunnen op een 5×5-schaal in heel verschillende cellen terechtkomen, bijvoorbeeld 12 versus 20. Dit is van belang wanneer een team slechts op een handvol risico’s tegelijk kan inspelen.
Geen van beide formaten is per definitie beter. Een 3×3-matrix die een team daadwerkelijk consistent gebruikt, kwartaal na kwartaal, is beter dan een 5×5-matrix die er op papier geavanceerder uitziet, maar te gedetailleerd is om door iemand twee keer op dezelfde manier te worden toegepast.
Hoe u een risicomatrix opstelt en gebruikt
Het opstellen van een risicomatrix die daadwerkelijk wordt gebruikt, in plaats van een matrix die eenmalig wordt opgesteld en vervolgens wordt vergeten, verloopt volgens een vrij consistent stappenplan:
Identificeer de te beoordelen risico’s. Gebruik incidenten, audits, leveranciersbeoordelingen of directe input van het team als uitgangspunt. Het doel is concrete risico’s, niet een hypothetische lijst die tijdens één brainstormsessie is samengesteld. Een register dat alleen risico’s bevat waar iemand tijdens één vergadering aan heeft gedacht, mist vaak juist de risico’s die het belangrijkst zijn.
Definieer criteria voor waarschijnlijkheid en impact. Leg vast wat elk niveau concreet betekent voor uw organisatie voordat u ook maar één risico hieraan toekent. Het overslaan van deze stap is de meest voorkomende reden waarom twee mensen hetzelfde risico verschillend beoordelen, omdat ze onbewust verschillende definities van “waarschijnlijk” hanteren zonder dat ze zich daarvan bewust zijn.
Stel de beoordelingsschaal en grenswaarden vast. Bepaal hoe waarschijnlijkheid en impact samen een score vormen, en waar precies de grenzen tussen de risicocategorieën liggen. Noteer de grenswaarden op een plek waar iedereen die risico’s beoordeelt ze daadwerkelijk kan zien, en niet alleen in het hoofd van één persoon.
Beoordeel elk risico op basis van waarschijnlijkheid en impact. Beoordeel consistent, en betrek met name bij de risicovollere risico’s het oordeel van meer dan één persoon. De blinde vlek van één beoordelaar wordt de blinde vlek van de hele organisatie als niemand anders zijn mening geeft.
Breng risico’s in kaart en rangschik ze naar prioriteit binnen de matrix. De visuele weergave is juist het hele doel van de oefening. Het moet ervoor zorgen dat de risico’s met de hoogste prioriteit binnen enkele seconden duidelijk worden, zonder dat iemand eerst een toelichting hoeft te lezen.
Bepaal hoe risico’s met hoge prioriteit moeten worden aangepakt. Accepteren, beperken, overdragen of vermijden: aan elk risico moet een daadwerkelijke beslissing worden gekoppeld, niet alleen een score in een tabel zonder vervolgactie.
Herzie de scores wanneer de omstandigheden of controles veranderen. Een matrix die nooit opnieuw wordt bekeken, raakt langzaam steeds verder verwijderd van de werkelijkheid, totdat er op een dag een incident plaatsvindt met betrekking tot een risico dat in de matrix nog steeds als lage prioriteit wordt aangemerkt.
Deze reeks stappen heeft betrekking op het opstellen en toepassen van de matrix zelf. Het bredere proces waarbinnen dit plaatsvindt, namelijk het identificeren, beoordelen, behandelen, monitoren en beheren van risico’s in de loop van de tijd, wordt uitgebreider behandeld in onze gids over frameworks voor risicobeheer, in plaats van hier te worden herhaald
Voorbeeld van een risicomatrix
Een uitgewerkt voorbeeld maakt de werkwijze concreet. Hieronder ziet u hoe vijf verschillende risico’s in een 5×5-matrix zouden kunnen worden weergegeven:
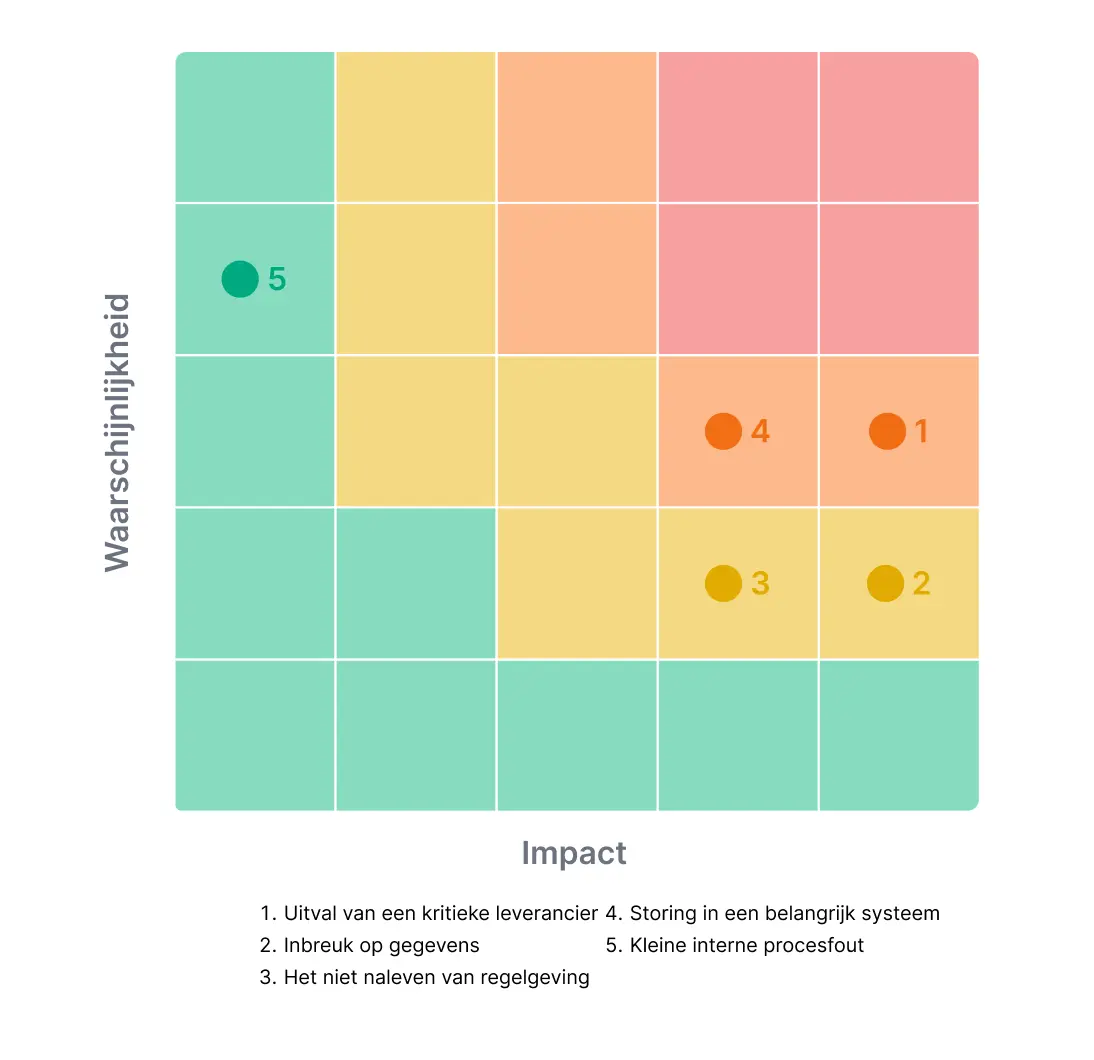 Naast de ruwe scores zijn er nog een paar zaken in deze tabel die de aandacht verdienen. Het scenario van een datalek heeft een lagere waarschijnlijkheid dan de uitval van een leverancier, maar de impact ervan wordt op het maximum geschat, wat de regelgevende, financiële en reputatiegerelateerde gevolgen weerspiegelt die de neiging hebben zich op te stapelen zodra een datalek openbaar wordt. De kleine interne procesfout daarentegen wordt beoordeeld als iets dat waarschijnlijk opnieuw zal gebeuren, maar de impact ervan blijft zo laag dat deze ruim buiten de prioriteitszone valt, precies waar deze hoort te staan.
Deze scores zijn illustratief, niet dwingend. De werkelijke waarschijnlijkheid en impact van een “kritieke uitval van een leverancier” hangt volledig af van de leveranciersconcentratie, contractvoorwaarden en overstapkosten van de organisatie zelf, en niet van een getal uit een voorbeeldtabel die voor een algemeen publiek is opgesteld.
Inherent versus restrisico in een risicomatrix
Inherent risico is het risiconiveau voordat er controles of risicobeperkende maatregelen worden toegepast. Restrisico is het risico dat overblijft nadat die controles daadwerkelijk zijn ingevoerd en functioneren.
Hetzelfde risico kan zich aanzienlijk verplaatsen binnen de matrix zodra risicobeperkende maatregelen van kracht worden. Stelt u een risico op uitval van een leverancier voor dat, op inherente basis, begint met een waarschijnlijkheid van 4 en een impact van 5, voordat er enige beveiligingsmaatregelen bestaan. Zodra er een contract met een reserve-leverancier is en er actief toezicht plaatsvindt, kan de waarschijnlijkheid op residuele basis dalen tot 2, terwijl de impact hetzelfde blijft, aangezien de gevolgen als de uitval toch plaatsvindt niet zijn veranderd; alleen de kans dat het gebeurt is veranderd.
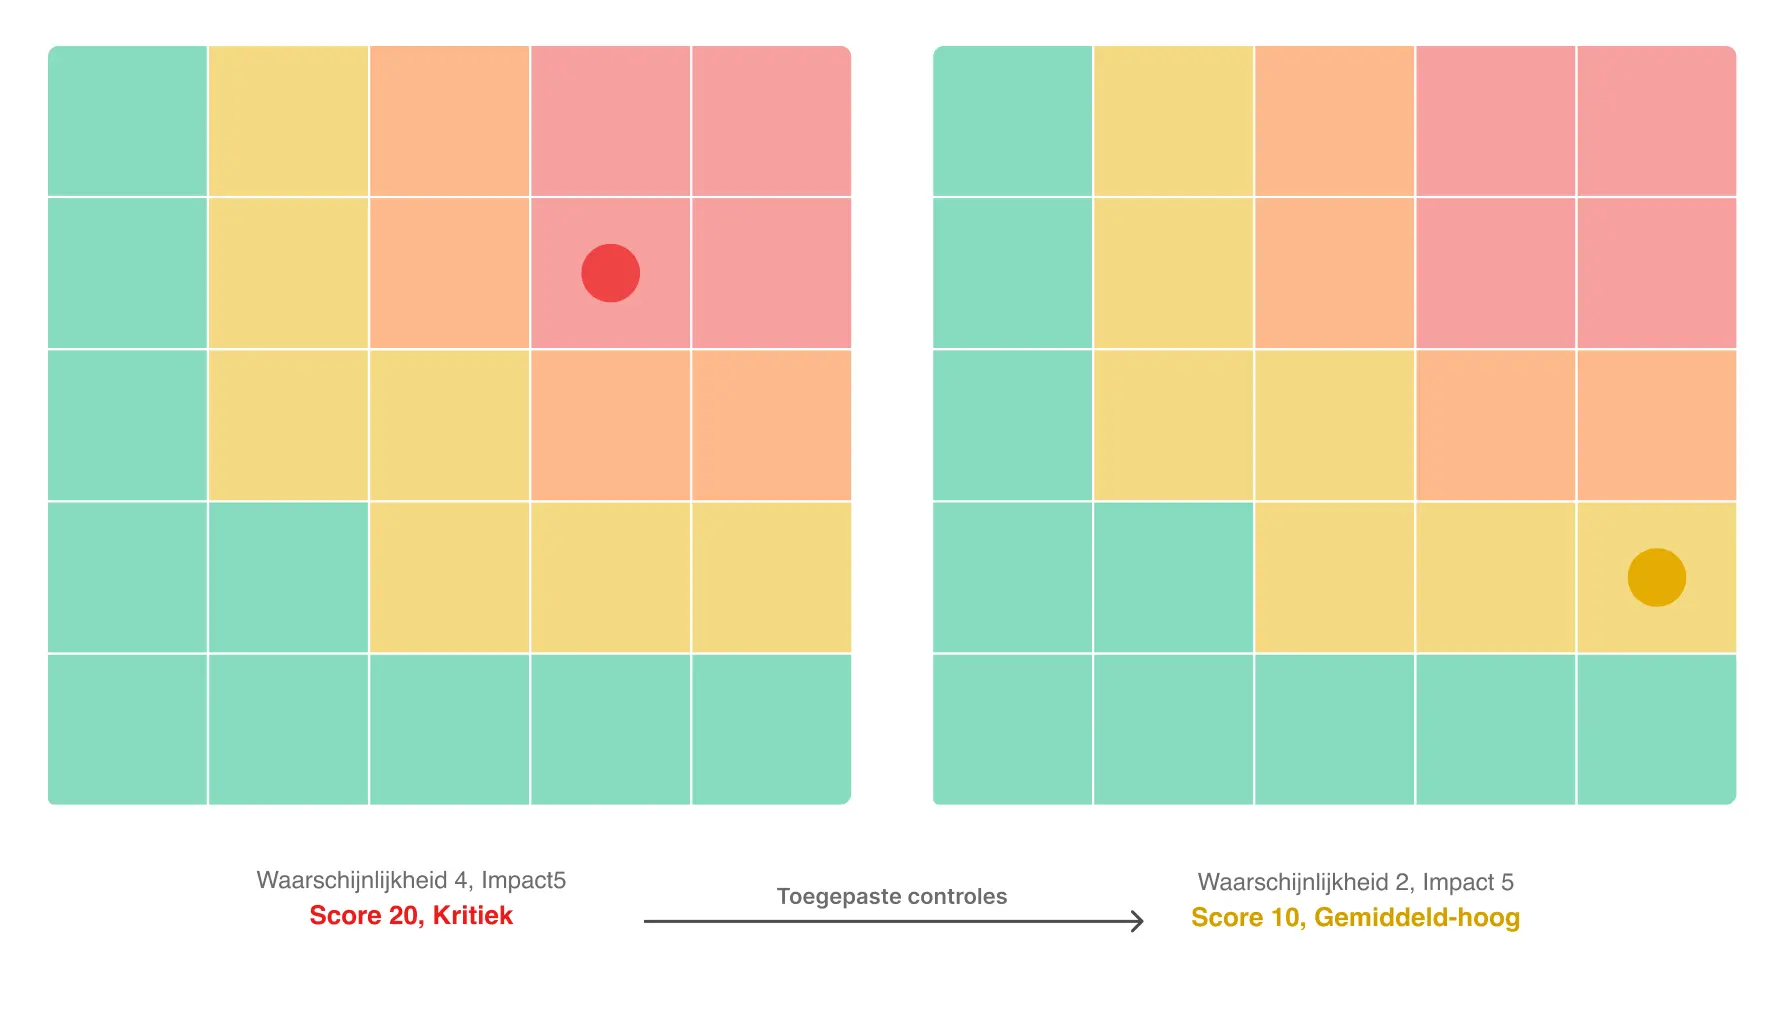 Die verschuiving is juist de reden waarom beide cijfers worden bijgehouden. Een risicomatrix die alleen het inherente risico weergeeft, laat zien wat er in het ergste geval mis zou kunnen gaan. Een matrix die ook het restrisico weergeeft, vertelt iets anders: of de maatregelen die de organisatie daadwerkelijk neemt, ook echt werken, of dat het er op papier alleen maar zo uitziet.
Wat zijn de voordelen van een risicomatrix?
Als een risicomatrix goed wordt ingezet, biedt deze verschillende concrete voordelen:
Maakt complexe risico-informatie gemakkelijker te visualiseren. Een raster met cellen in verschillende kleuren geeft de prioriteit sneller weer dan een paragraaf tekst ooit zou kunnen, vooral voor iemand die het risicolandschap voor het eerst ziet.
Zorgt voor een consistente structuur om risico’s te vergelijken. Zonder een gemeenschappelijk framework beoordelen verschillende mensen de ernst uiteindelijk op basis van hun onderbuikgevoel, wat leidt tot inconsistenties van het ene risico naar het andere, zelfs binnen hetzelfde team.
Helpt bij het stellen van prioriteiten voor de inzet van beperkte middelen voor risicobeperking. Budget en aandacht zijn beperkt. Een matrix maakt de afwegingen expliciet in plaats van impliciet, zodat er een zichtbare reden is voor de beslissing om de focus op het ene risico te leggen in plaats van op het andere.
Maakt het gemakkelijker om risico-informatie aan het management over te brengen. Een raad van bestuur of managementteam kan een matrix in één oogopslag overzien, wat niet mogelijk is bij een lang risicoverslag. Dit is van belang wanneer hun tijd voor een enkel agendapunt slechts enkele minuten bedraagt.
Zorgt voor een gemeenschappelijke scoretaal voor alle teams. IT, juridische zaken en operations kunnen het oneens zijn over de exacte score van een risico, maar ze discussiëren in ieder geval over dezelfde twee getallen, in plaats van langs elkaar heen te praten met totaal verschillende terminologie.
Helpt bij het identificeren van risico’s die de vastgestelde tolerantie van de organisatie overschrijden. Een gedefinieerde risicobereidheid heeft pas betekenis als deze wordt vergeleken met een daadwerkelijke score, in plaats van een abstracte verklaring te blijven in een beleidsdocument waar niemand naar verwijst.
Dat alles maakt het onderliggende oordeel nog niet objectief. Een risicomatrix brengt subjectieve beoordelingen op een consistente manier in kaart. Het neemt de subjectiviteit er niet uit, en juist door te doen alsof dat wel zo is, verliezen veel matrices stilletjes hun nut.
Wat zijn de beperkingen van een risicomatrix?
Een risicomatrix is een nuttig hulpmiddel, geen precisie-instrument, en het is de moeite waard om duidelijk te zijn over waar het echt tekortschiet:
Beoordelingen van waarschijnlijkheid en impact zijn inherent subjectief. Twee ervaren beoordelaars kunnen precies hetzelfde risico verschillend beoordelen. Geen van beiden heeft per se ongelijk. Ze wegen gewoon dezelfde feiten af op basis van verschillende ervaringen.
Verschillende risico’s kunnen ondanks zeer uiteenlopende profielen op identieke scores uitkomen. Een waarschijnlijkheid van 3 met een impact van 4, en een waarschijnlijkheid van 4 met een impact van 3, scoren beide 12. Ze vertegenwoordigen werkelijk verschillende soorten blootstelling die verschillende reacties verdienen, niet dezelfde.
Eenvoudige scores kunnen een vals gevoel van precisie wekken. Een enkel getal in een gekleurde cel kan er strenger uitzien dan het oordeel erachter in werkelijkheid was. Het rasterformaat zelf straalt een zekere objectiviteit uit die de onderliggende inschatting zelden verdient.
Een matrix legt mogelijk geen complexe afhankelijkheden of snel veranderende risico’s vast. Statische scores hebben moeite met risico’s die snel verschuiven. Ze hebben ook moeite met risico’s die alleen van belang zijn in combinatie met iets anders dat tegelijkertijd plaatsvindt.
Duidelijke beoordelingscriteria helpen. Dat geldt ook voor een consistente methodologie die telkens op dezelfde manier wordt toegepast, en voor ondersteunend bewijs achter elke score. Niets van dit alles maakt van een risicomatrix een vervanging voor een diepgaandere kwantitatieve analyse waar dat niveau van nauwkeurigheid daadwerkelijk nodig is, met name voor risico’s waaraan grote financiële of veiligheidsgevolgen verbonden zijn.
Risicomatrix versus risicoregister: wat is het verschil?
Een risicomatrix is in de eerste plaats een visueel hulpmiddel voor beoordeling en prioritering. Een risicoregister bevat de bredere informatie die daadwerkelijk nodig is om een risico in de loop van de tijd te beheren: een beschrijving, een aangewezen verantwoordelijke, bestaande controles, risicobeperkende maatregelen en de huidige beoordelingsstatus.
De twee zijn geen alternatieven waaruit u kunt kiezen. Een risicoregister zonder matrix maakt het moeilijker om in één oogopslag te zien welke risico’s prioriteit hebben, aangezien alles in rijen tekst staat zonder visuele hiërarchie. Een matrix zonder register bevat geen informatie over wie verantwoordelijk is voor een risico of wat er daadwerkelijk aan wordt gedaan, maar geeft alleen aan waar het zich in een raster bevindt. De meeste risicobeheerprocessen gebruiken beide samen, waarbij de matrix fungeert als een visuele samenvattingslaag bovenop de onderliggende details van het register.
Stel u een risico voor van een “uitval van een kritieke leverancier” dat een score van 15 heeft in de matrix. De matrix geeft de lezer aan dat dit een risico met hoge prioriteit is dat aandacht verdient. Er staat niet in wie verantwoordelijk is voor het oplossen ervan, hoe de regeling met de reserveleverancier er daadwerkelijk uitziet, of wanneer die regeling voor het laatst is getest. Die details staan in de registervermelding achter de score, niet in het raster zelf.
Hoe vaak moet een risicomatrix worden bijgewerkt?
Een risicomatrix moet worden herzien telkens wanneer de onderliggende risicocontext verandert; deze mag niet worden beschouwd als een statisch document dat eenmalig wordt opgesteld en vervolgens slechts uit gewoonte eenmaal per jaar opnieuw wordt bekeken.
Veelvoorkomende aanleidingen voor herziening zijn onder meer een nieuw incident, een nieuw geïmplementeerde controle, een verandering in leveranciers, een ontwikkeling op het gebied van regelgeving, een organisatorische verandering of simpelweg nieuwe informatie die de waarschijnlijkheid of ernst van een risico daadwerkelijk beïnvloedt.
Er bestaat geen universele herzieningsfrequentie die voor elke organisatie even goed geschikt is. De juiste frequentie hangt af van het risicoprofiel van een organisatie en haar governancevereisten, en niet van een algemene best practice die is overgenomen uit een sjabloon dat voor een geheel ander soort bedrijf is gemaakt.
Hoe Formalize risicomatrices en risicobeoordeling ondersteunt
De meeste risicomatrices ontstaan in een spreadsheet, en dat werkt prima voor een eerste aanzet. De problemen komen pas later aan het licht: niemand neemt de verantwoordelijkheid op zich om de matrix up-to-date te houden, en binnen een kwartaal klopt de matrix aan de muur al niet meer met wat er sindsdien daadwerkelijk is veranderd.
Het platform voor risico-intelligentie van Formalize houdt de matrix gekoppeld aan de rest van het risicoprogramma:
Matrices van 3×3 tot 7×7, geconfigureerd per risicotype, zodat een eenvoudige categorie en een complexe categorie niet hetzelfde raster hoeven te delen.
Aangepaste asbenamingen, zodat waarschijnlijkheid en impact opnieuw kunnen worden benoemd om aan te sluiten bij de terminologie die een framework al gebruikt.
Scores op basis van optellen of vermenigvuldigen, afgestemd op de manier waarop de eigen methodologie van een organisatie daadwerkelijk een score berekent.
Risico’s die rechtstreeks zijn gekoppeld aan systemen, leveranciers, contracten en controles, zodat een score weergeeft wat er daadwerkelijk is veranderd, en niet wat er vorig kwartaal in een spreadsheet stond.
Goedkeuringsstromen, zodat een risicoversie moet worden goedgekeurd voordat deze definitief wordt.
Een eerlijke opmerking over de reikwijdte: net als de meeste risicoplatforms sluit Formalize het meest natuurlijk aan bij methodologieën die zijn opgebouwd rond waarschijnlijkheid en impact. Zeer gespecialiseerde benaderingen, zoals het afzonderlijk modelleren van bedreigingen en kwetsbaarheden, wat gebruikelijk is in sommige cyberbeveiligingsframeworks, vereisen momenteel eerder een tijdelijke oplossing dan een native integratie.
Ontdek hoe Formalize u kan helpen
Bekijk risico-informatie om te zien hoe een aanpasbare matrix eruitziet in relatie tot uw eigen risicoregister, of boek een demo om dit direct met uw eigen gegevens door te nemen.