Maurice Müller
Senior Content Manager
Maurice Müller è un giornalista e content strategist con esperienza sia nella print che nei digital media. Presso Formalize, traduce tematiche complesse relative alla conformità e alla normativa in contenuti chiari e pratici destinati ai professionisti dei settori della conformità, del rischio e della sicurezza in tutta Europa.
Punti chiave:
Una matrice dei rischi mette in relazione la probabilità con l'impatto per produrre un punteggio di rischio. È uno strumento, non una metodologia di gestione del rischio completa di per sé.
Una matrice 5x5 è il formato più comune e crea 25 possibili combinazioni di rischio su cinque livelli per ciascun asse.
Le scale di probabilità e impatto dovrebbero riflettere il contesto specifico dell'organizzazione, non uno standard universale unico.
Le matrici dei rischi funzionano meglio come parte di un processo più ampio, insieme a un registro dei rischi, controlli definiti e revisioni periodiche.
Una matrice dei rischi, a volte chiamata matrice di valutazione del rischio, funziona combinando questi due elementi, probabilità e impatto, in un unico punteggio. Questa guida illustra come funziona effettivamente questo punteggio, come costruire una matrice passo dopo passo e come si inserisce all'interno di un processo di gestione del rischio più ampio.
Punteggio di rischio = probabilità × impatto
Un punteggio di probabilità pari a 3 moltiplicato per un punteggio di impatto pari a 4 produce un punteggio di rischio pari a 12.
Come funziona una matrice dei rischi?
Una matrice dei rischi funziona valutando ciascun rischio su due criteri: probabilità e impatto. La combinazione dei due produce un punteggio di rischio. Questo punteggio colloca il rischio in una posizione specifica della griglia e indica quanto urgentemente richieda attenzione rispetto a tutto il resto del registro.
I meccanismi sono volutamente semplici. Due numeri, moltiplicati o sommati tra loro, individuano una cella. Il vero lavoro avviene prima, nel decidere quali dovrebbero effettivamente essere questi numeri per un rischio specifico in un'organizzazione specifica.
Probabilità
La probabilità rappresenta quanto sia plausibile che un rischio si verifichi effettivamente, tenendo conto dei controlli già in atto. La maggior parte delle organizzazioni utilizza una scala qualitativa, comunemente da 1 a 5, che va da raro o improbabile a un estremo, fino a quasi certo all'altro.
Una scala tipica a cinque punti potrebbe avere questo aspetto:
Raro: potrebbe verificarsi, ma non ci sono precedenti in tal senso
Improbabile: possibile, ma non previsto in condizioni normali
Possibile: si è già verificato in passato, in questa organizzazione o in una simile
Probabile: ci si aspetta che accada prima o poi, sulla base delle tendenze attuali
Quasi certo: ci si aspetta che accada nella maggior parte delle circostanze
Non esiste un'unica definizione corretta di cosa significhi ciascun livello, e questa scala è solo un punto di partenza. Una probabilità "possibile" per l'interruzione di un fornitore critico non ha nulla a che vedere con una probabilità "possibile" per un errore di processo minore. Ogni organizzazione dovrebbe definire la propria scala nei propri termini, invece di importare senza modifiche la scala di qualcun altro sperando che si adatti.
Impatto o gravità
L'impatto riflette le conseguenze nel caso in cui un rischio si verifichi effettivamente. A seconda dell'organizzazione, questo può significare perdita finanziaria, interruzione operativa, esposizione normativa, danno reputazionale, o una combinazione di più fattori contemporaneamente.
Una scala di impatto utile impone una domanda precisa a ogni livello: cosa costerebbe effettivamente, in termini che l'organizzazione già monitora. Questo potrebbe essere una cifra in euro, un numero di ore di inattività, o una conseguenza normativa definita, piuttosto che un'etichetta vaga come "grave" o "molto grave" che significa qualcosa di diverso per ogni persona che la legge.
Punteggio di rischio e livello di rischio
Probabilità e impatto si combinano in un punteggio di rischio, più comunemente moltiplicando i due numeri tra loro. Un rischio con punteggio 3 per la probabilità e 4 per l'impatto raggiunge 12, che rientra quindi nella categoria che l'organizzazione ha definito per quell'intervallo.
Questo intervallo conta più del numero grezzo in sé. Alcune organizzazioni utilizzano tre fasce: basso, medio e alto. Altre ne utilizzano quattro o cinque, aggiungendo categorie come "critico" al livello più alto. Non esiste un limite universale che stabilisca dove finisce il "medio" e dove inizia l'"alto". Ciò che conta è che le soglie vengano definite in anticipo e applicate in modo coerente, non modificate a posteriori per far apparire un rischio specifico migliore o peggiore di quanto il processo abbia effettivamente rilevato.
Cos'è una matrice dei rischi 5x5?
Una matrice dei rischi 5x5 utilizza cinque livelli di probabilità e cinque livelli di impatto, creando 25 possibili combinazioni. Si tratta di una granularità significativamente maggiore rispetto a quella offerta da una matrice più semplice. Rende più facile distinguere un rischio realmente urgente da uno che sembra solo simile a uno sguardo veloce.
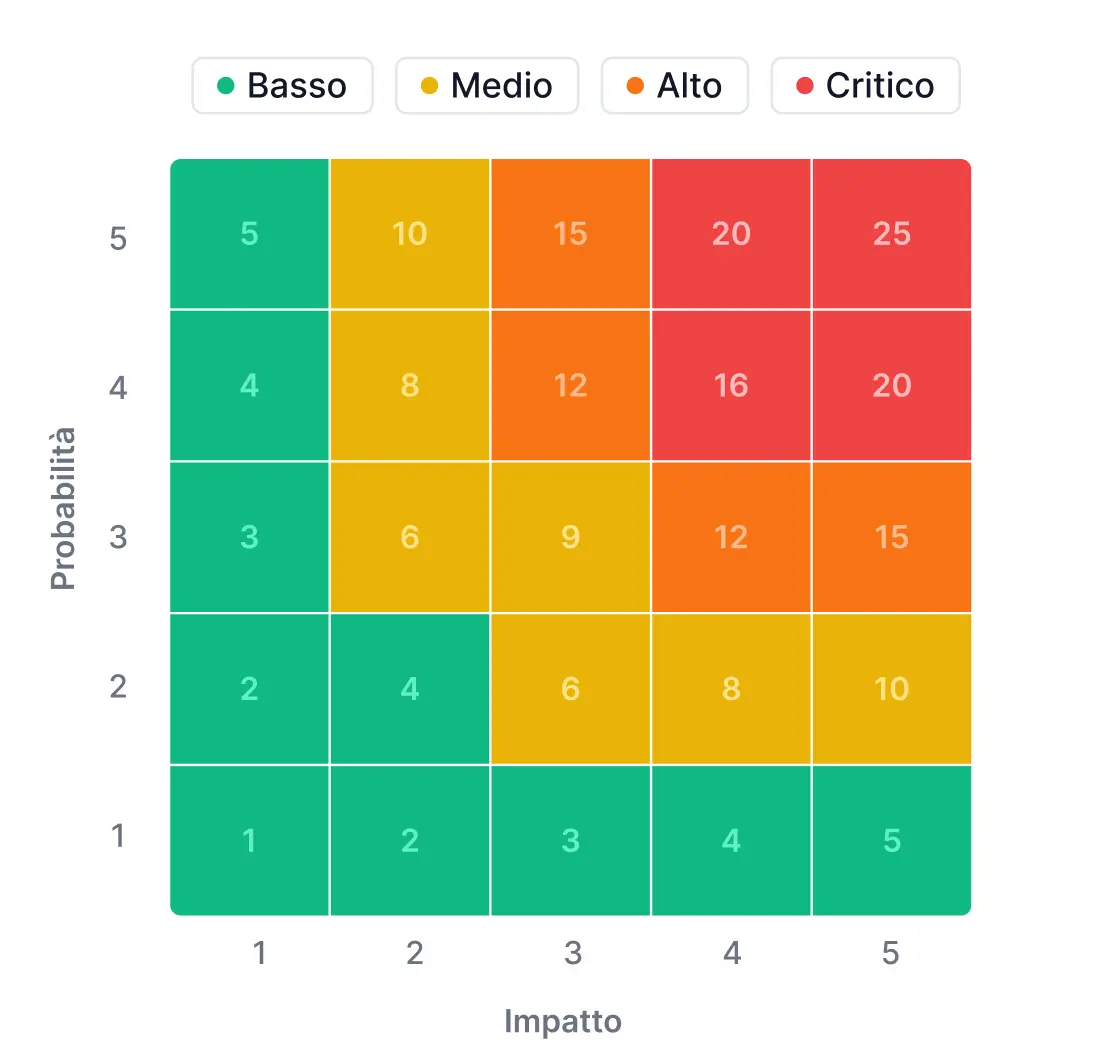 Ogni cella viene tipicamente raggruppata in una fascia. Un approccio comune utilizza basso, medio, alto e critico o estremo, offrendo al lettore un quadro codificato a colori di dove si concentrano i rischi senza dover leggere ogni singolo numero sulla griglia.
Matrice dei rischi 3x3 vs. 5x5
Una matrice 3x3 utilizza tre livelli per asse invece di cinque, producendo 9 possibili combinazioni anziché 25. È più semplice da costruire, più rapida da spiegare a una sala piena di stakeholder, ed è un punto di partenza ragionevole per organizzazioni più piccole o programmi di gestione del rischio agli inizi, che stanno ancora costruendo l'abitudine di valutare il rischio in modo coerente.
Una matrice 5x5 consente una maggiore separazione tra rischi che altrimenti rientrerebbero nella stessa categoria generica. Due rischi che ottengono entrambi un punteggio "alto" su una scala 3x3 potrebbero collocarsi in celle molto diverse, 12 contro 20, su una scala 5x5, il che conta quando un team può agire solo su una manciata di rischi alla volta.
Nessuno dei due formati è universalmente migliore. Una matrice 3x3 che un team utilizza effettivamente in modo coerente, trimestre dopo trimestre, batte una matrice 5x5 che sulla carta appare più sofisticata ma è troppo granulare perché chiunque la applichi allo stesso modo due volte di seguito.
Come creare e utilizzare una matrice dei rischi
Costruire una matrice dei rischi che venga effettivamente utilizzata, anziché una che viene creata una volta e poi dimenticata, segue una sequenza abbastanza coerente:
Identificare i rischi da valutare. Attingere da incidenti, audit, revisioni dei fornitori o contributi diretti dei team. L'obiettivo sono candidati reali, non un elenco ipotetico assemblato in un'unica sessione di brainstorming. Un registro che contiene solo i rischi a cui qualcuno ha pensato in una riunione tende a tralasciare esattamente i rischi che contano di più.
Definire i criteri di probabilità e impatto. Scrivere cosa significa effettivamente ciascun livello per la propria organizzazione prima di valutare anche un solo rischio. Saltare questo passaggio è il motivo più comune per cui due persone valutano lo stesso rischio in modo diverso, poiché utilizzano tacitamente definizioni differenti di "probabile" senza rendersene conto.
Stabilire la scala di punteggio e le soglie. Decidere come probabilità e impatto si combinano in un punteggio, ed esattamente dove si collocano i confini tra le fasce di rischio. Scrivere le soglie da qualche parte visibile a chiunque valuti i rischi, non solo nella mente di una persona.
Posizionare e dare priorità ai rischi all'interno della matrice. Il posizionamento visivo è l'intero scopo dell'esercizio. Dovrebbe rendere evidenti i rischi a priorità più alta nel giro di pochi secondi, senza che nessuno debba prima leggere un paragrafo di supporto.
Posizionare e dare priorità ai rischi all'interno della matrice. Il posizionamento visivo è l'intero scopo dell'esercizio. Dovrebbe rendere evidenti i rischi a priorità più alta nel giro di pochi secondi, senza che nessuno debba prima leggere un paragrafo di supporto.
Decidere come affrontare i rischi ad alta priorità. Accettare, ridurre, trasferire o evitare: a ciascun rischio deve essere associata una decisione concreta, non solo un punteggio su una griglia senza alcun seguito.
Rivedere i punteggi quando le circostanze o i controlli cambiano. Una matrice che non viene mai rivista si allontana lentamente dal riflettere la realtà, fino al giorno in cui si verifica un incidente su un rischio che la matrice indica ancora come a bassa priorità.
Questa sequenza copre la costruzione e l'applicazione della matrice stessa. Il processo più ampio in cui si inserisce, ovvero identificazione, valutazione, trattamento, monitoraggio e governance del rischio nel tempo, è trattato in modo più approfondito nella nostra guida sui framework di gestione del rischio, anziché essere duplicato qui.
Esempio di matrice dei rischi
Un esempio pratico rende concreti i meccanismi. Ecco come cinque rischi diversi potrebbero collocarsi su una matrice 5x5:
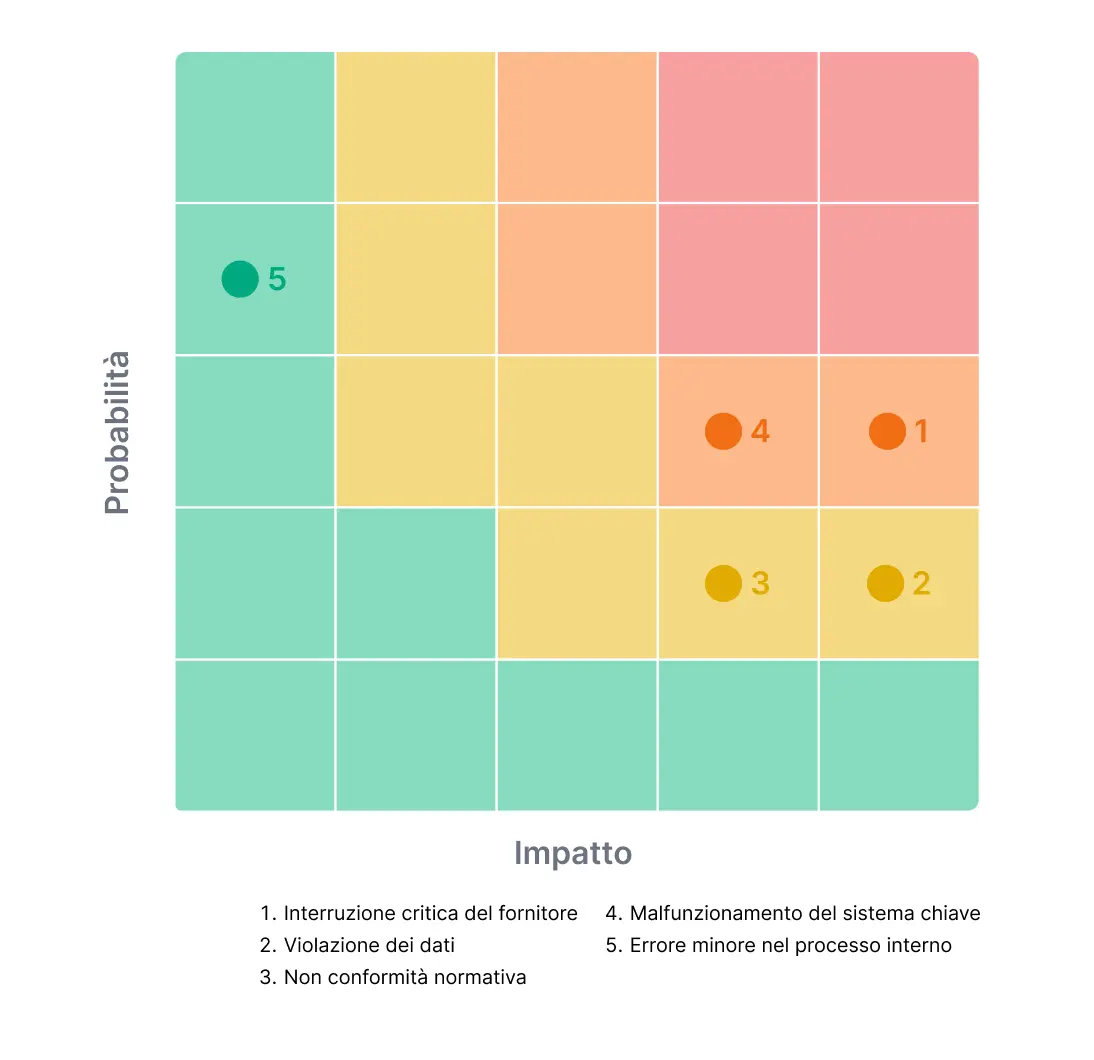 Vale la pena notare alcuni aspetti in questa tabella, oltre ai punteggi grezzi. Lo scenario della violazione dei dati ha una probabilità inferiore rispetto all'interruzione del fornitore, ma il suo impatto è valutato al massimo, riflettendo le conseguenze normative, finanziarie e reputazionali che tendono ad aggravarsi una volta che una violazione diventa pubblica. L'errore di processo interno minore, al contrario, è valutato come probabile che si ripeta, ma il suo impatto rimane sufficientemente basso da collocarlo ben al di fuori della zona prioritaria, esattamente dove dovrebbe trovarsi.
Questi punteggi sono illustrativi, non prescrittivi. La probabilità e l'impatto effettivi per un'"interruzione critica di un fornitore" dipendono interamente dalla concentrazione dei fornitori, dai termini contrattuali e dai costi di cambio fornitore propri di ciascuna organizzazione, non da un numero tratto da una tabella di esempio scritta per un pubblico generico.
Rischio inerente vs. rischio residuo in una matrice dei rischi
Il rischio inerente è il livello di rischio prima dell'applicazione di qualsiasi controllo o mitigazione. Il rischio residuo è ciò che rimane dopo che tali controlli sono effettivamente in atto e funzionanti.
Lo stesso rischio può spostarsi in modo significativo all'interno della matrice una volta che la mitigazione ha effetto. Si immagini un rischio di interruzione di un fornitore che parte da una probabilità di 4 e un impatto di 5 su base inerente, prima che esistano salvaguardie. Una volta messi in atto un contratto con un fornitore di riserva e un monitoraggio attivo, la probabilità potrebbe scendere a 2 su base residua, mentre l'impatto rimane invariato, poiché le conseguenze nel caso in cui l'interruzione si verifichi comunque non sono cambiate: è cambiata solo la probabilità che ciò accada.
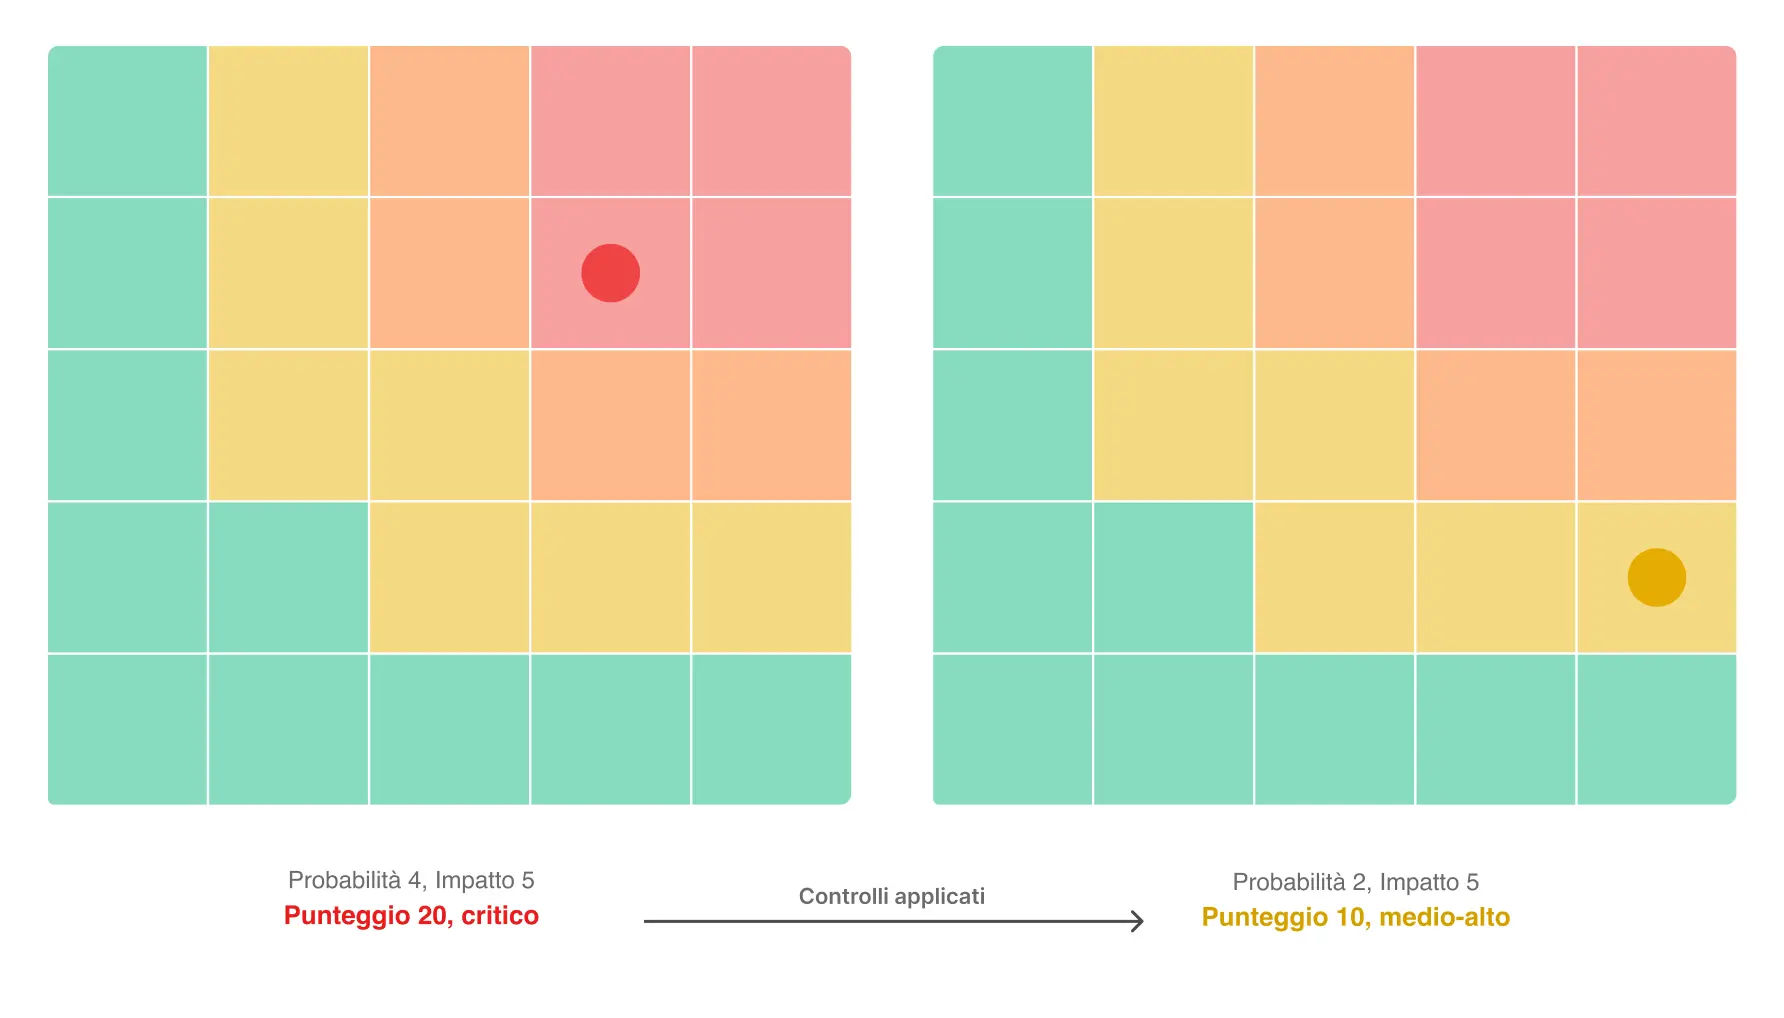 Questo spostamento è l'effettivo scopo del monitoraggio di entrambe le cifre. Una matrice dei rischi che mostra solo il rischio inerente indica cosa potrebbe andare storto nel peggiore dei casi. Una che mostra anche il rischio residuo indica qualcosa di diverso: se ciò che l'organizzazione sta effettivamente facendo al riguardo funziona, o se sembra soltanto funzionare sulla carta.
Quali sono i vantaggi di una matrice dei rischi?
Se utilizzata bene, una matrice dei rischi offre diversi vantaggi concreti:
Rende più facile visualizzare informazioni di rischio complesse. Una griglia con celle codificate a colori comunica la priorità più rapidamente di quanto potrebbe mai fare un paragrafo narrativo, specialmente per chi vede il panorama dei rischi per la prima volta.
Crea una struttura coerente per confrontare i rischi. Senza un framework condiviso, persone diverse finiscono per giudicare la gravità in base all'istinto, in modo incoerente, da un rischio all'altro, anche all'interno dello stesso team.
Aiuta a dare priorità a dove indirizzare effettivamente risorse di mitigazione limitate. Budget e attenzione sono finiti. Una matrice rende espliciti i compromessi anziché impliciti, così una decisione di concentrarsi su un rischio piuttosto che su un altro ha una motivazione visibile alle spalle.
Rende più facile comunicare le informazioni sul rischio alla Direzione. Un consiglio di amministrazione o un team dirigenziale può scorrere una matrice in un modo che non potrebbe fare con una lunga narrazione del rischio, il che conta quando la loro attenzione per un singolo punto all'ordine del giorno si misura in minuti.
Fornisce un linguaggio di valutazione comune tra i team. IT, legale e operations possono non essere d'accordo sul punteggio esatto di un rischio, ma almeno stanno discutendo sugli stessi due numeri, non parlando l'uno accanto all'altro con un vocabolario completamente diverso.
Aiuta a identificare i rischi che superano la tolleranza dichiarata dall'organizzazione. Un appetito al rischio definito acquista significato solo una volta confrontato con un punteggio effettivo, invece di rimanere un'affermazione astratta in un documento di policy che nessuno consulta.
Nulla di tutto ciò rende oggettivo il giudizio sottostante. Una matrice dei rischi organizza le valutazioni soggettive in modo coerente. Non elimina la soggettività da esse, e trattarla come se lo facesse è spesso il punto in cui molte matrici smettono silenziosamente di essere utili.
Quali sono i limiti di una matrice dei rischi?
Una matrice dei rischi è uno strumento utile, non uno strumento di precisione, ed è opportuno essere diretti riguardo a dove effettivamente presenta dei limiti:
Le valutazioni di probabilità e impatto sono intrinsecamente soggettive. Due valutatori esperti possono assegnare punteggi diversi allo stesso identico rischio. Nessuno dei due ha necessariamente torto. Stanno semplicemente ponderando gli stessi fatti attraverso esperienze diverse.
Rischi diversi possono ottenere punteggi identici nonostante profili molto diversi. Una probabilità di 3 con un impatto di 4, e una probabilità di 4 con un impatto di 3, ottengono entrambe un punteggio di 12. Rappresentano tipi di esposizione effettivamente diversi che meritano risposte diverse, non la stessa.
Un punteggio semplice può creare un falso senso di precisione. Un singolo numero in una cella colorata può sembrare più rigoroso di quanto lo sia stato realmente il giudizio alla sua base. Il formato a griglia in sé conferisce un'aria di oggettività che la stima sottostante raramente merita.
Una matrice potrebbe non catturare dipendenze complesse o rischi in rapida evoluzione. I punteggi statici faticano con i rischi che cambiano rapidamente. Faticano anche con i rischi che contano solo in combinazione con qualcos'altro che accade contemporaneamente.
Criteri di valutazione chiari sono d'aiuto. Lo è anche una metodologia coerente applicata allo stesso modo ogni volta, insieme a prove a sostegno di ciascun punteggio. Nulla di tutto ciò trasforma una matrice dei rischi in un sostituto di un'analisi quantitativa più approfondita laddove quel livello di rigore sia effettivamente necessario, in particolare per i rischi con conseguenze finanziarie o di sicurezza rilevanti associate.
Matrice dei rischi vs. registro dei rischi: qual è la differenza?
Una matrice dei rischi è principalmente uno strumento visivo di valutazione e definizione delle priorità. Un registro dei rischi contiene le informazioni più ampie effettivamente necessarie per gestire un rischio nel tempo: una descrizione, un proprietario nominato, i controlli esistenti, le azioni di mitigazione e lo stato di revisione attuale.
I due strumenti non sono alternative tra cui scegliere. Un registro dei rischi senza una matrice rende più difficile individuare le priorità a colpo d'occhio, poiché tutto risiede in righe di testo senza gerarchia visiva. Una matrice senza registro non ha alcuna registrazione di chi possiede un rischio o di cosa venga effettivamente fatto al riguardo, solo la sua posizione sulla griglia. La maggior parte dei processi di gestione del rischio funzionanti utilizza entrambi insieme, con la matrice che funge da livello di sintesi visiva sopra il dettaglio sottostante del registro.
Si immagini un rischio di "interruzione critica di un fornitore" che ottiene un punteggio di 15 sulla matrice. La matrice comunica al lettore che si tratta di un rischio ad alta priorità che merita attenzione. Non indica chi possiede la responsabilità di risolverlo, come si presenti effettivamente l'accordo con il fornitore di riserva, o quando tale accordo sia stato testato l'ultima volta. Questo dettaglio risiede nella voce del registro dietro il punteggio, non sulla griglia stessa.
Con quale frequenza dovrebbe essere aggiornata una matrice dei rischi?
Una matrice dei rischi dovrebbe essere rivista ogni volta che l'ambiente di rischio sottostante cambia, non trattata come un documento statico che viene completato una volta e rivisitato solo per abitudine una volta all'anno.
Tra i fattori scatenanti comuni per una revisione figurano un nuovo incidente, un controllo di nuova implementazione, un cambiamento di fornitori, uno sviluppo normativo, un cambiamento organizzativo, o semplicemente nuove informazioni che modificano quanto un rischio si riveli effettivamente probabile o grave.
Non esiste una cadenza di revisione universale adatta a ogni organizzazione allo stesso modo. La frequenza corretta dipende dal profilo di rischio dell'organizzazione e dai suoi requisiti di governance, non da una best practice generica presa in prestito da un modello costruito per un tipo di attività completamente diverso.
Come Formalize supporta le matrici dei rischi e la valutazione del rischio
La maggior parte delle matrici dei rischi nasce in un foglio di calcolo, e questo funziona per una prima bozza. L'attrito emerge in seguito: nessuno si assume la responsabilità di mantenerla aggiornata, e nel giro di un trimestre, la matrice appesa al muro smette di corrispondere a tutto ciò che è effettivamente cambiato da allora.
La piattaforma Risk Intelligence di Formalize mantiene la matrice collegata al resto del programma di gestione del rischio:
Matrici da 3x3 a 7x7, configurate per tipo di rischio, così che una categoria semplice e una complessa non debbano condividere la stessa griglia.
Denominazione personalizzata degli assi, così che probabilità e impatto possano essere rietichettati per adattarsi alla terminologia già in uso in un framework.
Punteggio a Somma o Moltiplicazione, in linea con il modo in cui la metodologia di un'organizzazione calcola effettivamente un punteggio.
Rischi collegati direttamente a sistemi, fornitori, contratti e controlli, così che un punteggio rifletta ciò che è effettivamente cambiato, non ciò che diceva un foglio di calcolo il trimestre scorso.
Flussi di approvazione, così che una versione di un rischio richieda un'autorizzazione prima di essere finalizzata.
Una nota onesta sull'ambito di applicazione: come la maggior parte delle piattaforme di gestione del rischio, Formalize si adatta più naturalmente a metodologie costruite attorno a probabilità e impatto. Approcci altamente specializzati, come la modellazione separata di minacce e vulnerabilità comune in alcuni framework di cybersicurezza, al momento richiedono più un workaround che un adattamento nativo.
Scopri come Formalize può aiutarti
Esplora Risk Intelligence per vedere come si presenta una matrice configurabile applicata al tuo registro dei rischi, oppure prenota una demo per approfondirlo direttamente con i tuoi dati.