Maurice Müller
Senior Content Manager
Maurice Müller er journalist og content strategist med erfaring fra trykte og digitale medier. Hos Formalize omsætter han komplekse emner om compliance og regulering til klart, praktisk indhold for fagfolk inden for compliance, risiko og sikkerhed i hele Europa.
Centrale pointer:
En risikomatrix opstiller sandsynlighed mod konsekvens for at generere en risikoscore. Det er et værktøj, ikke en komplet risikostyringsmetode i sig selv.
En 5x5-matrix er det mest almindelige format, som skaber 25 mulige risikokombinationer på tværs af fem niveauer på hver akse.
Skalaer for sandsynlighed og konsekvens bør afspejle organisationens egen kontekst og ikke én enkelt universel standard.
Risikomatricer fungerer bedst som en del af en større proces sammen med et risikoregister, definerede kontroller og regelmæssig gennemgang.
En risikomatrix, nogle gange kaldet en risikovurderingsmatrix, fungerer ved at kombinere de to ting, sandsynlighed og konsekvens, til én samlet score. Denne guide gennemgår, hvordan denne scoring i praksis fungerer, hvordan man opbygger en matrix trin for trin, og hvor den passer ind i en bredere risikoproces.
Risikoscore = sandsynlighed × konsekvens
En sandsynlighedsscore på 3 ganget med en konsekvensscore på 4 giver en risikoscore på 12.
Hvordan fungerer en risikomatrix?
En risikomatrix fungerer ved at vurdere hver risiko ud fra to kriterier: sandsynlighed og konsekvens. At kombinere de to giver en risikoscore. Denne score placerer risikoen et sted i gitteret og angiver, hvor hurtigt den kræver handling i forhold til resten af risikoregistret.
Opbygningen er bevidst enkel. To tal, ganget eller lagt sammen, lander i en celle. Det egentlige arbejde sker tidligere, nemlig når man skal beslutte, hvad disse tal rent faktisk skal være for en bestemt risiko i en bestemt organisation.
Sandsynlighed
Sandsynlighed angiver, hvor sandsynligt det er, at en risiko reelt vil indtræffe, taget de eksisterende kontroller i betragtning. De fleste organisationer bruger en kvalitativ skala, der typisk går fra 1 til 5, fra sjælden eller usandsynlig i den ene ende til næsten sikker i den anden.
En typisk fempunktsskala kan se således ud:
Sjælden: kan ske, men der er ingen tidligere tilfælde
Usandsynlig: mulig, men forventes ikke under normale omstændigheder
Mulig: er sket før, i denne organisation eller en lignende
Sandsynlig: forventes at ske på et tidspunkt, baseret på nuværende tendenser
Næsten sikker: forventes at ske under de fleste omstændigheder
Der findes ikke én korrekt definition af, hvad de enkelte niveauer betyder, og skalaen er blot et udgangspunkt. En "mulig" sandsynlighed for et kritisk udfald hos en leverandør ligner slet ikke en "mulig" sandsynlighed for en mindre procesfejl. Hver organisation bør definere sin egen skala ud fra sine egne kriterier, i stedet for at overtage en andens skala uændret og håbe, at den passer.
Konsekvens eller alvorlighed
Konsekvens afspejler følgerne, hvis en risiko reelt indtræffer. Afhængigt af organisationen kan det betyde økonomisk tab, driftsforstyrrelser, regulatorisk eksponering, omdømmemæssig skade eller en kombination af flere af disse på samme tid.
En brugbar konsekvensskala stiller et specifikt spørgsmål på hvert niveau: Hvad ville dette reelt koste ud fra parametre, som organisationen allerede måler på? Det kunne være et beløb i euro, et antal timers nedetid eller en defineret regulatorisk konsekvens i stedet for en vag betegnelse som "dårlig" eller "værre", der betyder noget forskelligt for alle, der læser det.
Risikoscore og risikoniveau
Sandsynlighed og konsekvens kombineres til en risikoscore, som oftest ved at gange de to tal med hinanden. En risiko med en score på 3 for sandsynlighed og 4 for konsekvens lander på 12, hvilket derefter falder ind under den kategori, som organisationen har defineret for det interval.
Det interval betyder mere end det rå tal gør. Nogle organisationer bruger tre niveauer: lav, middel og høj. Andre bruger fire eller fem og tilføjer kategorier som "kritisk" i den øverste ende. Der findes ingen universel grænse for, hvor "middel" slutter, og "høj" begynder. Det vigtige er, at tærsklerne bliver defineret på forhånd og anvendt konsekvent – og ikke justeres efterfølgende for at få en specifik risiko til at se bedre eller værre ud, end processen reelt viste.
Hvad er en 5x5-risikomatrix?
En 5x5-risikomatrix bruger fem niveauer af sandsynlighed og fem niveauer af konsekvens, hvilket skaber 25 mulige kombinationer. Det giver en væsentligt højere detaljeringsgrad, end en enklere matrix tilbyder. Det gør det nemmere at adskille en reelt akut risiko fra en, der ved et hurtigt kig blot ser ens ud.
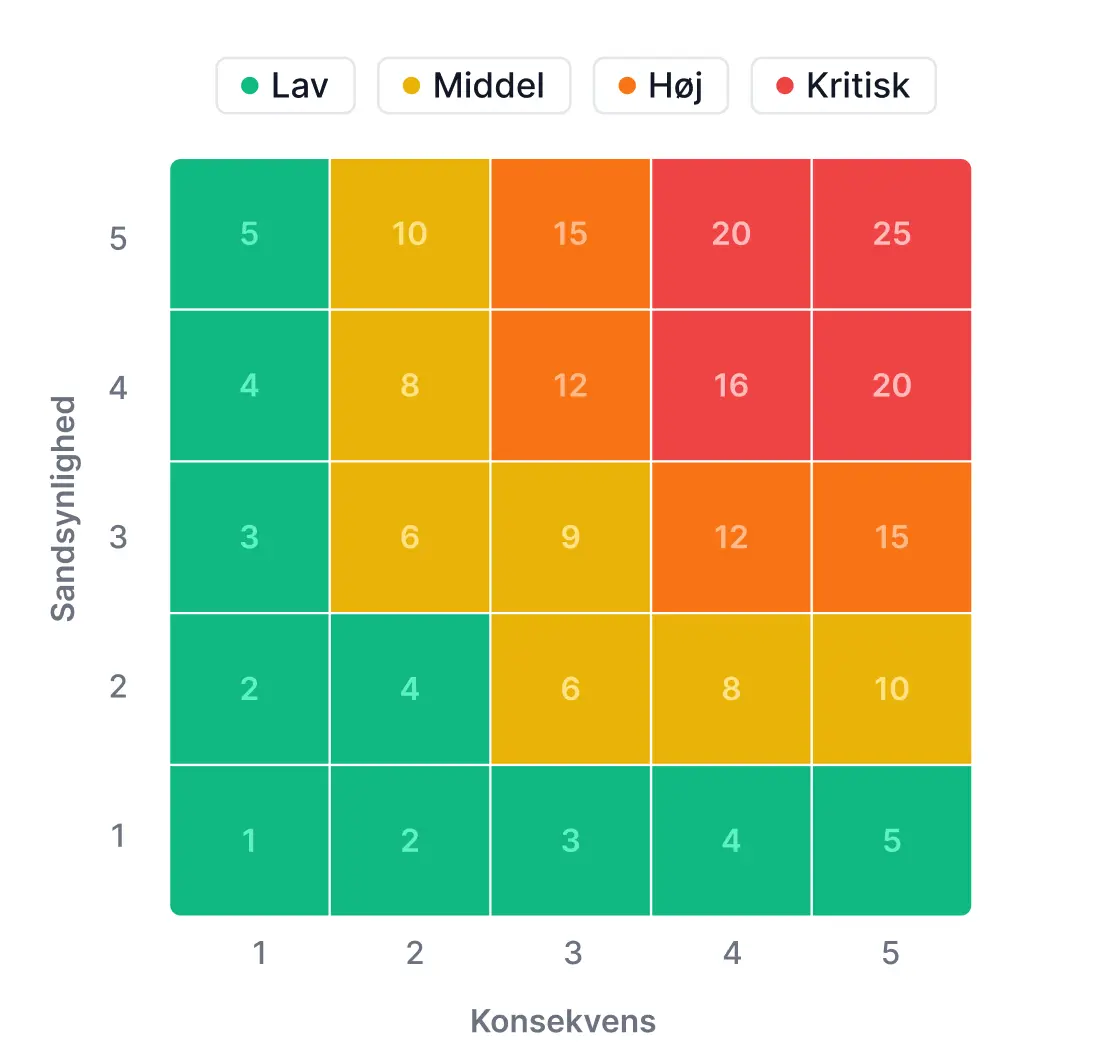 Hvert felt bliver typisk grupperet i et interval. En almindelig fremgangsmåde benytter lav, middel, høj og kritisk eller ekstrem, hvilket giver læseren et farvekodet billede af, hvor risiciene samler sig, uden at det er nødvendigt at læse hvert enkelt tal i gitteret.
3x3 mod 5x5-risikomatrix
En 3x3-matrix bruger tre niveauer pr. akse i stedet for fem, hvilket giver 9 mulige kombinationer i stedet for 25. Den er enklere at opbygge, hurtigere at forklare til et lokale fuldt af interessenter og et fornuftigt udgangspunkt for mindre organisationer eller risikoprogrammer i den tidlige fase, som stadig er ved at opbygge vanen med at score risici konsekvent.
En 5x5-matrix giver mulighed for større adskillelse mellem risici, som ellers ville ende i den samme brede kategori. To risici, der begge scorer "høj" på en 3x3-skala, kan ende i vidt forskellige felter, 12 i forhold til 20, på en 5x5-skala, hvilket er afgørende, når et team kun kan gribe ind over for et par enkelte risici ad gangen.
Intet format er universelt bedst. En 3x3-matrix, som et team faktisk bruger konsekvent, kvartal efter kvartal, er bedre end en 5x5-matrix, der ser mere avanceret ud på papiret, men er for detaljeret til, at nogen kan anvende den på samme måde to gange.
Sådan opretter og bruger I en risikomatrix
Opbygningen af en risikomatrix, der faktisk bliver brugt, frem for en der kun oprettes én gang og derefter glemmes, følger en ret fast rækkefølge:
Identificer de risici, der skal vurderes. Hent dem fra hændelser, audits, leverandørgennemgange eller direkte input fra teamet. Målet er reelle kandidater, ikke en hypotetisk liste sammensat ved en enkelt brainstorming-session. Et register, der kun indeholder risici, nogen fandt på i et enkelt møde, har en tendens til at overse præcis de risici, der betyder mest.
Definer kriterier for sandsynlighed og konsekvens. Skriv ned, hvad hvert niveau reelt betyder for organisationen, før I scorer en risiko i forhold til det. At springe dette trin over er den mest almindelige årsag til, at to personer scorer den samme risiko forskelligt, fordi de uden at vide det bruger forskellige definitioner af "sandsynlig".
Fastlæg scoringsskalaen og grænseværdierne. Beslut, hvordan sandsynlighed og konsekvens kombineres til en score, og præcis hvor grænserne mellem risikoniveauerne ligger. Skriv grænseværdierne et sted, hvor alle, der scorer risici, rent faktisk kan se dem, og ikke kun i hovedet på én person.
Vurder hver risiko ud fra sandsynlighed og konsekvens. Score ensartet, og inddrag mere end én persons vurdering, især ved risici med meget på spil. Én enkelt bedømmers blinde vinkel bliver hele organisationens blinde vinkel, hvis ingen andre byder ind.
Placer og prioriter risici i matrixen. Den visuelle placering er hele pointen med øvelsen. Den bør gøre de højest prioriterede risici åbenlyse på få sekunder, uden at nogen behøver at læse et forklarende afsnit først.
Beslut, hvordan højt prioriterede risici skal håndteres. Acceptere, reducere, overføre eller undgå – hver risiko skal have en reel beslutning knyttet til sig, ikke bare en score i et gitter uden opfølgende handling.
Genovervej scorerne, når omstændighederne eller kontrollerne ændrer sig. En matrix, der aldrig bliver revideret, glider langsomt væk fra at afspejle virkeligheden, indtil den dag, hvor der sker en hændelse med en risiko, som matrixen stadig, fejlagtigt, angiver som lav prioritet.
Denne rækkefølge dækker selve opbygningen og anvendelsen af matrixen. Den bredere proces, den indgår i – at identificere, vurdere, håndtere, overvåge og styre risiko over tid – dækkes i større dybde i vores guide til risikostyringsrammeværker i stedet for at blive gentaget her.
Eksempel på en risikomatrix
Et konkret eksempel viser, hvordan mekanikken fungerer i praksis. Her er et bud på, hvordan fem forskellige risici kan placere sig i en 5x5-matrix:
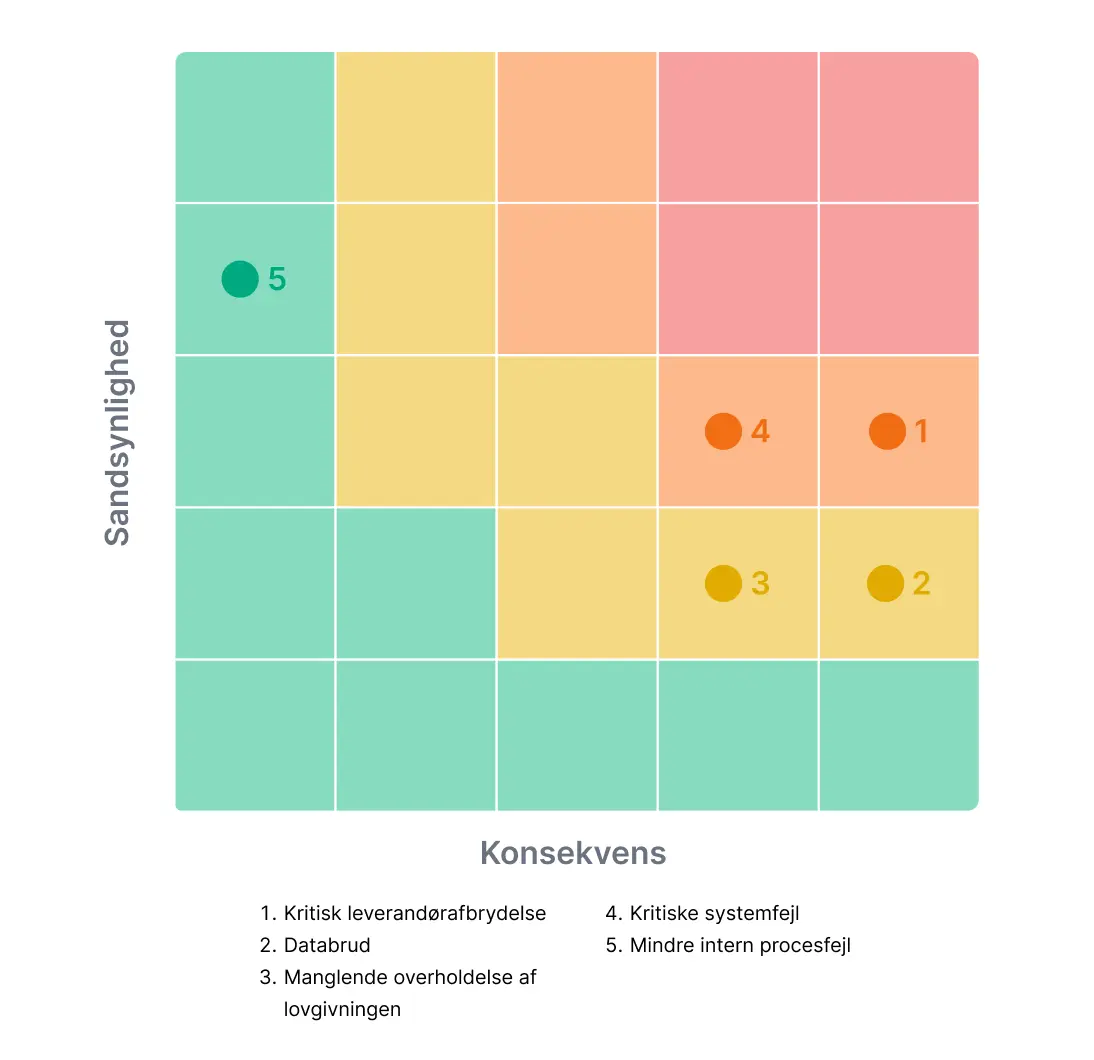 Der er et par ting i denne tabel, som er værd at bemærke ud over de rå scorer. Scenariet med et databrud har en lavere sandsynlighed end leverandørsvigtet, men dets konsekvens er vurderet til det maksimale, hvilket afspejler de regulatoriske, økonomiske og omdømmemæssige konsekvenser, som ofte forstærkes, når et brud bliver offentligt kendt. Den mindre interne procesfejl er til gengæld vurderet som sandsynlig til at ske igen, men konsekvensen forbliver lav nok til, at den lander godt uden for prioriteringszonen – præcis hvor den hører hjemme.
Disse scorer er vejledende og ikke retningsgivende. Den faktiske sandsynlighed og konsekvens for et "kritisk leverandørsvigt" afhænger helt af organisationens egen leverandørkoncentration, aftalevilkår og skifteomkostninger, og ikke af et tal fra en eksempeltabel skrevet til en bred målgruppe.
Inherent risiko vs. restrisiko i en risikomatrix
Inherent risiko er risikoniveauet, før der anvendes kontroller eller afbødende tiltag. Restrisiko er det, der står tilbage, efter disse kontroller reelt er etableret og fungerer.
Den samme risiko kan flytte sig væsentligt i matrixen, når de afbødende tiltag træder i kraft. Forestil dig en risiko for leverandørsvigt, der starter med en sandsynlighed på 4 og en konsekvens på 5 på et inherent niveau, før der findes sikkerhedsforanstaltninger. Når en aftale med en reserveleverandør og aktiv overvågning er kommet på plads, kan sandsynligheden falde til 2 på et rest-niveau, mens konsekvensen forbliver den samme, da følgerne, hvis udfaldet alligevel sker, ikke har ændret sig – kun sandsynligheden for, at det sker.
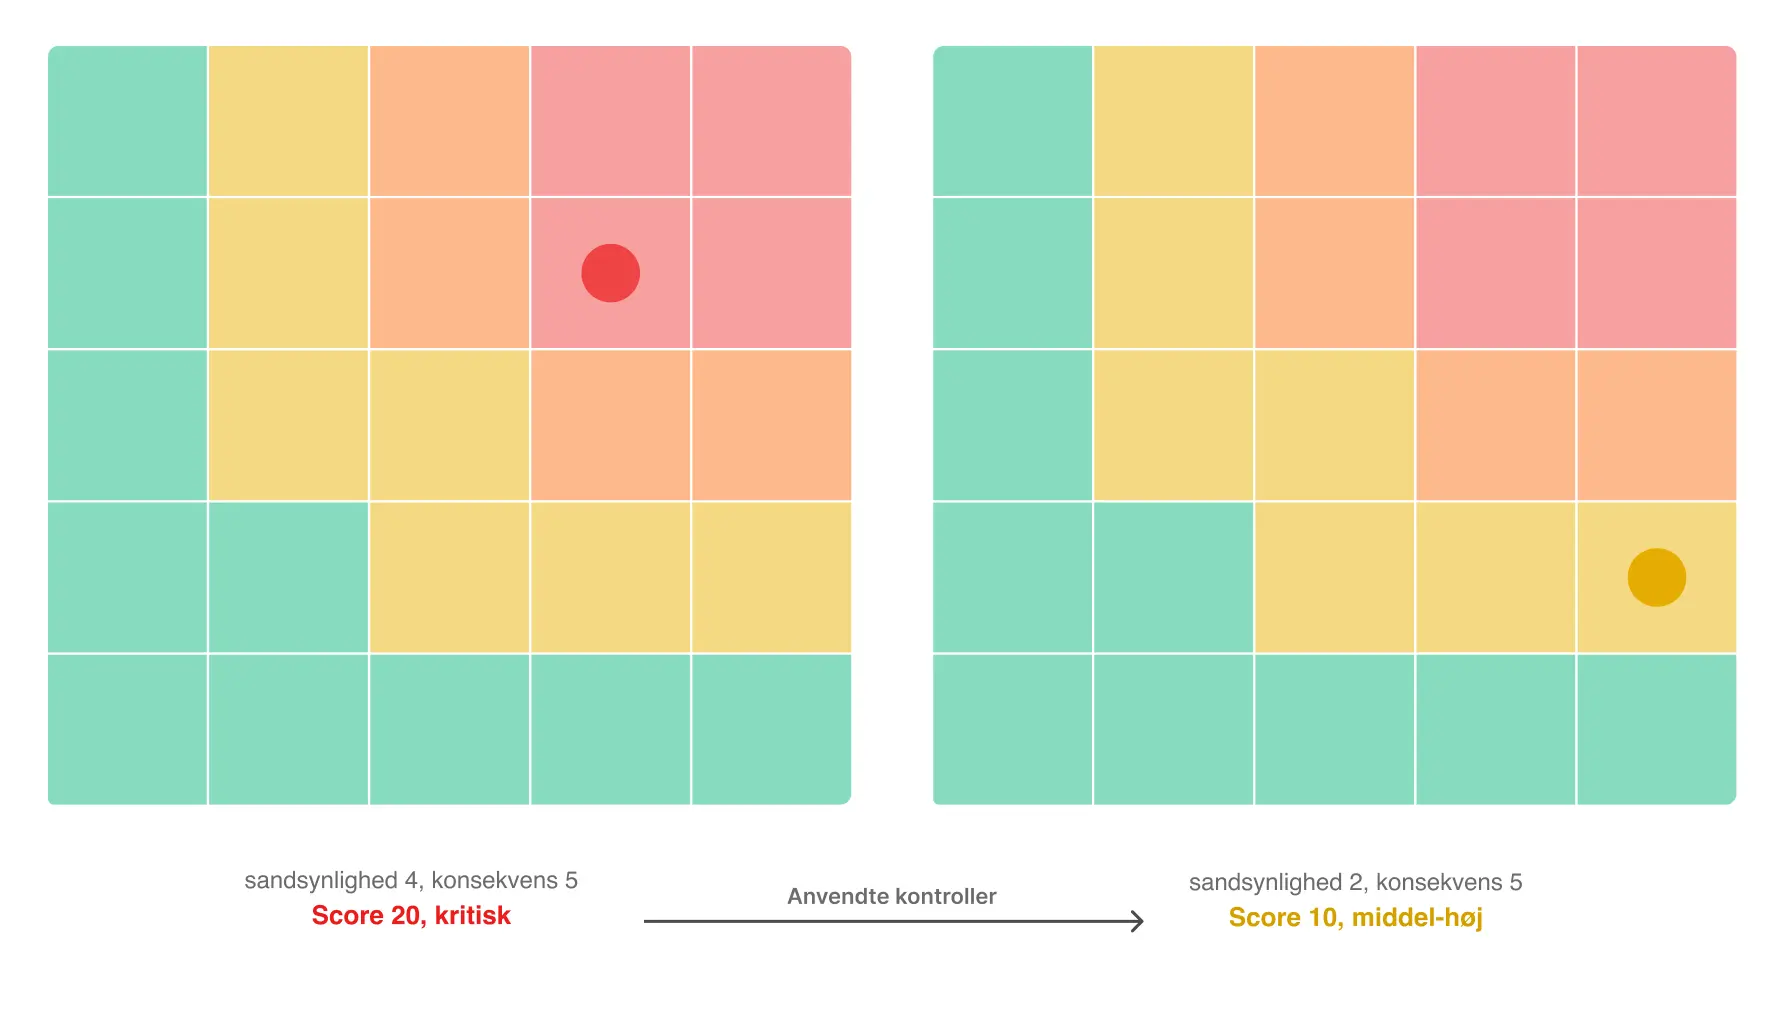 Denne bevægelse er selve formålet med at spore begge tal. En risikomatrix, der kun viser inherent risiko, fortæller jer, hvad der kan gå galt i et worst case-scenarie. En matrix, der også viser restrisiko, fortæller jer noget andet: om det, organisationen reelt gør ved det, virker, eller om det blot ser sådan ud på papiret.
Hvad er fordelene ved en risikomatrix?
Anvendt korrekt giver en risikomatrix flere konkrete fordele:
Gør kompleks risikoinformation nemmere at visualisere. Et gitter med farvekodede felter kommunikerer prioritet hurtigere, end en lang tekst nogensinde vil kunne, især over for en person, der ser risikobilledet for første gang.
Skaber en konsekvent ramme for sammenligning af risici. Uden et fælles rammeværk ender forskellige personer med at bedømme alvorlighed ud fra mavefornemmelse og inkonsekvent fra risiko til risiko, selv inden for det samme team.
Hjælper med at prioritere, hvor begrænsede afbødende ressourcer reelt placeres. Budget og opmærksomhed er begrænsede. En matrix gør afvejningerne eksplicitte i stedet for implicitte, så en beslutning om at fokusere på én risiko frem for en anden har en synlig begrundelse.
Gør det nemmere at kommunikere risikoinformation til ledelsen. En bestyrelse eller ledelsesgruppe kan hurtigt afkode en matrix på en måde, de ikke kan med en lang risikoredegørelse, hvilket er vigtigt, når deres opmærksomhed til et enkelt dagsordenspunkt måles i minutter.
Giver et fælles vurderingssprog på tværs af teams. IT, jura og drift kan være uenige om en risikos præcise score, men de diskuterer i det mindste ud fra de samme to tal i stedet for helt at tale forbi hinanden med forskelligt ordforråd.
Hjælper med at identificere risici, der overskrider organisationens fastlagte tolerance. En defineret risikovillighed giver først mening, når den sammenholdes med en faktisk score, i stedet for at forblive en abstrakt formulering i et politikdokument, ingen henviser til.
Intet af dette gør den bagvedliggende vurdering objektiv. En risikomatrix strukturerer subjektive vurderinger konsekvent. Den fjerner ikke subjektiviteten fra dem, og hvis man behandler den, som om den gør, er det netop der, mange matricer stille og roligt stopper med at være brugbare.
Hvad er begrænsningerne ved en risikomatrix?
En risikomatrix er et nyttigt værktøj, ikke et præcisionsinstrument, og det er værd at være direkte om, hvor den reelt har sine begrænsninger:
Vurderinger af sandsynlighed og konsekvens er i deres natur subjektive. To erfarne bedømmere kan score nøjagtig den samme risiko forskelligt. Ingen af dem er nødvendigvis forkert på den. De afvejer blot de samme fakta ud fra forskellig erfaring.
Forskellige risici kan ende på identiske scorer på trods af meget forskellige profiler. En sandsynlighed på 3 med en konsekvens på 4 og en sandsynlighed på 4 med en konsekvens på 3 giver begge en score på 12. De repræsenterer reelt forskellige typer af eksponering, som fortjener forskellige reaktioner og ikke den samme.
Enkel scoring kan skabe en falsk følelse af præcision. Et enkelt tal placeret i et farvet felt kan fremstå mere grundigt, end vurderingen bagved reelt var. Selve gitterformatet giver et skær af objektivitet, som det underliggende skøn sjældent gør sig fortjent til.
En matrix fanger muligvis ikke komplekse afhængigheder eller risici i hurtig forandring. Statiske scorer har det svært med risici, der skifter hurtigt. De har også svært ved risici, som kun har betydning i kombination med, at noget andet sker samtidig.
Klare scoringskriterier hjælper. Det samme gør en konsekvent metodik, der anvendes på samme måde hver gang, samt dokumentation bag hver score. Intet af dette gør dog en risikomatrix til en erstatning for en dybere kvantitativ analyse, hvor det niveau af grundighed reelt er påkrævet – især ved risici med store økonomiske eller sikkerhedsmæssige konsekvenser knyttet til sig.
Risikomatrix vs. risikoregister: Hvad er forskellen?
En risikomatrix er primært et visuelt vurderings- og prioriteringsværktøj. Et risikoregister indeholder den bredere information, der reelt er brug for til at styre en risiko over tid: en beskrivelse, en navngiven ejer, eksisterende kontroller, afbødende tiltag og aktuel status for gennemgang.
De to er ikke alternativer, man skal vælge imellem. Et risikoregister uden en matrix gør prioriteringen sværere at overskue ved et hurtigt blik, da alt står i tekstrækker uden et visuelt hierarki. En matrix uden et register indeholder ingen fortegnelse over, hvem der ejer en risiko, eller hvad der reelt bliver gjort ved den – kun hvor den placerer sig i et gitter. De fleste velfungerende risikoprocesser bruger begge dele sammen, hvor matrixen fungerer som et visuelt opsamlingslag oven på registrets underliggende detaljer.
Forestil dig en risiko for "kritisk leverandørsvigt", der scorer 15 i matrixen. Matrixen fortæller læseren, at det er en højt prioriteret risiko, der kræver opmærksomhed. Den fortæller ikke, hvem der har ansvaret for at løse den, hvordan aftalen om en reserveleverandør reelt ser ud, eller hvornår den aftale sidst blev testet. Den detalje findes i registreringen bag scoren, ikke i selve gitteret.
Hvor ofte bør en risikomatrix opdateres?
En risikomatrix bør gennemgås, hver gang det underliggende risikobillede ændrer sig, og ikke behandles som et statisk dokument, der færdiggøres én gang og kun genbesøges af vane én gang om året.
Almindelige udløsende faktorer for en gennemgang omfatter en ny hændelse, en nyligt implementeret kontrol, et leverandørskift, en regulatorisk udvikling, en organisatorisk ændring eller blot ny information, der ændrer, hvor sandsynlig eller alvorlig en risiko reelt viser sig at være.
Der findes ingen universel frekvens for gennemgang, som passer lige godt til alle organisationer. Den rette hyppighed afhænger af organisationens risikoprofil og dens governance-krav, og ikke af en generisk best practice hentet fra en skabelon lavet til en helt anden type virksomhed.
Hvordan Formalize understøtter risikomatricer og risikovurdering
De fleste risikomatricer starter deres levetid i et regneark, og det fungerer fint i første omgang. Friktionen opstår senere: Ingen har ansvaret for at holde det opdateret, og i løbet af et kvartal passer matrixen på væggen ikke længere til det, der reelt har ændret sig siden.
Formalizes risikointelligens-platform holder matrixen forbundet med resten af risikoprogrammet:
Matricer fra 3x3 til 7x7, konfigureret pr. risikotype, så en simpel kategori og en kompleks kategori ikke behøver at dele det samme gitter.
Tilpasset navngivning af akser, så sandsynlighed og konsekvens kan omdøbes til at matche den terminologi, et rammeværk allerede bruger.
Scoring via addition eller multiplikation, der matcher, hvordan organisationens egen metodik reelt beregner en score.
Risici koblet direkte til systemer, leverandører, kontrakter og kontroller, så en score afspejler, hvad der reelt har ændret sig, og ikke hvad et regneark sagde i sidste kvartal.
Godkendelsesflows, så en risikoversion kræver godkendelse, før den færdiggøres.
En ærlig bemærkning om omfanget: Ligesom de fleste risikoplatforme passer Formalize mest naturligt til metodikker opbygget omkring sandsynlighed og konsekvens. Meget specialiserede tilgange, såsom særskilt trussels- og sårbarhedsmodellering, der er almindelig i visse cybersikkerhedsrammeværk, kræver i øjeblikket i højere grad en midlertidig løsning end en direkte integration.
Find ud af, hvordan Formalize kan hjælpe jer
Udforsk Risikointelligens for at se, hvordan en konfigurerbar matrix ser ud i forhold til jeres eget risikoregister, eller book en demo, så vi kan gennemgå den med jeres egne data.