Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung im Print- und Digitalbereich. Bei Formalize verwandelt er komplexe Compliance- und Regulierungsthemen in klare, praxisnahe Inhalte für Compliance-, Risiko- und Sicherheitsexperten in ganz Europa.
Inhaltsverzeichnis:
Eine Risikomatrix stellt die Eintrittswahrscheinlichkeit den Auswirkungen gegenüber und ergibt daraus einen Risiko-Score. Sie ist ein Tool, keine vollständige Risikomanagement-Methodik für sich allein.
Die 5x5-Matrix ist das gängigste Format und ergibt 25 mögliche Risikokombinationen aus jeweils fünf Stufen pro Achse.
Die Skalen für Eintrittswahrscheinlichkeit und Auswirkung sollten den jeweiligen organisatorischen Kontext widerspiegeln, nicht einen allgemeinen Standard.
Risikomatrizen sind am effektivsten als Teil eines umfassenderen Prozesses, zusammen mit einem Risikoregister, definierten Kontrollen und regelmäßiger Überprüfung.
Eine Risikomatrix, manchmal auch Risikobewertungsmatrix genannt, kombiniert diese beiden Faktoren, Eintrittswahrscheinlichkeit und Auswirkung, zu einem einzigen Score. Dieser Leitfaden zeigt, wie diese Bewertung konkret funktioniert, wie man eine Matrix Schritt für Schritt aufbaut und wie sie sich in einen umfassenderen Risikoprozess einfügt.
Risiko-Score = Eintrittswahrscheinlichkeit × Auswirkung
Ein Eintrittswahrscheinlichkeits-Score von 3, multipliziert mit einem Auswirkungs-Score von 4, ergibt einen Risiko-Score von 12.
Wie funktioniert eine Risikomatrix?
Eine Risikomatrix bewertet jedes Risiko anhand von zwei Kriterien: Eintrittswahrscheinlichkeit und Auswirkung. Aus der Kombination beider ergibt sich ein Risiko-Score. Dieser Score platziert das Risiko an einer bestimmten Stelle im Raster und zeigt, wie dringend es im Vergleich zu allen anderen Einträgen im Register behandelt werden muss.
Das Prinzip dahinter ist bewusst einfach gehalten: Man multipliziert oder addiert zwei Zahlen, und das Ergebnis landet in einer Zelle. Die eigentliche Arbeit findet vorher statt – bei der Entscheidung, welche Werte für ein bestimmtes Risiko in einer bestimmten Organisation tatsächlich angemessen sind.
Eintrittswahrscheinlichkeit
Die Eintrittswahrscheinlichkeit gibt an, wie wahrscheinlich es ist, dass ein Risiko angesichts der bereits vorhandenen Kontrollen tatsächlich eintritt. Die meisten Unternehmen nutzen dafür eine qualitative Skala von 1 bis 5, deren Stufen von "selten" bzw. "unwahrscheinlich" bis "nahezu sicher" reichen.
Eine typische fünfstufige Skala könnte so aussehen:
Selten: Könnte eintreten, es gibt jedoch keine Vorfälle in der Vergangenheit
Unwahrscheinlich: Möglich, aber unter normalen Bedingungen nicht zu erwarten
Möglich: Ist bereits vorgekommen, in diesem Unternehmen oder einer ähnlichen
Wahrscheinlich: Wird basierend auf aktuellen Trends irgendwann erwartet
Nahezu sicher: Wird unter den meisten Umständen erwartet
Es gibt keine einzig richtige Definition dafür, was die einzelnen Stufen bedeuten, und diese Skala ist nur ein Ausgangspunkt. Eine "mögliche" Eintrittswahrscheinlichkeit für den Ausfall eines kritischen Lieferanten sieht völlig anders aus als eine "mögliche" Eintrittswahrscheinlichkeit für einen kleineren Prozessfehler. Jede Organisation sollte ihre eigene Skala in eigenen Begriffen definieren, statt die Skala einer anderen Organisation unverändert zu übernehmen und zu hoffen, dass sie passt.
Auswirkung bzw. Schweregrad
Die Auswirkung spiegelt die Konsequenzen wider, falls ein Risiko tatsächlich eintritt. Je nach Unternehmen kann das finanzielle Verluste, Betriebsunterbrechungen, regulatorische Risiken, Reputationsschäden oder eine Kombination aus mehreren dieser Faktoren bedeuten.
Eine sinnvolle Auswirkungsskala stellt bei jeder Stufe eine konkrete Frage: Was würde das tatsächlich kosten, in Begriffen, die das Unternehmen bereits erfasst? Das kann ein Eurobetrag sein, eine Anzahl an Ausfallstunden oder eine definierte regulatorische Konsequenz. Ein vages Label wie "schlecht" oder "schlechter" bedeutet dagegen für jede Person etwas anderes.
Risiko-Score und Risikostufe
Eintrittswahrscheinlichkeit und Auswirkung ergeben zusammen einen Risiko-Score, meist durch Multiplikation der beiden Werte. Ein Risiko mit dem Wert 3 für die Eintrittswahrscheinlichkeit und 4 für die Auswirkung landet bei 12, was dann in die jeweilige Kategorie fällt, die das Unternehmen für diesen Bereich definiert hat.
Dieser Bereich ist wichtiger als die reine Zahl selbst. Manche Unternehmen nutzen drei Stufen: niedrig, mittel und hoch. Andere verwenden vier oder fünf, mit zusätzlichen Kategorien wie "kritisch" am oberen Ende. Es gibt keine universelle Grenze dafür, wo "mittel" endet und "hoch" beginnt. Entscheidend ist, dass die Schwellenwerte im Voraus festgelegt und konsequent angewendet werden. Sie sollten nicht nachträglich angepasst werden, um ein bestimmtes Risiko besser oder schlechter aussehen zu lassen, als es der Prozess tatsächlich ergeben hat.
Was ist eine 5x5-Risikomatrix?
Eine 5x5-Risikomatrix nutzt fünf Stufen für die Eintrittswahrscheinlichkeit und fünf Stufen für die Auswirkung, woraus sich 25 mögliche Kombinationen ergeben. Das bietet deutlich mehr Detailgrad als eine einfachere Matrix. Dadurch lässt sich leichter zwischen einem wirklich dringenden Risiko und einem nur auf den ersten Blick ähnlichen Risiko unterscheiden.
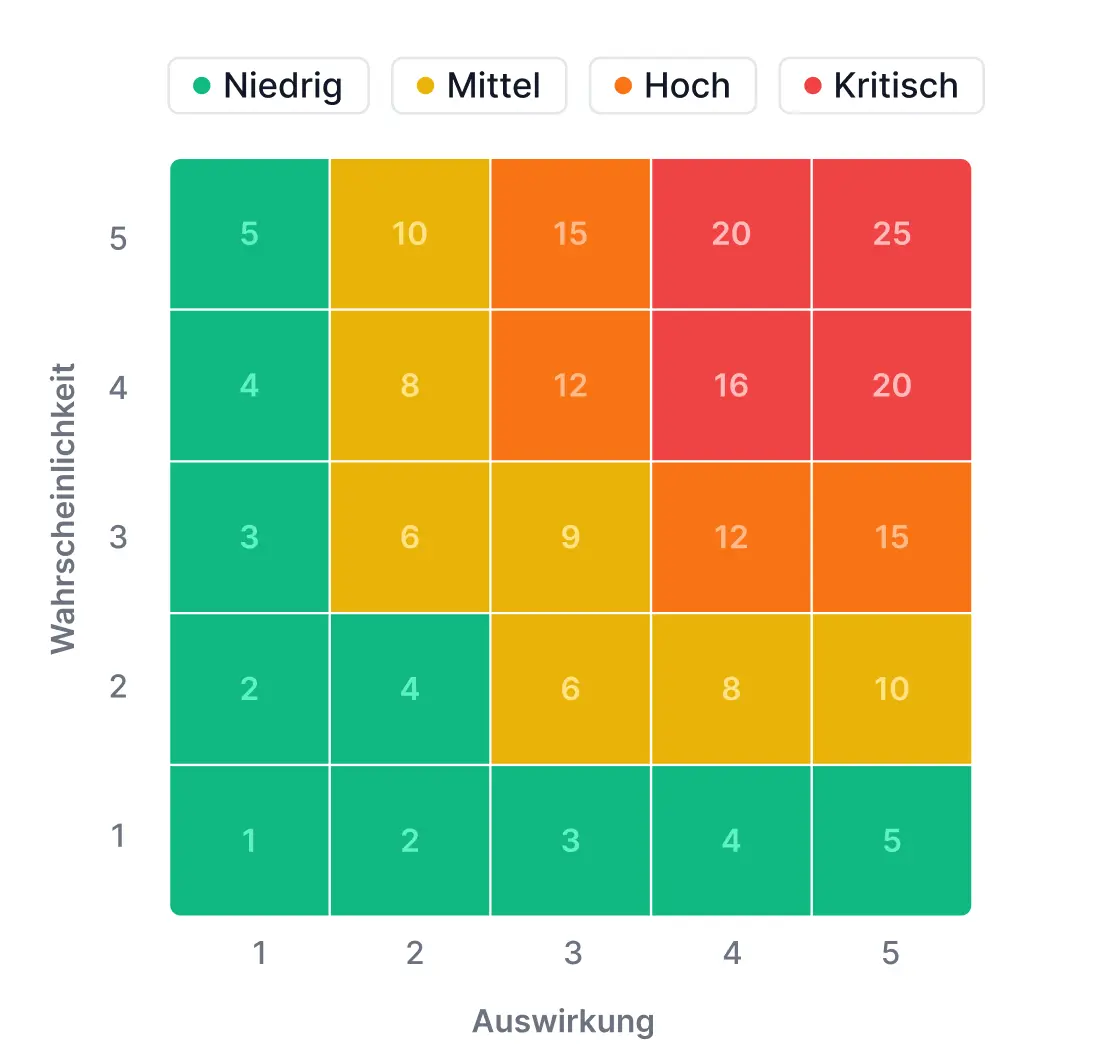 Jede Zelle wird üblicherweise einer Kategorie zugeordnet. Ein gängiger Ansatz nutzt niedrig, mittel, hoch und kritisch bzw. extrem, was ein farblich codiertes Gesamtbild liefert, wo sich Risiken konzentrieren, ohne dass jede einzelne Zahl im Raster gelesen werden muss.
3x3 vs. 5x5-Risikomatrix
Eine 3x3-Matrix nutzt drei statt fünf Stufen pro Achse und ergibt damit 9 statt 25 mögliche Kombinationen. Sie ist einfacher aufzubauen, lässt sich einer Gruppe von Stakeholdern schneller erklären und eignet sich als vernünftiger Ausgangspunkt für kleinere Unternehmen oder frühe Risikoprogramme, die sich erst noch daran gewöhnen, Risiken überhaupt konsistent zu bewerten.
Eine 5x5-Matrix ermöglicht eine feinere Unterscheidung zwischen Risiken, die auf einer 3x3-Skala in dieselbe grobe Kategorie fallen würden. Zwei Risiken, die auf einer 3x3-Skala beide als "hoch" eingestuft werden, können auf einer 5x5-Skala in sehr unterschiedlichen Zellen landen, zum Beispiel 12 im Vergleich zu 20. Das spielt eine Rolle, wenn ein Team jeweils nur an einer Handvoll Risiken gleichzeitig arbeiten kann.
Keines der beiden Formate ist grundsätzlich besser. Eine 3x3-Matrix, die ein Team tatsächlich konsequent nutzt, Quartal für Quartal, ist einer 5x5-Matrix vorzuziehen, die auf dem Papier ausgefeilter wirkt, in der Praxis aber zu differenziert ist, um von allen immer gleich angewendet zu werden.
So erstellen und nutzen Sie eine Risikomatrix
Wenn eine Risikomatrix tatsächlich verwendet und nicht nur einmalig erstellt werden soll, geht man am besten so vor:
Risiken erfassen. Nutzen Sie dazu Vorfälle, Audits, Lieferantenbewertungen oder direkte Rückmeldungen des Teams. Das Ziel sind konkrete Optionen, keine hypothetische Liste, die in einer einzigen Brainstorming-Sitzung zusammengestellt wurde. Ein Verzeichnis, das nur Risiken enthält, die jemand in einer einzigen Sitzung in den Sinn gekommen sind, lässt in der Regel genau die Risiken außer Acht, die am wichtigsten sind.
Legen Sie Kriterien für die Eintrittswahrscheinlichkeit und die Auswirkungen fest. Halten Sie schriftlich fest, was jede Stufe für Ihr Unternehmen konkret bedeutet, bevor Sie auch nur ein einziges Risiko danach bewerten. Das Überspringen dieses Schritts ist der häufigste Grund dafür, dass zwei Personen dasselbe Risiko unterschiedlich bewerten, da sie stillschweigend unterschiedliche Definitionen von „wahrscheinlich“ verwenden, ohne sich dessen bewusst zu sein.
Legen Sie die Bewertungsskala und die Schwellenwerte fest. Legen Sie fest, wie sich Wahrscheinlichkeit und Auswirkung zu einer Gesamtbewertung zusammenfassen lassen, und wo genau die Grenzen zwischen den Risikoklassen verlaufen. Halten Sie die Schwellenwerte an einer Stelle fest, an der sie für jeden, der Risiken bewertet, sichtbar sind.
Bewerten Sie jedes Risiko hinsichtlich seiner Eintrittswahrscheinlichkeit und seiner Auswirkungen. Nehmen Sie die Bewertung einheitlich vor und beziehen Sie insbesondere bei Risiken mit hohen Folgen die Einschätzung mehrerer Personen mit ein. Wenn niemand sonst mit einbezogen wird, werden die Lücken im Blickwinkel einer einzelnen Person zu den Lücken des ganzen Unternehmens.
Risiken in der Matrix einordnen und priorisieren. Die visuelle Platzierung ist der eigentliche Zweck der Übung. Sie sollte die Risiken mit der höchsten Priorität innerhalb von Sekunden erkennbar machen, ohne dass jemand vorher einen erklärenden Absatz lesen muss.
Entscheiden, wie mit Risiken hoher Priorität umgegangen werden soll. Akzeptieren, reduzieren, übertragen oder vermeiden. Jedes Risiko braucht eine tatsächliche Entscheidung, nicht nur einen Score, der ohne Folgemaßnahme in einem Raster steht.
Scores überprüfen, wenn sich Umstände oder Kontrollen ändern. Eine Matrix, die nie überarbeitet wird, entfernt sich schleichend von der Realität, bis eines Tages ein Vorfall bei genau dem Risiko eintritt, das die Matrix immer noch als niedrig priorisiert ausweist.
Diese Abfolge deckt den Aufbau und die Anwendung der Matrix selbst ab. Der übergeordnete Prozess, in den sie eingebettet ist, also das Identifizieren, Bewerten, Behandeln, Überwachen und Steuern von Risiken über die Zeit, wird ausführlicher in unserem Leitfaden zu Risikomanagement-Frameworks behandelt und hier nicht noch einmal wiederholt.
Beispiel einer Risikomatrix
Ein durchgerechnetes Beispiel macht das Prinzip greifbar. So könnten fünf verschiedene Risiken auf einer 5x5-Matrix landen:
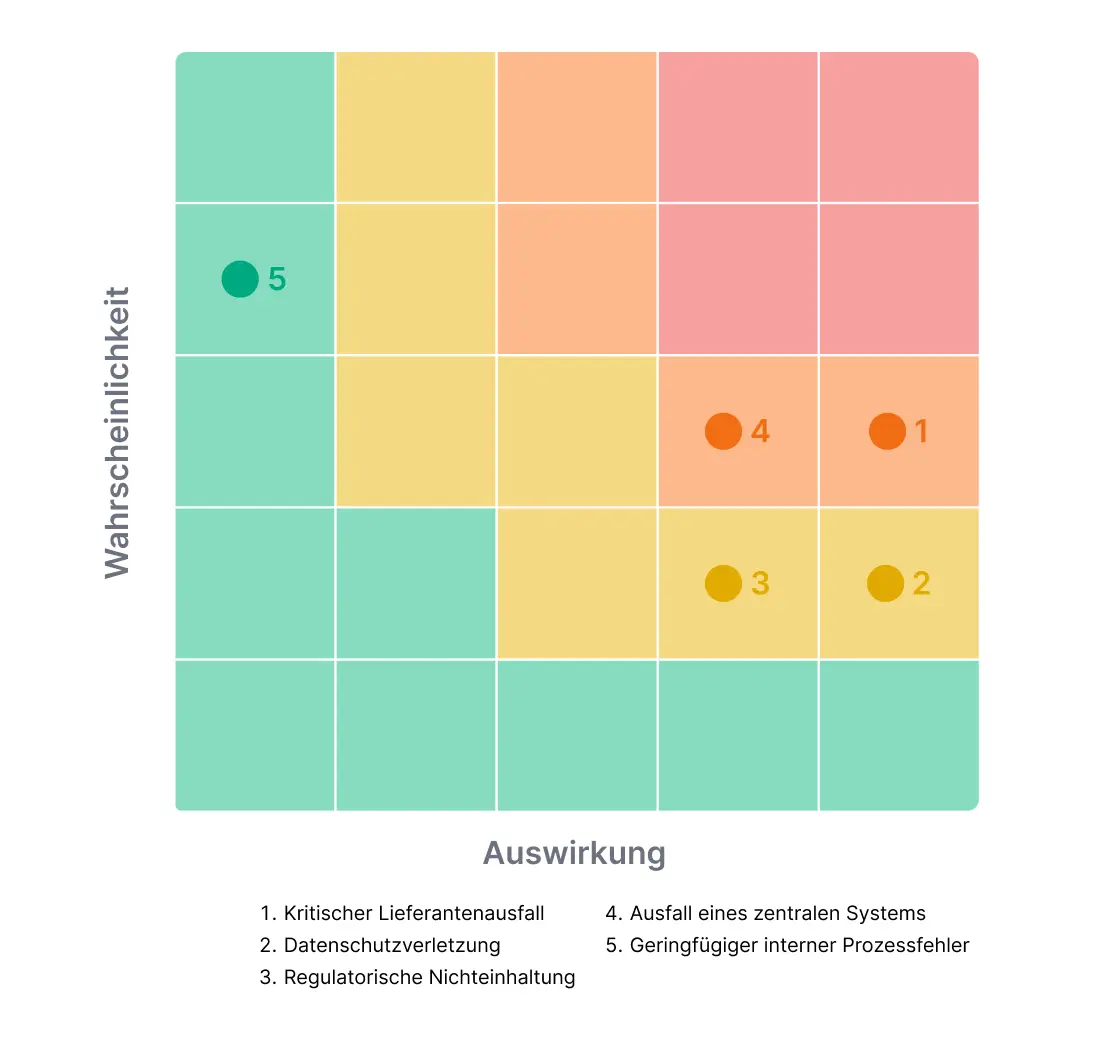 Über die reinen Werte hinaus lohnt sich bei dieser Tabelle noch ein genauerer Blick. Das Szenario Datenschutzverletzung hat eine geringere Eintrittswahrscheinlichkeit als der Lieferantenausfall, wird aber bei der Auswirkung mit dem Maximalwert bewertet. Das spiegelt die regulatorischen, finanziellen und reputationsbezogenen Folgen wider, die sich häufig verstärken, sobald eine Datenschutzverletzung öffentlich wird. Der kleinere interne Prozessfehler dagegen wird als wahrscheinlich wiederkehrend eingestuft, seine Auswirkung bleibt jedoch gering genug, dass er deutlich außerhalb der Prioritätszone landet, also genau dort, wo er hingehört.
Diese Werte sind beispielhaft, nicht vorgegeben. Die tatsächliche Eintrittswahrscheinlichkeit und Auswirkung eines "kritischen Lieferantenausfalls" hängt vollständig von der jeweiligen Lieferantenkonzentration, den Vertragsbedingungen und den Wechselkosten eines Unternehmens ab, nicht von einer Zahl aus einer Beispieltabelle, die für ein allgemeines Publikum geschrieben wurde.
Inhärentes Risiko vs. Restrisiko in der Risikomatrix
Das inhärente Risiko beschreibt das Risikoniveau, bevor Kontrollen oder Gegenmaßnahmen greifen. Das Restrisiko ist das Risiko, was bleibt, nachdem diese Kontrollen tatsächlich implementiert sind und wirken.
Dasselbe Risiko kann sich innerhalb der Matrix verschieben, sobald Maßnahmen zur Risikominderung greifen. Nehmen wir das Beispiel eines Lieferantenausfalls: Auf inhärenter Basis, also ohne jegliche Schutzmaßnahmen, liegt die Eintrittswahrscheinlichkeit bei 4 und die Auswirkung bei 5. Sobald ein Vertrag mit einem Ersatzlieferanten sowie eine aktive Überwachung eingerichtet sind, kann die Eintrittswahrscheinlichkeit auf Restrisikobasis auf 2 sinken - während die Auswirkung unverändert bleibt. Denn die Konsequenzen im Falle eines tatsächlichen Ausfalls haben sich nicht verändert, nur die Wahrscheinlichkeit, dass er überhaupt eintritt.
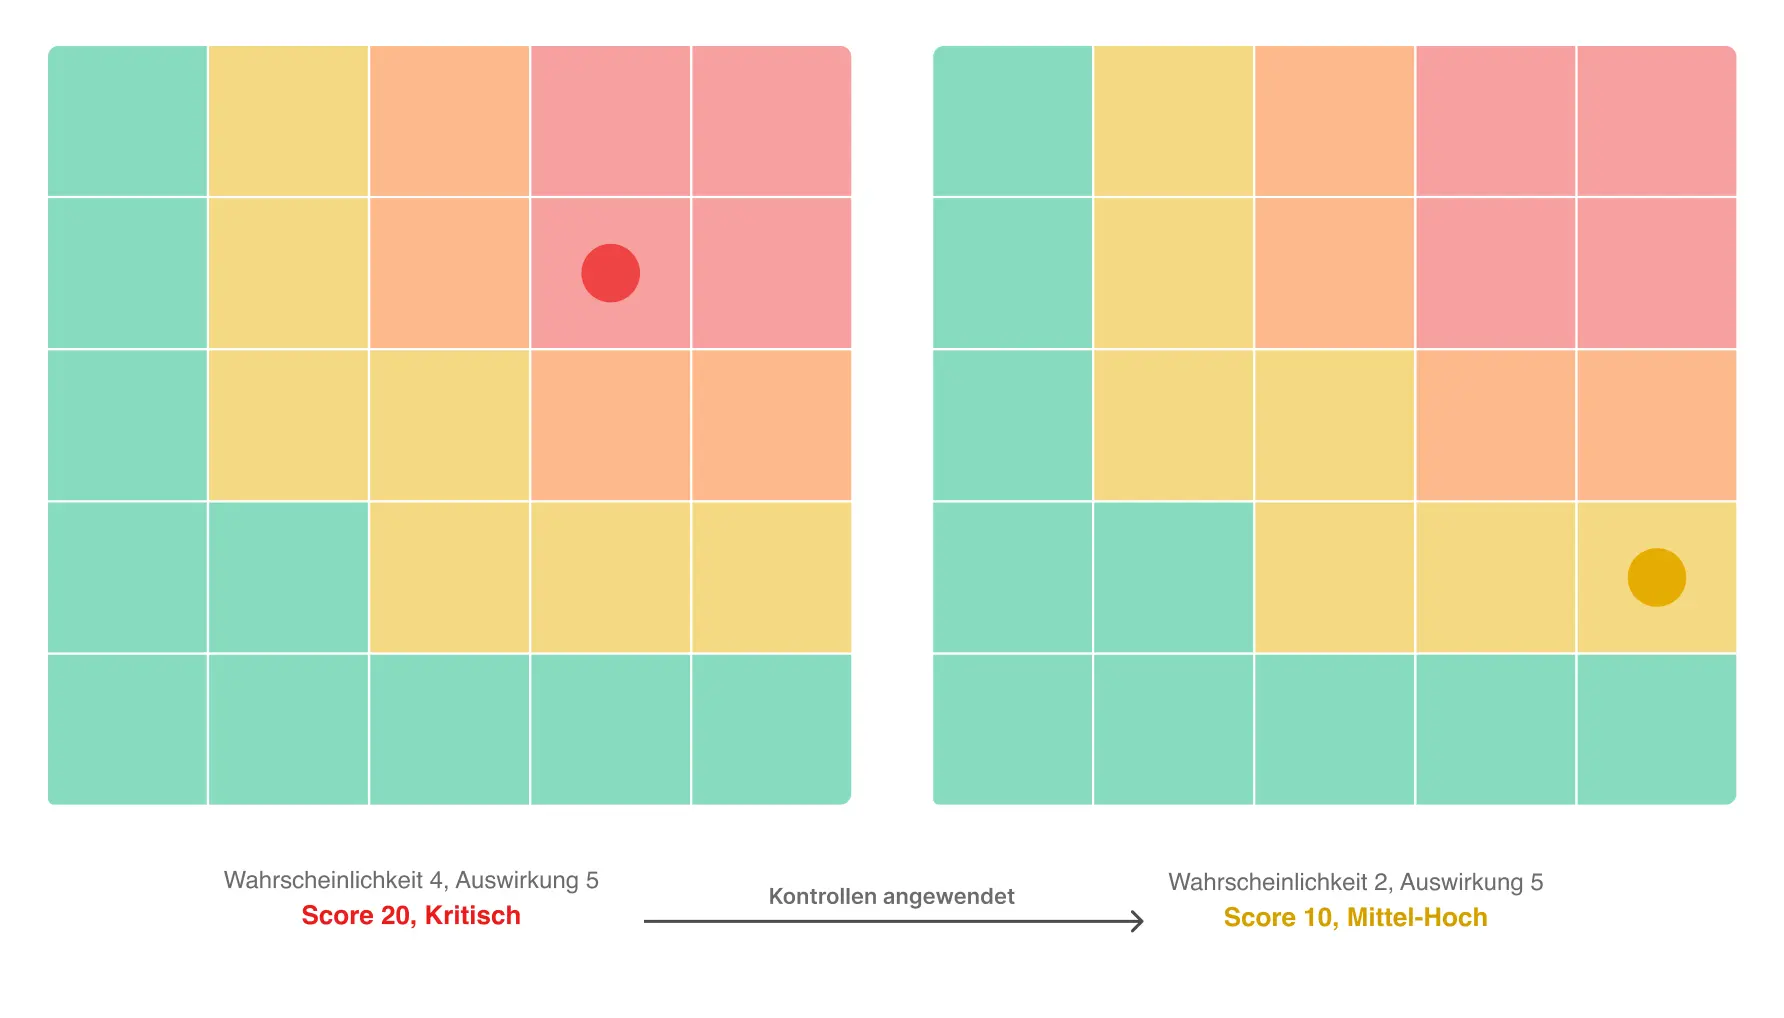 Genau diese Verschiebung ist der eigentliche Grund, warum beide Werte erfasst werden. Nur das inhärente Risiko zu betrachten, zeigt lediglich, was im schlimmsten Fall passieren könnte. Zusätzlich das Restrisiko abzubilden, zeigt ebenfalls, ob die tatsächlich ergriffenen Maßnahmen wirklich funktionieren.
Welche Vorteile bietet eine Risikomatrix?
Richtig eingesetzt, bringt eine Risikomatrix mehrere konkrete Vorteile mit sich:
Macht komplexe Risikoinformationen leichter visualisierbar. Ein Raster mit farblich codierten Feldern vermittelt Prioritäten schneller, als es ein ganzer Absatz Fließtext je könnte, besonders für jemanden, der die Risikolandschaft zum ersten Mal sieht.
Schafft eine einheitliche Struktur für den Vergleich von Risiken. Ohne einen gemeinsamen Rahmen bewertet am Ende jeder die Schwere eines Risikos nach Bauchgefühl, uneinheitlich und von Fall zu Fall unterschiedlich, selbst innerhalb desselben Teams.
Hilft dabei, zu priorisieren, wohin begrenzte Ressourcen für Gegenmaßnahmen tatsächlich fließen. Budget und Aufmerksamkeit sind endlich. Eine Matrix macht Kompromisse sichtbar statt implizit, sodass die Entscheidung, sich auf ein Risiko statt auf ein anderes zu konzentrieren, nachvollziehbar begründet ist.
Erleichtert die Kommunikation von Risikoinformationen an die Führungsebene. Ein Vorstand oder ein Führungsteam kann eine Matrix auf einen Blick erfassen, etwas, das bei einer langen Risikobeschreibung in Textform nicht möglich ist. Das ist entscheidend, wenn die Aufmerksamkeit für einen einzelnen Tagesordnungspunkt nur wenige Minuten beträgt.
Bietet eine gemeinsame Bewertungssprache über Teams hinweg. IT, Recht und Betrieb können sich über die genaue Punktzahl eines Risikos uneinig sein, aber zumindest streiten sie über dieselben zwei Kennzahlen, statt mit völlig unterschiedlichen Begrifflichkeiten aneinander vorbeizureden.
Hilft dabei, Risiken zu identifizieren, die die festgelegte Risikotoleranz der Organisation überschreiten. Ein definierter Risikoappetit bekommt erst dann eine echte Bedeutung, wenn er mit einer tatsächlichen Punktzahl verglichen wird, statt eine abstrakte Aussage in einem Richtliniendokument zu bleiben, auf das ohnehin niemand zurückgreift.
Nichts davon macht die zugrunde liegende Einschätzung objektiv. Eine Risikomatrix ordnet subjektive Bewertungen konsistent. Sie entfernt die Subjektivität nicht aus ihnen. Und genau dort, wo man sie so behandelt, als täte sie das doch, hört eine Matrix still und leise auf, nützlich zu sein.
Welche Grenzen hat eine Risikomatrix?
Eine Risikomatrix ist ein nützliches Tool, kein Präzisionsinstrument, und es lohnt sich, offen zu benennen, wo sie tatsächlich an ihre Grenzen stößt:
Bewertungen von Eintrittswahrscheinlichkeit und Auswirkung sind grundsätzlich subjektiv. Zwei erfahrene Prüfer können dasselbe Risiko unterschiedlich bewerten. Keiner von beiden liegt dabei zwangsläufig falsch. Sie gewichten dieselben Fakten lediglich vor dem Hintergrund unterschiedlicher Erfahrung.
Unterschiedliche Risiken können trotz sehr unterschiedlicher Profile auf identische Punktzahlen kommen. Eine Eintrittswahrscheinlichkeit von 3 mit einer Auswirkung von 4 und eine Eintrittswahrscheinlichkeit von 4 mit einer Auswirkung von 3 ergeben beide den Wert 12. Dabei handelt es sich um grundlegend unterschiedliche Arten von Risikoexposition, die unterschiedliche Reaktionen verdienen, nicht dieselbe.
Eine einfache Bewertung kann eine trügerische Präzision suggerieren. Eine einzelne Zahl in einem farbigen Feld kann rigoroser wirken, als die dahinterliegende Einschätzung tatsächlich war. Das Rasterformat selbst verleiht eine Objektivität, die die zugrunde liegende Schätzung nur selten wirklich verdient.
Eine Matrix erfasst komplexe Abhängigkeiten oder sich schnell verändernde Risiken unter Umständen nicht. Statische Bewertungen tun sich schwer mit Risiken, die sich rasch verändern. Ebenso schwer tun sie sich mit Risiken, die erst dann relevant werden, wenn gleichzeitig noch etwas anderes eintritt.
Klare Bewertungskriterien helfen. Ebenso eine einheitliche Methodik, die jedes Mal gleich angewendet wird, sowie belastbare Nachweise hinter jeder Bewertung. Nichts davon macht eine Risikomatrix jedoch zum Ersatz für eine tiefergehende quantitative Analyse, wo dieses Maß an Genauigkeit tatsächlich erforderlich ist, insbesondere bei Risiken mit gravierenden finanziellen oder sicherheitsrelevanten Konsequenzen.
Risikomatrix vs. Risikoregister: Was ist der Unterschied?
Eine Risikomatrix ist in erster Linie ein visuelles Bewertungs- und Priorisierungswerkzeug. Ein Risikoregister enthält die umfassenderen Informationen, die tatsächlich benötigt werden, um ein Risiko über die Zeit hinweg zu managen: eine Beschreibung, einen benannten Risikoverantwortlichen, bestehende Kontrollen, Maßnahmen zur Risikominderung sowie den aktuellen Überprüfungsstatus.
Die beiden sind keine Alternativen, zwischen denen man wählen muss. Ein Risikoregister ohne Matrix macht die Priorisierung schwerer auf einen Blick erkennbar, da alles in Textzeilen ohne visuelle Hierarchie steht. Eine Matrix ohne Register wiederum enthält keine Angabe dazu, wer für ein Risiko verantwortlich ist oder was tatsächlich dagegen unternommen wird, sondern nur, wo es sich im Raster einordnet. Die meisten funktionierenden Risikoprozesse nutzen daher beides gemeinsam, wobei die Matrix als visuelle Zusammenfassungsebene über den zugrunde liegenden Details des Registers liegt.
Stellen Sie sich ein Risiko wie „Ausfall eines kritischen Lieferanten“ vor, das in der Matrix einen Wert von 15 erreicht. Die Matrix signalisiert dem Betrachter, dass es sich um ein hochpriorisiertes Risiko handelt, das Aufmerksamkeit verdient. Sie sagt jedoch nicht, wer für die Behebung verantwortlich ist, wie die Vereinbarung mit einem Ersatzlieferanten konkret aussieht oder wann diese Vereinbarung zuletzt getestet wurde. Diese Details befinden sich im Registereintrag hinter der Punktzahl, nicht im Raster selbst.
Wie oft sollte eine Risikomatrix aktualisiert werden?
Eine Risikomatrix sollte immer dann überprüft werden, wenn sich das zugrunde liegende Risikoumfeld verändert, nicht als statisches Dokument behandelt werden, das einmal fertiggestellt und danach nur noch aus Gewohnheit einmal jährlich erneut betrachtet wird.
Zu den häufigen Anlässen für eine Überprüfung zählen ein neuer Vorfall, eine neu eingeführte Kontrolle, ein Lieferantenwechsel, eine regulatorische Entwicklung, eine organisatorische Veränderung oder schlicht neue Informationen, die verändern, wie wahrscheinlich oder schwerwiegend ein Risiko tatsächlich ist.
Es gibt keinen universellen Überprüfungsrhythmus, der für jede Organisation gleichermaßen passt. Die richtige Häufigkeit hängt vom Risikoprofil und den Governance-Anforderungen der jeweiligen Organisation ab, nicht von einer generischen Best Practice aus einer Vorlage, die für eine völlig andere Art von Unternehmen entwickelt wurde.
Wie Formalize Risikomatrizen und Risikobewertungen unterstützt
Die meisten Risikomatrizen entstehen zunächst in einer Excel-Tabelle, und das funktioniert für einen ersten Entwurf durchaus. Die eigentlichen Reibungspunkte zeigen sich erst später: Niemand fühlt sich verantwortlich dafür, sie aktuell zu halten, und innerhalb eines Quartals stimmt die Matrix an der Wand nicht mehr mit dem überein, was sich inzwischen tatsächlich verändert hat.
Die Risk-Intelligence-Plattform von Formalize hält die Matrix mit dem übrigen Risikoprogramm verbunden:
Matrizen von 3×3 bis 7×7, konfigurierbar je Risikotyp, sodass eine einfache und eine komplexe Kategorie nicht dasselbe Raster teilen müssen.
Individuell benennbare Achsen, sodass Eintrittswahrscheinlichkeit und Auswirkung so umbenannt werden können, wie es der bereits verwendeten Terminologie eines Frameworks entspricht.
Additive oder multiplikative Bewertung, passend dazu, wie die eigene Methodik einer Organisation eine Punktzahl tatsächlich berechnet.
Risiken, die direkt mit Systemen, Lieferanten, Verträgen und Kontrollen verknüpft sind, sodass eine Bewertung widerspiegelt, was sich tatsächlich verändert hat, und nicht, was in einer Tabelle im letzten Quartal stand.
Genehmigungsworkflows, sodass eine Risikoversion vor der Finalisierung eine Freigabe durchlaufen muss.
Ein ehrlicher Hinweis zum Anwendungsbereich: Wie die meisten Risikoplattformen passt auch Formalize am natürlichsten zu Methodiken, die auf Eintrittswahrscheinlichkeit und Auswirkung aufbauen. Hochspezialisierte Ansätze, etwa die in manchen Cybersecurity-Frameworks übliche getrennte Bedrohungs- und Schwachstellenmodellierung, erfordern derzeit eher eine Behelfslösung als eine native Unterstützung.
Erfahren Sie, wie Formalize Sie unterstützen kann
Entdecken Sie Risk Intelligence und sehen Sie, wie eine konfigurierbare Matrix im Zusammenspiel mit Ihrem eigenen Risikoregister aussieht. Oder buchen Sie eine Demo und gehen Sie dies direkt anhand Ihrer eigenen Daten durch.