Maurice Müller
Senior Content Manager
Maurice Müller is a journalist and content strategist with experience across print and digital media. At Formalize, he translates complex compliance and regulatory topics into clear, practical content for compliance, risk, and security professionals across Europe.
Points clés à retenir :
Principe: Une matrice des risques croise la probabilité et l'impact pour obtenir un score de risque. C'est un outil, pas une méthodologie complète de gestion des risques à elle seule.
Format standard: La matrice 5×5 est le format le plus courant ; elle offre 25 combinaisons de risques possibles réparties sur cinq niveaux pour chaque axe.
Personnalisation: Les échelles de probabilité et d'impact doivent refléter le contexte propre à l'organisation, et non une norme universelle unique.
Intégration: La matrice des risques donne de meilleurs résultats lorsqu'elle s'intègre dans un processus plus large, aux côtés d'un registre des risques, de contrôles définis et de révisions régulières.
Une matrice des risques, parfois appelée matrice d'évaluation des risques, fonctionne en combinant deux éléments, la probabilité et l'impact, en un score unique. Ce guide explique le fonctionnement concret de cette notation, la méthode pour construire une matrice étape par étape et son intégration au sein d'une démarche globale de gestion des risques.
Score de risque = probabilité × impact
Une note de probabilité de 3 multipliée par une note d'impact de 4 donne un score de risque de 12.
Comment fonctionne une matrice des risques ?
Une matrice des risques évalue chaque risque selon deux critères : la probabilité et l'impact. La combinaison de ces deux facteurs donne un score de risque. Ce score positionne le risque sur la grille et indique son degré d'urgence par rapport aux autres éléments du registre.
Le mécanisme est volontairement simple. Deux chiffres, multipliés ou additionnés, aboutissent à une case. Le véritable travail intervient en amont, au moment de déterminer la valeur exacte de ces chiffres pour un risque donné au sein d'une organisation précise.
Probabilité
La probabilité représente la chance qu'un risque se concrétise, compte tenu des contrôles déjà en place. La plupart des organisations utilisent une échelle qualitative allant généralement de 1 à 5, de « rare » ou « improbable » à une extrémité, jusqu'à « presque certain » à l'autre.
Une échelle classique en cinq points ressemble généralement à ceci :
Rare: pourrait arriver, mais n'a aucun historique connu.
Improbable: possible, mais non envisagé dans des conditions normales.
Possible: s'est déjà produit, dans l'organisation ou une structure similaire.
Probable: devrait se produire à un moment donné, au vu des tendances actuelles.
Presque certain: devrait se produire dans la plupart des situations.
Il n'existe aucune définition universelle de chaque niveau, et cette échelle n'est qu'un point de départ. Une probabilité « possible » concernant la défaillance d'un fournisseur stratégique n'a rien à voir avec une probabilité « possible » pour une erreur de procédure mineure. Chaque organisation gagne à adapter son échelle à son propre contexte, plutôt que de copier-coller un modèle générique en espérant qu'il convienne.
Impact ou gravité
L'impact reflète les conséquences si le risque vient à se concrétiser. Selon l'organisation, cela peut traduire des pertes financières, une interruption des activités, une exposition réglementaire, une atteinte à la réputation, ou ou un cumul de ces facteurs.
Une échelle d'impact efficace oblige à se poser une question précise à chaque niveau: quel en serait le coût réel, selon des indicateurs déjà suivis par l'entreprise ? Il peut s'agir d'un montant en euros, d'un nombre d'heures d'arrêt de service ou d'une sanction réglementaire définie, plutôt que de qualificatifs vagues comme « grave » ou « très grave » que chacun interpréterait à sa manière.
Score et niveau de risque
La probabilité et l'impact se combinent pour former le score de risque, le plus souvent en multipliant les deux chiffres. Un risque évalué à 3 en probabilité et à 4 en impact obtient un score de 12, qui se classe ensuite dans la catégorie définie par l'organisation pour cette tranche.
Cette tranche importe plus que le chiffre brut. Certaines structures utilisent trois niveaux (faible, moyen, élevé), tandis que d'autres en emploient quatre ou cinq, en ajoutant une catégorie « critique » au niveau supérieur. Il n'existe pas de seuil universel marquant la limite entre « moyen » et « élevé ». L'essentiel est que ces seuils soient fixés à l'avance et appliqués de façon homogène, sans ajustement après coup pour embellir ou aggraver arbitrairement l'évaluation d'un risque.
Qu'est-ce qu'une matrice des risques 5×5 ?
Une matrice 5×5 s'appuie sur cinq niveaux de probabilité et cinq niveaux d'impact, ce qui génère 25 combinaisons possibles. Cela offre une finesse d'analyse bien supérieure à celle d'une grille plus simple. On différencie ainsi plus facilement un risque réellement urgent d'un autre qui semble similaire au premier coup d'œil.
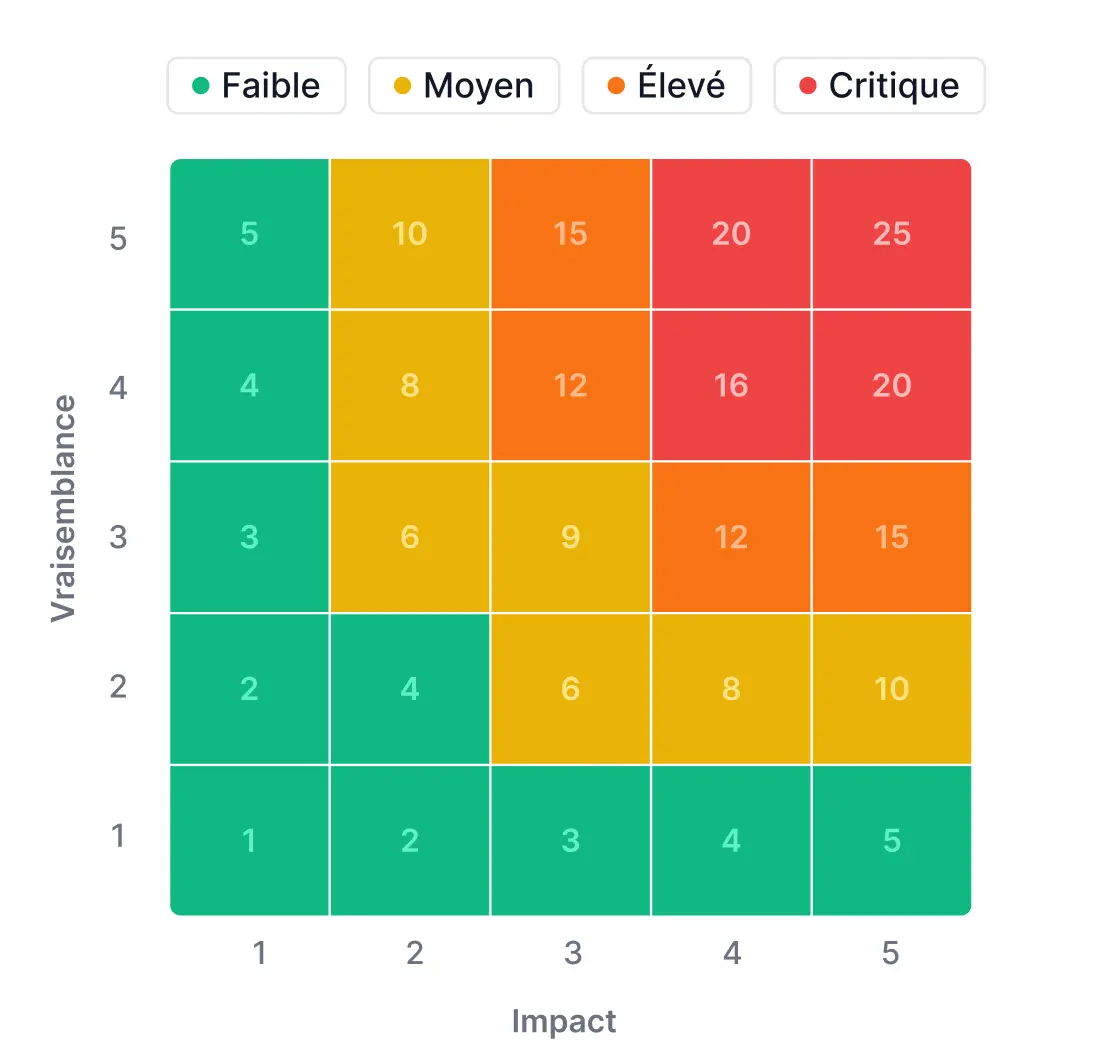 Matrice des risques 3×3 vs 5×5
Une matrice 3×3 utilise trois niveaux par axe au lieu de cinq, ce qui donne 9 combinaisons possibles au lieu de 25. Plus simple à concevoir et plus rapide à expliquer à des parties prenantes, elle constitue un bon point de départ pour les petites structures ou les démarches d'évaluation débutantes qui cherchent d'abord à ancrer l'habitude de chiffrer les risques.
Une matrice 5×5 offre une meilleure distinction entre des risques qui finiraient sinon dans la même catégorie globale. Deux risques classés « élevés » dans un format 3×3 peuvent se retrouver dans des cases très distinctes sur une échelle 5×5 (un score de 12 contre 20, par exemple). Cette nuance devient essentielle lorsqu'une équipe ne dispose des ressources nécessaires que pour traiter quelques priorités à la fois.
Aucun des deux formats n'est intrinsèquement supérieur à l'autre. Une matrice 3×3 exploitée de manière constante trimestre après trimestre vaut bien mieux qu'une matrice 5×5 plus élégante sur le papier, mais trop complexe pour que deux personnes y évaluent un risque de la même façon.
Comment créer et utiliser une matrice des risques
Élaborer une matrice des risques qui soit réellement exploitée au quotidien, plutôt qu'un document conçu une fois puis oublié, suit une logique bien établie:
Identifier les risques à évaluer.
S'appuyer sur les incidents passés, les audits, les revues fournisseurs ou le retour du terrain. L'objectif est de cibler des enjeux réels, pas de dresser une liste théorique lors d'une simple réunion. Un registre élaboré à la va-vite oublie souvent les menaces les plus critiques.Définir les critères de probabilité et d'impact.
Rédiger la signification exacte de chaque niveau pour l'organisation avant d'évaluer le moindre risque. Sauter cette étape est la cause principale d'écarts d'évaluation entre deux personnes, chacune utilisant sa propre interprétation du terme « probable ».Établir l'échelle de notation et les seuils.
Déterminer le mode de combinaison de la probabilité et de l'impact, ainsi que les limites exactes entre chaque niveau de gravité. Ces seuils doivent être documentés et accessibles à tous, pas seulement conservés en tête par une seule personne.Évaluer chaque risque.
Conserver une méthodologie cohérente et croiser les avis, en particulier pour les enjeux majeurs. Le point aveugle d'un évaluateur isolé devient celui de toute l'organisation si personne d'autre n'intervient.Positionner et prioriser les risques dans la matrice.
La lisibilité visuelle fait tout l'intérêt de la démarche. Les priorités absolues doivent sauter aux yeux en quelques secondes, sans nécessiter la lecture d'un paragraphe explicatif.Déterminer le traitement des risques prioritaires.
Accepter, réduire, transférer ou éviter : chaque risque exige une décision concrète, et non un simple chiffre figé dans une grille sans plan d'action associé.Revoir les évaluations en cas de changement.
Une matrice qui n'est jamais mise à jour finit par se déconnecter du terrain, jusqu'au jour où un incident survient sur un risque toujours qualifié de « faible ».
Cette séquence couvre la création et l'utilisation de la matrice. Le processus global dans lequel elle s'inscrit, identifier, évaluer, traiter, piloter et gouverner les risques dans le temps, fait l'objet d'un guide détaillé sur nos cadres de gestion des risques.
Exemple de matrice des risques
Un cas pratique permet de mieux visualiser le mécanisme. Voici comment cinq risques distincts viendraient se positionner sur une matrice 5×5 :
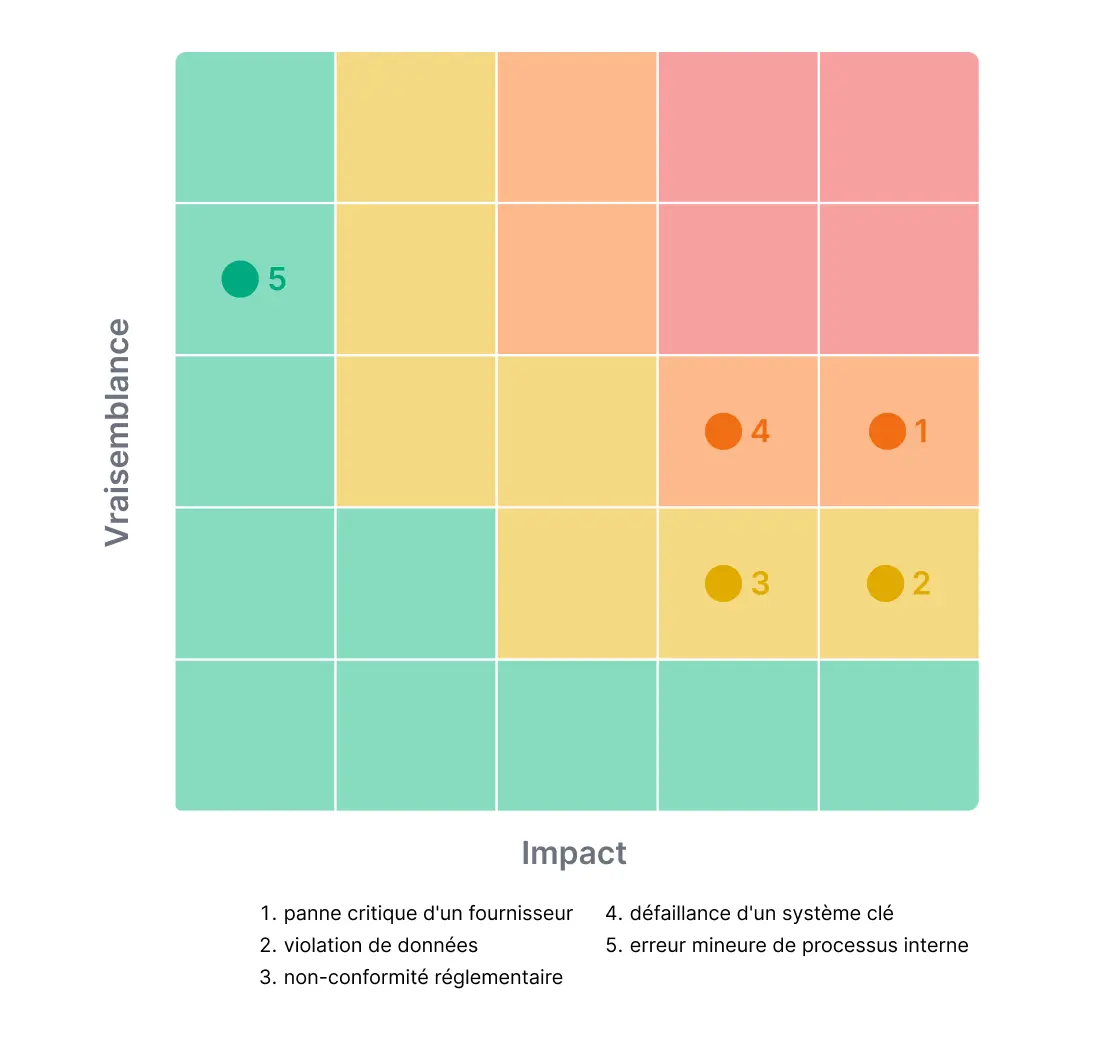 Plusieurs éléments méritent d'être soulignés dans ce tableau au-delà des simples scores bruts.
Le scénario d'une fuite de données présente une probabilité plus faible que celui d'une défaillance fournisseur, mais son impact est évalué au niveau maximal. Cela traduit les conséquences réglementaires, financières et réputationnelles qui ont tendance à se cumuler dès lors qu'une fuite devient publique. À l'inverse, une erreur de procédure interne mineure a de fortes chances de se reproduire, mais son impact reste suffisamment faible pour la maintenir bien en dehors de la zone prioritaire, ce qui est tout à fait logique.
Ces évaluations sont données à titre indicatif et n'ont pas valeur de règle absolue. La probabilité et l'impact réels d'une « défaillance d'un fournisseur stratégique » dépendent entièrement de la dépendance de chaque organisation envers ses prestataires, de ses engagements contractuels et des coûts de changement d'outil, et non d'un chiffre tiré d'un tableau d'exemple conçu pour un public général.
Risque inhérent vs risque résiduel dans une matrice des risques
Le risque inhérent correspond au niveau de risque mesuré avant toute mise en place de mesures de contrôle ou d'atténuation. Le risque résiduel, quant à lui, désigne ce qu'il subsiste une fois que ces contrôles sont réellement opérationnels et efficaces.
Un même risque peut évoluer de manière significative au sein de la matrice à partir du moment où les actions d'atténuation portent leurs fruits. Prenons l'exemple d'un risque de défaillance fournisseur : sur une base inhérente (avant toute sauvegarde), il s'évalue initialement à une probabilité de 4 et un impact de 5. Une fois un contrat signé avec un fournisseur secondaire et un suivi actif mis en place, la probabilité peut tomber à 2 sur une base résiduelle. L'impact, en revanche, demeure inchangé : les conséquences d'une panne éventuelle restent les mêmes, seules les chances qu'elle se produise ont diminué
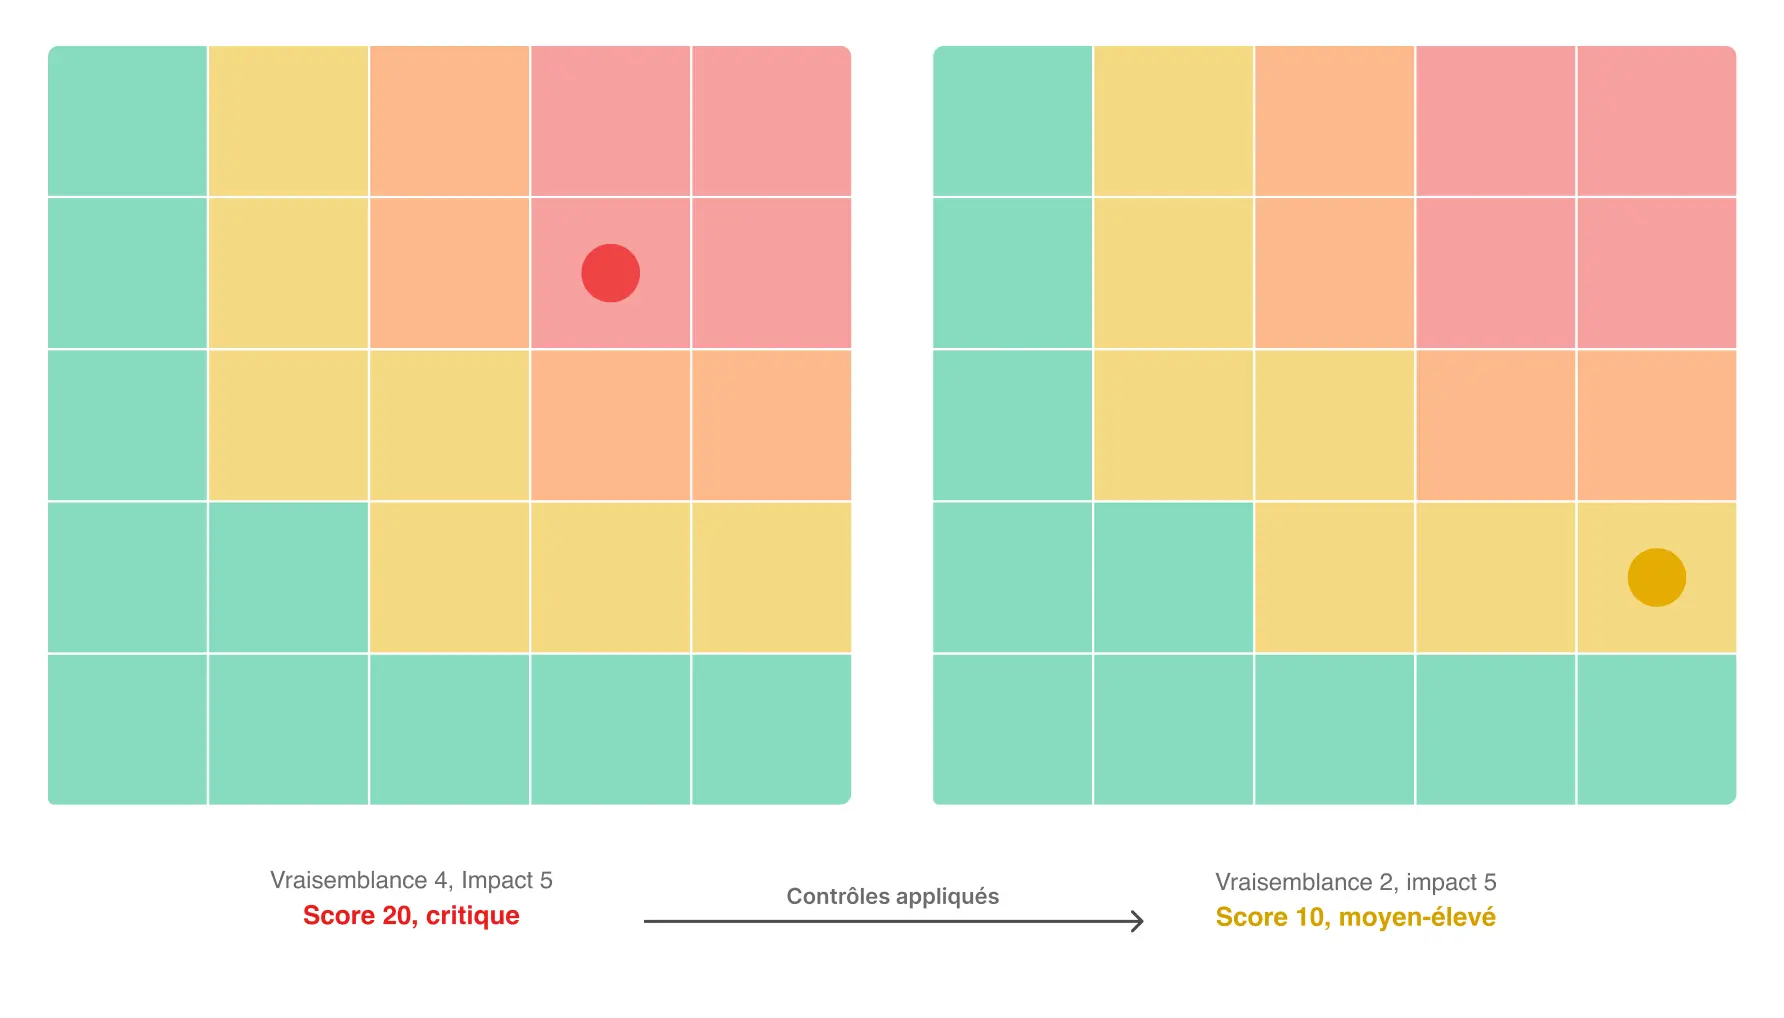 Ce mouvement est tout l'intérêt de suivre les deux valeurs. Une matrice des risques qui n'affiche que le risque inhérent vous indique ce qui pourrait mal tourner dans le pire des scénarios. Celle qui intègre aussi le risque résiduel révèle autre chose : elle montre si les mesures concrètement prises par l'organisation sont réellement efficaces, ou si elles ne le sont que sur le papier.
Quels sont les avantages d'une matrice des risques ?
Utilisée à bon escient, une matrice des risques offre plusieurs bénéfices concrets :
Facilite la visualisation d'informations complexes :
Une grille dotée d'un code couleur communique les priorités bien plus rapidement qu'un long paragraphe explicatif, en particulier pour quelqu'un qui découvre le panorama des risques pour la première fois.Crée une structure cohérente pour comparer les risques:
En l'absence de cadre partagé, l'évaluation de la gravité s'effectue au feeling et manque d'homogénéité d'un risque à l'autre, y compris au sein d'une même équipe.Aide à prioriser l'allocation de ressources limitées :
Le budget et le temps ne sont pas illimités. La matrice rend les arbitrages explicites plutôt qu'implicites, apportant une justification claire au choix d'accorder la priorité à un risque plutôt qu'à un autre.Simplifie la communication avec la direction:
Un conseil d'administration ou une équipe dirigeante peut parcourir une matrice d'un simple coup d'œil, ce qui est impossible avec un long rapport rédigé — un atout précieux lorsque le temps accordé à chaque point de l'ordre du jour se compte en minutes.Fournit un langage d'évaluation commun entre les équipes : Les services IT, juridique et opérationnel peuvent ne pas être d'accord sur le score exact d'un risque, mais ils débattent au moins sur la base des deux mêmes critères au lieu de s'opposer avec des vocabulaires totalement incompatibles.
Aide à identifier les risques qui dépassent la tolérance fixée par l'organisation : La notion d'appétence au risque ne prend tout son sens que lorsqu'elle est confrontée à un score réel, au lieu de rester un principe abstrait dans un document de politique interne que personne ne consulte.
Rien de tout cela ne rend l'évaluation sous-jacente objective pour autant.
Une matrice des risques sert à structurer des jugements subjectifs de manière cohérente: elle ne supprime pas cette subjectivité, et feindre le contraire est précisément la raison pour laquelle de nombreuses matrices finissent discrètement par perdre toute leur utilité.
Quelles sont les limites d'une matrice des risques ?
Une matrice des risques est un outil pratique, pas un instrument de précision. Il convient de regarder en face ses vraies faiblesses :
Les évaluations de probabilité et d'impact sont fondamentalement subjectives.
Deux experts expérimentés peuvent attribuer des notes différentes au même risque sans que l'un d'eux ait forcément tort. Ils analysent simplement les mêmes faits à travers le filtre de leur propre vécu.Des risques aux profils très différents peuvent obtenir des scores identiques.
Une probabilité de 3 avec un impact de 4 et une probabilité de 4 avec un impact de 3 donnent toutes deux un score de 12. Elles représentent pourtant des types d'exposition totalement distincts qui appellent des réponses adaptées, et non une approche uniforme.Une notation simplifiée peut donner l'illusion d'une fausse précision.
Un chiffre isolé dans une case colorée semble souvent plus rigoureux que le jugement sur lequel il repose. Le format en grille apporte une apparence d'objectivité que l'estimation sous-jacente ne mérite que rarement.La matrice peine à capturer les dépendances complexes ou les risques évolutifs.
Des notes figées s'adaptent mal aux menaces qui évoluent rapidement ou à celles qui n'émergent qu'en cas de combinaison avec un autre événement simultané.
Définir des critères de notation clairs, appliquer une méthodologie constante et appuyer chaque note sur des preuves concrètes permet de limiter ces biais. Pour autant, rien de tout cela ne remplace une analyse quantitative approfondie lorsque le niveau de rigueur l'exige, en particulier pour les risques comportant des conséquences financières ou sécuritaires majeures.
Matrice des risques vs registre des risques : Quelle est la différence ?
Une matrice des me risques est avant tout un outil visuel d'évaluation et de priorisation. Un registre des risques rassemble les informations plus larges nécessaires à la gestion continue d'un risque : une description, un responsable désigné, les contrôles existants, les actions d'atténuation et le statut de révision actuel.
Les deux ne s'excluent pas. Un registre sans matrice rend la priorisation difficile à visualiser d'un coup d'œil, car tout se retrouve noyé dans des lignes de texte sans hiérarchie visuelle. Inversement, une matrice sans registre ne conserve aucune trace du responsable d'un risque ni des actions menées, affichant seulement sa position sur une grille. La plupart des démarches de gestion des risques associent les deux : la matrice sert de synthèse visuelle superposée aux détails figurant dans le registre.
Imaginons le risque « défaillance d'un fournisseur stratégique » crédité d'un score de 15 sur la matrice. La matrice indique qu'il s'agit d'une priorité haute nécessitant une attention particulière. Elle ne précise pas qui est chargé de le traiter, à quoi ressemble concrètement la solution de secours ni à quand remonte son dernier test. Ces éléments figurent dans la fiche du registre liée à ce score, pas sur la grille elle-même.
À quelle fréquence faut-il mettre à jour une matrice des risques ?
Une matrice des risques doit être révisée dès que l'environnement de risque évolue. Elle ne doit pas être traitée comme un document statique, finalisé une fois pour toutes et consulté une fois par an par pure habitude.
Les déclencheurs habituels d'une révision incluent la survenance d'un incident, la mise en place d'un nouveau contrôle, un changement de fournisseur, une évolution réglementaire, une réorganisation interne ou simplement l'obtention de nouvelles informations qui modifient la probabilité ou la gravité réelle d'un risque.
Il n'existe pas de rythme de révision universel adapté à toutes les organisations. La bonne fréquence dépend du profil de risque et des exigences de gouvernance propres à l'entreprise, et non d'une prétendue bonne pratique générique issue d'un modèle conçu pour une tout autre activité.
Comment Formalize gère les matrices et l'évaluation des risques
La plupart des matrices des risques voient le jour dans un tableur, et cela fonctionne pour un premier jet. Les blocages apparaissent plus tard, personne ne prend la responsabilité des mises à jour, et en l'espace d'un trimestre, la matrice affichée ne correspond plus à ce qui a réellement changé depuis.
La plateforme Risk Intelligence de Formalize maintient la matrice connectée au reste du programme de gestion des risques,
Matrices de 3×3 à 7×7, configurées par type de risque, ainsi une catégorie simple et une catégorie complexe n'ont pas à partager la même grille.
Personnalisation des axes, afin que la probabilité et l'impact puissent être réintitulés pour coller à la terminologie déjà utilisée par votre référentiel.
Calcul par addition ou multiplication, s'adaptant à la façon dont la méthodologie propre à l'organisation calcule réellement un score.
Risques connectés directement aux systèmes, fournisseurs, contrats et contrôles, afin qu'un score reflète ce qui a réellement changé, et non ce qu'un tableur indiquait le trimestre dernier.
Circuits de validation, ainsi une version du risque nécessite une approbation avant d'être finalisée.
Une précision honnête sur le périmètre, comme la plupart des plateformes de risque, Formalize s'adapte le plus naturellement aux méthodologies articulées autour de la probabilité et de l'impact. Les approches très spécialisées, telles que la modélisation distincte des menaces et des vulnérabilités courante dans certains cadres de cybersécurité, nécessitent actuellement une solution de contournement plutôt qu'une intégration native.
Découvrez comment Formalize peut vous aider
Découvrez Risk Intelligence pour voir à quoi ressemble une matrice configurable appliquée à votre propre registre des risques, ou réservez une démonstration pour la parcourir directement avec vos propres données.