Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Pontos-chave:
Uma matriz de risco representa graficamente a probabilidade em função do impacto para produzir uma pontuação de risco. Trata-se de uma ferramenta, não de uma metodologia completa de gestão de risco por si só.
Uma matriz 5×5 é o formato mais comum, criando 25 combinações possíveis de risco ao longo de cinco níveis em cada eixo.
As escalas de probabilidade e impacto devem refletir o contexto específico de cada organização, e não um padrão universal único.
As matrizes de risco funcionam melhor como parte de um processo mais abrangente, a par de um registo de riscos, controlos definidos e revisões regulares.
Uma matriz de risco, por vezes designada por matriz de avaliação de risco, funciona combinando dois elementos, a probabilidade e o impacto, numa única pontuação. Este guia explica como essa pontuação funciona na prática, como construir uma matriz passo a passo e o seu lugar num processo de gestão de risco mais abrangente.
Pontuação do risco = probabilidade × impacto
Uma pontuação de probabilidade de 3 multiplicada por uma pontuação de impacto de 4 resulta numa pontuação de risco de 12.
Como funciona uma matriz de risco?
Uma matriz de risco funciona classificando cada risco com base em dois critérios: probabilidade e impacto. A combinação dos dois resulta numa pontuação de risco. Essa pontuação posiciona o risco num ponto específico da grelha e indica a urgência com que requer atenção em relação a todos os outros riscos registados.
O mecanismo é simples por definição. Dois números, multiplicados ou somados, resultam num valor que se insere numa célula. O verdadeiro trabalho ocorre antes, na decisão de quais devem ser, na realidade, os valores a atribuir a um risco específico numa organização específica.
Probabilidade
A probabilidade representa a probabilidade de um risco se concretizar, tendo em conta os controlos já implementados. A maioria das organizações utiliza uma escala qualitativa, geralmente de 1 a 5, que vai de raro ou improvável numa ponta a quase certo na outra
Uma escala típica de cinco pontos pode ter o seguinte aspeto:
Raro: pode acontecer, mas não há registos de que já tenha ocorrido
Improvável: possível, mas não é de esperar em condições normais
Possível: já aconteceu antes, nesta organização ou noutra semelhante
Provável: espera-se que aconteça em algum momento, com base nas tendências atuais
Quase certo: espera-se que aconteça na maioria das circunstâncias
Não existe uma definição única e correta do que cada nível significa, e essa escala é apenas um ponto de partida. Uma probabilidade “possível” para uma interrupção crítica de um fornecedor não se assemelha de forma alguma a uma probabilidade “possível” para um erro menor no processo. Cada organização deve definir a sua própria escala nos seus próprios termos, em vez de adotar a escala de outra entidade sem alterações e esperar que se adapte à sua realidade.
Impacto ou gravidade
O impacto reflete as consequências caso um risco venha a ocorrer efetivamente. Dependendo da organização, isso pode significar perdas financeiras, perturbações operacionais, exposição a riscos regulamentares, danos à reputação ou uma combinação de vários desses fatores em simultâneo.
Uma escala de impacto útil obriga a colocar uma questão específica em cada nível: quanto é que isto realmente custaria, em termos que a organização já monitoriza. Pode tratar-se de um valor em euros, de um número de horas de inatividade ou de uma consequência regulamentar definida, em vez de uma designação vaga como “mau” ou “pior”, que significa algo diferente para cada pessoa que a lê.
Pontuação de risco e nível de risco
A probabilidade e o impacto combinam-se numa pontuação de risco, normalmente através da multiplicação desses dois valores. Um risco com uma pontuação de 3 na probabilidade e de 4 no impacto resulta num total de 12, que se enquadra na categoria que a organização tiver definido para esse intervalo.
Esse intervalo é mais importante do que o número bruto. Algumas organizações utilizam três faixas: baixo, médio e elevado. Outras utilizam quatro ou cinco, adicionando categorias como “crítico” no extremo superior. Não existe um limite universal que define onde termina o “médio” e começa o “elevado”. O que importa é que os limites sejam definidos antecipadamente e aplicados de forma consistente, e não ajustados a posteriormente para fazer com que um risco específico pareça melhor ou pior do que o processo realmente identificou.
O que é uma matriz de risco 5×5?
Uma matriz de risco 5×5 utiliza cinco níveis de probabilidade e cinco níveis de impacto, criando 25 combinações possíveis. Isso representa uma granularidade significativamente maior do que a oferecida por uma matriz mais simples. Facilita a distinção entre um risco genuinamente urgente e outro que, à primeira vista, apenas parece semelhante.
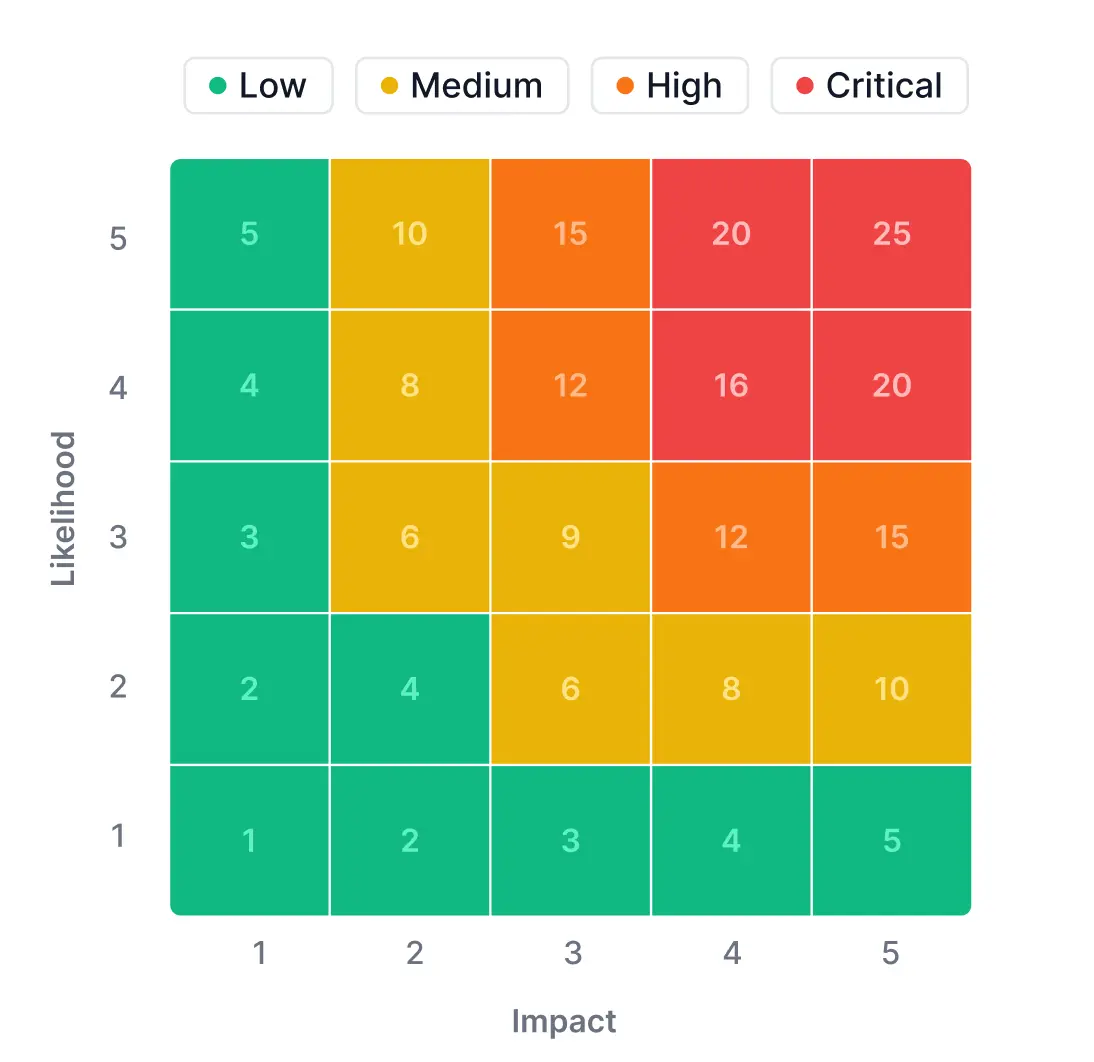 Cada célula é normalmente agrupada numa faixa. Uma abordagem comum utiliza as categorias baixo, médio, alto e crítico ou extremo, proporcionando ao leitor uma visão codificada por cores da concentração dos riscos, sem que seja necessário ler cada número individual da grelha.
Matriz de risco 3×3 vs. 5×5
Uma matriz 3×3 utiliza três níveis por eixo em vez de cinco, resultando em 9 combinações possíveis em vez de 25. É mais simples de construir, mais rápida de explicar a uma sala cheia de partes interessadas e constitui um ponto de partida razoável para organizações mais pequenas ou programas de gestão de risco em fase inicial, que ainda estão a desenvolver o hábito de classificar os riscos de forma consistente.
Uma matriz 5×5 permite uma maior separação entre riscos que, de outra forma, se enquadrariam na mesma categoria ampla. Dois riscos que, ambos, recebem a classificação “alta” numa escala 3×3 podem situar-se em células muito diferentes — 12 versus 20 — numa escala 5×5, o que é importante quando uma equipa só pode agir sobre um pequeno número de riscos de cada vez.
Nenhum dos formatos é universalmente melhor. Uma matriz 3×3 que uma equipa utilize de forma consistente, trimestre após trimestre, é preferível a uma matriz 5×5 que pareça mais sofisticada no papel, mas que seja demasiado granular para que alguém a aplique da mesma forma duas vezes
Como criar e utilizar uma matriz de risco
A criação de uma matriz de risco que seja efetivamente utilizada, em vez de uma que seja elaborada uma vez e depois esquecida, segue uma sequência bastante consistente:
Identificar os riscos a avaliar. Recolher informações a partir de incidentes, auditorias, análises de fornecedores ou contributos diretos da equipa. O objetivo é identificar candidatos reais, e não uma lista hipotética elaborada numa única sessão de brainstorming. Um registo que contenha apenas riscos em que alguém pensou numa reunião tende a ignorar precisamente os riscos que mais importam.
Definir critérios de probabilidade e impacto. Escrever o que cada nível significa efetivamente para a sua organização antes de atribuir uma pontuação a qualquer risco. Ignorar este passo é a razão mais comum para duas pessoas pontuarem o mesmo risco de forma diferente, uma vez que estão silenciosamente a utilizar definições diferentes de «provável» sem se aperceberem disso.
Definir a escala de pontuação e os limites. Decida como a probabilidade e o impacto se combinam para formar uma pontuação e onde se situam exatamente os limites entre as faixas de risco. Anote os limites num local onde todos os que pontuam os riscos possam realmente vê-los, e não apenas na cabeça de uma única pessoa.
Avalie cada risco em função da probabilidade e do impacto. Atribua pontuações de forma consistente e, especificamente no caso dos riscos de maior gravidade, recorra ao julgamento de mais do que uma pessoa. O ponto cego de um único avaliador torna-se o ponto cego de toda a organização se mais ninguém der a sua opinião.
Representa graficamente e hierarquiza os riscos na matriz. A disposição visual é o objetivo principal do exercício. Deve tornar evidentes os riscos de maior prioridade em poucos segundos, sem que seja necessário ler primeiro um parágrafo explicativo.
Decida como os riscos de alta prioridade devem ser abordados. Aceitar, reduzir, transferir ou evitar: cada risco precisa de uma decisão concreta associada a ele, não apenas de uma pontuação num quadro sem qualquer ação de acompanhamento.
Revise as pontuações quando as circunstâncias ou os controlos mudarem. Uma matriz que nunca é revista afasta-se gradualmente da realidade, até ao dia em que ocorre um incidente relacionado com um risco que a matriz ainda apresenta como de baixa prioridade.
Essa sequência aborda a criação e a aplicação da própria matriz. O processo mais amplo em que se insere — que inclui a identificação, avaliação, tratamento, monitorização e gestão do risco ao longo do tempo — é abordado de forma mais aprofundada no nosso guia de frameworks de gestão de risco, pelo que não será repetido aqui.
Exemplo de uma matriz de risco
Um exemplo prático ajuda a concretizar o funcionamento. Eis como cinco riscos diferentes se podem distribuir numa matriz de 5×5:
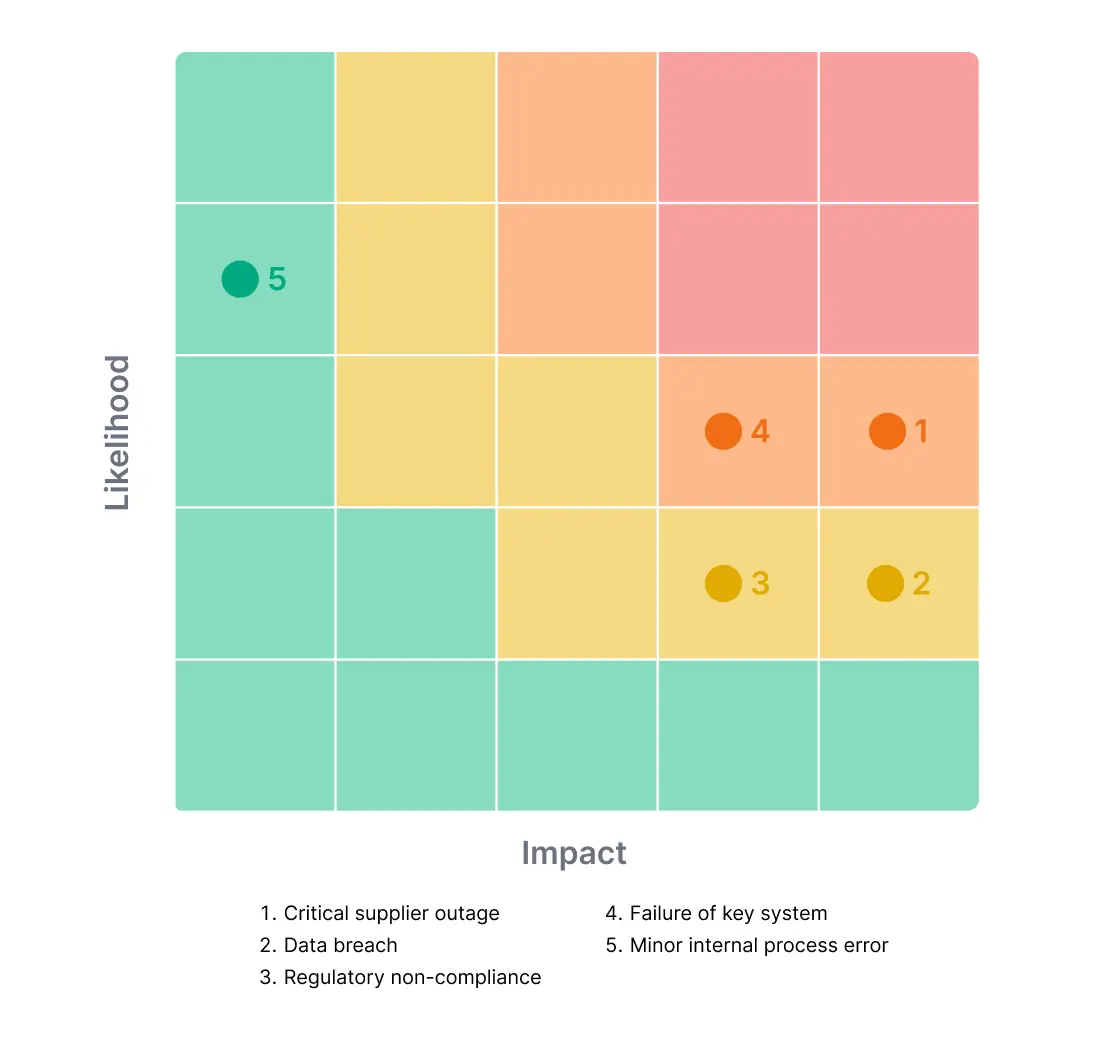 Há alguns aspetos que merecem destaque nesta tabela, para além das pontuações brutas. O cenário de violação de dados tem uma probabilidade inferior à da interrupção do fornecedor, mas o seu impacto é classificado como máximo, refletindo as consequências regulamentares, financeiras e de reputação que tendem a agravar-se assim que a violação se torna pública. O pequeno erro no processo interno, em contrapartida, é classificado como provável de voltar a ocorrer, mas o seu impacto mantém-se suficientemente baixo para ficar bem fora da zona de prioridade, exatamente onde deve estar.
Estas pontuações são ilustrativas, não prescritivas. A probabilidade e o impacto reais de uma “falha crítica de um fornecedor” dependem inteiramente da concentração de fornecedores da própria organização, dos termos contratuais e dos custos de mudança de fornecedor, e não de um número retirado de uma tabela de exemplo destinada a um público geral.
Risco inerente vs. risco residual numa matriz de risco
O risco inerente é o nível de risco antes da aplicação de quaisquer controlos ou medidas de mitigação. O risco residual é o que permanece depois de esses controlos estarem efetivamente implementados e a funcionar.
O mesmo risco pode variar significativamente na matriz assim que as medidas de mitigação entram em vigor. Imagine um risco de interrupção de um fornecedor que começa com uma probabilidade de 4 e um impacto de 5 numa base inerente, antes da existência de quaisquer medidas de proteção. Assim que um contrato com um fornecedor de reserva e uma monitorização ativa forem implementados, a probabilidade poderá baixar para 2 numa base residual, enquanto o impacto permanece o mesmo, uma vez que as consequências caso a interrupção ainda ocorra não se alteraram; apenas a probabilidade de tal acontecer é que mudou.
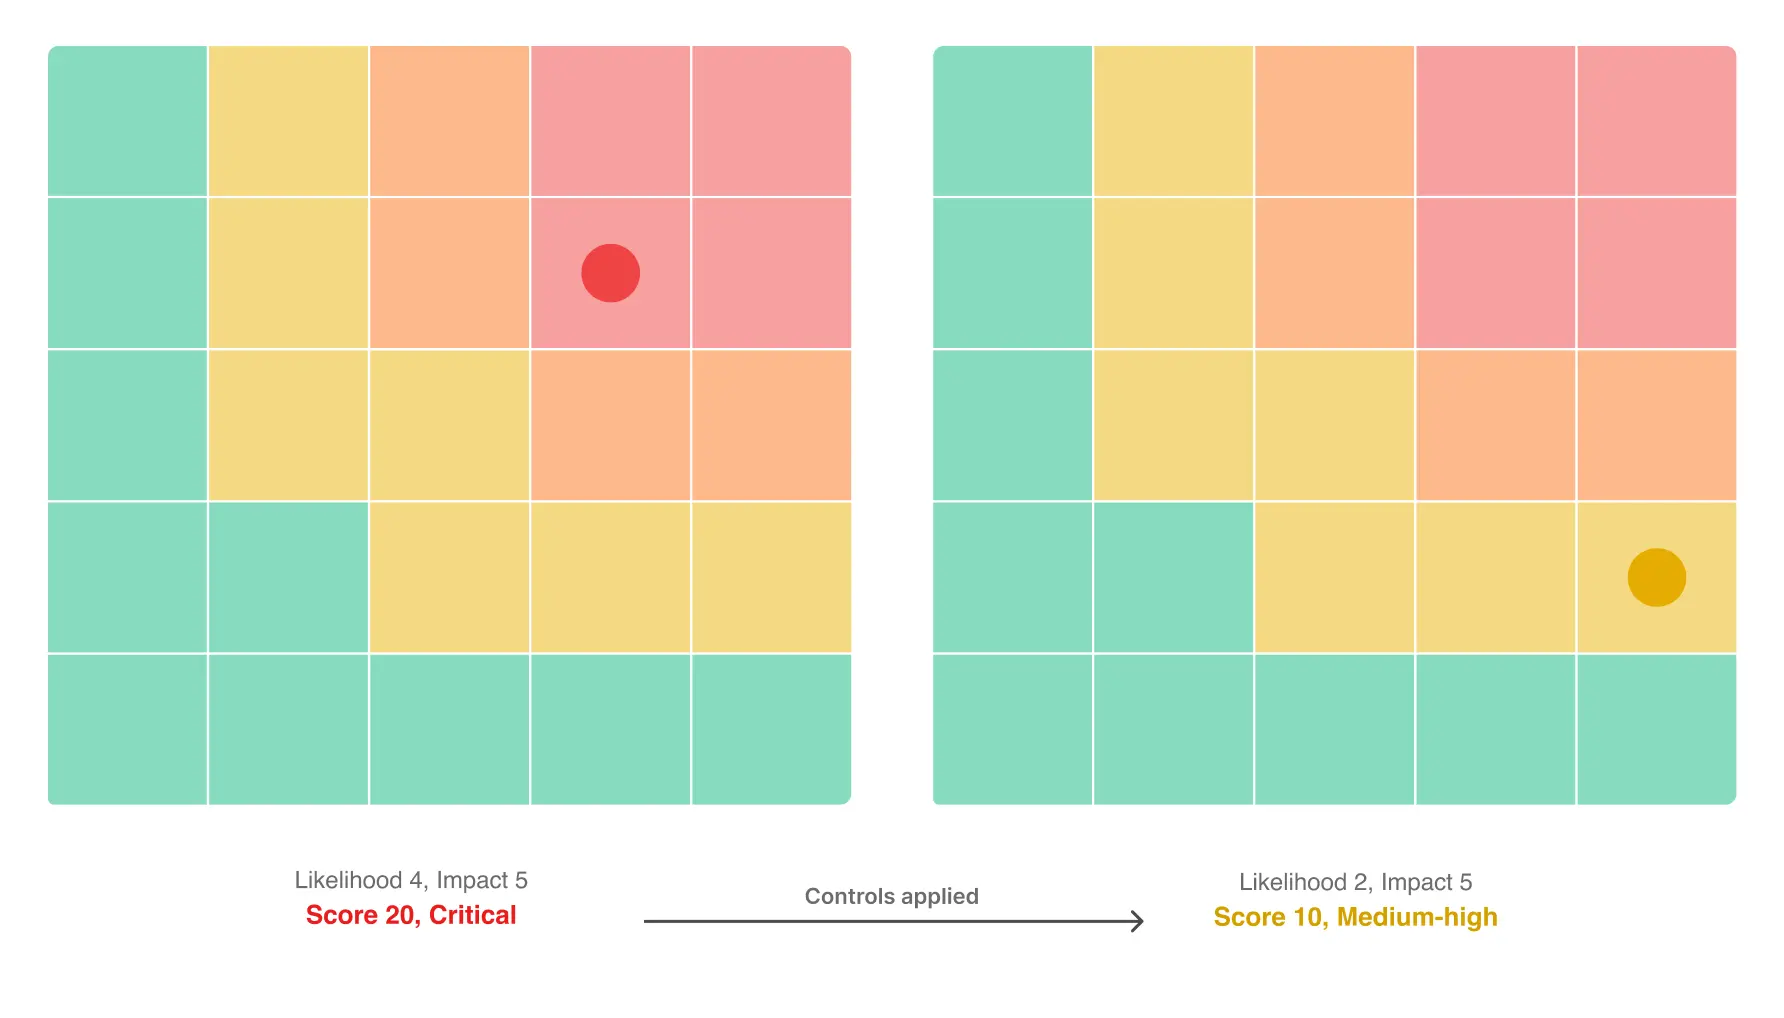 Esse movimento é, na verdade, o objetivo de acompanhar ambos os indicadores. Uma matriz de risco que apenas mostra o risco inerente indica o que poderia correr mal no pior dos casos. Uma matriz que também mostre o risco residual revela algo diferente: se o que a organização está efetivamente a fazer a esse respeito está a funcionar, ou se apenas parece estar a funcionar no papel.
Quais são as vantagens de uma matriz de risco?
Quando bem utilizada, uma matriz de risco proporciona vários benefícios concretos:
Facilita a visualização de informações complexas sobre riscos. Uma grelha com células codificadas por cores transmite a prioridade mais rapidamente do que um parágrafo narrativo alguma vez poderia fazer, especialmente para alguém que está a ver o panorama de riscos pela primeira vez.
Cria uma estrutura consistente para comparar riscos. Sem um framework comum, pessoas diferentes acabam por avaliar a gravidade com base na intuição, de forma inconsistente, de um risco para o outro, mesmo dentro da mesma equipa.
Ajuda a priorizar onde os recursos limitados de mitigação devem realmente ser direcionados. O orçamento e a atenção são finitos. Uma matriz torna as escolhas explícitas em vez de implícitas, pelo que uma decisão de se concentrar num risco em detrimento de outro tem uma razão visível por trás.
Facilita a comunicação de informações sobre riscos à liderança. Um conselho de administração ou equipa de liderança pode analisar rapidamente uma matriz de uma forma que não consegue fazer com uma longa descrição narrativa dos riscos, o que é importante quando a atenção dedicada a qualquer ponto da agenda é medida em minutos.
Fornece uma linguagem comum de pontuação entre equipas. As equipas de TI, jurídica e de operações podem discordar sobre a pontuação exata de um risco, mas, pelo menos, estão a discutir sobre os mesmos dois números, em vez de falarem sem se entenderem, utilizando vocabulários completamente diferentes.
Ajuda a identificar riscos que excedem a tolerância declarada da organização. Uma propensão ao risco definida só faz sentido quando comparada com uma pontuação real, em vez de permanecer uma declaração abstrata num documento de política que ninguém consulta.
Nada disso torna o julgamento subjacente objetivo. Uma matriz de risco organiza as avaliações subjetivas de forma coerente. Não elimina a subjetividade dessas avaliações, e é ao tratá-la como se o fizesse que muitas matrizes deixam, discretamente, de ser úteis.
Quais são as limitações de uma matriz de risco?
Uma matriz de risco é uma ferramenta útil, não um instrumento de precisão, e vale a pena ser franco quanto às suas verdadeiras limitações:
As classificações de probabilidade e impacto são, por natureza, subjetivas. Dois avaliadores experientes podem atribuir pontuações diferentes ao mesmo risco. Nenhum deles está necessariamente errado. Estão apenas a ponderar os mesmos factos com base em experiências diferentes.
Riscos diferentes podem obter pontuações idênticas, apesar de perfis muito distintos. Uma probabilidade de 3 com um impacto de 4 e uma probabilidade de 4 com um impacto de 3 resultam ambas numa pontuação de 12. Representam tipos de exposição genuinamente diferentes que merecem respostas diferentes, e não a mesma.
A pontuação simples pode criar uma falsa sensação de precisão. Um único número numa célula colorida pode parecer mais rigoroso do que o julgamento subjacente realmente foi. O próprio formato de grelha confere um ar de objetividade que a estimativa subjacente raramente merece.
Uma matriz pode não captar dependências complexas ou riscos em rápida mudança. As pontuações estáticas têm dificuldade em lidar com riscos que mudam rapidamente. Também têm dificuldade com riscos que só são relevantes em combinação com outro acontecimento que ocorra ao mesmo tempo.
É útil dispor de critérios de pontuação claros. O mesmo se aplica a uma metodologia consistente, aplicada sempre da mesma forma, e à apresentação de evidências que fundamentem cada pontuação. No entanto, nada disso faz com que uma matriz de risco substitua uma análise quantitativa mais aprofundada, sempre que esse nível de rigor seja realmente necessário, especialmente no caso de riscos associados a consequências financeiras ou de segurança graves.
Matriz de riscos vs. registo de riscos: qual é a diferença?
Uma matriz de risco é, acima de tudo, uma ferramenta visual de avaliação e priorização. Um registo de riscos contém as informações mais abrangentes que são efetivamente necessárias para gerir um risco ao longo do tempo: uma descrição, um responsável designado, controlos existentes, ações de mitigação e o estado atual da revisão.
Os dois não são alternativas entre as quais se deva escolher. Um registo de riscos sem uma matriz torna a priorização mais difícil de perceber à primeira vista, uma vez que tudo se apresenta em linhas de texto sem qualquer hierarquia visual. Uma matriz sem um registo não tem qualquer registo de quem é o responsável por um risco ou do que está efetivamente a ser feito a esse respeito, apenas onde este se situa numa grelha. A maioria dos processos de gestão de riscos em funcionamento utiliza ambos em conjunto, com a matriz a funcionar como uma camada de resumo visual sobre os detalhes subjacentes do registo.
Imagine um risco de “falha crítica de um fornecedor” que tenha uma pontuação de 15 na matriz. A matriz indica ao leitor que se trata de um risco de alta prioridade que merece atenção. Não indica quem é responsável pela sua resolução, como funciona efetivamente o acordo com o fornecedor de reserva, nem quando esse acordo foi testado pela última vez. Esses detalhes encontram-se na entrada do registo por trás da pontuação, e não na própria grelha.
Com que frequência deve ser atualizada uma matriz de riscos?
Uma matriz de risco deve ser revista sempre que o ambiente de risco subjacente se altere, não devendo ser tratada como um documento estático que é concluído uma única vez e revisto apenas por hábito, uma vez por ano.
Os fatores que normalmente desencadeiam uma revisão incluem um novo incidente, um controlo recém-implementado, uma mudança de fornecedores, uma evolução regulamentar, uma mudança organizacional ou, simplesmente, novas informações que alterem a probabilidade ou a gravidade de um risco.
Não existe uma periodicidade de revisão universal que se adapte igualmente bem a todas as organizações. A frequência adequada depende do perfil de risco da organização e dos seus requisitos de governação, e não de uma «melhor prática» genérica retirada de um modelo concebido para um tipo de negócio completamente diferente.
Como o Formalize apoia as matrizes de risco e a avaliação de riscos
A maioria das matrizes de risco começa por ser criada numa folha de cálculo, o que funciona para uma primeira abordagem. Os problemas surgem mais tarde: ninguém se responsabiliza por mantê-la atualizada e, no espaço de um trimestre, a matriz afixada na parede deixa de corresponder às alterações que entretanto ocorreram.
A plataforma Risk Intelligence da Formalize mantém a matriz ligada ao resto do programa de gestão de riscos:
Matrizes de 3×3 a 7×7, configuradas por tipo de risco, para que uma categoria simples e uma complexa não tenham de partilhar a mesma grelha.
Nomeação personalizada dos eixos, para que a probabilidade e o impacto possam ser renomeados de forma a corresponder à terminologia já utilizada por qualquer framework.
Pontuação por soma ou multiplicação, de acordo com a forma como a própria metodologia da organização calcula efetivamente uma pontuação.
Riscos associados diretamente a sistemas, fornecedores, contratos e controlos, para que a pontuação reflita o que realmente mudou, e não o que constava numa folha de cálculo no último trimestre.
Fluxos de aprovação, para que uma versão de risco exija aprovação antes de ser finalizada.
Uma observação sincera: tal como a maioria das plataformas de gestão de riscos, a Formalize adapta-se de forma mais natural a metodologias baseadas na probabilidade e no impacto. Abordagens altamente especializadas, como a modelação separada de ameaças e vulnerabilidades, comum em alguns frameworks de cibersegurança, exigem atualmente mais uma solução alternativa do que uma integração nativa.
Descubra como a Formalize o pode ajudar
Explore o Risk Intelligence para ver como fica uma matriz configurável em relação ao seu próprio registo de riscos, ou marque uma demonstração para a explorar diretamente com os seus próprios dados.