
Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Conclusões principais:
Um framework de gestão de riscos (RMF) é um sistema estruturado e repetível para identificar, avaliar, tratar e monitorizar riscos.
A maioria dos frameworks segue um padrão semelhante, geralmente resumido como identificar, avaliar, mitigar, monitorizar e governar.
As principais estruturas incluem a ISO 31000, a RMF do NIST, a CSF do NIST, a ERM da COSO e a COBIT, cada uma concebida para um objetivo diferente.
O framework mais adequado depende do seu setor, da dimensão da sua organização e do que já tem implementado.
Os riscos relacionados com terceiros e com a IA têm agora, cada um, as suas próprias estruturas dedicadas.
O escrutínio regulatório continua a aumentar. As ameaças cibernéticas continuam a evoluir. O acompanhamento ad hoc dos riscos — uma folha de cálculo aqui, uma conversa por e-mail ali — não resiste a nenhuma dessas pressões. Em contrapartida, um Framework de gestão de riscos oferece às organizações um plano estruturado. Protege os ativos da empresa. E fá-lo de uma forma que se adapta à medida que a organização cresce.
É esse o verdadeiro valor. Não se trata apenas de identificar o risco, mas de lidar com ele sempre da mesma forma, independentemente de quem estiver a realizar o trabalho. Um Framework proporciona também às diferentes equipas uma linguagem comum. As equipas de segurança, finanças e operações podem todas consultar o mesmo registo e atribuir o mesmo significado à expressão “risco elevado”. Sem essa linguagem comum, as discussões sobre riscos tendem a ficar paralisadas em torno de definições, em vez de se centrarem nas decisões.
O que é um framework de gestão de riscos (RMF)?
Um framework de gestão de riscos é um processo repetível para identificar, avaliar e mitigar os riscos organizacionais. Proporciona o mesmo ponto de partida a todas as decisões relativas a riscos: as mesmas categorias, a mesma lógica de pontuação, o mesmo ciclo de revisão.
Essa consistência é o que as folhas de cálculo fragmentadas não conseguem proporcionar. Uma folha de cálculo pode listar riscos. Não consegue, porém, garantir que todos os riscos sejam classificados da mesma forma, revistos dentro do prazo ou escalados quando necessário. À medida que o número de riscos aumenta e mais pessoas têm acesso ao registo, essa lacuna transforma-se em pontos cegos. Um Framework colmata essa lacuna, definindo o processo uma única vez e aplicando-o sempre.
A maioria dos frameworks partilha três componentes subjacentes. Um vocabulário comum para descrever o risco. Um processo definido para passar de uma ameaça em bruto a um risco gerido. É uma forma de comprovar, posteriormente, que o processo realmente ocorreu. Este terceiro elemento é mais importante do que parece. Um regulador ou auditor raramente pergunta se pensou num risco. Pede-lhe que o demonstre
Um processo simplificado de gestão de riscos em cinco etapas
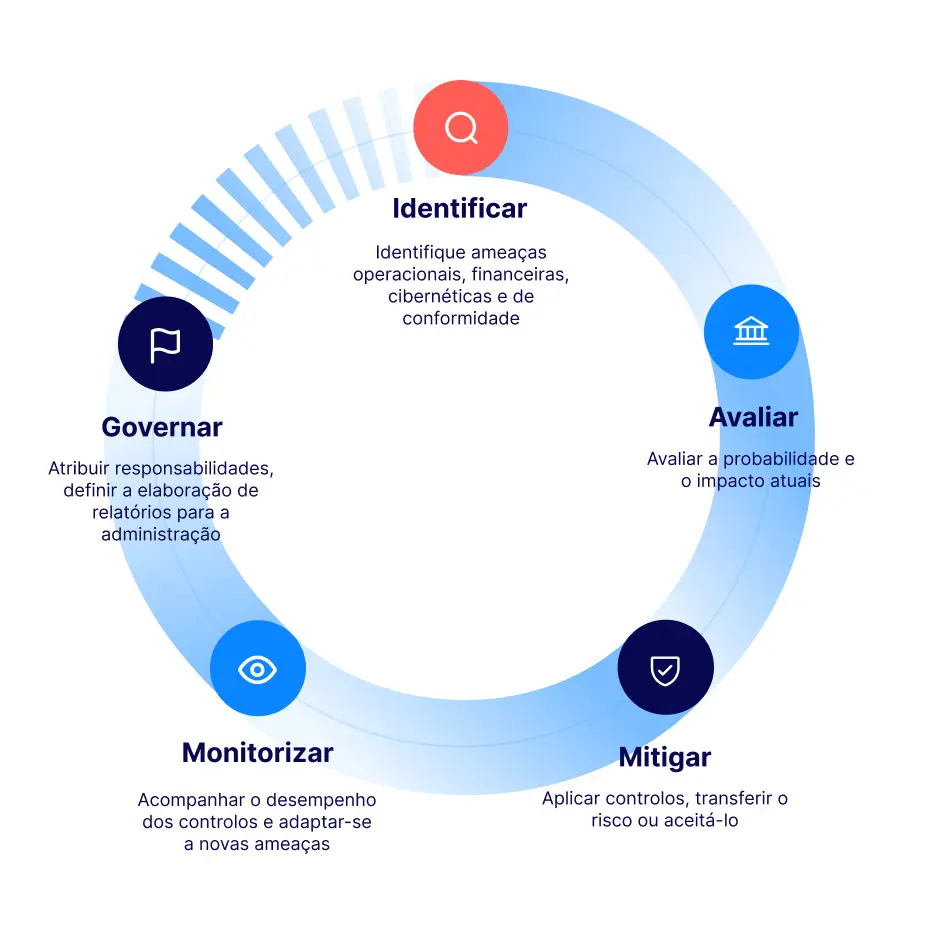
As normas específicas abaixo diferem em termos de estrutura e terminologia, e as suas atividades nem sempre são estritamente sequenciais. O RMF do NIST utiliza sete etapas. O CSF 2.0 do NIST utiliza seis funções. A norma ISO 31000 utiliza cinco fases, com nomes novamente diferentes. Porém, para além dessas diferenças, a maioria dos Frameworks converge para as mesmas atividades recorrentes. Aqui está uma versão simplificada, útil para comparar os Frameworks num relance, não sendo, por si só, um modelo oficial:
 1. Identificar
Identificar potenciais ameaças operacionais, financeiras, informáticas e de conformidade antes que se transformem em incidentes. Esta etapa é propositadamente abrangente. Uma ameaça que não seja incluída na lista nesta fase nunca será avaliada posteriormente.
2. Avaliar
Avaliar a probabilidade de ocorrência de um risco e o impacto que este teria atualmente, quer se trate do risco inerente, caso ainda não tenham sido tomadas medidas, quer do nível de risco atual, caso já existam alguns controlos. É essa avaliação que determina se um risco necessita, de facto, de medidas de mitigação ou se se enquadra dentro do que a organização já pode tolerar.
3. Mitigar
Aplicar controlos internos, transferir o risco através de seguros ou contratos, ou aceitar formalmente o risco que se enquadra nos limites de tolerância. Cada controlo implica um risco residual esperado, ou seja, o nível para o qual o risco deve descer assim que o controlo estiver efetivamente em vigor. Nem todos os riscos necessitam de um controlo. Em alguns casos, é mais económico aceitar o risco do que corrigi-lo, e um bom Framework faz com que essa seja uma decisão explícita, e não uma opção por defeito.
4. Monitorizar
Acompanhar se o risco real resultante corresponde à mitigação do risco residual que se esperava obter e ajustar os controlos à medida que surgem novas ameaças. Um controlo que funcionou no ano passado pode deixar de funcionar discretamente à medida que os sistemas, os fornecedores e o pessoal mudam. A monitorização é o que deteta a discrepância entre o esperado e o real antes que ocorra um incidente.
5. Governar
Atribuir a responsabilidade ao nível da liderança e definir a forma como o risco é comunicado ao conselho de administração. Sem um responsável designado, o risco tende a recair sobre quem o levantou em primeiro lugar, e não sobre quem é efetivamente responsável por ele.
Tipos mais comuns de frameworks de gestão de risco
Cada um dos frameworks abaixo foi criado para resolver um problema diferente. Essa é a principal razão para conhecer as diferenças. Escolher o framework errado significa resolver um problema que, na verdade, não existe.
Framework | Área de foco | Utilizadores comuns |
|---|---|---|
ISO 31000 | Princípios e processos gerais de gestão de riscos, em qualquer setor | Gestores de risco, empresas em geral |
NIST RMF | Certificação e autorização de sistemas de informação individuais | Agências federais dos EUA, contratados |
NIST CSF | Postura de cibersegurança a nível de toda a organização | CISOs, equipas de segurança |
COSO ERM | Integrar o risco na estratégia, no desempenho e na cultura | Conselhos de administração, equipas executivas |
COBIT | Governança de TI e alinhamento entre a tecnologia e o negócio | Responsáveis pela governação de TI, auditores |
ISO 31000
A ISO 31000 é uma norma global que estabelece princípios e um processo de gestão de riscos, e não uma checklist certificável. O seu processo passa pelo estabelecimento do contexto, pela avaliação de riscos, pelo tratamento de riscos e pela monitorização e revisão, sendo que a comunicação e a consulta estão presentes ao longo de todo o processo. Aplica-se a qualquer organização, independentemente da dimensão ou do setor de atividade, o que a torna o ponto de partida mais comum para um programa geral de gestão de riscos.
Como não é certificável, ninguém o audita em relação à ISO 31000 da mesma forma que o faria com a ISO 27001. Isso é uma vantagem para a maioria das organizações, não uma lacuna. Significa que pode adotar as partes que se adequam e ignorar as formalidades que não se adequam, sem precisar de passar por uma auditoria externa para o comprovar.
NIST RMF e NIST CSF
Estas são duas publicações distintas do NIST, e confundir as duas é um erro comum. O RMF do NIST, formalmente designado SP 800-37, segue sete etapas (Preparar, Categorizar, Selecionar, Implementar, Avaliar, Autorizar, Monitorizar) para certificar e autorizar sistemas de informação individuais. É mais comum no âmbito federal dos EUA e entre os contratados, embora a sua estrutura tenha sido adotada muito para além desse contexto.
O NIST CSF é um framework separado e mais abrangente para a postura global de cibersegurança de uma organização. A versão atual, o CSF 2.0, lançada em fevereiro de 2024, organiza o trabalho em seis funções: Governar, Identificar, Proteger, Detetar, Responder e Recuperar. A função «Governar» foi adicionada especificamente nesta versão, refletindo o peso que a governação tem agora no framework inteiro.
Nenhuma delas é uma certificação que se possa obter. Em vez disso, ambas proporcionam um vocabulário comum para os riscos de cibersegurança. Muitas organizações acabam por utilizar ambas: o RMF para a autorização ao nível do sistema e o CSF para o programa mais abrangente que se situa acima deste.
COSO ERM
O framework de Gestão de Risco Empresarial do COSO, atualizado em 2017, foi concebido para um público diferente dos dois acima referidos. Centra-se na integração do risco com a estratégia empresarial, o desempenho e a cultura corporativa, e não em controlos técnicos. Está organizado em cinco componentes: Governação e Cultura, Estratégia e Definição de Objetivos, Desempenho, Análise e Revisão, e Informação, Comunicação e Relatórios, abrangendo 20 princípios subjacentes.
O COSO ERM, tal como a norma ISO 31000, não possui certificação. Os conselhos de administração e as equipas executivas adotam-no voluntariamente, para demonstrar que o risco está genuinamente integrado na forma como a empresa funciona, e não acrescentado separadamente. Isso torna-o menos útil para trabalhos específicos de cibersegurança, mas mais útil quando o público-alvo da discussão sobre riscos é o conselho de administração, em vez de uma equipa de TI.
COBIT
O COBIT, mantido pela ISACA, foi concebido especificamente para a governação das TI, e não para a gestão de riscos em geral. A sua versão atual, o COBIT 2019, organiza 40 objetivos de governação e gestão em cinco domínios. Um dos domínios abrange a própria governação. Os outros quatro abrangem atividades de gestão, como o planeamento, a implementação, a operação e a monitorização das TI.
As organizações tendem a recorrer ao COBIT quando o objetivo é alinhar as decisões tecnológicas com os objetivos empresariais. A gestão de riscos surge como um fio condutor que atravessa esse trabalho mais amplo de governação, e não como o objetivo principal da estrutura. O COBIT é frequentemente descrito como um framework para gerir outros frameworks. Situa-se acima de ferramentas como a ISO 27001 ou o NIST, em vez de as substituir.
Third-party and AI risk frameworks
As relações com fornecedores e os sistemas de IA merecem, cada um, os seus próprios frameworks dedicados, uma vez que nenhum deles se enquadra perfeitamente nos frameworks acima referidos. A gestão de riscos de terceiros (TPRM) abrange o risco que um fornecedor ou prestador de serviços introduz na sua organização. É uma área em que regulamentos como o DORA e a NIS2 esperam, cada vez mais, que as organizações façam a sua gestão de forma formal, em vez de simplesmente assumirem que o risco não existe. A fraca postura de segurança de um fornecedor torna-se um risco para si no momento em que este acede aos seus dados ou aos seus sistemas.
No que diz respeito à IA, o Framework de Gestão de Risco de IA do NIST, publicado em 2023, organiza os riscos específicos da IA em quatro funções: Governar, Mapear, Medir e Gerir. É voluntário e não está associado a qualquer auditoria ou certificação. Para as organizações que preferem um equivalente certificável, a norma ISO 42001 abrange os sistemas de gestão de IA da mesma forma que a ISO 27001 abrange a segurança da informação. É de esperar que mais organizações exijam uma ou outra certificação, à medida que os sistemas de IA se tornam um item padrão nas avaliações de segurança dos fornecedores.
Como escolher o framework adequado para a sua organização
Estes três fatores são os que mais contribuem para reduzir as opções:
Requisitos regulamentares e do setor
Uma organização de cuidados de saúde e um fornecedor de software enfrentam obrigações diferentes, e essas obrigações apontam frequentemente para frameworks distintos. As empresas de serviços financeiros abrangidas pelo DORA, por exemplo, necessitam de um framework capaz de absorver o risco das TIC da forma esperada pelo DORA, o que leva a maioria delas a optar por abordagens do tipo NIST ou baseadas na norma ISO 31000, em vez do COBIT.
Dimensão e complexidade da organização
Uma organização mais pequena, com um único responsável pelo risco e um número reduzido de sistemas, não precisa dos 40 objetivos do COBIT. Precisa de algo que consiga realmente aplicar de forma consistente. Uma organização maior, com mais componentes em movimento, consegue absorver mais estrutura e, muitas vezes, precisa dela para manter o risco visível em todos os departamentos.
A sua estrutura atual de conformidade
Se já possui a certificação ISO 27001, basear-se na ISO 31000 mantém a coerência da sua terminologia de risco. Se estiver a alinhar-se com a NIS2 ou com um contrato federal alinhado com o NIST, o RMF ou o CSF do NIST proporcionam-lhe controlos que se alinham de forma mais direta. Escolher um framework que entre em conflito com a sua pilha existente, em vez de a ampliar, cria trabalho duplicado que volta a surgir na próxima vez que realizar este exercício.
Nenhum destes fatores funciona isoladamente. Uma empresa de serviços financeiros de médio porte sujeita ao DORA, por exemplo, encontra-se numa encruzilhada. Setor regulamentado, complexidade moderada e, muitas vezes, uma certificação ISO 27001 já em vigor. Essa combinação aponta geralmente para o alargamento do que já existe. Raramente aponta para algo concebido para um contexto diferente, como o foco da COBIT na governação de TI ou a perspetiva ao nível do conselho de administração da COSO.
Veja como isto se relaciona com o seu próprio registo de riscos
Traga o seu framework atual ou a folha de cálculo que o substitui. Preferimos compará-lo com a sua configuração real do que descrever uma correspondência de forma abstrata.
Exemplos de frameworks de gestão de risco por caso de utilização
Em termos mais simples, veja como isso se traduz em cada caso de utilização:
Organização ou objetivo | Possível ponto de partida | Porquê |
|---|---|---|
Programa geral de gestão de riscos empresariais | ISO 31000 ou COSO ERM | Abrange os riscos em todos os departamentos e objetivos empresariais |
Risco estratégico ao nível do Conselho de Administração | COSO ERM | Relaciona o risco com a estratégia e o desempenho |
Programa de cibersegurança | NIST CSF 2.0 | Fornece orientações sobre cibersegurança baseadas em resultados |
Sistema federal dos EUA ou contratado | NIST RMF | Apoia a gestão de riscos de segurança e privacidade e a autorização |
Governação de TI empresarial | COBIT 2019 | Liga a informação e a tecnologia à governação empresarial |
Programa de governação da IA | NIST AI RMF e/ou ISO 42001 | Aborda os riscos específicos da IA e os processos de gestão |
Estes são pontos de partida, não respostas definitivas. A maioria das organizações acaba por combinar dois frameworks em vez de escolher apenas um, da mesma forma que o NIST RMF e o CSF são frequentemente utilizados em conjunto
Gestão de frameworks de gestão de risco com o Formalize
A maioria das organizações começa o seu registo de riscos numa folha de cálculo, e a maioria acaba por ultrapassar as capacidades dessa ferramenta. Uma folha de cálculo pode conter uma lista de riscos. Não consegue, porém, reavaliar automaticamente um risco quando um controlo falha, relembrar um responsável de que uma revisão está em atraso, nem apresentar a um auditor um registo atualizado e consistente, em vez da exportação do último trimestre
Esta lacuna tende a surgir no pior momento possível, normalmente mesmo antes de uma auditoria ou de uma revisão do conselho de administração, quando alguém se apercebe de que a folha de cálculo não é atualizada desde que três pessoas deixaram a equipa.
A ferramenta unificada de avaliação de riscos do Formalize permite que as equipas mapeiem controlos de risco personalizados ou pré-definidos, atribuam pontuações aos riscos de forma consistente e os monitorizem continuamente, em vez de terem de repetir o processo manualmente a cada trimestre. Para as organizações que fazem a gestão de riscos em vários frameworks, em vez de apenas um, a plataforma de gestão de riscos multifuncional do Formalize mantém esse trabalho num único sistema, em vez de folhas de cálculo paralelas para cada framework. E como o risco de fornecedores raramente permanece separado do resto do registo de riscos por muito tempo, a funcionalidade de gestão de riscos de terceiros (TPRM) do Formalize mantém o risco de fornecedores no mesmo sistema que tudo o resto, em vez de num processo separado e desconectado.