GDPR-software, der samler alle risici ét sted
En løsning til overholdelse af GDPR med realtidsindsigt i dine data og risikoniveauer. Kravene prioriteres efter risiko og holdes opdateret med forudindtastet lovgivningsmæssigt indhold.




Konsekvenserne af ikke at overholde GDPR
Ufuldstændige fortegnelser
Artikel 30 i GDPR kræver en dokumenteret fortegnelse over enhver behandlingsaktivitet – noget af det første, en tilsynsmyndighed beder om under et tilsyn.
Op til 10 mio. EUR eller 2 % af omsætningen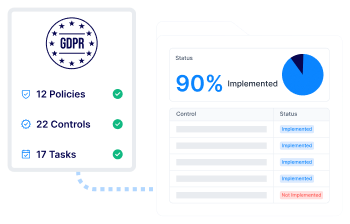
Udokumenterede anmodninger fra registrerede
De registrerede har rettigheder, der kan håndhæves, med lovbestemte svarfrister. I henhold til artikel 5, stk. 2, og artikel 24 skal du dokumentere, at du overholder reglerne, og ikke blot hævde, at det er tilfældet.
Op til 20 mio. EUR eller 4 % af omsætningen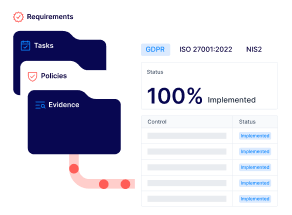
Overskridelse af 72-timers fristen
Artikel 33 i GDPR kræver anmeldelse til tilsynsmyndigheden inden for 72 timer efter, at man er blevet opmærksom på et brud – en af de strammeste frister i forordningen.
Op til 10 mio. EUR eller 2 % af omsætningen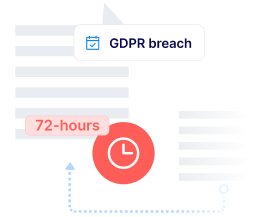
Fuld GDPR-dækning – uden panik i sidste øjeblik
Se, hvordan compliance- og jurateams bruger Formalize til at gå fra spredt registrering til ét samlet, audit-klart overblik over deres GDPR-forpligtelser uden at ansætte flere medarbejdere.
”Med Formalize gik vi live stort set fra dag ét. Inden for to måneder havde vi fuld dækning af vores compliance-behov, selv hen over ferieperioden.”
Fernando Sanz de Galdeano
CISO, Arcano Partners
Den manuelle måde
-

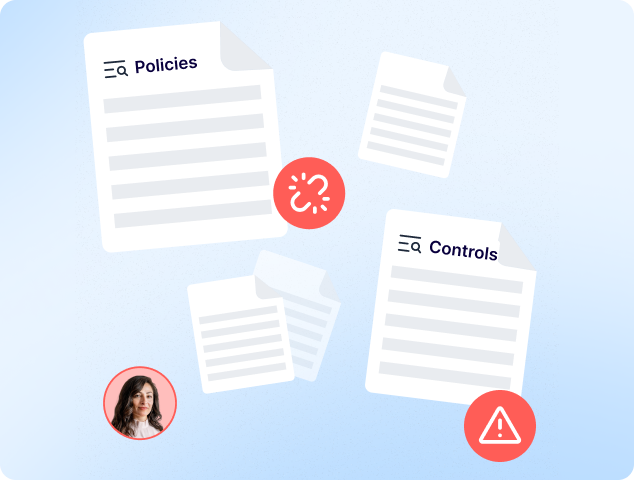
Krav, politikker, kontroller og risici står isoleret fra de aktiver, kontrakter og personer, de reelt gælder for, og sporingen skal genopbygges manuelt hver eneste gang
-
Status for compliance rapporteres som et statisk øjebliksbillede, som nogen skal stykke sammen – et bagudskuende, manuelt opbygget billede, ikke et aktuelt et
Formalize-måden
-

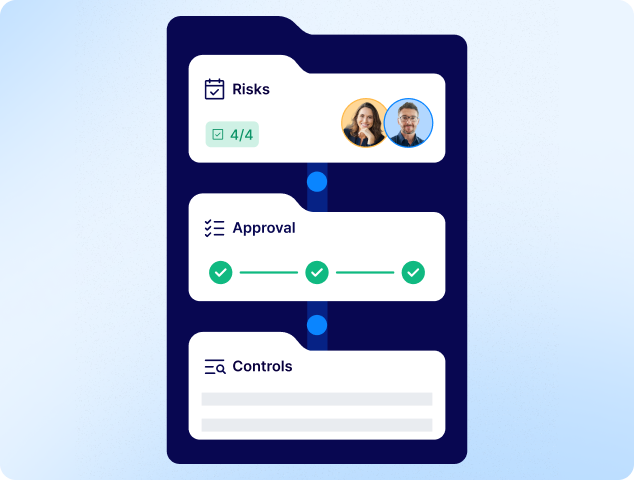
Krav, politikker, kontroller og risici er kortlagt direkte til operationelle ressourcer (aktiver, kontrakter, medarbejdere) i ét samlet miljø, hvor sammenhængene allerede er synlige.
-
Statistikker og rapporter genereres i realtid fra den faktiske brug af platformen – et livebillede af kontrolsystemets styrker og svagheder, klar til beslutningstagning.
Et GDPR-værktøj, der gør compliance til en naturlig del af din organisations drift
GDPR-dokumentation
Ét audit-klart arkiv, ikke spredte filer
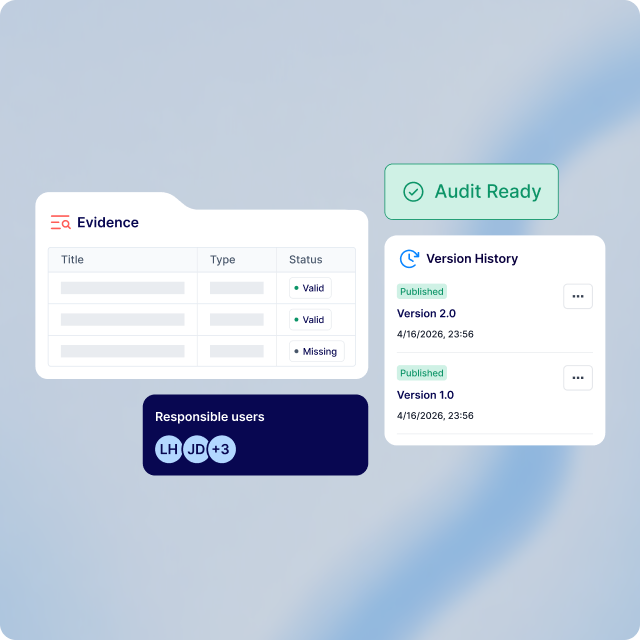
Dokumentation, politikker og risikoregistre opbevares i ét samlet, standardiseret arkiv med streng versionsstyring og klar dokumentation for datahåndtering — herunder din fortegnelse over behandlingsaktiviteter i henhold til art. 30 og din log over anmodninger fra registrerede (art. 12, 15–22, 24, 5(2)), som allerede er struktureret efter tilsynsmyndighedens forventninger.
-
Dokumentation, politikker og risikoregistre samlet ét sted
-
Streng versionsstyring og sporing, så du altid kan vise, hvad der ændrede sig hvornår
-
Art. 30-fortegnelser og logs over anmodninger fra registrerede er allerede struktureret på den måde, som en tilsynsmyndighed forventer at se dem
Hændelseshåndtering
Vejledt hændelseshåndtering, bygget til 72-timers fristen
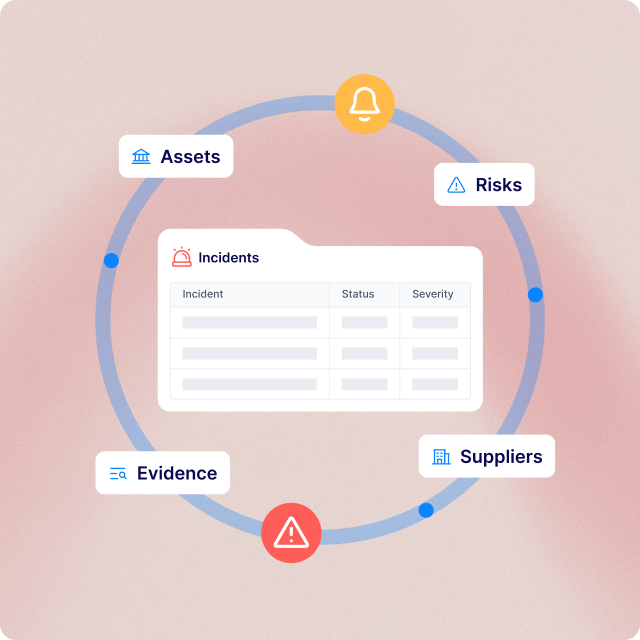
Når en hændelse opstår, fører dynamiske, kontekstbaserede spørgsmål dit team gennem udarbejdelsen af rapporten i stedet for en tom formular – indbygget beslutningsstøtte klassificerer type og alvorlighed ved hjælp af ENISA's metode til vurdering af alvorligheden af brud på persondatasikkerheden, så 72-timers fristen i art. 33 bliver overkommelig i stedet for et kapløb med tiden.
-
Dynamiske, kontekstbaserede spørgsmål erstatter en tom hændelsesformular under tidspres
-
Indbygget alvorlighedsklassificering ved hjælp af ENISA's metode
-
Gør 72-timers fristen i art. 33 overkommelig i stedet for til et kapløb med tiden
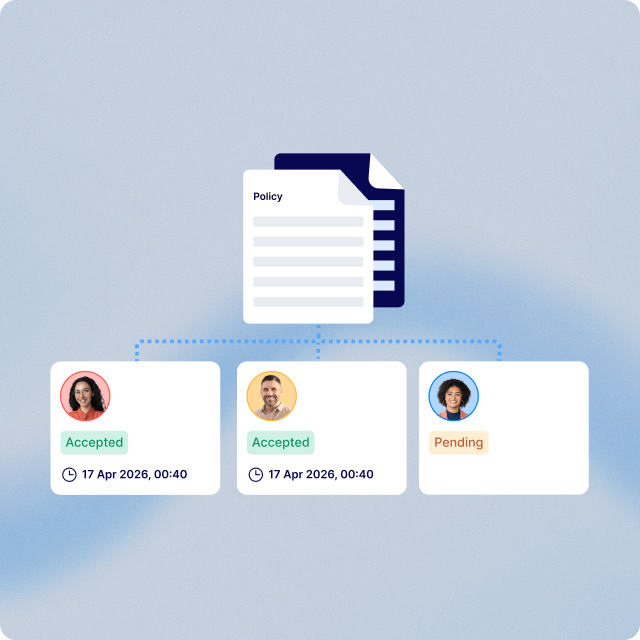
Workflow-automatisering
Påmindelser, der holder tingene igang, og eskalering, når de ikke gør
Indbyggede, målrettede påmindelser holder compliance synligt på tværs af afdelinger uden at skabe alert fatigue. Når en opgave alligevel går i stå, kobler indbyggede eskaleringsveje automatisk den rette interessent på og forvandler en overskredet frist fra en tavs flaskehals til et fælles problem, der kan løses.
-
Målrettede påmindelser holder compliance synligt på tværs af afdelinger
-
Uafklarede opgaver sendes automatisk videre til den rette interessent — ingen manuel opfølgning
-
Overskredne frister bliver til et fælles problem, der kan løses, i stedet for en tavs flaskehals
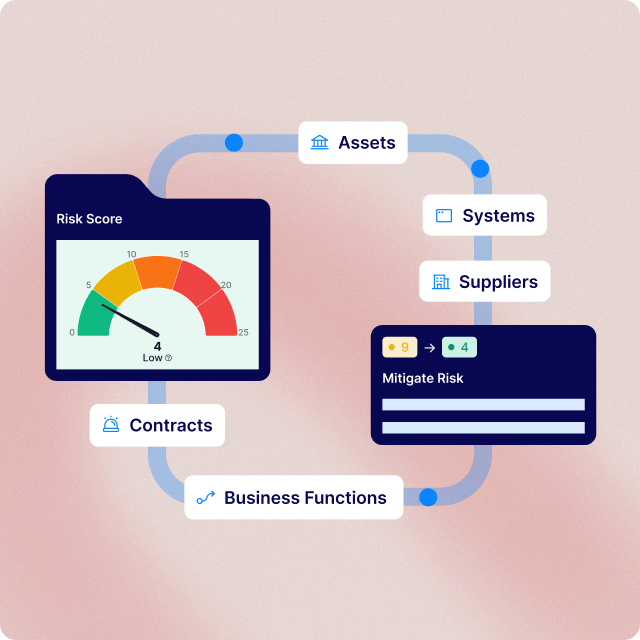
Risikovurdering
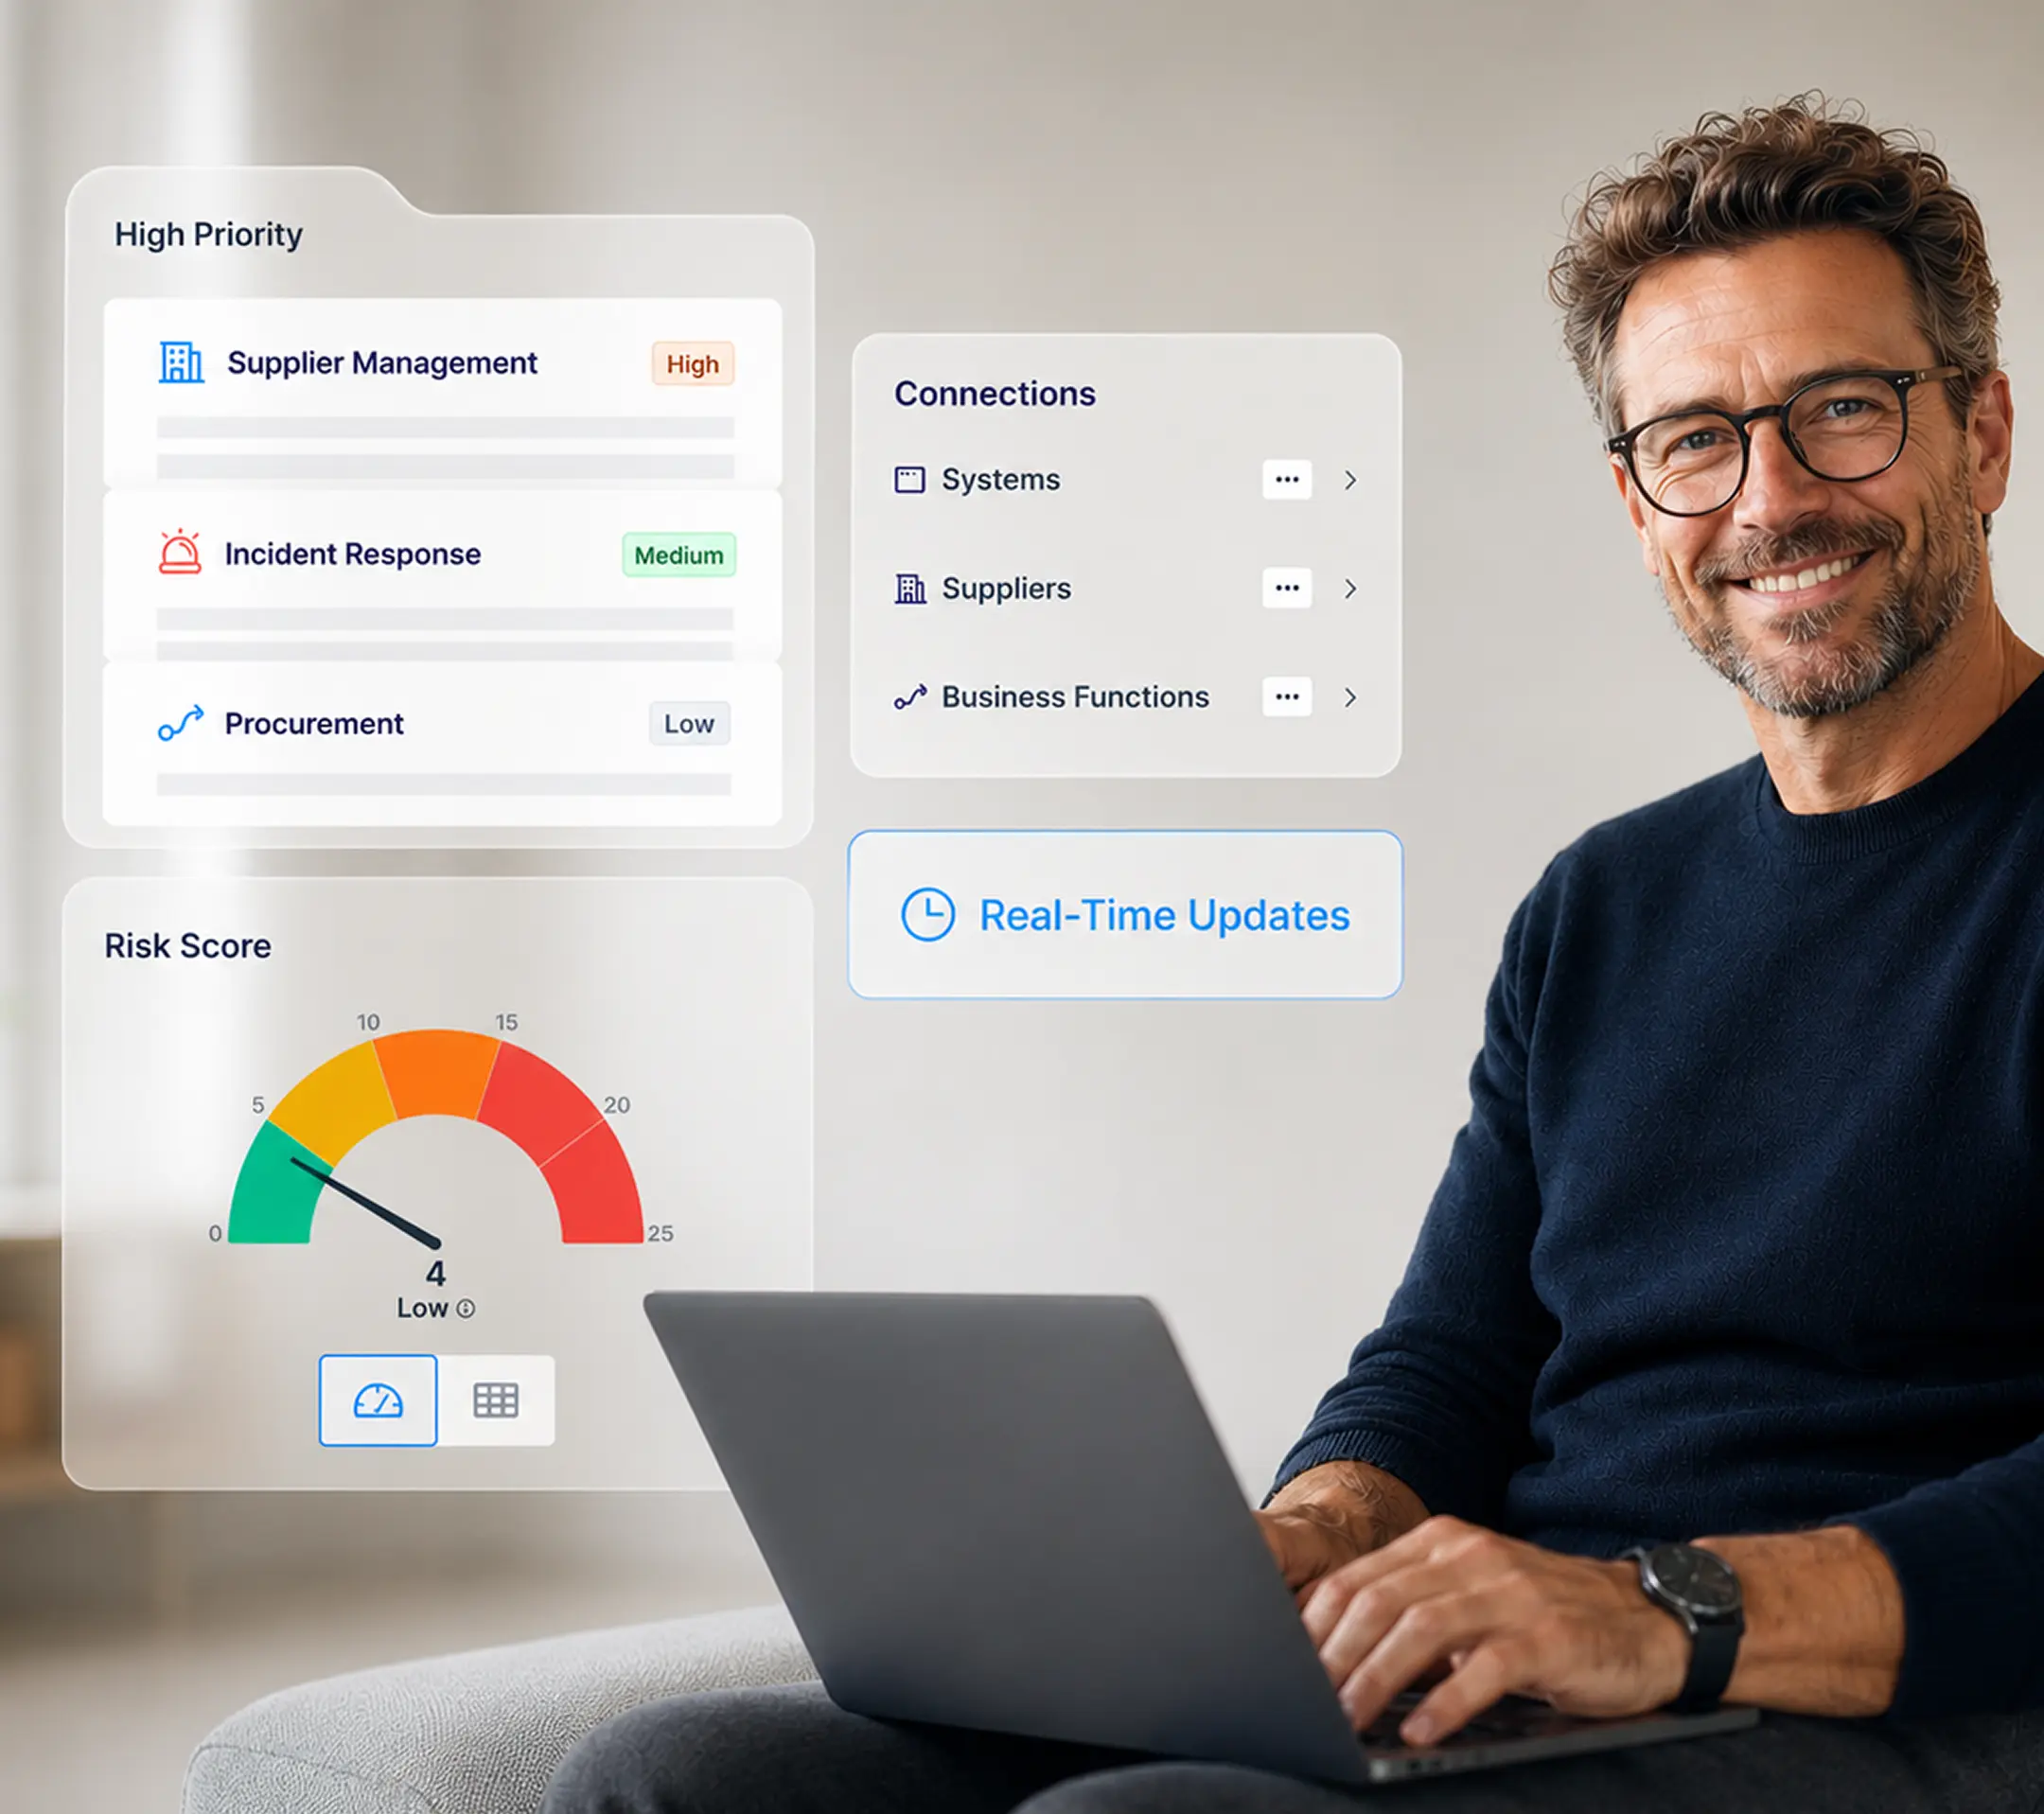
Risikoscoring, der genberegner sig selv
Den iboende risiko (sandsynlighed × konsekvens) og den resterende risiko (den iboende risiko − kontrolens effektivitet) beregnes efter én standardformel på tværs af alle forretningsenheder — og opdateres øjeblikkeligt, når data vedrørende tilknyttede kontroller eller KRI’er ændres, hvilket eliminerer fejlbehæftede formler i regneark og inkonsekvent scoring mellem teams.
-
Én standardiseret formel anvendt ensartet på tværs af alle forretningsenheder
-
Scorings opdateres øjeblikkeligt, når tilknyttede kontrol- eller KRI-data ændres – ingen forældede tal
-
Eliminerer fejlbehæftede formler i regneark og inkonsekvent scoring mellem teams
En del af et bredere compliance-grundlag
GDPR er et af flere frameworks, der former den operationelle modstandsdygtighed. Formalize forbinder med andre compliance- og sikkerhedskrav, så organisationer kan opretholde overensstemmelse på tværs af forpligtelser.
1 / 4
Pålidelig i forhold til de data, GDPR kræver, at du beskytter
Et platformsdækkende logningssystem skaber en gennemsigtig, verificerbar registrering af enhver handling på tværs af Formalize. Alle data er krypteret under transmission og i hvile, så de ikke kan ændres, opsnappes eller forfalskes — ansvarlighed er ikke noget, du bare skal tage vores ord for.