
Maurice Müller
Senior Content Manager
Maurice Müller is journalist en content strategist met ervaring op het gebied van zowel gedrukte als digitale media. Bij Formalize vertaalt hij complexe onderwerpen op het gebied van compliance en regelgeving naar duidelijke, praktische inhoud voor compliance-, risico- en beveiligingsprofessionals in
Belangrijkste punten:
AI-risicobeheer identificeert, beoordeelt, beperkt en monitort risico’s die specifiek zijn voor AI-systemen, naast het bredere risicobeheer van een organisatie.
Risico’s vallen uiteen in een aantal terugkerende categorieën: gegevens en privacy, modelprestaties, bias en verantwoordelijkheid, en beveiligings-, operationele en compliancerisico’s.
Het NIST AI Risk Management Framework verdeelt dit werk in vier functies: Besturen, in kaart brengen, meten en beheren.
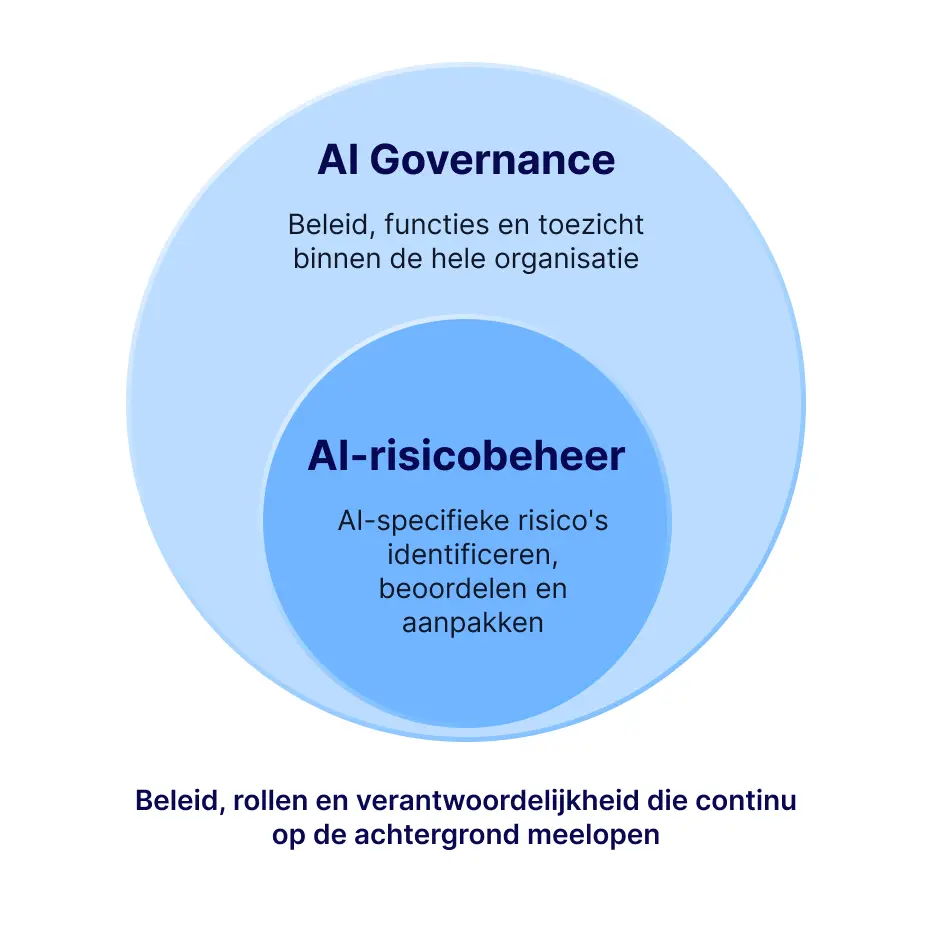
AI-risicobeheer is niet hetzelfde als AI-governance. Governance is het bredere systeem van beleid en toezicht; risicobeheer is het specifieke werk van het opsporen en aanpakken van AI-risico’s binnen dat systeem.
Software kan AI-systemen op één plek koppelen aan hun risico’s, eigenaren en controles, maar beslist niet of een bepaald AI-systeem veilig is. Dat oordeel blijft bij de organisatie.
De meeste organisaties houden zich al op de een of andere manier bezig met risicobeheer. AI voegt daar een aspect aan toe waarvoor algemene risicoprocessen niet zijn ontworpen: modellen die zich na inzet anders gedragen dan tijdens het testen, en resultaten die zelfs voor de makers ervan moeilijk volledig te verklaren zijn.
Waarom is AI-risicobeheer belangrijk?
Een AI-systeem dat faalt, doet dat niet onopgemerkt. Een biased wervingsmodel kan gevolgen hebben voor echte sollicitanten voordat iemand het patroon opmerkt. Een chatbot die met klanten communiceert, kan vol overtuiging verkeerde antwoorden geven. Een model dat op verkeerde gegevens is getraind, kan informatie vrijgeven waar het nooit toegang toe had mogen hebben.
Dit is geen hypothetisch probleem. Het aantal gemelde AI-gerelateerde incidenten steeg in 2024 tot 233, een stijging van 56,4% ten opzichte van het jaar ervoor, volgens het AI Index Report 2025 van Stanford, dat is gebaseerd op de AI Incident Database. Uit hetzelfde rapport bleek dat hoewel de meeste organisaties hun belangrijkste AI-risico’s kunnen benoemen, er maar weinig daadwerkelijk maatregelen nemen om deze aan te pakken.
AI-risicobeheer is er om deze risico’s op te sporen voordat ze tot incidenten leiden, niet achteraf. Dat is om meerdere redenen tegelijk van belang: de mensen die door een AI-systeem worden beïnvloed, de complianceverplichtingen die een organisatie al heeft, de reputatieschade bij een publieke mislukking en de kwaliteit van beslissingen die in toenemende mate op AI-output steunen.
Het is de moeite waard om hier duidelijk te zijn: risicobeheer is er niet om de invoering van AI te vertragen. Als het goed wordt uitgevoerd, stelt het een organisatie juist in staat om AI in te voeren met een duidelijk beeld van waar de afwegingen liggen, in plaats van dit achteraf te moeten ontdekken.
Wat zijn de voornaamste soorten AI-risico’s?
AI-risico’s vallen over het algemeen in vier categorieën: gegevens en privacy, model en prestaties, bias en verantwoordelijkheid, en beveiligings-, operationele en compliance-risico’s.
Gegevens- en privacyrisico’s
AI-systemen zijn slechts zo goed als de trainingsgegevens waarop ze zijn gebaseerd. Trainingsgegevens van slechte kwaliteit, onvolledige of ongepaste gegevens leiden tot onbetrouwbare output. Daarnaast roepen AI-systemen die persoonsgegevens of andere gevoelige informatie verwerken dezelfde privacykwesties op als elk ander systeem dat met die gegevens werkt, meestal op grotere schaal, en kunnen ze een risico op gegevenslekken vormen als die informatie later in de output van een model naar voren komt.
Model- en prestatierisico’s
De output kan onnauwkeurig zijn. Generatieve modellen kunnen overtuigende, aannemelijke antwoorden produceren die simpelweg onjuist zijn, een storingsmodus die vaak ‘AI-hallucinatie’ wordt genoemd. De prestaties kunnen in de loop van de tijd ook afwijken, doordat de gegevens die een model in de productie te zien krijgt, afwijken van de gegevens waarop het is getraind. Daardoor kan een model dat aanvankelijk goed presteerde, maanden later minder betrouwbaar worden zonder dat iemand iets heeft gewijzigd.
Bias-, transparantie- en verantwoordingsrisico’s
Een model kan oneerlijke uitkomsten opleveren voor verschillende groepen, soms zonder duidelijke oorzaak. Veel AI-systemen, met name complexe, zijn moeilijk volledig te verklaren, waardoor het lastig is om precies aan te geven waarom een specifieke output is ontstaan. Dat maakt het op zijn beurt moeilijker om te bepalen wie verantwoordelijk is wanneer er iets misgaat.
Beveiligings-, operationele en compliancerisico's
AI-systemen kunnen worden misbruikt, gemanipuleerd of zodanig worden ingezet dat er een ‘single point of failure’ ontstaat. Veel organisaties vertrouwen op modellen en API’s van derden, waardoor een afhankelijkheid ontstaat waar de meeste teams geen volledige controle over hebben. Bovendien kan het gebruik van AI verplichtingen met zich meebrengen op grond van de AI-verordening van de EU of andere toepasselijke regelgeving. Deze verplichtingen gelden ongeacht of een organisatie ze al dan niet daadwerkelijk in kaart heeft gebracht.
Wat is het NIST AI Risk Management Framework?
Het NIST AI Risk Management Framework (AI RMF) is een vrijwillige richtlijn die in januari 2023 is gepubliceerd door het Amerikaanse National Institute of Standards and Technology. Het biedt organisaties een gestructureerde manier om AI-risico’s te beheren gedurende de gehele levenscyclus van een systeem, van ontwerp tot inzet en uiteindelijke buitengebruikstelling. Het is niet certificeerbaar. Er is geen audit die resulteert in een ‘AI RMF-gecertificeerd’-keurmerk. Wat het organisaties in plaats daarvan biedt, is een gemeenschappelijke structuur en een gemeenschappelijke terminologie voor het werk.
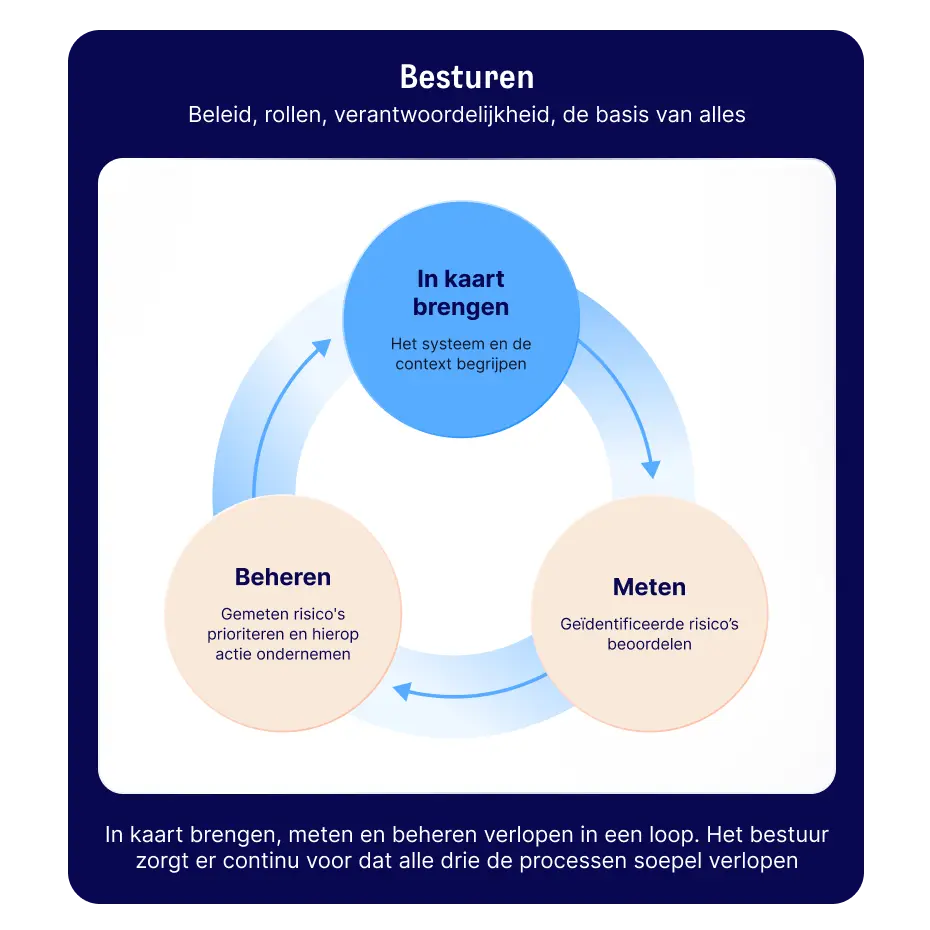
Het framework organiseert dat werk in vier functies.
 AI-risico’s beheren
Stel het beleid, de rollen en de verantwoordelijkheden vast waarop de andere drie functies zijn gebaseerd. Dit omvat het bijhouden van een inventaris van AI-systemen, waarbij voor elk systeem een verantwoordelijke wordt aangewezen. Beheer is geen stap die eenmalig aan het begin plaatsvindt. Het vormt de basis voor de andere drie functies gedurende het hele proces.
AI-risico’s in kaart brengen
Inzicht krijgen in het AI-systeem zelf: wat het doet, op wie het invloed heeft en in welke context het functioneert. Hier identificeert een organisatie de risico’s die daadwerkelijk relevant zijn voor een specifiek systeem, in plaats van te werken aan de hand van een algemene checklist.
AI-risico’s meten
Beoordeel de risico’s die bij het in kaart brengen zijn geïdentificeerd, met behulp van een combinatie van kwantitatieve en kwalitatieve methoden die daadwerkelijk aansluit bij het betreffende risico. Niet elk AI-risico kan tot één enkel getal worden herleid, en het framework doet ook niet alsof dat wel zo is.
AI-risico’s beheren
Prioriteer de gemeten risico’s en onderneem actie: beperk ze, accepteer ze, draag ze over of besluit in sommige gevallen om de inzet niet door te zetten. Dit is ook waar voortdurende monitoring een rol speelt, aangezien een risico dat bij de lancering aanvaardbaar was, dat niet noodzakelijkerwijs blijft.
AI-risicobeheer versus AI-governance
De twee termen worden zo vaak door elkaar gebruikt dat het de moeite waard is om het onderscheid expliciet te maken.
AI-governance | AI-risicobeheer | |
|---|---|---|
Toepassingsgebied | Het bredere systeem van beleid, rollen en toezicht op AI binnen een organisatie | De specifieke werkzaamheden met betrekking tot het identificeren, beoordelen en aanpakken van AI-gerelateerde risico’s |
Geeft antwoord op | Wie mag wat bouwen of gebruiken, en volgens welke regels | Wat er mis kan gaan met dit systeem, en wat we daaraan doen |
Verband | Bepaalt de structuur waarbinnen risicobeheer plaatsvindt | Een van de kernactiviteiten van governance, geen afzonderlijk programma |
In de praktijk is AI-risicobeheer hoe AI-governance er in de praktijk uitziet op het niveau van een enkel systeem.
AI-risicobeheerproces: 6 stappen
Veel algemene methoden voor risicobeheer zijn hier onveranderd van toepassing. Wat specifiek is voor AI, speelt vooral aan het begin van het proces een rol, nog voordat een risico wordt beoordeeld.
Stel een inventaris op van AI-systemen en gebruiksgevallen. Dit omvat zowel intern ontwikkelde systemen als tools van derden met AI-functies, die gemakkelijk over het hoofd worden gezien als de inventaris alleen kijkt naar AI die een team bewust heeft ontwikkeld.
Wijs eigenaren en verantwoordelijkheden toe. Elk AI-systeem moet iemand hebben die ervoor verantwoordelijk is, niet alleen een team dat het toevallig onderhoudt.
Identificeer de risico’s die relevant zijn voor elk systeem. Een model dat in contact staat met klanten brengt andere risico’s met zich mee dan een interne tool voor het opstellen van teksten. Algemene risicocategorieën zijn een startpunt, niet het definitieve antwoord.
Beoordeel en stel prioriteiten. Niet elk AI-risico vereist dezelfde mate van grondige analyse. Een klantgericht model dat beslissingen neemt over mensen verdient meer aandacht dan een interne tool die een eerste tekstversie opstelt. Een framework voor risicobeheer dat voor de rest van de organisatie is opgezet, kan worden uitgebreid naar AI, in plaats van een apart proces te voeren dat uitsluitend voor AI-systemen is bedoeld.
Definieer controles en risicobeperkende maatregelen. Specifiek voor AI betekent dit vaak menselijke beoordeling op vastgestelde controlepunten, monitoring van de output of beperkingen op de gegevens waartoe een systeem toegang heeft, naast de conventionele controles die al van toepassing zijn.
Houd continu toezicht. AI-risico’s blijven na de ingebruikname niet onveranderlijk, zoals bij een statisch softwarerisico het geval zou zijn. Een model kan afwijken naarmate de gegevens die het in de productie te zien krijgt, veranderen; een gebruiksgeval kan zich uitbreiden tot buiten wat oorspronkelijk was beoordeeld; of nieuwe regelgeving kan de vereisten wijzigen, vaak zonder dat iemand daar bewust voor heeft gekozen.
Hoe voert u een AI-risicobeoordeling uit?
Een AI-risicobeoordeling is in de praktijk de stap ‘Meten’ uit het NIST-framework, waarbij elk geïdentificeerd risico wordt beoordeeld op de waarschijnlijkheid dat het zich voordoet en op de ernst van de gevolgen als dat gebeurt. De waarschijnlijkheid is bij AI vaak moeilijker vast te stellen dan bij conventionele softwarerisico’s, aangezien het gedrag van een model na inzet kan veranderen op manieren die bij een statisch systeem nooit zouden voorkomen. Bij de meeste beoordelingen wordt uiteindelijk een combinatie gemaakt van kwantitatieve maatstaven, zoals het vergelijken van de nauwkeurigheid van de output met een benchmark, en kwalitatieve beoordelingen voor risico’s zoals bias of beperkte verklaarbaarheid, die niet eenvoudig tot één enkel getal kunnen worden herleid.
Andere frameworks en normen voor AI-risicobeheer
Het NIST AI RMF is niet het enige referentiepunt.
ISO/IEC 42001 is een certificeerbare norm voor AI-beheersystemen, gepubliceerd in 2023. Een organisatie kan hierop onafhankelijk worden gecontroleerd en gecertificeerd, net zoals dat bij ISO 27001 het geval is voor informatiebeveiliging.
ISO/IEC 23894 biedt specifieke richtlijnen voor AI-risicobeheer. Deze norm is niet certificeerbaar en breidt de bredere ISO 31000-benadering van risicobeheer uit naar risico’s die specifiek zijn voor AI.
De AI-verordening van de EU hanteert weer een andere benadering: het is een verordening, geen vrijwillig framework, en het classificeert AI-systemen op basis van risiconiveau, waarbij aan elk niveau verschillende verplichtingen zijn gekoppeld.
Dit zijn dus niet zozeer concurrerende keuzes, maar eerder verschillende lagen. Een organisatie kan haar interne processen afstemmen op het NIST AI RMF, een ISO/IEC 42001-certificering nastreven voor externe waarborging, en daarnaast afzonderlijk moeten voldoen aan de verplichtingen van de AI-verordening van de EU, ongeacht welk vrijblijvende framework wordt gevolgd. Voor een bredere vergelijking van hoe dergelijke frameworks zich tot elkaar verhouden, zie onze gids over frameworks voor risicobeheer.
Software voor AI-risicobeheer: Hoe Formalize het proces ondersteunt
Formalize koppelt AI-systemen aan dezelfde risico- en controle-infrastructuur die een organisatie al gebruikt voor haar bredere complianceprogramma, in plaats van AI-risico’s als een afzonderlijke activiteit in een aparte tool te behandelen.
Dat omvat een inventarisatie van AI-systemen en gebruiksgevallen, waarbij voor elk daarvan een verantwoordelijke wordt aangewezen. Van daaruit worden risico’s geclassificeerd en beoordeeld, en direct gekoppeld aan de controles en risicobeperkende maatregelen die bedoeld zijn om ze aan te pakken. Bewijsmateriaal en status blijven gekoppeld aan het risico zelf, zodat een dashboard laat zien wat er daadwerkelijk is gedaan, en niet alleen wat er was gepland, en monitoring een continu overzicht van datzelfde dossier wordt in plaats van een afzonderlijke handeling. Wanneer een organisatie al NIS 2, DORA, ISO 27001 of andere frameworks in Formalize hanteert, wordt AI-risico binnen diezelfde omgeving beheerd in plaats van in een parallel spreadsheet.
Bekijk hoe uw AI-systemen worden gekoppeld aan daadwerkelijke controles
Breng uw eigen AI-inventaris mee, of de spreadsheet die daarvoor in de plaats dient. We laten u graag zien hoe het gekoppeld wordt, in plaats van het alleen te beschrijven.

Eén ding moet duidelijk zijn: Formalize bepaalt niet of een bepaald AI-systeem veilig, conform de voorschriften of geschikt is om in te zetten. Dat oordeel is voorbehouden aan de mensen die het systeem en de context ervan begrijpen. Wat het platform doet, is ervoor zorgen dat dat oordeel gemakkelijker kan worden gevormd, gedocumenteerd en herzien, in plaats van het over te laten aan het geheugen of aan een document dat niemand bijwerkt.