
Maurice Müller
Senior Content Manager
Maurice Müller er journalist og indholdsstrateg med erfaring fra både trykte og digitale medier. Hos Formalize omsætter han komplekse compliance- og reguleringsemner til klart, praktisk indhold for compliance-, risikostyrings- og sikkerhedsfolk i hele Europa.
Vigtigste pointer:
Risikostyring af AI identificerer, vurderer, håndterer og overvåger risici, der er specifikke for AI-systemer, sideløbende med en organisations øvrige risikostyringsarbejde.
Risici falder inden for et par tilbagevendende kategorier: data og privatliv, modelperformance, bias og ansvarlighed samt sikkerheds-, drifts- og compliancerisiko.
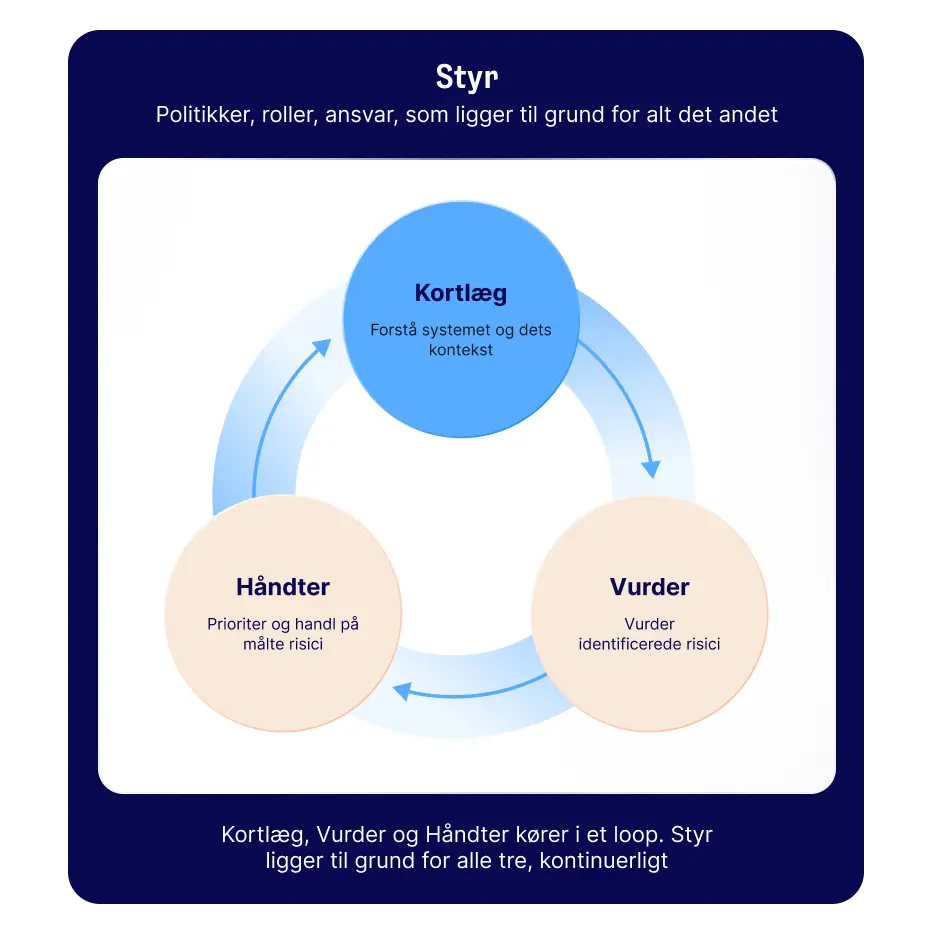
NIST frameworket for AI-risikostyring organiserer dette arbejde i fire funktioner: Styr, Kortlægge, Vurder og Håndter.
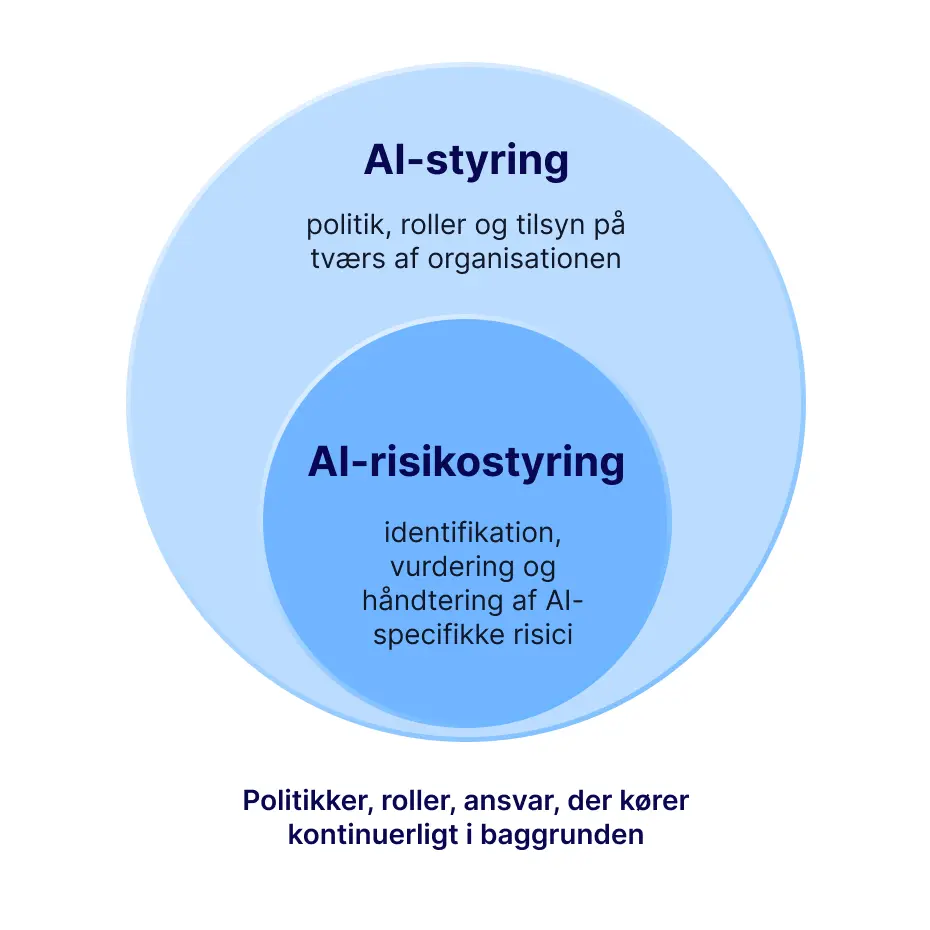
Risikostyring af AI er ikke det samme som AI governance. Governance er det overordnede system af politikker og tilsyn; risikostyring er det specifikke arbejde med at finde og håndtere AI-risici i systemet.
Software kan forbinde AI-systemer med deres risici, ansvarlige og kontroller på ét samlet sted, men det afgør ikke, om et givet AI-system er sikkert. Den vurdering ligger hos organisationen.
De fleste organisationer håndterer allerede risici på en eller anden måde. AI tilføjer et lag, som generelle risikoprocesser ikke var bygget til: modeller, der opfører sig anderledes efter idriftsættelsen, end de gjorde i testfasen, og resultater, der er svære at forklare fuldt ud selv for de folk, der har bygget dem.
Hvorfor er AI-risikostyring vigtigt?
Et AI-system, der fejler, fejler ikke i det stille. En biased rekrutteringsmodel kan påvirke reelle ansøgere, før nogen opdager mønsteret. En kunderettet chatbot kan give forkerte svar med stor overbevisning. En model, der er trænet på de forkerte data, kan blotte oplysninger, den aldrig burde have berørt.
Dette er ikke en hypotetisk bekymring. Rapporterede AI-relaterede hændelser steg til 233 i 2024, hvilket er en stigning på 56,4 % i forhold til året før, ifølge Stanfords 2025 AI Index Report, som trækker på AI Incident Database. Den samme rapport viste, at selvom de fleste organisationer kan navngive deres vigtigste AI-risici, tager færre reelt skridt til at håndtere dem
AI-risikostyring eksisterer for at gribe disse, før de bliver til hændelser, ikke efter. Det har betydning af flere grunde: de mennesker, et AI-system påvirker, de compliance-forpligtelser, en organisation allerede har, den omdømmemæssige omkostning ved et offentligt svigt og kvaliteten af de beslutninger, der i stigende grad læner sig op ad AI-outputs.
Det er værd at være direkte omkring vinklingen her: risikostyring er der ikke for at bremse udbredelsen af AI. Gjort ordentligt er det netop det, der lader en organisation tage AI i brug med et klart overblik over, hvor kompromiserne ligger, i stedet for at opdage det på den hårde måde.
What are the main types of AI risks?
Hvad er de vigtigste typer af AI-risici? AI-risici falder generelt i fire kategorier: data og privatliv, model og performance, bias og ansvarlighed samt sikkerheds-, drifts- og compliancerisiko.
Risici vedrørende data og privatliv
AI-systemer er kun lige så gode som de træningsdata, der ligger bag dem. Træningsdata af ringe kvalitet, som er ufuldstændige eller uhensigtsmæssige, producerer upålidelige outputs. Desuden rejser AI-systemer, der behandler personoplysninger eller andre følsomme oplysninger, de samme spørgsmål om databeskyttelse som ethvert andet system, der berører de data – typisk i større skala – og det kan skabe en risiko for datalækage, hvis disse oplysninger senere dukker op i en models output.
Model- og performancerisici
Outputs kan være unøjagtige. Generative modeller kan producere overbevisende, troværdige svar, som ganske enkelt er forkerte – en fejltype, der ofte kaldes AI-hallucination. Performance kan også ændre sig over tid, i takt med at de data, en model møder i produktion, afviger fra dem, den blev trænet på, så en model, der klarede sig godt i test, kan blive mindre pålidelig måneder senere, uden at nogen har ændret noget.
Bias-, gennemsigtigheds- og ansvarlighedsrisici
En model kan levere uretfærdige resultater på tværs af forskellige grupper, nogle gange uden en åbenlys årsag. Mange AI-systemer, særligt de komplekse, er svære at forklare fuldt ud, hvilket gør det vanskeligt at sige præcis, hvorfor et bestemt output opstod. Det gør det til gengæld sværere at placere ansvaret, når det går galt.
Sikkerheds-, drifts- og compliance-risici
AI-systemer kan misbruges, manipuleres eller anvendes på måder, der skaber et enkelt svigtpunkt. Mange organisationer er afhængige af tredjepartsmodeller og API’er, hvilket medfører en afhængighed, som de fleste teams ikke har fuld kontrol over. Derudover kan brugen af AI udløse forpligtelser i henhold til AI-forordningen eller anden gældende lovgivning – forpligtelser, der gælder, uanset om en organisation rent faktisk har kortlagt dem endnu.
Hvad er NIST AI Risk Management Framework?
NIST AI Risk Management Framework (AI RMF) er en frivillig vejledning udgivet af det amerikanske National Institute of Standards and Technology i januar 2023. Det giver organisationer en struktureret måde at håndtere AI-risici på gennem hele et systems livscyklus, fra design til idriftsættelse og eventual nedlukning. Det er ikke certificerbart. Der findes ingen revision, der ender med et "AI RMF-certificeret" badge. Det, det i stedet giver organisationer, er en fælles struktur og et fælles ordforråd til arbejdet.
Dette framework organiserer arbejdet i fire funktioner.
 Styr AI-risici
Fastlæg de retningslinjer, roller og ansvarsforhold, som de tre øvrige funktioner bygger på. Dette omfatter blandt andet at føre en oversigt over AI-systemer, hvor der for hvert system er angivet en navngiven ansvarlig. Styring er ikke et trin, der kun udføres én gang i starten. Det fungerer som grundlag for de tre øvrige funktioner hele tiden.
Kortlæg AI-risici
Forstå selve AI-systemet: hvad det gør, hvem det påvirker, og i hvilken kontekst det fungerer. Det er her, en organisation identificerer de risici, der reelt er relevante for et specifikt system, i stedet for at arbejde ud fra en generisk tjekliste.
Vurder AI-risici
Vurder de risici, som Kortlæg identificerede, ved hjælp af den kombination af kvantitative og kvalitative metoder, der reelt passer til den pågældende risiko. Ikke alle AI-risici kan reduceres til et enkelt tal, og det påstår dette framework heller ikke.
Håndter AI-risici
Prioriter de målte risici og reager på dem: mitiger, accepter, overfør eller vælg i visse tilfælde ikke at idriftsætte. Det er også her, den løbende overvågning hører til, da en risiko, der var acceptabel ved lanceringen, ikke nødvendigvis forbliver det.
AI-risikostyring vs. AI-governance
De to begreber bruges så ofte flæng, at det er værd at gøre forskellen tydelig.
AI governance | AI-risikostyring | |
|---|---|---|
Omfang | Det brede system af politikker, roller og tilsyn med AI på tværs af en organisation | Det specifikke arbejde med at identificere, vurdere og håndtere AI-relaterede risici |
Svar | Hvem der må bygge eller bruge hvad, og under hvilke regler | Hvad kan gå galt med dette system, og hvad gør vi ved det |
Forhold | Fastlægger den struktur, som risikostyringen opererer i | En af governances kerneaktiviteter, ikke et separat program |
I praksis er AI-risikostyring det, som AI-governance reelt ser ud som på det enkelte systems niveau.
AI-risikostyringsproces: 6 trin
En stor del af den generelle risikostyringsmetode gælder her uændret. Det, der er specifikt for AI, ligger primært i starten af processen, før en risiko overhovedet vurderes.
Opbyg en fortegnelse over AI-systemer og anvendelsesscenarier. Dette omfatter internt udviklede systemer samt tredjepartsværktøjer med AI-funktioner, som er nemme at overse, hvis fortegnelsen kun leder efter AI, et team bevidst har udviklet.
Placer ejerskab og ansvar. Hvert AI-system har brug for en ansvarlig person, ikke blot et team der tilfældigvis vedligeholder det.
Identificer de risici, der er relevante for det enkelte system. En kundeorienteret model indebærer andre risici end et internt udkastværktøj. Generiske risikokategorier er et udgangspunkt, ikke svaret.
Vurder og prioriter. Ikke alle AI-risici kræver den samme dybde i granskningen. En kundeorienteret model, der træffer beslutninger om mennesker, berettiger mere granskning end et internt værktøj, der udarbejder de første tekstudkast. Et risikostyrings framework, der er bygget til resten af organisationen, kan udvides til også at dække AI i stedet for at køre en separat proces kun for AI-systemer.
Definer kontroller og mitigerende tiltag. Specifikt for AI betyder det ofte menneskelig kontrol ved definerede kontrolpunkter, overvågning af output eller begrænsninger for, hvilke data et system har adgang til, sideløbende med de konventionelle kontroller, der allerede gælder.
Overvåg kontinuerligt. AI-risiko forbliver ikke fastlåst efter go-live på samme måde, som en statisk softwarerisiko kan gøre det. En model kan ændre adfærd, efterhånden som de data, den ser i produktion, ændrer sig, et anvendelsesscenarie kan udvides ud over det, der oprindeligt blev vurderet, eller en ny regulering kan ændre kravene – ofte uden at nogen bevidst har besluttet, at det skulle ske.
Sådan udføres en AI-risikovurdering
En AI-risikovurdering er Vurderingstrinnet fra NIST-frameworket i praksis: en vurdering af hver identificeret risiko i forhold til, hvor sandsynlig den er for at opstå, og hvor alvorlige konsekvenserne ville være, hvis den gjorde. Sandsynligheden er ofte sværere at fastslå for AI specifikt end for en konventionel softwarerisiko, da en models adfærd kan ændre sig efter idriftsættelsen på måder, som et statisk system aldrig ville gøre. De fleste vurderinger ender med at kombinere kvantitative målinger, såsom sporing af outputnøjagtighed mod en benchmark, med kvalitative vurderinger for risici som bias eller begrænset forklarbarhed, der ikke nemt kan reduceres til et enkelt tal.
Andre standarder og frameworks for AI-risikostyring
NIST AI RMF er ikke det eneste referencepunkt.
ISO/IEC 42001 er en certificerbar AI-ledelsesstandard, udgivet i 2023. En organisation kan blive uafhængigt auditeret og certificeret i henhold til den, på samme måde som ISO 27001 fungerer for informationssikkerhed.
ISO/IEC 23894 giver vejledning specifikt om AI-risikostyring. Det er ikke certificerbart og udvider den bredere ISO 31000-risikostyringstilgang til risici, der er specifikke for AI.
AI-forordningen tager endnu en anden tilgang: det er en forordning og ikke et frivilligt framework, og den klassificerer AI-systemer efter risikoniveau med forskellige forpligtelser knyttet til hvert niveau.
Disse er ikke så meget konkurrerende valg som forskellige lag. En organisation kan tilpasse sine interne processer til NIST AI RMF, tilstræbe ISO/IEC 42001-certificering for ekstern bekræftelse og sideløbende have behov for at opfylde forpligtelserne i AI-forordningen uafhængigt af, hvilket frivilligt framework den følger. For en bredere sammenligning af, hvordan frameworks som disse relaterer sig til hinanden, se vores guide Rammeværker for risikostyring.
Software til AI-risikostyring: Hvordan Formalize understøtter processen
Formalize forbinder AI-systemer med den samme risiko- og kontrolinfrastruktur, som en organisation allerede anvender til sit øvrige compliance-program, i stedet for at håndtere AI-risiko som en særskilt øvelse i et separat værktøj.
Det omfatter en fortegnelse over AI-systemer og anvendelsesscenarier med navngivet ejerskab for hvert enkelt. Derfra bliver risici klassificeret og scoret, direkte knyttet til de kontroller og risikobegrænsende tiltag, der skal håndtere dem. Dokumentation og status forbliver knyttet til selve risikoen, så et dashboard viser, hvad der reelt er blevet gjort, og ikke kun hvad der var planlagt, og overvågning bliver en kontinuerlig aflæsning af den samme registrering i stedet for en særskilt øvelse. Hvor en organisation allerede håndterer NIS2, DORA, ISO 27001 eller andre frameworks i Formalize, placeres AI-risiko i det samme miljø i stedet for i et parallelt regneark.
Se dine AI-systemer forbundet med reelle kontroller
Tag dit eget AI-inventar med, eller det regneark der fungerer som et. Vi vil hellere vise dig, hvordan det hænger sammen, end at beskrive det.

En ting, der er værd at være direkte omkring: Formalize afgør ikke, om et givent AI-system er sikkert, i overensstemmelse med reglerne eller acceptabelt at tage i brug. Den vurdering tilhører de personer, der forstår systemet og dets kontekst. Det, platformen gør, er at gøre den vurdering nemmere at nå frem til, dokumentere og genbesøge i stedet for at overlade den til hukommelsen eller et dokument, som ingen opdaterer.