
Maurice Müller
Senior Content Manager
Maurice Müller est un journaliste et stratège en contenu bénéficiant d'une solide expérience dans les médias imprimés et numériques. Chez Formalize, il traduit des sujets complexes de conformité et de réglementation en contenus clairs et pratiques pour les professionnels de la conformité, du risque et de la sécurité à travers l'Europe.
Points clés à retenir :
La gestion des risques liés à l'IA identifie, évalue, atténue et suit les risques propres aux systèmes d'IA, parallèlement aux démarches globales de gestion des risques d'une organisation.
Les risques se divisent en plusieurs catégories récurrentes : données et confidentialité, performance des modèles, biais et responsabilité, ainsi que risques de sécurité, opérationnels et de conformité.
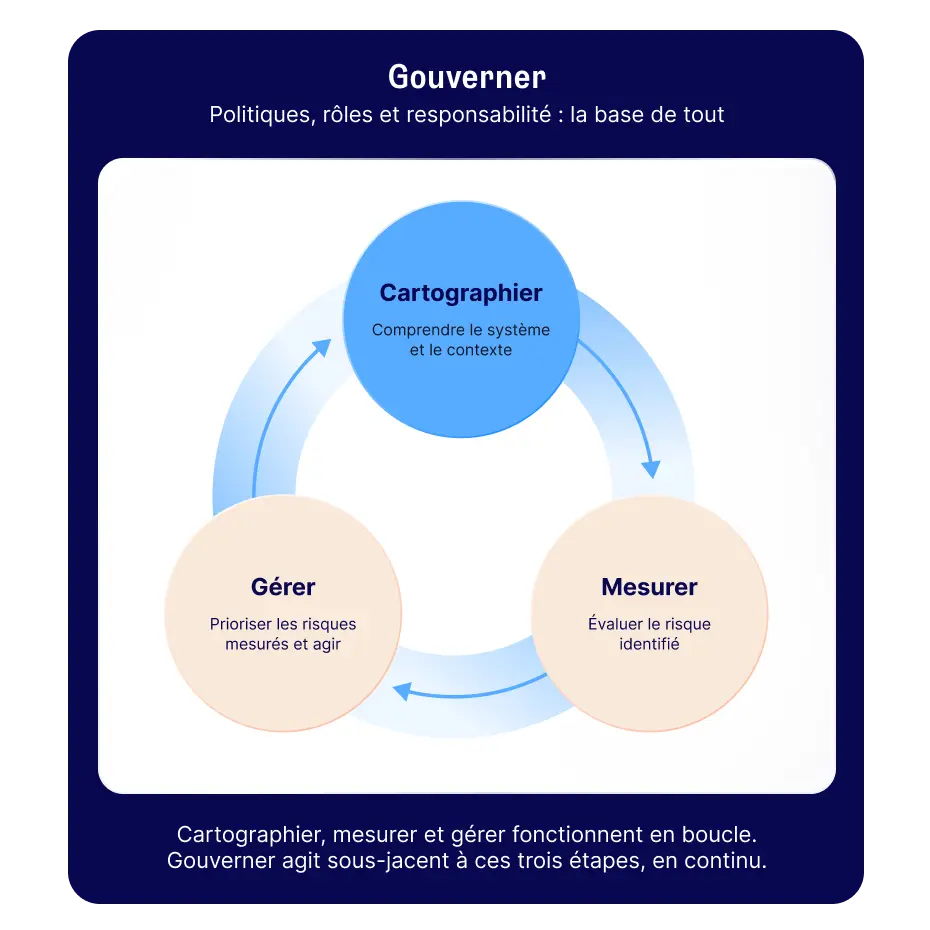
Le cadre de contrôle du NIST pour l'IA structure ce travail autour de quatre fonctions : Gouverner, Cartographier, Mesurer et Gérer.
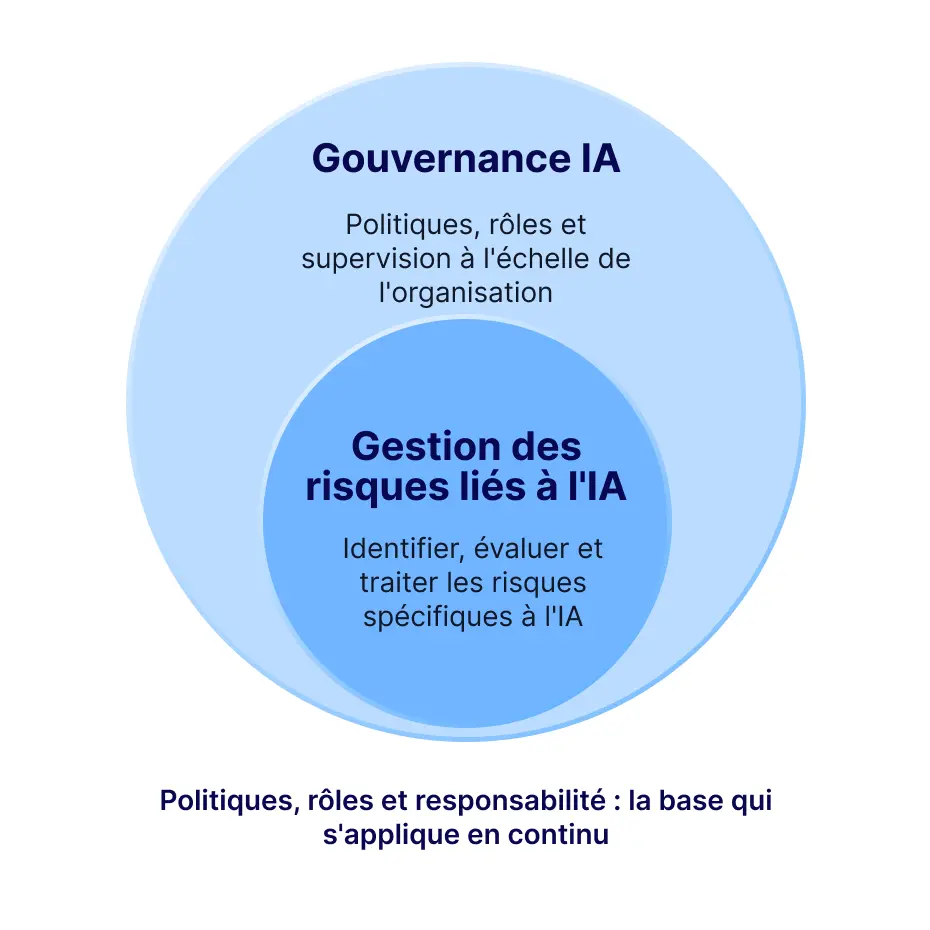
La gestion des risques liés à l'IA ne se confond pas avec la gouvernance de l'IA. La gouvernance constitue le cadre global de politiques et de supervision ; la gestion des risques désigne le travail spécifique visant à détecter et traiter les risques liés à l'IA en son sein.
Un logiciel permet de centraliser les systèmes d'IA, leurs risques, leurs responsables et leurs contrôles, mais ne décide pas si un système donné est sûr. Ce jugement relève exclusivement de la responsabilité de l'organisation.
La plupart des organisations gèrent déjà les risques sous une forme ou une autre. L'IA apporte toutefois une complexité pour laquelle les processus traditionnels n'ont pas été conçus : des modèles dont le comportement évolue après leur déploiement et des résultats difficiles à expliquer, même pour leurs propres concepteurs.
Pourquoi la gestion des risques liés à l'IA est-elle importante ?
Un système d'IA qui défaillit ne le fait pas en silence. Un modèle de recrutement biaisé peut impacter de vrais candidats avant même que l'on ne remarque la moindre tendance. Un agent conversationnel destiné aux clients peut fournir des réponses fausses avec une assurance parfaite. Un modèle entraîné sur de mauvaises données peut exposer des informations auxquelles il ne devait jamais avoir accès.
Il ne s'agit pas d'une crainte hypothétique. Le nombre d'incidents signalés liés à l'IA s'est élevé à 233 en 2024, soit une augmentation de 56,4 % par rapport à l'année précédente, selon le rapport AI Index 2025 de Stanford, qui s'appuie sur la base de données AI Incident Database. Ce même rapport révèle que si la plupart des organisations sont capables de nommer leurs principaux risques liés à l'IA, bien plus rares sont celles qui prennent concrètement des mesures pour y remédier.
La gestion des risques liés à l'IA existe précisément pour intercepter ces problèmes avant qu'ils ne se transforment en incidents, et non après. Cela importe pour plusieurs raisons à la fois : les personnes directement affectées par le système d'IA, les obligations de conformité qui pèsent déjà sur l'organisation, le coût réputationnel d'un échec public, et la qualité des décisions qui s'appuient de plus en plus sur les résultats produits par l'IA.
Il convient d'être direct sur la perspective adoptée ici : la gestion des risques n'est pas là pour freiner l'adoption de l'IA. Bien menée, c'est au contraire ce qui permet à une organisation d'adopter l'IA avec une vision claire des compromis nécessaires, au lieu de l'apprendre à ses dépens.
Quels sont les principaux types de risques liés à l'IA?
Le risque lié à l'IA se divise généralement en quatre catégories : les données et la confidentialité, le modèle et la performance, le biais et la responsabilité, ainsi que les risques de sécurité, opérationnels et de conformité.
Risques liés aux données et à la confidentialité
Les systèmes d'IA ne valent que par les données d'entraînement qui les alimentent. Des données d'entraînement de mauvaise qualité, incomplètes ou inappropriées produisent des résultats peu fiables. Par ailleurs, les systèmes d'IA qui traitent des données personnelles ou d'autres informations sensibles soulèvent les mêmes questions de confidentialité que tout autre système manipulant ces données, généralement à une plus grande échelle, et peuvent créer un risque de fuite de données si ces informations réapparaissent ultérieurement dans la réponse d'un modèle.
Risques liés au modèle et à la performance
Les résultats peuvent être inexacts. Les modèles génératifs peuvent produire des réponses crédibles et affirmées avec de l'assurance qui sont simplement fausses, un mode de défaillance souvent appelé hallucination de l'IA. La performance peut également dériver au fil du temps à mesure que les données que le modèle rencontre en production s'écartent de celles sur lesquelles il a été entraîné, de sorte qu'un modèle qui réussissait bien les tests peut devenir moins fiable quelques mois plus tard sans que personne n'ait rien modifié.
Risques de biais, de transparence et de responsabilité
Un modèle peut produire des résultats injustes entre différents groupes, parfois sans cause évidente. De nombreux systèmes d'IA, en particulier les plus complexes, sont difficiles à expliquer pleinement, ce qui rend délicat de déterminer exactement pourquoi un résultat spécifique s'est produit. Cela rend donc plus difficile de déterminer qui est responsable lorsque cela se passe mal.
Risques de sécurité, opérationnels et de conformité
Les systèmes d'IA peuvent être mal utilisés, manipulés ou faire l'objet d'une dépendance qui crée un point individuel de défaillance. De nombreuses organisations s'appuient sur des modèles et des API de tiers, ce qui ajoute une dépendance que la plupart des équipes ne contrôlent pas totalement. En plus de cela, l'utilisation de l'IA peut déclencher des obligations en vertu de la loi européenne sur l'IA (EU AI Act) ou d'autres réglementations applicables, des obligations qui existent indépendamment du fait qu'une organisation les ait déjà identifiées ou non.
Qu'est-ce que le cadre de gestion des risques liés à l'IA du NIST ?
Le cadre de gestion des risques liés à l'IA du NIST (NIST AI Risk Management Framework ou AI RMF) est un guide volontaire publié par l'Institut national des normes et de la technologie des États-Unis (US National Institute of Standards and Technology) en janvier 2023. Il offre aux organisations une approche structurée pour gérer les risques liés à l'IA tout au long du cycle de vie d'un système, de sa conception à son déploiement et jusqu'à son retrait final. Il ne s'agit pas d'un cadre certifiable: il n'y a pas d'audit qui se termine par l'obtention d'un badge « certifié AI RMF ». Ce qu'il apporte à la place aux organisations, c'est une structure et un vocabulaire communs pour réaliser ce travail.
Le cadre organise ce travail en quatre fonctions.
Gouverner les risques liés à l'IA
Définir les politiques, les rôles et la responsabilité dont dépendent les trois autres fonctions. Cela inclut la tenue d'un inventaire des systèmes d'IA avec un responsable désigné pour chacun d'entre eux. La gouvernance n'est pas une étape qui intervient une seule fois au début; elle s'exerce en arrière-plan des trois autres fonctions tout au long du processus.
Cartographier les risques liés à l'IA
Comprendre le système d'IA lui-même : ce qu'il fait, qui il affecte et dans quel contexte il fonctionne. C'est ici qu'une organisation identifie les risques réellement pertinents pour un système spécifique, plutôt que d'utiliser une liste de contrôle générique.
Mesurer les risques liés à l'IA
Évaluer les risques identifiés lors de la cartographie, en utilisant la combinaison de méthodes quantitatives et qualitatives la mieux adaptée au risque en question. Tous les risques liés à l'IA ne peuvent pas être réduits à un seul chiffre, et le cadre ne prétend pas le contraire.
Gérer les risques liés à l'IA
Prioriser les risques mesurés et agir: les atténuer, les accepter, les transférer ou, dans certains cas, décider de ne pas déployer le système. C'est également ici que prend place la surveillance continue, car un risque jugé acceptable lors du lancement ne le reste pas nécessairement par la suite.
Gestion des risques liés à l'IA vs. gouvernance de l'IA
Ces deux termes sont utilisés de manière interchangeable suffisamment souvent pour qu'il soit utile de rendre la distinction explicite.
Gouvernance de l'IA | Gestion des risques liés à l'IA | |
|---|---|---|
Portée | Le système plus large de politiques, de rôles et de surveillance de l'IA à l'échelle d'une organisation | Le travail spécifique d'identification, d'évaluation et de traitement des risques liés à l'IA |
Réponses | Qui est autorisé à concevoir ou à utiliser quoi, et selon quelles règles | Ce qui pourrait mal tourner avec ce système, et que faisons-nous à ce sujet |
Relation | Définie la structure au sein de laquelle la gestion des risques opère | L'une des activités centrales de la gouvernance, et non un programme distinct |
Dans la pratique, la gestion des risques liés à l'IA correspond à ce à quoi ressemble concrètement la gouvernance de l'IA à l'échelle d'un système individuel.
Processus de gestion des risques liés à l'IA: 6 étapes
Une grande partie de la méthodologie générale de gestion des risques s'applique ici telle quelle. Ce qui est spécifique à l'IA se situe principalement au début du processus, avant même qu'un risque ne soit évalué.
Créer un inventaire des systèmes d'IA et des cas d'usage. Cela inclut les systèmes développés en interne ainsi que les outils tiers dotés de fonctionnalités d'IA, lesquels sont faciles à oublier si l'inventaire ne recherche que l'IA délibérément conçue par une équipe.
Attribuer des responsables et des responsabilités. Chaque système d'IA doit avoir une personne qui en est responsable, et pas seulement une équipe qui s'occupe par hasard de sa maintenance.
Identifier les risques pertinents pour chaque système. Un modèle orienté client comporte des risques différents de ceux d'un outil de rédaction interne. Les catégories de risques génériques sont un point de départ, pas une réponse définitive.
Évaluer et prioriser. Tous les risques liés à l'IA ne nécessitent pas le même niveau d'analyse approfondie. Un modèle orienté client qui prend des décisions concernant des personnes justifie un examen plus rigoureux qu'un outil interne rédigeant un premier brouillon. Un cadre de gestion des risques conçu pour le reste de l'organisation peut s'étendre pour couvrir l'IA, plutôt que d'exécuter un processus distinct uniquement pour les systèmes d'IA.
Définir des contrôles et des actions d'atténuation. Spécifiquement pour l'IA, cela signifie souvent une revue humaine à des points de contrôle définis, une surveillance des résultats ou des restrictions sur les données auxquelles un système peut accéder, aux côtés des contrôles conventionnels qui s'appliquent déjà.
Surveiller en continu. Le risque lié à l'IA ne reste pas fixe après la mise en service, contrairement au risque lié à un logiciel statique. Un modèle peut dériver à mesure que les données rencontrées en production changent, un cas d'usage peut s'étendre au-delà de ce qui avait été évalué à l'origine, ou une nouvelle réglementation peut modifier ce qui est exigé, souvent sans que personne n'ait décidé qu'il en soit ainsi.
Comment réaliser une évaluation des risques liés à l'IA
Une évaluation des risques liés à l'IA correspond à l'étape « Mesurer » du cadre du NIST dans la pratique: attribuer une note à chaque risque identifié selon sa probabilité de survenance et la gravité de ses conséquences si jamais il se concrétisait. La probabilité est souvent plus difficile à déterminer pour l'IA en particulier que pour un risque logiciel classique, car le comportement d'un modèle peut évoluer après son déploiement d'une manière qui n'arriverait jamais avec un système statique. La plupart des évaluations finissent par combiner des mesures quantitatives, comme le suivi de la précision des résultats par rapport à un étalon (benchmark), et des jugements qualitatifs pour des risques comme le biais ou la capacité d'explication limitée, qui ne se réduisent pas facilement à un simple chiffre.
Autres cadres et normes de gestion des risques liés à l'IA
L'AI RMF du NIST n'est pas le seul point de référence.
L'ISO/CEI 42001 est une norme certifiable relative au système de management de l'IA, publiée en 2023. Une organisation peut faire l'objet d'un audit indépendant et être certifiée par rapport à celle-ci, de la même manière que fonctionne l'ISO 27001 pour la sécurité de l'information.
L'ISO/CEI 23894 fournit des recommandations spécifiquement axées sur la gestion des risques liés à l'IA. Elle n'est pas certifiable et étend l'approche plus générale de gestion des risques de l'ISO 31000 aux risques propres à l'IA.
La loi européenne sur l'IA (EU AI Act) adopte une tout autre approche: il s'agit d'un règlement et non d'un cadre volontaire, et il classe les systèmes d'IA par niveau de risque, avec des obligations différentes associées à chaque niveau.
Il ne s'agit pas tant de choix concurrents que de différentes couches complémentaires. Une organisation peut aligner ses processus internes sur l'AI RMF du NIST, viser la certification ISO/CEI 42001 pour apporter une assurance externe, et avoir séparément l'obligation de se conformer à la loi européenne sur l'IA, quel que soit le cadre volontaire qu'elle applique. Pour une comparaison plus large de la manière dont des cadres comme ceux-ci s'articulent entre eux, consultez notre guide sur les cadres de gestion des risques.
Logiciel de gestion des risques liés à l'IA: comment Formalize vous accompagne dans ce processus
Formalize connecte les systèmes d'IA à la même infrastructure de risques et de contrôles qu'une organisation utilise déjà pour son programme global de conformité, au lieu de traiter le risque lié à l'IA comme un exercice isolé dans un outil séparé.
Cela inclut un inventaire des systèmes d'IA et des cas d'usage, avec un responsable clairement désigné pour chacun d'entre eux. À partir de là, les risques sont classés et évalués, puis liés directement aux contrôles et aux actions d'atténuation destinés à les traiter. Les preuves et le statut restent associés au risque lui-même, de sorte qu'un tableau de bord affiche ce qui a réellement été accompli, et non seulement ce qui était prévu; la surveillance devient ainsi une lecture continue de ce même registre plutôt qu'une démarche distincte. Lorsqu'une organisation gère déjà NIS2, DORA, l'ISO 27001 ou d'autres cadres au sein de Formalize, le risque lié à l'IA s'intègre dans ce même environnement au lieu de résider dans une feuille de calcul parallèle.
Visualisez vos systèmes d'IA connectés à des contrôles réels
Importez votre propre inventaire d'IA, ou la feuille de calcul qui en tient lieu. Nous préférons vous montrer comment cela se connecte plutôt que de simplement vous l'expliquer.

Un point mérite d'être précisé clairement: Formalize ne détermine pas si un système d'IA donné est sûr, conforme ou acceptable à déployer. Ce jugement appartient aux personnes qui comprennent le système et son contexte. Ce que fait la plateforme, c'est rendre ce jugement plus facile à porter, à documenter et à réévaluer, plutôt que de le confier à la mémoire de chacun ou à un document que personne ne met à jour.