Maurice Müller
Senior Content Manager
Maurice Müller is journalist en content strategist met ervaring op het gebied van zowel gedrukte als digitale media. Bij Formalize vertaalt hij complexe onderwerpen op het gebied van compliance en regelgeving naar duidelijke, praktische inhoud voor compliance-, risico- en beveiligingsprofessionals in heel Europa.
Belangrijkste punten:
Uit onze gesprekken met compliance-teams blijkt dat interne audits het vaakst vastlopen in de follow-up, wanneer niemand duidelijk verantwoordelijk is voor het oplossen van het probleem.
Een bevinding wordt afgesloten wanneer deze duidelijk is beschreven, een verantwoordelijke en een streefdatum heeft, en onafhankelijke goedkeuring vereist voordat deze als opgelost geldt.
De nieuwe Auditmodule in Formalize, beschikbaar vanaf oktober 2026, voert interne audits uit op de controles en het bewijsmateriaal dat u al beheert en volgt elke bevinding tot aan de goedkeuring.
Het vastleggen van een bevinding kost een paar minuten. Het oplossen ervan kan maanden duren, omdat het echte werk pas begint zodra het rapport is verstuurd: iemand moet de verantwoordelijkheid voor de oplossing op zich nemen, toewerken naar een deadline en ervoor zorgen dat deze wordt gecontroleerd voordat de bevinding als afgesloten wordt beschouwd. ISO 27001, NIS 2 en DORA verwachten allemaal dat die opvolging plaatsvindt, en DORA legt dit duidelijk uit. Het afsluiten van de cyclus komt neer op een aantal zaken die elke bevinding nodig heeft, en geen daarvan is afhankelijk van een specifieke tool.
Waarom bevindingen niet worden afgesloten
Als we compliance-teams vragen hoe een bevinding tegenwoordig wordt opgelost, klinken de antwoorden allemaal hetzelfde. Iemand neemt via e-mail contact op met de verantwoordelijke. De status wordt handmatig gerapporteerd vóór de volgende vergadering. De bevinding blijft in het auditdossier staan en zodra het rapport is verstuurd, raakt deze uit het zicht.
Eén vraag legt de tekortkoming al snel bloot: wanneer u bevindingen in een spreadsheet bijhoudt, hoe zorgt u er dan voor dat iemand de oplossing goedkeurt voordat deze als afgesloten wordt gemarkeerd? In de meeste gevallen gebeurt dat niet. Degene die de cel bijwerkt, beslist dat de bevinding is afgehandeld.
Dit betekent niet dat de audit slecht is uitgevoerd. Het veldwerk wordt meestal wel gedaan, omdat er een deadline is en er een team aan werkt. De follow-up heeft vaak geen van beide.
Wat er nodig is om een bevinding af te sluiten
Het begint bij de manier waarop de bevinding wordt geformuleerd. “Toegangsbeoordelingen moeten worden verbeterd” vertelt niemand wat er mis is gegaan, waarom, of wat er op het spel staat. De IIA Global Internal Audit Standards vragen om meer: auditors vergelijken wat er zou moeten gebeuren met wat er daadwerkelijk gebeurt, en brengen vervolgens de oorzaak en het gevolg van de afwijking in kaart. Daardoor bestaat elke bevinding uit vier onderdelen:
Onderdeel | Vraag waarop het antwoord geeft | Voorbeeld |
|---|---|---|
Criterium | Wat zou er moeten gebeuren? | Toegangsrechten tot productiesystemen worden elk kwartaal beoordeeld, zoals het beleid inzake toegangscontrole voorschrijft. |
Situatie | Wat gebeurt er in de praktijk? | Twee van de laatste vier kwartaalbeoordelingen zijn niet gedocumenteerd. |
Oorzaak | Waarom is er een tekortkoming? | De verantwoordelijke voor de evaluatie is van functie veranderd en de taak is niet opnieuw toegewezen. |
Gevolg | Waarom is dit van belang? | De toegang voor personen die van functie zijn veranderd of het bedrijf hebben verlaten, is mogelijk langer actief gebleven dan het beleid toestaat. |
Zo geformuleerd wijst een bevinding al op de oplossing. Hier is de oorzaak een taak zonder verantwoordelijke, en dat is ook waar de follow-up vaak misgaat.
Vervolgens bepalen vijf controles of de bevinding wordt afgesloten:
Eén aangewezen verantwoordelijke: iemand die weet dat de bevinding op hem of haar betrekking heeft. Als deze persoon van functie verandert, verhuist de bevinding mee met de verantwoordelijkheid.
Een streefdatum die past bij de ernst: een kritieke bevinding mag niet dezelfde deadline hebben als een minder ernstige bevinding.
Een vastgelegd besluit: niet elke bevinding wordt verholpen. Sommige risico’s worden geaccepteerd en over sommige bevindingen bestaat onenigheid. Leg vast welke bevindingen dit zijn, wie de beslissing heeft genomen en waarom.
Onafhankelijke goedkeuring: De persoon die een bevinding verhelpt, mag niet degene zijn die deze afsluit.
Zichtbaarheid na de audit: De bevinding blijft gekoppeld aan datgene waarop deze van invloed is, van een controle tot een leverancier, zodat deze ook na het indienen van het rapport nog steeds zichtbaar is.
De IIA-normen benadrukken hetzelfde vanuit het perspectief van de auditor. Norm 15.2 verwacht van interne auditors dat zij bevestigen dat aanbevelingen of actieplannen zijn geïmplementeerd.
Bekijk hoe uw volgende audit in Formalize zou verlopen
Boek een demo, dan lopen we samen met u de Auditmodule door aan de hand van de audit die u binnenkort moet uitvoeren, van de planning tot de laatste goedgekeurde bevinding.
Waarom dit nu belangrijk is: ISO 27001, NIS 2 en DORA
De meeste frameworks waarmee onze klanten werken, verwachten interne audits. Ze verschillen echter in de mate waarin ze aangeven wat er daarna moet gebeuren.
ISO 27001
ISO/IEC 27001:2022 schrijft interne audits voor op geplande tijdstippen (Clausule 9.2). Wanneer bij een audit een afwijking wordt geconstateerd, vereist Clausule 10.2 dat er corrigerende maatregelen worden genomen en dat wordt gecontroleerd of deze maatregelen effectief waren.
NIS 2
Artikel 21, lid 2, onder f), van de NIS 2-richtlijn schrijft voor dat essentiële en belangrijke entiteiten moeten beschikken over beleid en procedures om te beoordelen of hun maatregelen voor het beheer van cyberbeveiligingsrisico’s doeltreffend zijn. Een interne audit met gedocumenteerde follow-up is een manier om dat aan te tonen. De nationale implementaties verschillen, dus controleer wat uw toezichthouder verwacht.
DORA
DORA is het meest expliciet. Artikel 6, lid 6, schrijft voor dat financiële entiteiten, met uitzondering van micro-ondernemingen, hun framework voor ICT-risicobeheer regelmatig intern moeten laten controleren. De auditors moeten over de juiste ICT-expertise en voldoende onafhankelijkheid beschikken. Artikel 6, lid 7, gaat nog een stap verder: op basis van de conclusies van de audit moet er een formeel follow-upproces zijn met regels voor het tijdig verifiëren en verhelpen van kritieke bevindingen.
Hoe het werkt in Formalize: één bevinding, van begin tot eind
Neem de bevinding uit de toegangsbeoordeling hierboven en volg deze via de nieuwe Auditmodule.
Tijdens het veldwerk noteert de veldauditor die uw toegangscontrole beoordeelt de bevinding ter plekke, direct bij de controle zelf. Het criterium, de situatie, de oorzaak en het gevolg krijgen elk een eigen veld, zodat de bevinding al volledig is voordat iemand anders deze leest.
De bevinding krijgt een ernstbeoordeling volgens uw eigen schaal en een vastgelegde beslissing: verhelpen. Hieruit vloeit direct een actieplan voort, met een benoemde verantwoordelijke en een streefdatum. De follow-up hoeft niet te wachten op het auditrapport. Deze kan al beginnen terwijl de audit nog loopt.
Zodra de verantwoordelijke de kwartaalbeoordeling heeft toegewezen en de volgende heeft gedocumenteerd, doorloopt de oplossing een goedkeuringsworkflow. De bevinding geldt pas als opgelost zodra een onafhankelijke persoon deze heeft goedgekeurd. Tot die tijd blijft deze bij de toegangscontrole staan, zichtbaar voor iedereen die die controle bekijkt. De bevinding verdwijnt niet in een afgesloten auditdossier, waardoor een bevinding anders wel drie jaar lang open blijft staan.
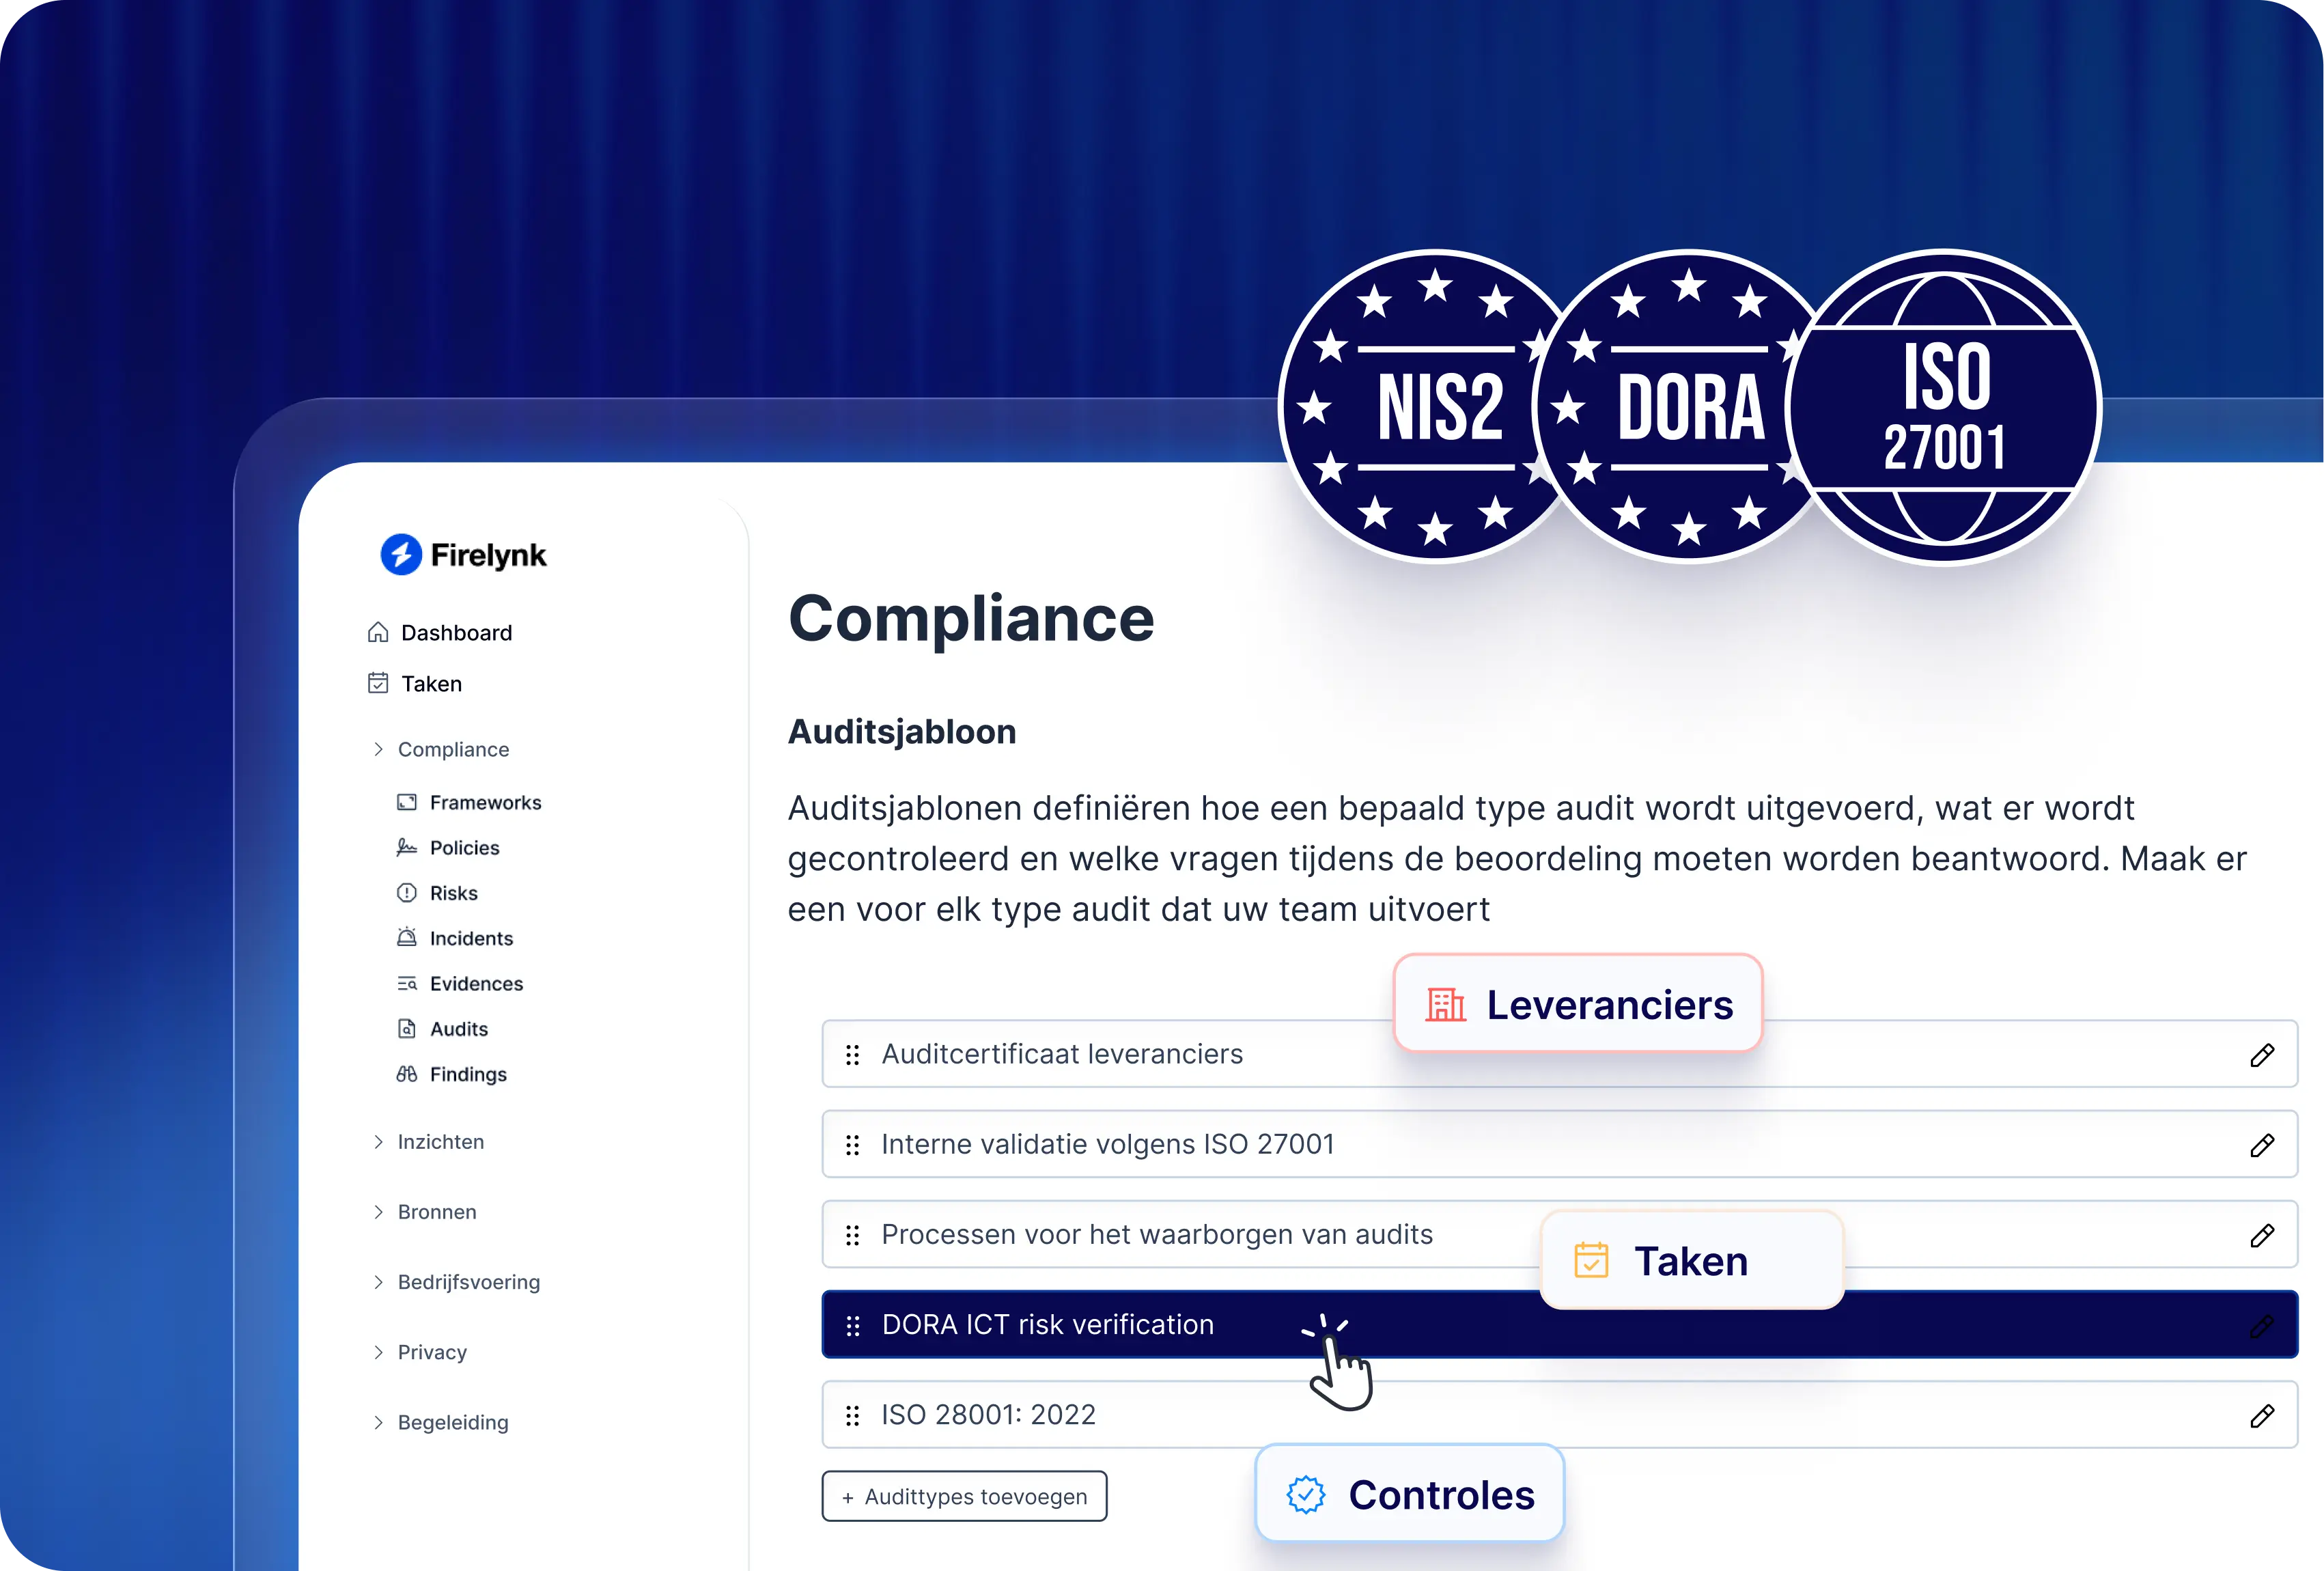
De rest van de audit verloopt op dezelfde manier. U begint met het omzetten van het bestaande proces van uw team in een herbruikbaar auditsjabloon, met daarin de te beantwoorden vragen en de manier waarop bevindingen worden afgehandeld. Van daaruit kan een audit uitgaan van een framework, een reeks risico’s of de activa en leveranciers die u beheert. De audit volgt uw gebruikelijke stappen, van planning en afbakening via veldwerk en conclusies tot follow-up, gestructureerd volgens de IIA Global Internal Audit Standards.
Auditorganisatoren plannen de audit, hoofdauditors zijn verantwoordelijk voor het proces en keuren de conclusies goed, en veldauditors voeren de beoordelingen uit, zodat iedereen weet wat zijn of haar rol is. Bewijsmateriaal is gekoppeld aan de controles, risico’s, leveranciers en vrijwel elk ander document dat u in Formalize beheert, zodat wat u al hebt gedocumenteerd niet opnieuw hoeft te worden verzameld. Uw eigen team kan de audit uitvoeren, of een externe auditor kan dit voor u doen.
De Auditmodule maakt het voor ons eenvoudig om de verbanden tussen auditobjecten, vereisten, controles en bewijsmateriaal te volgen, tot en met het definitieve auditrapport.
Erhard Christelbauer, Senior GRC Advisor, Bonafide
De eerste versie is bedoeld voor interne audits, niet voor certificeringsaudits zoals ISO 27001-certificering of een SOC 2-verklaring. Het opvragen van bewijsmateriaal bij collega’s binnen de module staat als volgende op onze roadmap.
Vanaf oktober 2026 is de Auditmodule inbegrepen in de Standaardinfrastructuur- en Geavanceerde infrastructuur-abonnementen. Bij andere abonnementen is deze beschikbaar als add-on.