Maurice Müller
Senior Content Manager
Maurice Müller est un journaliste et stratège de contenu bénéficiant d'une solide expérience dans les médias imprimés et numériques. Chez Formalize, il traduit des sujets complexes de conformité et de réglementation en contenus clairs et pratiques pour les professionnels de la conformité, des risques et de la sécurité à travers l'Europe.
Points clés:
Lors de nos échanges avec les équipes de conformité, nous constatons que les audits internes s’enlisent le plus souvent au moment du suivi, lorsque personne n’est clairement responsable de la correction. -
Un résultat est clôturé lorsqu’il est clairement décrit, qu’il a un responsable et une date cible, et qu’une validation indépendante est requise avant qu’il soit considéré comme résolu.
Le nouveau module d’audit de Formalize, disponible à partir du 1er octobre 2026, réalise des audits internes sur les contrôles et les preuves que vous gérez déjà, et suit chaque résultat jusqu’à sa validation finale.
Consigner un résultat ne prend que quelques minutes. Le corriger peut prendre des mois, car le véritable travail ne commence qu’une fois le rapport publié: quelqu’un doit prendre en charge la correction, viser une date précise et faire vérifier la correction avant que le résultat ne soit considéré comme clôturé. ISO 27001, NIS2 et DORA exigent tous ce suivi, et DORA le précise explicitement. Mener la correction à son terme repose sur quelques éléments essentiels dont chaque résultat a besoin, et aucun d’entre eux ne dépend d’un outil en particulier.
Pourquoi les résultats restent ouvertes
Lorsque nous demandons aux équipes de conformité comment un résultat est corrigé aujourd’hui, les réponses se ressemblent toutes. Quelqu’un relance le responsable par e-mail. Le statut est mis à jour à la main avant la réunion suivante. Le résultat vit dans le dossier d’audit, et une fois le rapport publié, il sort tout simplement du champ de vision.
Une seule question révèle rapidement cette lacune: lorsque vous suivez les résultats dans un tableur, comment vous assurez-vous que quelqu’un valide la correction avant que le résultat ne soit marqué comme clôturé? Dans la plupart des organisations, rien ne le garantit. La personne qui met à jour la cellule décide seule que le résultat est réglé.
Rien de tout cela ne signifie que l’audit a été mal réalisé. Le travail de terrain a tendance à être mené à bien, car il dispose d’une échéance fixe et d’une équipe dédiée. Le suivi, en revanche, ne bénéficie souvent ni de l’un ni de l’autre.
Ce dont un résultat a besoin pour être clôturée
Tout commence par la manière dont le résultat est rédigé. «Les revues d’accès doivent être améliorées» n’indique à personne ce qui s’est mal passé, pourquoi, ni ce qui est en jeu. Les normes mondiales d’audit interne de l’IIA (IIA Global Internal Audit Standards) en demandent davantage: les auditeurs comparent ce qui devrait se produire avec ce qui se produit réellement, puis déterminent la cause et l’effet de cet écart. Chaque résultat comporte ainsi quatre éléments:
Élément | Question à laquelle il répond | Exemple |
|---|---|---|
Critère | Que devrait-il se produire? | Les droits d'accès aux systèmes de production sont revus chaque trimestre, conformément à ce qu'exige la politique de contrôle des accès. |
Constat | Que se passe-t-il dans la pratique? | Deux des quatre dernières revues trimestrielles n'ont pas été documentées. |
Cause | Pourquoi y a-t-il un écart? | Le responsable de la revue a changé de poste et la tâche n'a pas été réattribuée. |
Effet | Pourquoi cela importe-t-il? | Les accès des personnes ayant changé de poste ou quitté l'entreprise sont peut-être restés actifs plus longtemps que ne l'autorise la politique. |
Rédigé de cette manière, un résultat indique déjà la voie vers sa correction. Ici, la cause est une tâche sans responsable, et c’est aussi là que le suivi a tendance à se rompre.
À partir de là, cinq vérifications déterminent si le résultat sera clôturé:
Un responsable nommément désigné: une seule personne, qui sait que le résultat lui revient. Si elle change de poste, le résultat est réattribué.
Une date cible adaptée à la sévérité: un résultat critique ne doit pas avoir la même échéance qu’un résultat mineur.
Une décision consignée: tous les résultats ne donnent pas lieu à une correction. Certains risques sont acceptés et certains résultats sont contestés. Indiquez par écrit l’option retenue, qui l’a décidée et pourquoi.
Une validation indépendante: la personne qui corrige un résultat ne doit pas être celle qui le clôture.
Une visibilité après l’audit: le résultat reste lié à l’élément qu’il concerne, qu’il s’agisse d’un contrôle ou d’un fournisseur, afin de rester visible même après l’archivage du rapport.
Les normes de l’IIA soulignent le même point du côté de l’auditeur. La norme 15.2 exige des auditeurs internes qu’ils confirment que les recommandations ou les plans d’action ont bien été mis en œuvre.
Découvrez comment mener votre prochain audit dans Formalize
Réservez une démonstration, et nous vous présenterons le module d’audit à partir de votre prochain audit, de la planification jusqu’au dernier résultat validé.
Pourquoi cela importe aujourd'hui: ISO 27001, NIS2 et DORA
La plupart des référentiels avec lesquels travaillent nos clients exigent des audits internes. Ils diffèrent néanmoins par le niveau de détail qu’ils consacrent au suivi.
ISO 27001
La norme ISO/IEC 27001:2022 impose de réaliser des audits internes à des intervalles planifiés (clause 9.2). Lorsqu’un audit révèle une non-conformité, la clause 10.2 exige une action corrective ainsi qu’une vérification de l’efficacité de cette action.
NIS2
L’article 21(2)(f) de la directive NIS2 impose aux entités essentielles et importantes de disposer de politiques et de procédures pour évaluer l’efficacité de leurs mesures de gestion des risques en matière de cybersécurité. Un audit interne assorti d’un suivi documenté est l’un des moyens de le démontrer. Les transpositions nationales pouvant varier, vérifiez les attentes de votre autorité compétente.
DORA
Le règlement DORA est le plus explicite sur ce point. L’article 6(6) exige que les entités financières, à l’exception des microentreprises, fassent régulièrement auditer en interne leur cadre de gestion du risque lié aux TIC. Les auditeurs doivent disposer des compétences TIC requises et d’une indépendance appropriée. L’article 6(7) va plus loin: sur la base des conclusions de l’audit, les entités financières mettent en place un processus formel de suivi, assorti de règles pour vérifier et corriger en temps utile les résultats critiques de l’audit TIC.
Son fonctionnement dans Formalize: un résultat, du début à la fin
Prenons le résultat relatif à la revue des accès mentionné plus haut et suivons son parcours dans le nouveau module d’audit.
Pendant le travail de terrain, l’auditeur terrain (Field Auditor) qui évalue votre contrôle d’accès signale le résultat directement sur le contrôle lui-même. Le critère, la situation, la cause et l’effet disposent chacun de leur propre champ, ce qui garantit que le résultat est complet avant même que quiconque ne le lise.
Le résultat reçoit un niveau de sévérité selon votre propre échelle, ainsi qu’une décision consignée: la correction. Un plan d’action en découle directement, avec un responsable nommément désigné et une date cible. Le suivi n’a pas à attendre la publication du rapport d’audit: il peut commencer alors même que l’audit est encore en cours.
Lorsque le responsable a réattribué la revue trimestrielle et documenté la suivante, la correction passe par un workflow d’approbation. Le résultat n’est considéré comme résolu qu’une fois validé par une personne indépendante. D’ici là, il reste associé au contrôle d’accès, visible par toute personne qui consulte ce contrôle. Il ne disparaît pas au fond d’un dossier d’audit archivé, et c’est précisément ce qui peut laisser un résultat ouvert pendant trois ans.
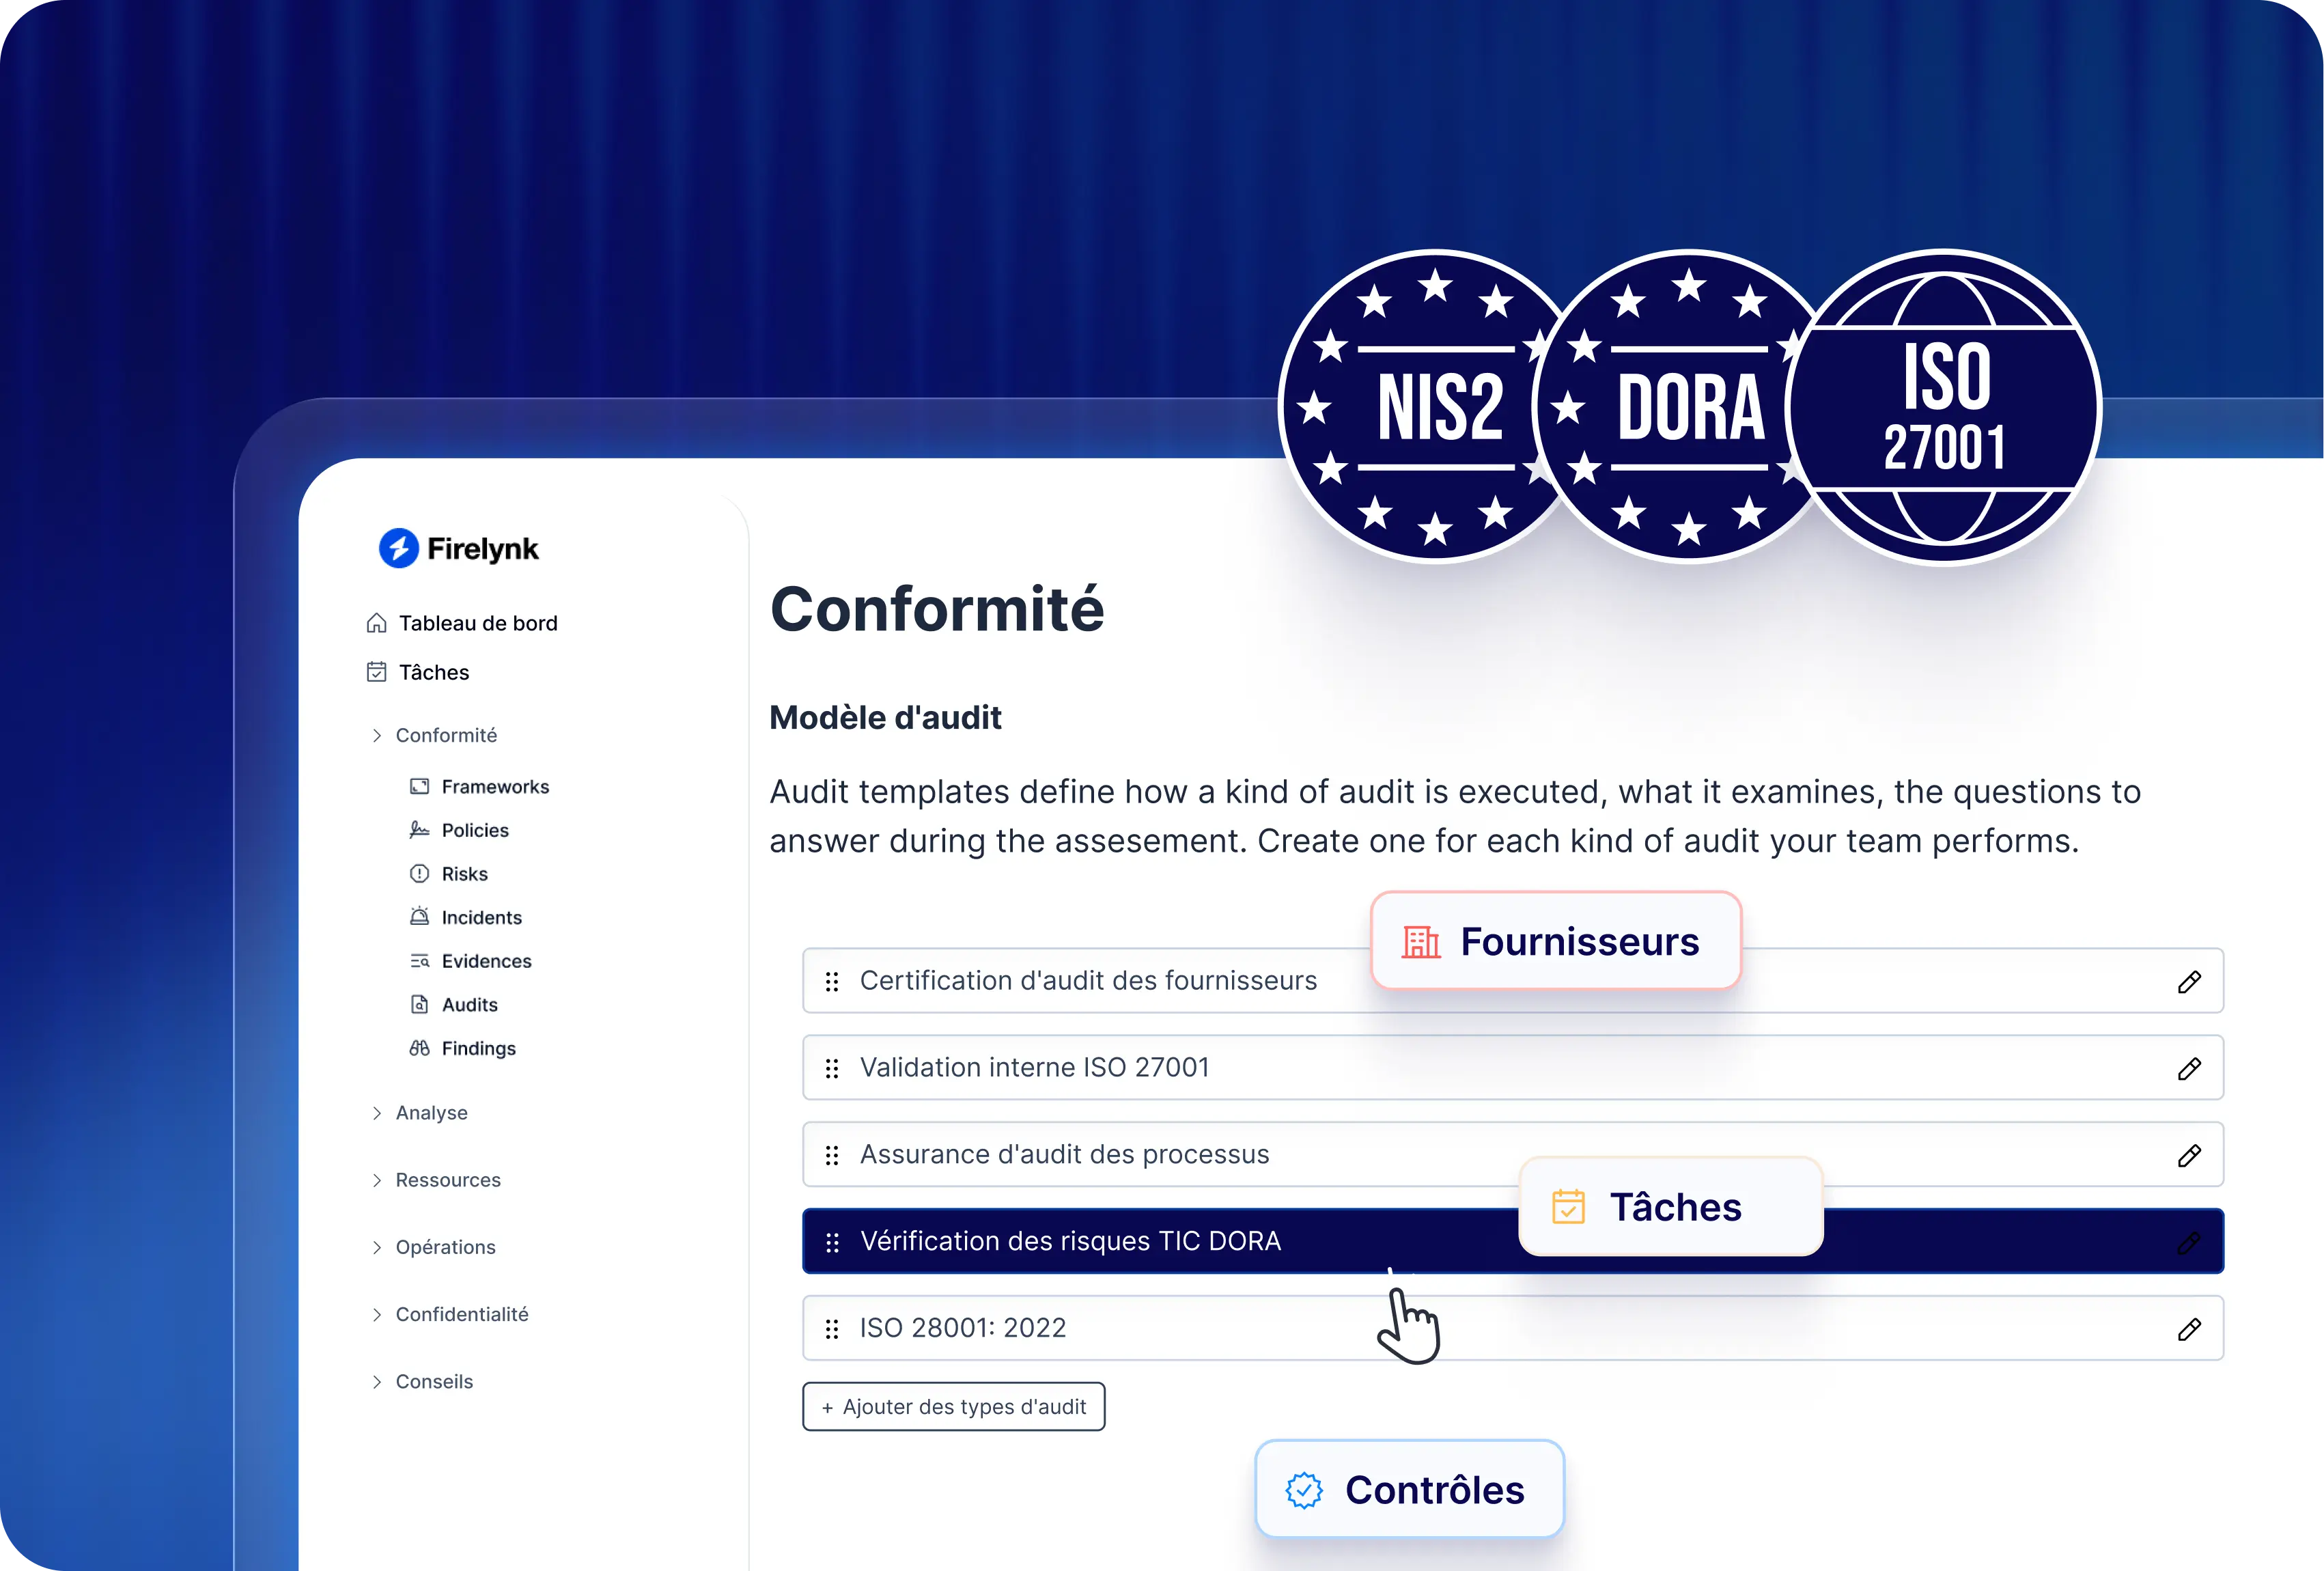
Le reste de l’audit fonctionne de la même manière. Vous commencez par transformer le processus existant de votre équipe en un modèle d’audit réutilisable, qui intègre les questions à traiter et la manière de gérer les résultats. Un audit peut ensuite être lancé à partir d’un référentiel, d’un ensemble de risques, ou des actifs et fournisseurs que vous gérez. Il suit vos étapes habituelles, de la planification et du cadrage jusqu’au suivi, en passant par le travail de terrain et les conclusions, le tout structuré selon les normes mondiales d’audit interne de l’IIA.
Les organisateurs d’audit (Audit Organizers) planifient l’audit, les auditeurs principaux (Lead Auditors) pilotent le processus et valident les conclusions, et les auditeurs terrain (Field Auditors) réalisent les évaluations: chacun connaît ainsi son rôle. Les preuves sont liées aux contrôles, aux risques, aux fournisseurs et à presque tous les autres éléments que vous gérez dans Formalize, ce qui évite de collecter à nouveau ce qui est déjà documenté. Votre propre équipe peut réaliser l’audit, ou un auditeur externe peut le mener pour vous.
Le module d’audit nous permet d’établir facilement des liens entre les sujets d’audit, les exigences, les contrôles et les preuves, jusqu’au rapport d’audit final.
Erhard Christelbauer, Senior GRC Advisor chez Bonafide
La première version est conçue pour les audits internes, et non pour les audits de certification comme une certification ISO 27001 ou un rapport SOC 2. La possibilité de demander des preuves à vos collègues directement depuis le module figure dans notre feuille de route.
À partir du 1er octobre 2026, le module d’audit est inclus dans les forfaits Standard Infrastructure et Advanced Infrastructure. Pour les autres forfaits, il est proposé en tant que module complémentaire.