Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Conclusões principais:
Nas nossas conversas com as equipas de conformidade, as auditorias internas ficam, na maioria das vezes, paralisadas na fase de acompanhamento, quando ninguém assume claramente a responsabilidade pela correção.
Uma constatação é encerrada quando está claramente descrita, tem um responsável e uma data-limite, e necessita de aprovação independente antes de ser considerada resolvida.
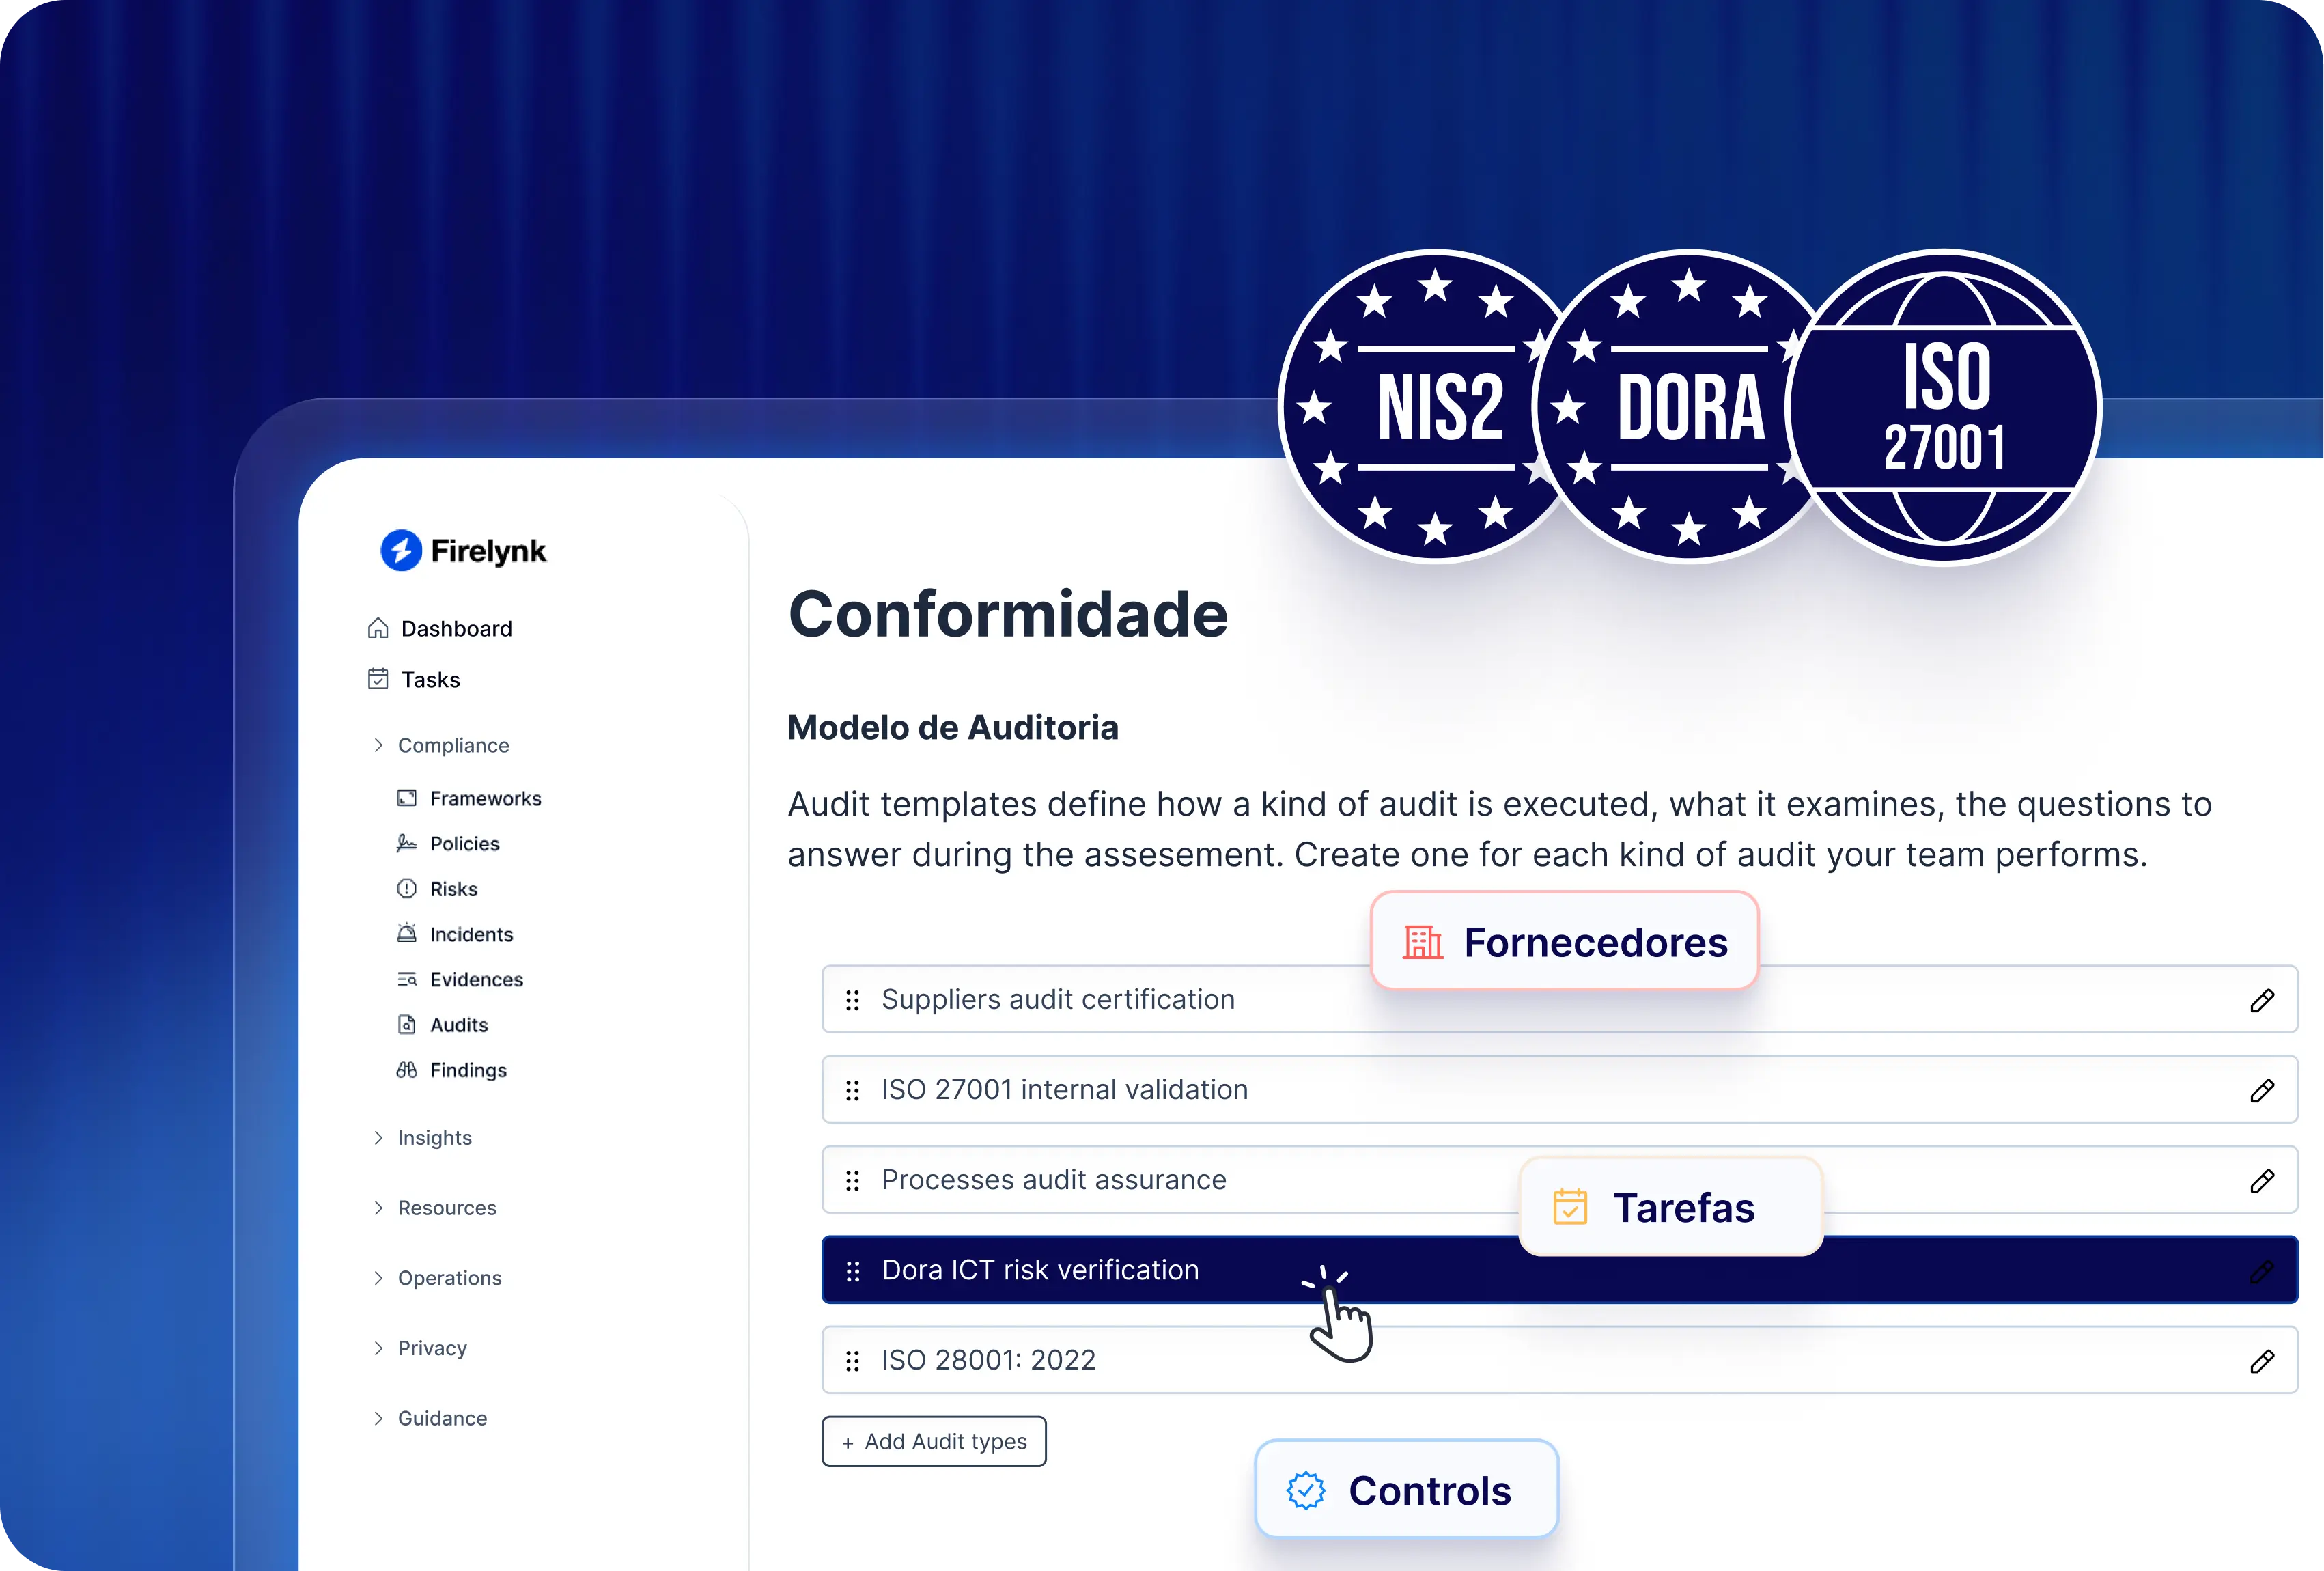
O novo módulo de Auditoria do Formalize, disponível a partir de outubro de 2026, realiza auditorias internas aos controlos e às evidências de que já faz a gestão e acompanha cada constatação até à sua aprovação.
Registar uma constatação demora alguns minutos. Resolvê-la pode demorar meses, porque o verdadeiro trabalho só começa depois de o relatório ser enviado: alguém tem de assumir a responsabilidade pela correção, definir um prazo e garantir que a correção seja verificada antes de a constatação ser considerada resolvida. A ISO 27001, a NIS2 e o DORA esperam todas que esse acompanhamento ocorra, e o DORA especifica-o de forma clara. Fechar o ciclo resume-se a alguns passos necessários para cada constatação, e nenhum deles depende de uma ferramenta específica.
Por é que as constatações permanecem em aberto
Quando perguntamos às equipas de conformidade como é que uma constatação é resolvida atualmente, as respostas são semelhantes. Alguém contacta o responsável por e-mail. O estado é comunicado manualmente antes da próxima reunião. A constatação fica registada no ficheiro de auditoria e, assim que o relatório é publicado, desaparece de vista.
Uma pergunta revela rapidamente a lacuna: quando se acompanham as constatações numa folha de cálculo, como é que se garante que alguém aprova a correção antes de esta ser marcada como encerrada? Na maioria dos casos, não há nada que o garanta. Quem atualiza a célula decide que a constatação está resolvida.
Nada disto significa que a auditoria tenha sido mal feita. O trabalho de campo tende a ser concluído, porque tem um prazo e uma equipa. O acompanhamento, muitas vezes, não tem nem um nem outro.
O que é necessário para que uma constatação seja encerrada
Tudo começa pela forma como a constatação é redigida. “As revisões de acesso precisam de ser melhoradas” não indica a ninguém o que correu mal, porquê, nem o que está em jogo. As Normas Globais de Auditoria Interna do IIA exigem mais: os auditores comparam o que deveria acontecer com o que realmente acontece e, em seguida, determinam a causa e o efeito dessa discrepância. Isso faz com que cada constatação tenha quatro partes:
Parte | Pergunta a que responde | Exemplo |
|---|---|---|
Critério | O que deveria acontecer? | Os direitos de acesso aos sistemas de produção são revistos trimestralmente, conforme exige a política de controlo de acessos. |
Condição | O que acontece na prática? | Duas das últimas quatro revisões trimestrais não foram documentadas. |
Causa | Porque existe esta lacuna? | O responsável pela revisão mudou de funções e a tarefa não foi reatribuída. |
Efeito | Qual é a relevância? | O acesso de pessoas que mudaram de funções ou saíram pode ter permanecido ativo por mais tempo do que a política permite. |
Escrita desta forma, uma constatação já aponta para a sua solução. Neste caso, a causa é uma tarefa sem responsável, e é também aí que o acompanhamento tende a falhar.
A partir daí, cinco verificações determinam se a constatação é encerrada:
Um responsável designado: uma pessoa que sabe que a constatação lhe pertence. Se essa pessoa mudar de função, a constatação passa para quem assume a responsabilidade.
Um prazo que corresponda à gravidade: uma constatação crítica não deve ter o mesmo prazo que uma constatação menos grave.
Uma decisão registada: Nem todas as constatações são corrigidas. Alguns riscos são aceites e algumas constatações são contestadas. Registe quais, quem decidiu e porquê.
Aprovação independente: A pessoa que corrige uma constatação não deve ser a mesma que a encerra.
Visibilidade após a auditoria: A constatação permanece associada ao que quer que seja afetado, desde um controlo até um fornecedor, pelo que continua visível após a apresentação do relatório.
As Normas do IIA abordam a mesma questão do ponto de vista do auditor. A Norma 15.2 prevê que os auditores internos confirmem que as recomendações ou planos de ação foram implementados.
Veja como decorreria a sua próxima auditoria no Formalize
Marque uma demonstração e iremos guiá-lo pelo módulo de Auditoria com a auditoria que tem agendada, desde o planeamento até à última constatação aprovada.
Porque é que é relevante agora: a ISO 27001, a NIS 2 e o DORA
A maioria dos frameworks com que os nossos clientes trabalham prevêm auditorias internas. A diferença reside no que dizem sobre o que se segue.
ISO 27001
A ISO/IEC 27001:2022 exige auditorias internas em intervalos planeados (cláusula 9.2). Quando uma auditoria identifica uma não conformidade, a cláusula 10.2 exige uma ação corretiva e a verificação de que essa ação foi eficaz.
NIS2
O artigo 21.º, n.º 2, alínea f), da Diretiva NIS 2 exige que as entidades essenciais e importantes disponham de políticas e procedimentos para avaliar a eficácia das medidas de gestão dos riscos de cibersegurança. Uma auditoria interna com acompanhamento documentado é uma forma de o demonstrar. As transposições nacionais diferem, pelo que convém verificar o que a respetiva autoridade espera.
DORA
O DORA é o mais explícito. O artigo 6.º, n.º 6 exige que as entidades financeiras, com exceção das microempresas, submetam regularmente o seu quadro de gestão do risco de TIC a auditoria interna. Os auditores devem possuir competências adequadas em matéria de TIC e um nível de independência apropriado. O artigo 6.º, n.º 7, vai mais longe: com base nas conclusões da auditoria, tem de existir um processo formal de acompanhamento, com regras para verificar e corrigir, em tempo útil, as constatações críticas.
Como funciona no Formalize: uma constatação, do início ao fim
Tome a constatação sobre a revisão de acessos acima referida e acompanhe-a através do novo módulo de Auditoria.
Durante o trabalho de campo, o Auditor de Campo que avalia o seu controlo de acessos regista a constatação ali mesmo, no próprio controlo. O critério, a condição, a causa e o efeito têm, cada um, o seu campo, pelo que a constatação fica completa antes de qualquer outra pessoa a ler.
A constatação recebe uma classificação de gravidade, segundo a sua própria escala, e uma decisão registada: corrigir. Segue-se, diretamente, um plano de ação com um responsável designado e uma data-alvo. O acompanhamento não tem de esperar pelo relatório de auditoria, podendo começar enquanto a auditoria ainda decorre.
Quando o responsável tiver reatribuído a revisão trimestral e documentado a seguinte, a correção segue por um fluxo de trabalho de aprovação. A constatação só é considerada resolvida depois de uma pessoa independente a validar. Até lá, permanece no controlo de acessos, visível para quem consultar esse controlo. Não desaparece num dossiê de auditoria encerrado, que é precisamente a forma como uma constatação acaba por ficar em aberto durante três anos.
O resto da auditoria funciona da mesma forma. Começa por transformar o processo existente da sua equipa num modelo de auditoria reutilizável, com as perguntas a responder e a forma de tratar as constatações. A partir daí, uma auditoria pode partir de um framework, de um conjunto de riscos ou dos ativos e fornecedores que gere. Segue as suas etapas habituais, do planeamento e da definição do âmbito até ao trabalho de campo e às conclusões, e depois ao acompanhamento, estruturadas segundo as Normas Globais de Auditoria Interna do IIA.
Os Organizadores de Auditoria planeiam a auditoria, os Auditores Principais são responsáveis pelo processo e validam as conclusões, e os Auditores de Campo realizam as avaliações, de modo que cada pessoa saiba qual é o seu papel. As evidências ligam-se aos controlos, aos riscos, aos fornecedores e a quase qualquer outro registo que gere no Formalize, pelo que não precisa de voltar a recolher o que já documentou. A auditoria pode ser realizada pela sua própria equipa ou por um auditor externo.
O módulo de Auditoria facilita-nos o rastreio das ligações entre os temas de auditoria, os requisitos, os controlos e as evidências, até ao relatório final de auditoria.
Erhard Christelbauer, Senior GRC Advisor, Bonafide
A primeira versão destina-se a auditorias internas, não a auditorias de certificação, como a certificação ISO 27001 ou uma atestação SOC 2. O pedido de evidências a colegas dentro do módulo é a próxima etapa do nosso roteiro.
A partir de outubro de 2026, o módulo de Auditoria está incluído nos planos Standard Infrastructure e Advanced Infrastructure. Nos outros planos, está disponível como complemento.