Maurice Müller
Senior Content Manager
Maurice Müller es periodista y estratega de contenidos, con experiencia tanto en medios impresos como digitales. En Formalize, convierte temas complejos de cumplimiento y regulación en contenido claro y práctico para profesionales de cumplimiento, riesgo y seguridad de toda Europa.
Conclusiones clave:
En nuestras conversaciones con equipos de cumplimiento, las auditorías internas se estancan sobre todo en el seguimiento, cuando nadie tiene claro quién es responsable de la corrección.
Un hallazgo se cierra cuando está descrito con claridad, tiene un responsable y una fecha objetivo, y requiere una validación independiente antes de darse por resuelto.
El nuevo módulo de Auditoría de Formalize, disponible desde octubre de 2026, realiza auditorías internas sobre los controles y las evidencias que ya gestionas, y sigue cada hallazgo hasta su validación final.
Registrar un hallazgo lleva unos minutos. Corregirlo puede llevar meses, porque el trabajo de verdad empieza cuando se emite el informe: alguien tiene que hacerse cargo de la corrección, trabajar hacia una fecha y conseguir que se compruebe antes de que el hallazgo se dé por cerrado. ISO 27001, NIS2, y DORA esperan que ese seguimiento se haga, y DORA lo establece de forma expresa. Cerrar el círculo se reduce a unas pocas cosas que necesita todo hallazgo, y ninguna depende de una herramienta concreta.
Por qué los hallazgos siguen abiertos
Cuando preguntamos a los equipos de cumplimiento cómo se corrige hoy un hallazgo, las respuestas se parecen mucho. Alguien persigue al responsable por correo. El estado se comunica a mano antes de la siguiente reunión. El hallazgo vive en el expediente de auditoría y, una vez emitido el informe, desaparece de la vista.
Una pregunta deja al descubierto el problema enseguida: si haces seguimiento de los hallazgos en una hoja de cálculo, ¿cómo te aseguras de que alguien valide la corrección antes de marcarlo como cerrado? En la mayoría de los casos, nada lo garantiza. Quien actualiza la celda decide que el hallazgo está cerrado.
Nada de esto significa que la auditoría se hiciera mal. El trabajo de campo suele hacerse, porque tiene una fecha límite y un equipo. El seguimiento a menudo no tiene ninguna de las dos cosas.
Qué necesita un hallazgo para cerrarse
Todo empieza por cómo se redacta el hallazgo. “Las revisiones de acceso deben mejorar” no le dice a nadie qué salió mal, por qué ni qué está en juego. Las Normas Globales de Auditoría Interna de IIA piden más: los auditores comparan lo que debería ocurrir con lo que ocurre realmente, y después analizan la causa y el efecto de esa diferencia. Así, todo hallazgo tiene cuatro partes:
Parte | Pregunta que responde | Ejemplo |
|---|---|---|
Criterio | ¿Qué debería ocurrir? | Los derechos de acceso a los sistemas de producción se revisan cada trimestre, como exige la política de control de acceso. |
Condición | ¿Qué ocurre en la práctica? | Dos de las últimas cuatro revisiones trimestrales no se documentaron. |
Causa | ¿Por qué existe esa diferencia? | El responsable de la revisión cambió de puesto y la tarea no se reasignó. |
Efecto | ¿Por qué importa? | El acceso de las personas que cambiaron de puesto o se fueron puede haber seguido activo más tiempo del que permite la política. |
Planteada de esta forma, la observación ya apunta a su solución. En este caso, la causa es una tarea sin responsable, que es precisamente donde el seguimiento suele fallar.
A partir de ahí, cinco comprobaciones deciden si el hallazgo se cierra:
Un único responsable designado: una persona que sabe que el hallazgo es suyo. Si cambia de puesto, el hallazgo se traslada con la responsabilidad.
Una fecha objetivo acorde con la gravedad: un hallazgo crítico no debería compartir plazo con uno menor.
Una decisión registrada: No todos los hallazgos se solucionan. Algunos riesgos se asumen y algunas observaciones se rechazan. Anota cuál es el caso, quién lo decidió y por qué.
Validación independiente: quien corrige un hallazgo no debería ser quien lo cierra.
Visibilidad después de la auditoría: el hallazgo sigue vinculado a lo que afecta, desde un control hasta un proveedor, de modo que continúa a la vista una vez archivado el informe.
Las Normas del IIA plantean lo mismo desde el lado del auditor. La Norma 15.2 espera que los auditores internos confirmen que se han implementado las recomendaciones o los planes de acción.
Descubre cómo se desarrollaría tu próxima auditoría en Formalize
Reserva una demo y te mostraremos el módulo de Auditoría con la auditoría que tengas próxima, desde la planificación hasta el último hallazgo validado.
Por qué importa ahora: ISO 27001, NIS2, y DORA
La mayoría de los marcos con los que trabajan nuestros clientes esperan auditorías internas. Se diferencian en lo que dicen sobre lo que viene después.
ISO 27001
La norma ISO/IEC 27001:2022 exige auditorías internas a intervalos planificados, según la cláusula 9.2. Cuando una auditoría detecta una no conformidad, la cláusula 10.2 pide una medida correctiva y la comprobación de que esa medida ha sido eficaz.
NIS2
El artículo 21, apartado 2, letra f, de la directiva NIS2 exige que las entidades esenciales e importantes cuenten con políticas y procedimientos para evaluar la eficacia de las medidas de gestión de riesgos de ciberseguridad. Una auditoría interna con seguimiento documentado es una forma de demostrarlo. Las transposiciones nacionales difieren, así que comprueba qué espera tu autoridad.
DORA
DORA es la más explícita. El artículo 6(6) exige que las entidades financieras, salvo las microempresas, sometan su marco de gestión del riesgo de TIC a auditorías internas periódicas. Los auditores deben contar con los conocimientos de TIC adecuados y con la independencia apropiada. El apartado 7 va un paso más allá: a partir de las conclusiones de la auditoría, debe existir un proceso formal de seguimiento, con normas para verificar y subsanar a tiempo los hallazgos críticos.
Cómo funciona en Formalize: un hallazago, de principio a fin
Tomemos el hallazgo de la revisión de accesos de antes y sigámoslo por el nuevo módulo de auditoría.
Durante el trabajo de campo, el Auditor de campo que evalúa tu control de acceso registra el hallazgo allí mismo, sobre el propio control. El criterio, la condición, la causa y el efecto tienen cada uno su campo, de modo que el hallazgo queda completo antes de que nadie más lo lea.
El hallazgo recibe una calificación de gravedad en tu propia escala y una decisión registrada: subsanar. De ahí se deriva directamente un plan de acción, con un responsable designado y una fecha objetivo. El seguimiento no tiene que esperar al informe de auditoría. Puede empezar mientras la auditoría sigue en curso.
Cuando el responsable ha reasignado la revisión trimestral y ha documentado la siguiente, la corrección pasa por un flujo de aprobación. El hallazgo solo se considera resuelto cuando alguien independiente lo valida. Hasta entonces, permanece en el control de acceso, visible para cualquiera que consulte ese control. No desaparece en un expediente de auditoría cerrado, que es justo como un hallazgo acaba abierto durante tres años.
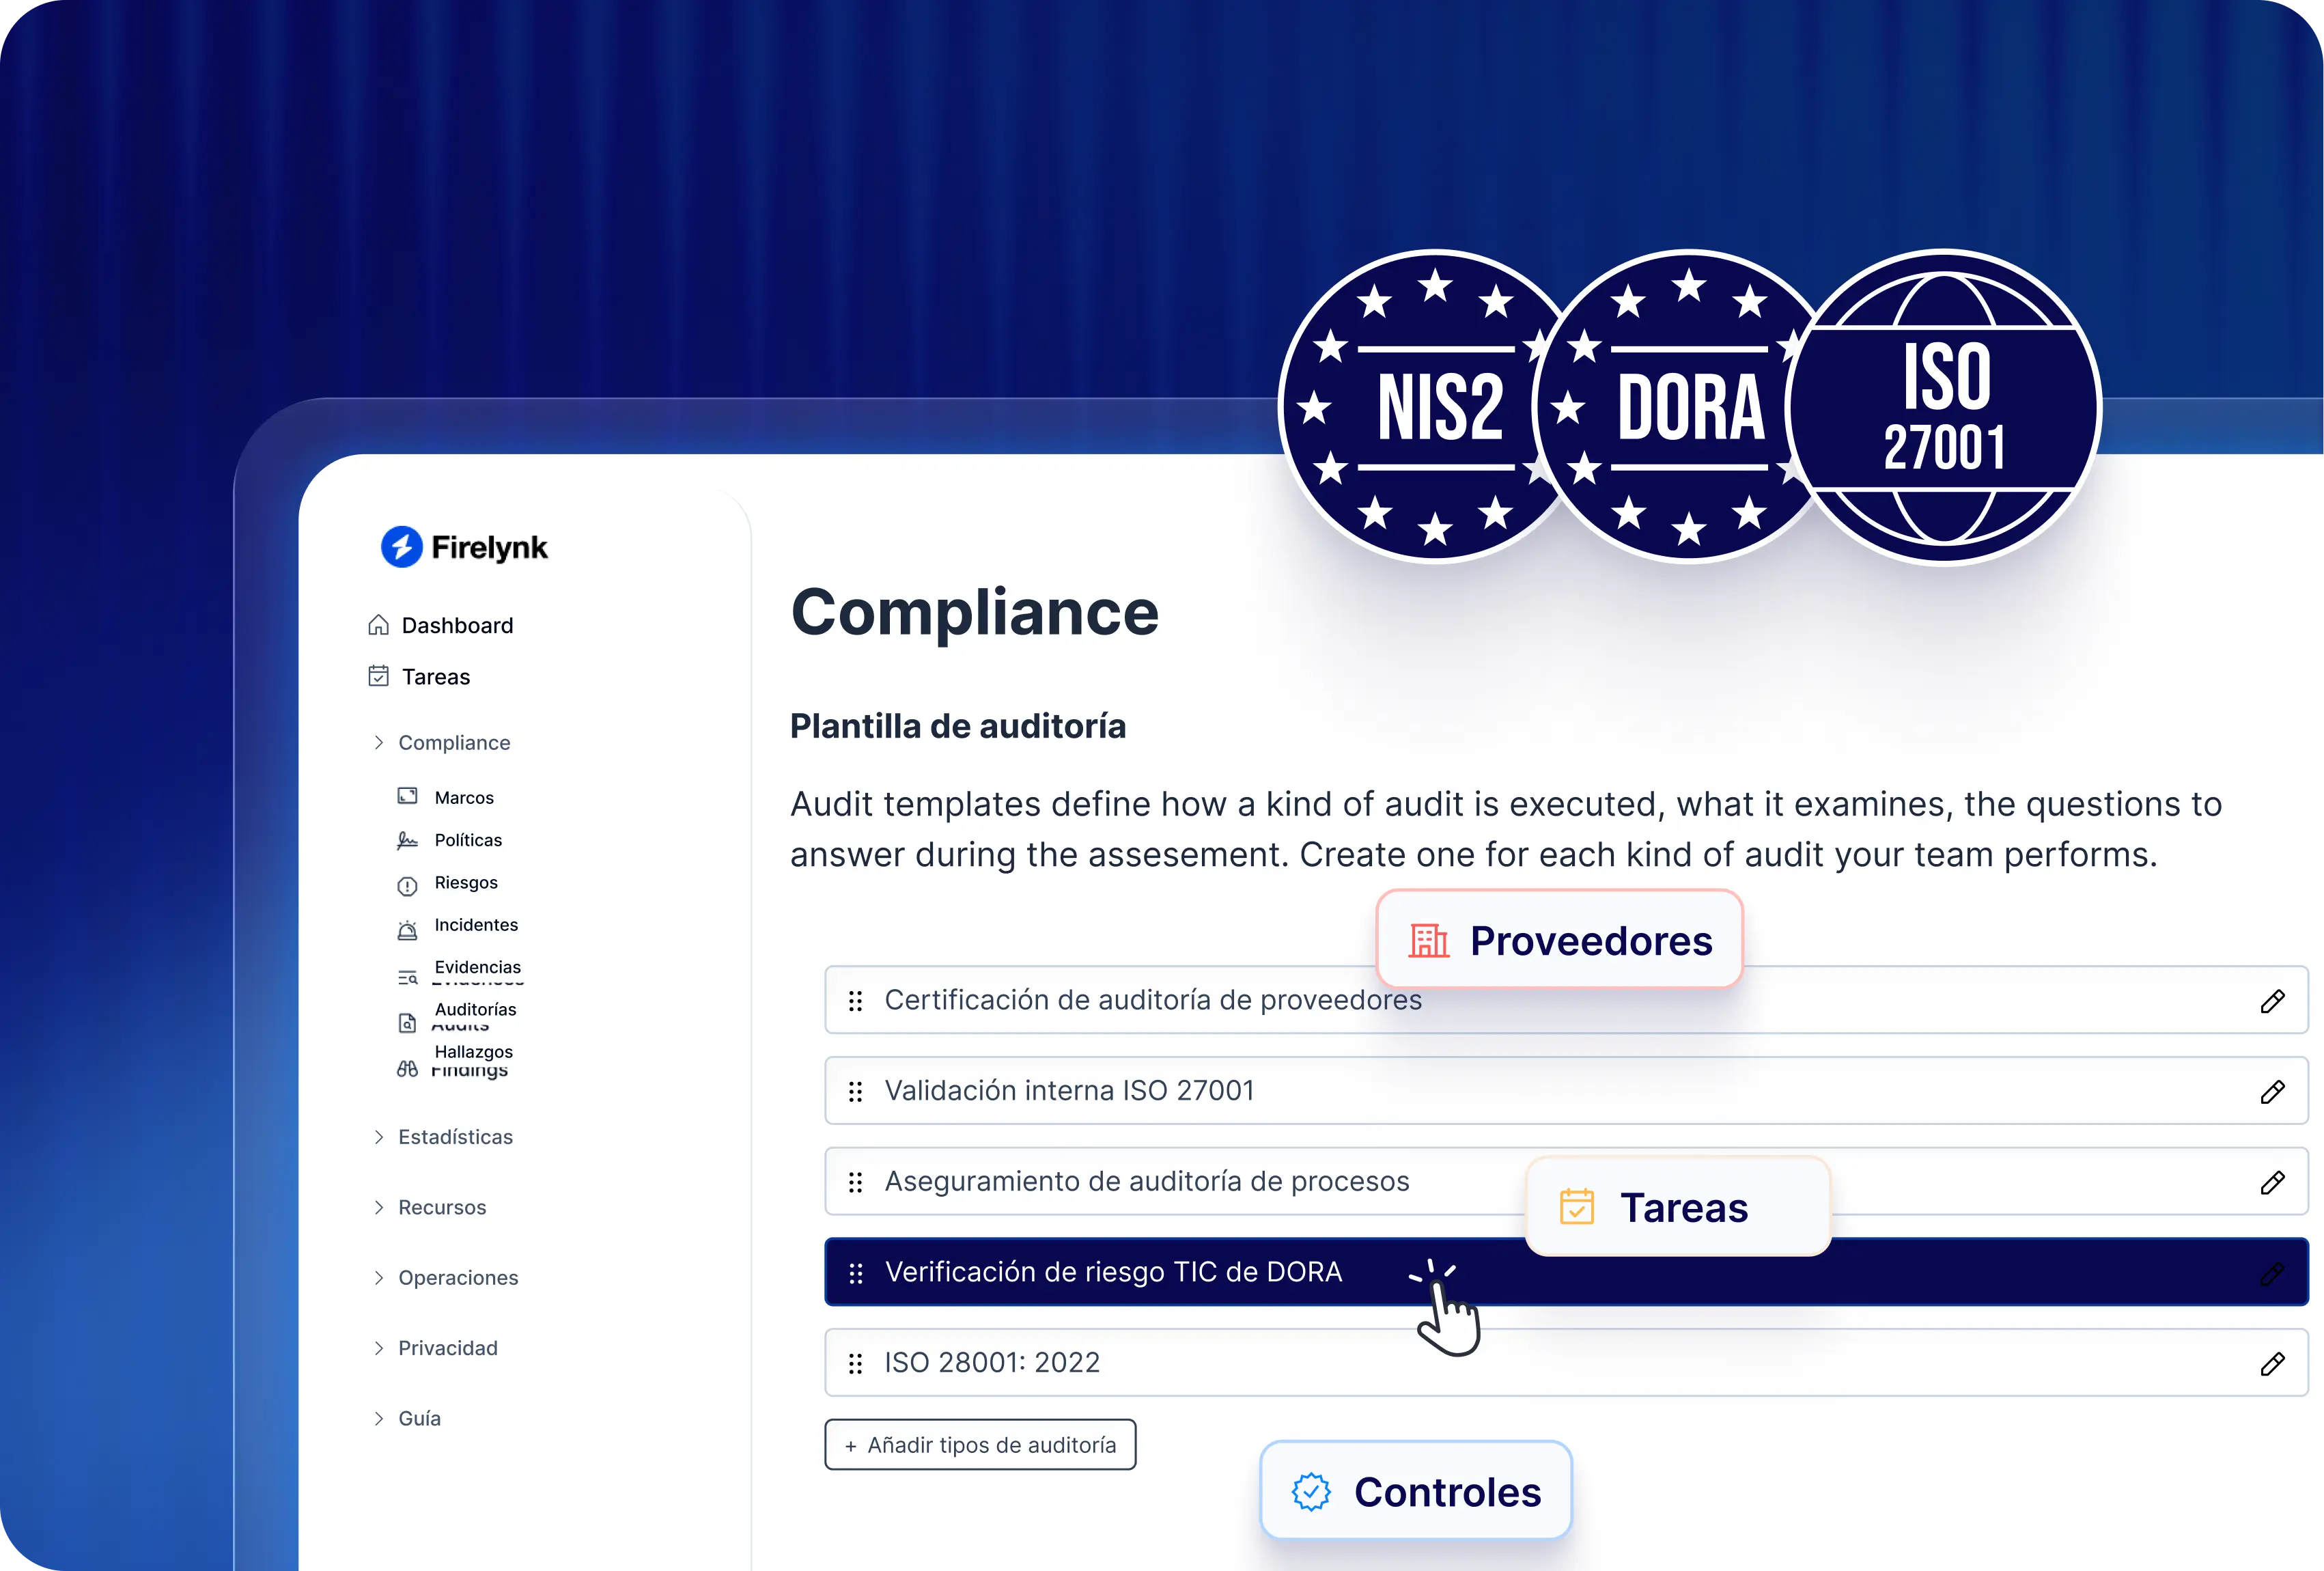
El resto de la auditoría funciona igual. Empiezas convirtiendo el proceso actual de tu equipo en una plantilla de auditoría reutilizable, con las preguntas que hay que responder y cómo se gestionan los hallazgos. A partir de ahí, una auditoría puede partir de un marco, de un conjunto de riesgos o de los activos y proveedores que gestionas. Sigue tus pasos habituales, desde la planificación y la definición del alcance hasta el trabajo de campo y las conclusiones, y termina con el seguimiento, estructurado conforme a las Normas Globales de Auditoría Interna del IIA.
Los Organizadores de auditoría planifican la auditoría, los Auditores jefe son responsables del proceso y validan las conclusiones, y los Auditores de campo llevan a cabo las evaluaciones, de modo que cada uno sabe cuál es su parte. Las evidencias se vinculan a los controles, los riesgos, los proveedores y casi cualquier otro registro que gestionas en Formalize, así que lo que ya has documentado no hay que volver a recopilarlo. Tu propio equipo puede llevar a cabo la auditoría, o puede hacerlo por ti un auditor subcontratado.
El módulo de auditoría nos facilita rastrear los vínculos entre los elementos auditados, los requisitos, los controles y las evidencias, hasta llegar al informe final de auditoría.
Erhard Christelbauer, Senior GRC Advisor, Bonafide
La primera versión está pensada para auditorías internas, no para auditorías de certificación como la certificación ISO 27001 o un informe de atestación SOC 2. Solicitar evidencias a colegas desde el propio módulo es lo siguiente en nuestra hoja de ruta.
A partir de octubre de 2026, el módulo de Auditoría está incluido en los planes Standard Infrastructure y Advanced Infrastructure. En otros planes, está disponible como complemento.