Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung im Print- und Digitalbereich. Bei Formalize verwandelt er komplexe Compliance- und Regulierungsthemen in klare, praxisnahe Inhalte für Compliance-, Risiko- und Sicherheitsexperten in ganz Europa.
Die wichtigsten Erkentnisse:
Unsere Gespräche mit Compliance-Teams zeigen: Interne Audits kommen am häufigsten bei der Nachverfolgung nicht weiter, weil niemand eindeutig für die Behebung verantwortlich ist.
Damit eine Feststellung abgeschlossen werden kann, muss sie klar beschrieben sein. Außerdem braucht sie eine verantwortliche Person und einen Zieltermin. Erst nach einer unabhängigen Freigabe gilt sie als erledigt.
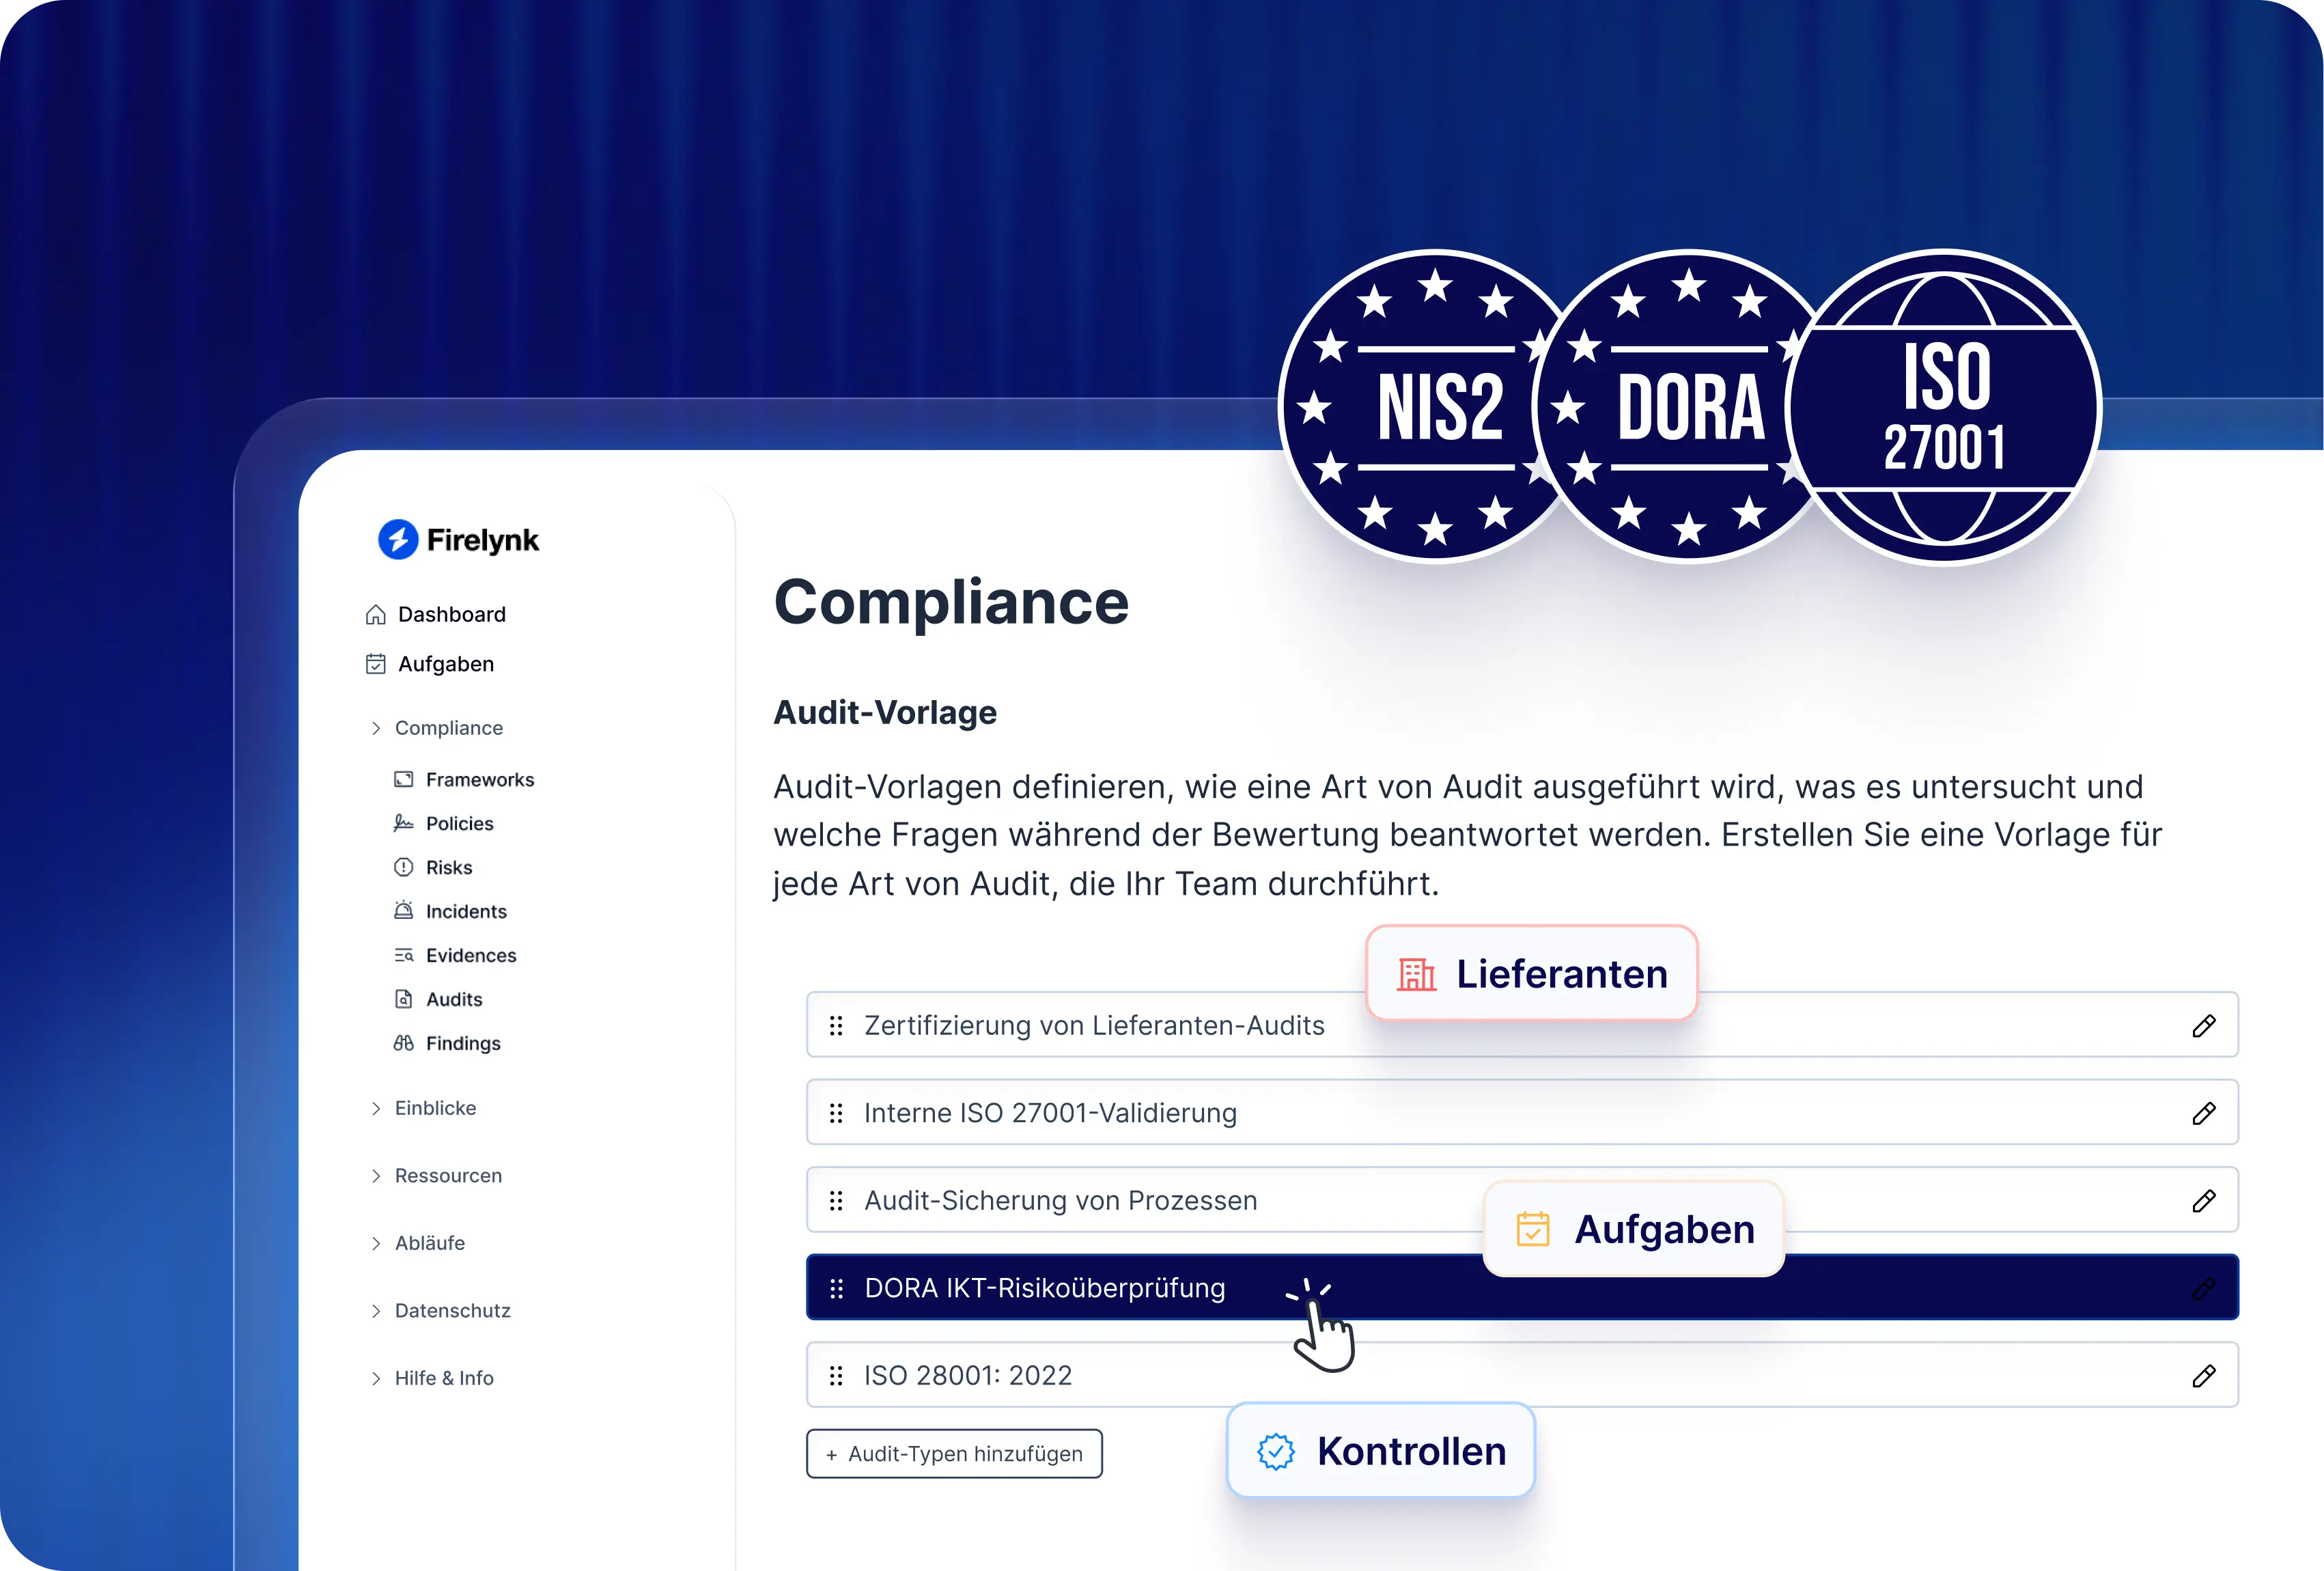
Das neue Audit-Modul in Formalize ist ab Oktober 2026 verfügbar. Es ermöglicht interne Audits auf Basis der Kontrollen und Nachweise, die Sie bereits verwalten. Jede Feststellung wird bis zur Freigabe nachverfolgt.
Eine Feststellung zu erfassen dauert nur wenige Minuten. Den festgestellten Mangel zu beheben kann Monate dauern. Die eigentliche Arbeit beginnt erst, wenn der Bericht fertiggestellt ist. Jemand muss die Verantwortung für die Behebung übernehmen, auf einen Zieltermin hinarbeiten und die Umsetzung prüfen lassen. Erst dann gilt die Feststellung als abgeschlossen. ISO 27001 und NIS-2 sehen eine solche Nachverfolgung vor und DORA verlangt sie ausdrücklich. Für den Abschluss sind ein paar Voraussetzungen entscheidend, die jede Feststellung erfüllen muss. Keine davon hängt von einem bestimmten Tool ab.
Warum Feststellungen offenbleiben
Wenn wir Compliance-Teams fragen, wie sie festgestellte Mängel heute beheben, ähneln sich die Antworten. Jemand fragt bei der verantwortlichen Person per E-Mail nach. Der Status wird vor dem nächsten Meeting händisch zusammengetragen. Und sobald der Audit-Bericht einmal raus ist, verschwindet die Feststellung aus dem Blickfeld – abgelegt in der Auditakte.
Eine Frage macht die Lücke schnell deutlich: Wenn Sie Feststellungen in einer Tabelle nachverfolgen, wie stellen Sie sicher, dass jemand die Behebung freigibt, bevor eine Feststellung als abgeschlossen markiert wird? In den meisten Abläufen ist das nicht sichergestellt. Wer die Tabelle aktualisiert, entscheidet damit, dass die Feststellung erledigt ist.
Das deutet nicht auf ein mangelhaftes Audit hin. Die Prüfungsphase wird meist strukturiert absolviert, da sie terminlich und personell fest verankert ist. Für die anschließende Nachverfolgung gilt das hingegen selten.
Was für den Abschluss einer Feststellung nötig ist
Es beginnt mit der Formulierung der Feststellung. „Die Überprüfung der Zugriffsrechte muss verbessert werden“ erklärt weder, welcher Mangel vorliegt, noch dessen Ursache oder mögliche Folgen. Die Global Internal Audit Standards des IIA verlangen mehr. Auditoren vergleichen den Soll-Zustand mit dem Ist-Zustand. Anschließend ermitteln sie die Ursache und die Auswirkung der Abweichung. Daraus ergeben sich vier Bestandteile für jede Feststellung:
Bestandteil | Beantwortete Frage | Beispiel |
|---|---|---|
Kriterium | Was sollte geschehen? | Die Richtlinie zur Zugriffskontrolle verlangt eine vierteljährliche Überprüfung der Zugriffsrechte auf Produktionssysteme. |
Ist-Zustand | Was geschieht in der Praxis? | Zwei der letzten vier vierteljährlichen Überprüfungen wurden nicht dokumentiert. |
Ursache | Warum besteht eine Abweichung? | Die für die Überprüfung verantwortliche Person hat ihre Funktion gewechselt. Die Aufgabe wurde niemandem neu zugewiesen. |
Auswirkung | Warum ist das relevant? | Zugriffsrechte von Personen, die ihre Funktion gewechselt oder das Unternehmen verlassen haben, könnten länger aktiv geblieben sein als laut Richtlinie zulässig. |
Eine so formulierte Feststellung zeigt bereits, wie der festgestellte Mangel behoben werden kann. Hier liegt die Ursache darin, dass für eine Aufgabe niemand verantwortlich ist. An dieser fehlenden Zuständigkeit scheitert häufig auch die Nachverfolgung.
Anschließend entscheiden fünf Maßnahmen darüber, ob die Feststellung abgeschlossen wird:
Eine namentlich benannte verantwortliche Person: Die Person weiß, dass sie für die Feststellung zuständig ist. Wechselt sie ihre Funktion, wird auch die Zuständigkeit für die Feststellung entsprechend übertragen.
Ein Zieltermin, der zum Schweregrad passt: Für eine kritische Feststellung sollte nicht dieselbe Frist gelten wie für eine geringfügige.
Eine dokumentierte Entscheidung: Nicht jeder festgestellte Mangel wird behoben. Manche Risiken werden akzeptiert, manche Feststellungen bestritten. Halten Sie fest, welche Feststellungen dies betrifft, wer entschieden hat und warum.
Unabhängige Freigabe: Die Person, die einen festgestellten Mangel behebt, sollte die Feststellung nicht selbst abschließen.
Sichtbarkeit nach dem Audit: Die Feststellung bleibt mit dem verknüpft, worauf sie sich bezieht, etwa einer Kontrolle oder einem Lieferanten. So bleibt sie auch nach der Ablage des Berichts sichtbar.
Die IIA-Standards formulieren denselben Anspruch aus Sicht der Auditoren. Standard 15.2 verlangt von internen Auditoren, zu bestätigen, dass Empfehlungen oder Maßnahmenpläne umgesetzt wurden.
Erfahren Sie, wie Ihr nächstes Audit in Formalize ablaufen würde
Buchen Sie eine Demo und anhand Ihres anstehenden Audits zeigen wir Ihnen das Audit-Modul, von der Planung bis zur Freigabe der letzten Feststellung.
Warum das jetzt wichtig ist: ISO 27001, NIS-2 und DORA
Die meisten Frameworks, mit denen unsere Kunden arbeiten, sehen interne Audits vor. Sie unterscheiden sich darin, wie ausführlich sie die Schritte nach dem Audit regeln.
ISO 27001
ISO/IEC 27001:2022 verlangt interne Audits in geplanten Abständen (Abschnitt 9.2). Wird dabei eine Nichtkonformität festgestellt, verlangt Abschnitt 10.2 eine Korrekturmaßnahme und die Überprüfung ihrer Wirksamkeit.
NIS-2
Artikel 21 Absatz 2 Buchstabe f der NIS2-Richtlinie verpflichtet wesentliche und wichtige Einrichtungen, Konzepte und Verfahren zur Bewertung der Wirksamkeit ihrer Risikomanagementmaßnahmen im Bereich der Cybersicherheit vorzusehen. Ein internes Audit mit dokumentierter Nachverfolgung ist eine Möglichkeit, dies nachzuweisen. Die nationalen Umsetzungen unterscheiden sich. Prüfen Sie daher, was Ihre zuständige Behörde erwartet.
DORA
DORA formuliert die Anforderungen am deutlichsten. Artikel 6 Absatz 6 verpflichtet Finanzunternehmen mit Ausnahme von Kleinstunternehmen, ihr Rahmenwerk für das IKT-Risikomanagement regelmäßig intern auditieren zu lassen. Die Auditoren benötigen die erforderlichen IKT-Fachkenntnisse und angemessene Unabhängigkeit. Artikel 6 Absatz 7 geht darüber hinaus: Auf Grundlage der Schlussfolgerungen des Audits muss ein formeller Prozess zur Nachverfolgung bestehen. Dieser muss Regeln für die rechtzeitige Überprüfung kritischer Feststellungen und die Behebung der festgestellten Mängel enthalten.
So funktioniert es in Formalize: Eine Feststellung von der Erfassung bis zum Abschluss
Betrachten wir die oben beschriebene Feststellung zur Überprüfung der Zugriffsrechte im neuen Audit-Modul.
Der prüfender Auditor erfasst die Feststellung während der Prüfungsdurchführung direkt an der Zugriffskontrolle, die er beurteilt. Kriterium, Ist-Zustand, Ursache und Auswirkung haben jeweils ein eigenes Feld. So ist die Feststellung vollständig, bevor andere sie lesen.
Der Schweregrad der Feststellung wird anhand Ihrer eigenen Skala bewertet. Die Entscheidung wird dokumentiert: Der festgestellte Mangel soll behoben werden. Daraus entsteht unmittelbar ein Maßnahmenplan mit einer namentlich benannten verantwortlichen Person und einem Zieltermin. Die Nachverfolgung muss nicht auf den Auditbericht warten. Sie kann beginnen, während das Audit noch läuft.
Sobald die verantwortliche Person die vierteljährliche Überprüfung neu zugewiesen und die nächste Überprüfung dokumentiert hat, durchläuft die Behebung einen Freigabeworkflow. Die Feststellung gilt erst als erledigt, wenn eine unabhängige Person die Freigabe erteilt. Bis dahin bleibt sie an der Zugriffskontrolle sichtbar, für jeden, der diese Kontrolle aufruft. Sie wird nicht nur in einer abgeschlossenen Auditakte aufbewahrt. Denn wenn sie dort nicht mehr beachtet wird, kann eine Feststellung drei Jahre lang offen bleiben.
Der übrige Auditprozess funktioniert ebenso. Zunächst übertragen Sie den bestehenden Prozess Ihres Teams in eine wiederverwendbare Auditvorlage. Darin legen Sie die zu beantwortenden Fragen und den Umgang mit Feststellungen fest. Ein Audit lässt sich dann auf Basis eines Frameworks, einer Auswahl von Risiken oder der von Ihnen verwalteten Assets und Lieferanten starten. Es folgt Ihren üblichen Schritten: Planung und Festlegung des Umfangs, Prüfungsdurchführung, Schlussfolgerungen und Nachverfolgung. Der Ablauf ist nach den Global Internal Audit Standards des IIA strukturiert.
Audit-Organisatoren planen das Audit. Leitende Auditoren verantworten den Prozess und geben die Schlussfolgerungen frei. Prüfende Auditoren führen die Bewertungen durch. So kennt jeder seine Aufgabe. Nachweise werden mit Kontrollen, Risiken, Lieferanten und nahezu allen anderen Datensätzen verknüpft, die Sie in Formalize verwalten. Bereits dokumentierte Inhalte müssen Sie deshalb nicht erneut zusammentragen. Das Audit kann Ihr eigenes Team durchführen oder ein externer Auditor in Ihrem Auftrag.
Mit dem Audit-Modul können wir die Verknüpfungen zwischen Prüfungsgegenständen, Anforderungen, Kontrollen und Nachweisen bis zum abschließenden Auditbericht einfach nachvollziehen.
Erhard Christelbauer, Senior GRC Advisor, Bonafide
Die erste Version ist für interne Audits ausgelegt. Zertifizierungsaudits wie eine ISO 27001-Zertifizierung sowie SOC 2-Prüfungen sind nicht vorgesehen. Als Nächstes planen wir, die Anforderung von Nachweisen bei Kolleginnen und Kollegen direkt im Modul zu ermöglichen.
Ab Oktober 2026 ist das Audit-Modul in den Tarifen Standard Infrastructure und Advanced Infrastructure enthalten. In anderen Tarifen ist es als Zusatzmodul verfügbar.