Plataforma
Cresça mais rápido com o Formalize
Soluções
Múltiplos enquadramentos
Discover our leading wbs solution
GRC
Regulamentos da UE
Estruturas de segurança
Denúncia
Recursos
DORA ROI validator
Cresça mais depressa com o Programa de Parceiros Formalize
Empresa
Parceiros
Preços
Dansk
Deutsch
English
Español
Français
Português
Nederlands
Italiano
Blog categories
Consultoria, implementação e serviços geridos numa única plataforma de GRC.
Àngela Vercher
20.10.26
Critérios para serviços de confiança: Tipo 1 vs Tipo 2 e como preparar-se para uma auditoria.
Maurice Müller
21.10.26
O ciclo de vida de sete etapas, o que o torna eficaz e quando o software ajuda.
Cinco verificações que garantem que as constatações da auditoria sejam resolvidas e não esquecidas.
12.10.26
Os princípios, uma checklist de 10 passos e as alterações previstas para 2026 e 2027.
07.10.26
Por que razão a resposta a incidentes e a governação da IA já não podem ser geridas separadamente.
Alessia Gilardi
29.09.26
Frameworks, funções e os passos para transformar as regras relativas aos dados em prática quotidiana.
A quem se aplica, o que abrange e em que medida se sobrepõe à NIS2 e ao RGPD.
28.09.26
Os cinco pilares, as sanções e o que mudou desde o prazo.
24.09.26
O controlo que teria impedido isso e a razão pela qual a maioria das políticas não o possui.
Laura Santeusanio
23.09.26
Descubra como identificar os gatilhos desencadeantes do artigo 35.º, os 7 passos e o que deve incluir
21.09.26
O que o software faz, os verdadeiros benefícios e como comparar plataformas.
16.09.26
Principais tipos de risco, o framework do NIST e um processo de 6 passos a seguir.
14.09.26
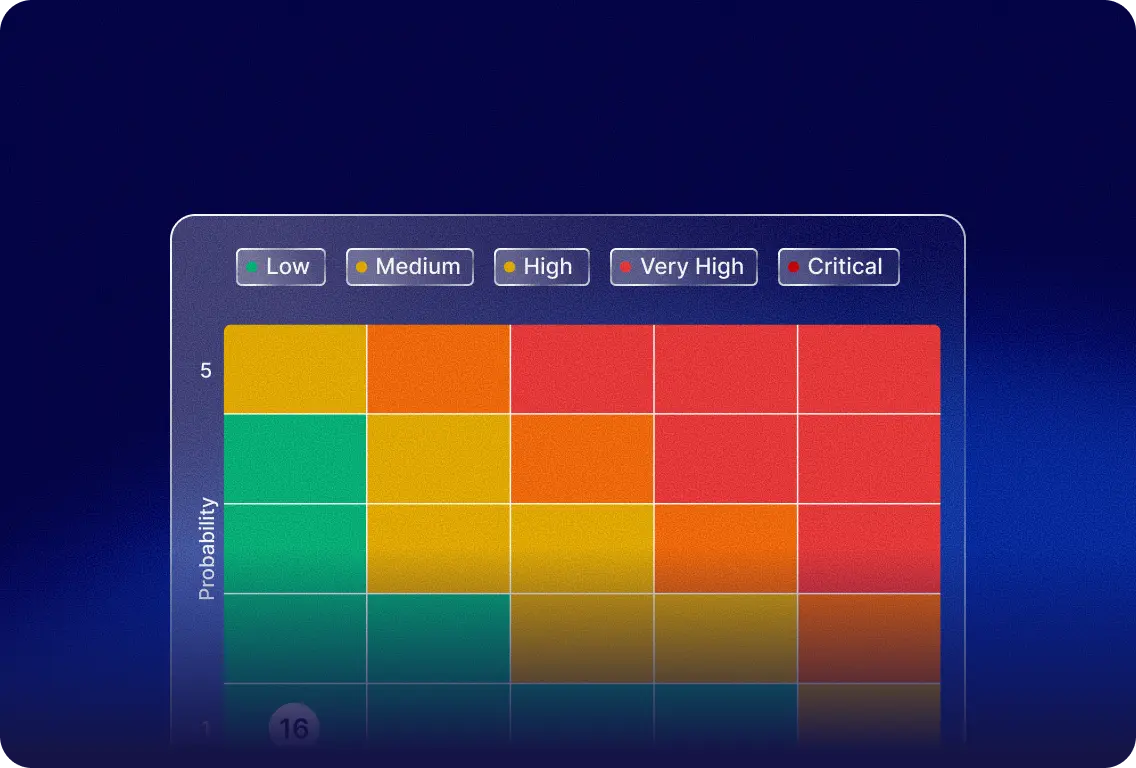
Como a probabilidade e o impacto se combinam para formar uma pontuação, com um exemplo de 5x5.
09.09.26
Como avaliar, classificar e monitorizar o risco dos fornecedores, passo a passo.
04.09.26
Os parceiros colaboram na criação de blueprints prontos a implementar, para que não tenha de começar do zero.
02.09.26
NIST, ISO 31000 ou COSO: compare os frameworks e escolha aquele que melhor se adequa.
01.09.26
O que a NIS2 realmente exige e como verificar a situação da sua organização.
25.08.26
IA que realmente lê a norma ISO 27001, e não apenas resumos sobre a mesma.
24.08.26
Os seus registos de conformidade podem finalmente responder a perguntas, em vez de ficarem parados.
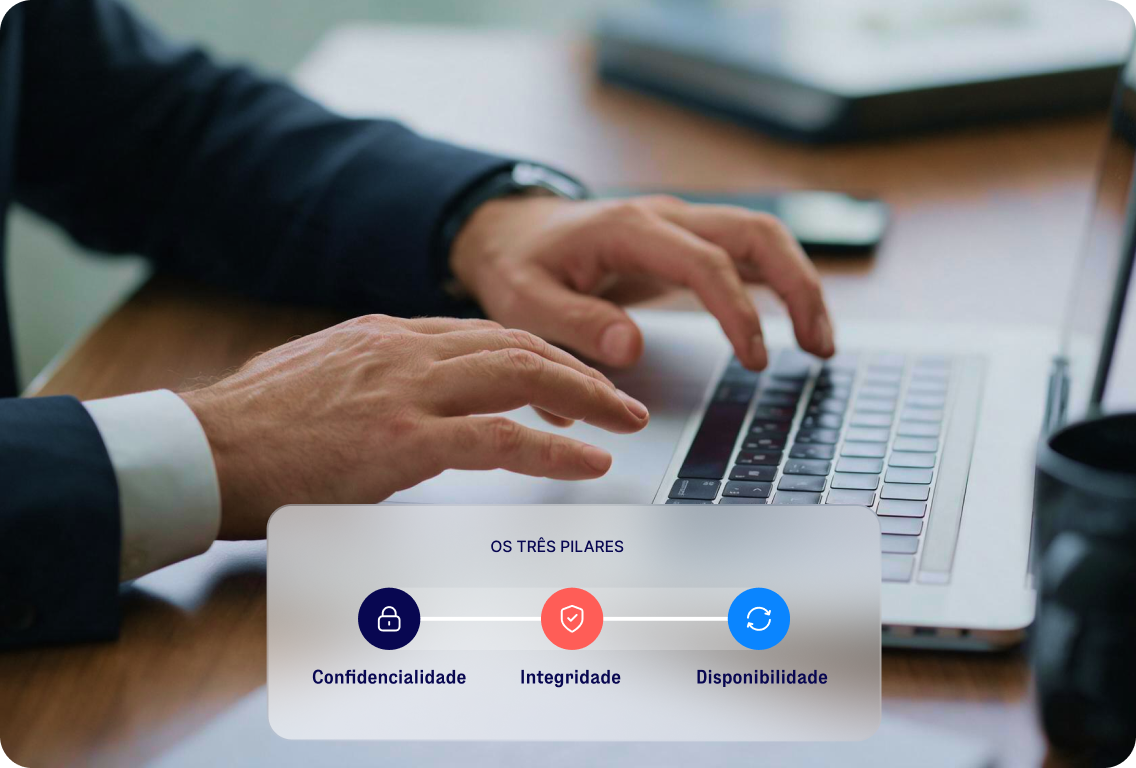
A ISO 27001 é a norma internacional para a gestão dos riscos de segurança da informação.
20.08.26
O Omnibus Digital do Regulamento da Inteligência Artificial prorrogou os prazos-chave de conformidade para os sistemas de IA de alto risco. O título pode induzir em erro: não se trata de uma pausa. As obrigações mantêm-se. O calendário foi alterado.
18.08.2026
GRC significa Governação, Risco e Conformidade. O significado de GRC vai além da sigla: descreve a forma como as organizações estruturam as suas regras internas, gerem a incerteza e cumprem os requisitos regulamentares externos, não como três linhas de trabalho separadas, mas como uma abordagem integrada.
31.07.2026
A NIS2 é a diretiva atualizada da UE sobre segurança das redes e da informação. Estabelece requisitos vinculativos em matéria de cibersegurança para as organizações de setores críticos na Europa e está em vigor desde outubro de 2024.
31.07.26