
Maurice Müller
Senior Content Manager
Maurice Müller is journalist en content strategist met ervaring op het gebied van zowel gedrukte als digitale media. Bij Formalize vertaalt hij complexe onderwerpen op het gebied van compliance en regelgeving naar duidelijke, praktische inhoud voor compliance-, risico- en beveiligingsprofessionals in heel Euro
Belangrijkste punten:
Artikel 35 van de AVG schrijft een DPIA voor wanneer de verwerking waarschijnlijk een hoog risico voor de rechten en vrijheden van personen met zich meebrengt.
In tegenstelling tot conventionele risicobeoordelingen wordt bij een DPIA de mogelijke schade voor personen afgewogen, en niet in de eerste plaats het financiële, operationele of cyberbeveiligingsrisico voor de organisatie.
Drie soorten verwerking leiden automatisch tot een DPIA: grootschalige profilering met rechtsgevolgen, grootschalige verwerking van bijzondere categorieën gegevens of strafrechtelijke gegevens, en grootschalige bewaking van openbare ruimten.
De DPIA moet minimaal betrekking hebben op wat er wordt verwerkt, of dit noodzakelijk en evenredig is, de risico’s voor personen en de geplande waarborgen om deze aan te pakken.
Als een hoog restrisico niet voldoende kan worden beperkt, moet de verwerkingsverantwoordelijke de relevante toezichthoudende autoriteit raadplegen voordat de verwerking doorgaat.
Een DPIA richt zich op de personen van wie de gegevens worden verwerkt, niet op de organisatie die de verwerking uitvoert. De betekenis van DPIA overlapt in grote mate met die van een privacy-effectbeoordeling (PIA), een oudere, bredere term voor hetzelfde soort onderzoek, die wordt gebruikt in gegevensbeschermingsregelingen buiten de EU en, in het Verenigd Koninkrijk, in richtsnoeren die dateren van vóór de AVG zelf. In de praktijk gebruiken veel organisaties en zelfs sommige toezichthouders de twee termen door elkaar, en de onderliggende methodologie is grotendeels dezelfde: het in kaart brengen van gegevensstromen, het beoordelen van risico’s voor personen en het vaststellen van waarborgen. Het juridisch relevante onderscheid is echter smaller: specifiek onder de AVG is "DPIA" de gedefinieerde term, waarbij de aanleiding en inhoud zijn vastgelegd in Artikel 35 en de raadplegingsverplichting in Artikel 36. Die focus op personen in plaats van op de organisatie bepaalt alle andere aspecten van de werking ervan.
Waarom zijn DPIA’s belangrijk?
Het is beter om een privacyprobleem vóór de lancering op te sporen dan het pas achteraf te ontdekken. Dat is het praktische voordeel van een DPIA: het brengt risico’s aan het licht terwijl een project nog kan worden aangepast, in plaats van na de lancering, wanneer de mogelijkheden beperkt blijven tot schadebeperking. Het is bovendien een van de duidelijkste manieren om aan te tonen dat u voldoet aan de verantwoordingsplicht van de AVG, niet door naar een beleid te verwijzen, maar door de daadwerkelijke redenering achter een specifieke verwerkingsbeslissing te laten zien.
Dit betekent niet dat elk risico dat een DPIA aan het licht brengt, moet worden weggenomen. Het gaat erom te identificeren wat er speelt, te beslissen of het aanvaardbaar is, en de juiste waarborgen in te bouwen. Als dit vroeg genoeg gebeurt, zorgt diezelfde exercitie ervoor dat gegevensbescherming wordt geïntegreerd in het ontwerp van een project, in plaats van privacy er pas aan het einde als een beoordelingsstap aan toe te voegen.
Wanneer is een DPIA vereist op grond van de AVG?
Artikel 35 bepaalt de drempel: een DPIA is vereist wanneer de verwerking waarschijnlijk een hoog risico voor de rechten en vrijheden van personen met zich meebrengt. Of aan die drempel wordt voldaan, hangt af van de aard, de omvang, de context en het doel van de verwerking zelf, niet van de grootte van de organisatie die deze uitvoert.
Verwerkingen waarvoor automatisch een DPIA vereist is
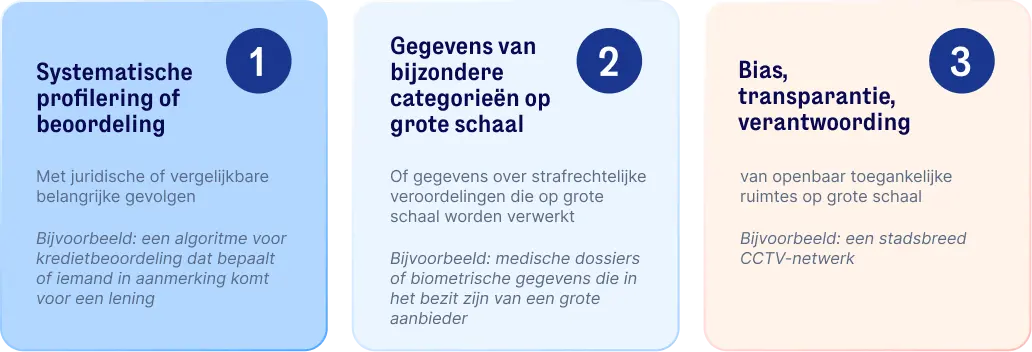
Volgens Artikel 35 van de AVG zijn er drie scenario’s die altijd die drempel overschrijden:
Systematische en uitgebreide profilering of evaluatie die juridische of vergelijkbare ingrijpende gevolgen heeft. Een algoritme voor kredietbeoordeling dat bepaalt of iemand in aanmerking komt voor een lening, is hier een duidelijk voorbeeld van.
Grootschalige verwerking van bijzondere categorieën gegevens of gegevens over strafrechtelijke veroordelingen, zoals medische dossiers of biometrische gegevens.
Systematische bewaking van openbaar toegankelijke ruimtes op grote schaal, zoals een stadsbreed CCTV-netwerk.
 Andere indicatoren voor verwerking met een hoog risico
Deze drie scenario’s vormen het minimum, niet de volledige lijst. Systematische monitoring, gevoelige gegevens, grootschalige verwerking, het combineren van datasets uit verschillende bronnen, verwerking waarbij kwetsbare personen betrokken zijn, innovatieve technologieën en geautomatiseerde besluitvorming kunnen de verwerking allemaal tot een hoog risico maken, zelfs buiten de genoemde scenario’s om. Nationale toezichthoudende autoriteiten publiceren ook hun eigen lijsten, zoals de DPIA-richtlijnen van de Britse ICO, en die gaan vaak verder dan de voorbeelden uit de AVG zelf.
Welk soort risico wordt bij een DPIA beoordeeld?
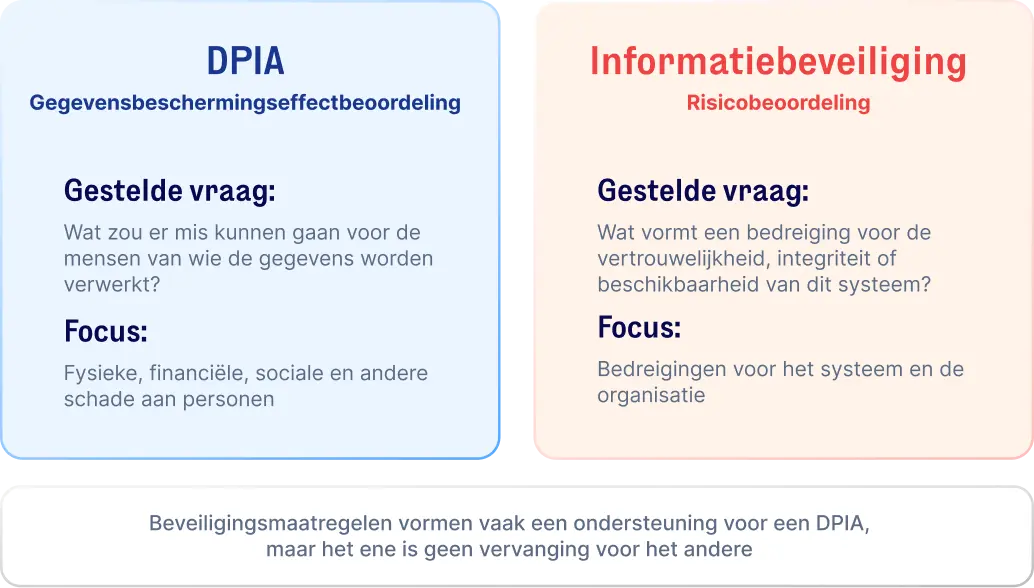
Een DPIA onderzoekt fysieke, financiële, sociale of andere materiële en immateriële schade aan personen. Discriminatie als gevolg van een geautomatiseerde beslissing, identiteitsdiefstal na een datalek of simpelweg het verlies van controle over gevoelige persoonsgegevens worden allemaal beschouwd als schade aan de persoon, ongeacht of de organisatie zelf ooit met de gevolgen wordt geconfronteerd. Dit is een wezenlijk andere vraag dan die welke in een conventioneel framework voor risicobeheer wordt gesteld, waarbij doorgaans het risico voor de organisatie zelf wordt beoordeeld in plaats van het risico voor de mensen op wie de verwerking betrekking heeft.
DPIA versus risicobeoordeling op het gebied van informatiebeveiliging
Een risicobeoordeling op het gebied van informatiebeveiliging richt zich doorgaans op bedreigingen voor de vertrouwelijkheid, integriteit en beschikbaarheid. De gevolgen voor de betrokken personen zijn juist waar een DPIA op is gericht. Beveiligingsmaatregelen vervullen vaak een dubbele functie als risicobeperkende maatregelen in het kader van een DPIA, maar het uitvoeren van een informatiebeveiligingsbeoordeling volgens ISO 27001 is geen vervanging voor een DPIA. Ze beantwoorden verschillende vragen, zelfs wanneer ze naar dezelfde systemen kijken.
Wat moet een DPIA inhouden?
Artikel 35 van de AVG stelt vier minimumelementen vast:
DPIA-element | Wat dit in de praktijk inhoudt |
|---|---|
Beschrijving van de verwerking | Welke gegevens worden verzameld, hoe en met welk doel |
Beoordeling van de noodzaak en evenredigheid | Of deze verwerking daadwerkelijk nodig is om het doel te bereiken, en niet ingrijpender is dan nodig is |
Risicobeoordeling | Wat er mis zou kunnen gaan voor de betrokken personen, en hoe waarschijnlijk en ernstig dat zou zijn |
Waarborgen en maatregelen | Wat er wordt gedaan om de geïdentificeerde risico’s aan te pakken en compliance aan te tonen |
Bekijk uw DPIA’s in het kader van een daadwerkelijk privacyprogramma
Boek een demo of start een gratis proefperiode om te ontdekken hoe Formalize DPIA’s en de rest van uw AVG-programma op één plek ondersteunt.

Hoe voert u een DPIA uit?
Deze zeven stappen omvatten het proces. Hoeveel tijd elke stap in beslag neemt, hangt af van de daadwerkelijke complexiteit van de verwerking:
Bepaal of een DPIA vereist is. Toets de verwerking aan de hand van de hierboven genoemde automatische criteria, of aan de hand van de eigen, gedocumenteerde criteria van uw organisatie als geen van beide direct van toepassing is.
Beschrijf de verwerkingsactiviteit en de gegevensstromen.
Beoordeel de noodzaak en evenredigheid. Kan hetzelfde doel worden bereikt met minder gegevens of een minder ingrijpende methode, voordat u ervan uitgaat dat de huidige aanpak de enige optie is?
Breng de risico’s voor personen in kaart. Niet in abstracte zin dat er “een inbreuk zou kunnen plaatsvinden”, maar wat die inbreuk daadwerkelijk zou betekenen voor de betrokkenen, zoals blootstelling, reputatieschade en financieel verlies.
Definieer maatregelen om die risico’s te beperken. Technische controles, proceswijzigingen of contractuele bepalingen met een verwerker, afgestemd op het specifieke risico dat in stap vier is geïdentificeerd.
Leg beslissingen, verantwoordelijkheden en resultaten vast.
Integreer het resultaat in het project en houd het voortdurend in de gaten.
Een enkele verwerkingsactiviteit met goed begrepen gegevensstromen kan alle zeven stappen binnen een dag doorlopen. Een nieuw product waarbij profilering, het delen van gegevens met derden en geautomatiseerde beslissingen een rol spelen, vergt aanzienlijk meer tijd, met name bij stap drie en vier.
Wie is verantwoordelijk voor het uitvoeren van een DPIA?
De verwerkingsverantwoordelijke is ervoor verantwoordelijk dat er een DPIA wordt uitgevoerd wanneer dat vereist is. Dat is een formele verantwoordelijkheid, maar niet per se een taak die alleen moet worden uitgevoerd: wanneer een organisatie een functionaris voor gegevensbescherming heeft, hoort diens advies deel uit te maken van het proces, en relevante teams, verwerkers en technische specialisten dragen vaak informatie of expertise bij tijdens het proces. Verantwoordelijkheid en bijdrage zijn hier twee verschillende zaken, en door ze door elkaar te halen verdwijnt de verantwoordelijkheid vaak stilletjes.
Wanneer moet een DPIA worden uitgevoerd?
De AVG verwacht dat een DPIA vroeg genoeg wordt uitgevoerd om daadwerkelijk invloed te hebben op de manier waarop de verwerking wordt ontworpen, en altijd voordat er met risicovolle verwerking wordt begonnen. Tegen de tijd dat het systeem al is gebouwd, wordt een DPIA een formaliteit: de architectuur staat vast, de leverancier is gekozen en het aanpassen daarvan betekent nu reële kosten en vertraging. Door een DPIA te behandelen als onderdeel van de projectplanning, in plaats van als een complianceformaliteit aan het einde, sluit deze daadwerkelijk aan bij het bredere principe van de AVG van gegevensbescherming door ontwerp en door standaardinstellingen.
Moet een DPIA worden herzien?
Niets aan een voltooide DPIA is definitief. Een nieuwe leverancier kan een deel van de verwerking overnemen, een systeem kan een extra gegevensveld gaan verzamelen, of een model dat voor één doel is gebouwd, kan voor een ander doel worden ingezet. Elk van deze situaties kan de oorspronkelijke beoordeling stilletjes ongeldig maken, zonder dat iemand daar bewust voor kiest. Artikel 35, lid 11, schrijft voor dat er een herziening moet plaatsvinden wanneer dat nodig is, en in ieder geval wanneer het risico dat de verwerking met zich meebrengt, verandert. In de praktijk betekent dit dat een DPIA opnieuw moet worden bekeken wanneer de aard, de omvang, de context of het doel van de verwerking verandert, wanneer nieuwe technologie in beeld komt, wanneer nieuwe risico’s aan het licht komen, of wanneer de oorspronkelijk getroffen waarborgen wezenlijk veranderen. Beschouw het als een levend proces, niet als een document dat na goedkeuring in een la wordt opgeborgen.
Wat gebeurt er als uit een DPIA blijkt dat er een hoog restrisico bestaat?
De eerste stap is het zoeken naar maatregelen om het risico te verminderen. Als de verwerking, zelfs na risicobeperking, nog steeds een hoog risico voor personen zou opleveren, moet de verwerkingsverantwoordelijke de relevante toezichthoudende autoriteit raadplegen voordat de verwerking doorgaat. Dit is een andere trigger dan die welke in de eerste plaats aanleiding geeft tot een DPIA: een initieel hoog risico betekent dat een DPIA vereist is, terwijl een onverminderbaar hoog restrisico betekent dat de autoriteit geraadpleegd moet worden alvorens verder te gaan.
Bestaat er een standaard-sjabloon voor een DPIA?
De AVG schrijft geen enkel specifiek formaat voor. De verordening definieert wat een DPIA moet omvatten, maar laat het vervolgens aan organisaties over om een door een toezichthoudende autoriteit gepubliceerd sjabloon te gebruiken of hun eigen methodologie aan te passen, zolang de vereiste elementen daadwerkelijk aan bod komen.
Het Europees Comité voor gegevensbescherming heeft in maart 2026 een geharmoniseerd DPIA-sjabloon (versie 1.0) aangenomen, bedoeld als gemeenschappelijk referentiekader voor de hele EU, en dit in april van dat jaar gepubliceerd. De openbare raadpleging over het ontwerp werd in juni 2026 afgesloten, en op het moment van schrijven wordt de definitieve versie op de eigen pagina van het EDPB nog steeds als “in behandeling” beschreven. Het is de moeite waard om dit in de gaten te houden, maar het is nog niet het enige vereiste formaat.
Hoe Formalize het beheer van DPIA’s ondersteunt
De meeste organisaties bewaren hun DPIA’s nog steeds in documenten, spreadsheets en e-mailconversaties. Daardoor ontbreekt een totaaloverzicht van welke beoordelingen nog moeten worden uitgevoerd, achterstallig zijn of stilletjes verouderd zijn.
Formalize brengt dat werk daarentegen onder in één gestructureerd systeem:
DPIA- en TIA-workflows met aangewezen verantwoordelijken en deadlines, in plaats van een document dat in iemands inbox ligt te wachten.
Verwerkingsactiviteiten gekoppeld aan risico’s, systemen en leveranciers, zodat een DPIA een weerspiegeling is van wat er daadwerkelijk gebeurt, en niet een momentopname van het moment waarop deze werd opgesteld.
Bewijsstukken en waarborgen die rechtstreeks aan elk risico zijn gekoppeld, zodat een voltooide DPIA daadwerkelijk op verzoek kan worden overgelegd, in plaats van uit het hoofd te moeten worden gereconstrueerd.
AVG, ISO 27001, NIS 2 en andere frameworks in hetzelfde systeem, in plaats van verspreid over afzonderlijke tools die elk hun eigen update nodig hebben.
Niets van dit alles bepaalt of een specifieke DPIA juridisch toereikend is. Dat oordeel blijft voorbehouden aan de mensen die de verwerking en de context ervan begrijpen. Wat Formalize doet, is dat oordeel gemakkelijker documenteren, onderbouwen en later opnieuw bekijken.