
Maurice Müller
Senior Content Manager
Maurice Müller est un journaliste et stratège en contenu bénéficiant d'une solide expérience dans les médias imprimés et numériques. Chez Formalize, il traduit des sujets complexes liés à la conformité et à la réglementation en contenus clairs et pratiques à destination des professionnels de la conformité, du risque et de la sécurité à travers l'Europe.
Points clés:
L'article 35 du RGPD exige une DPIA dès qu'un traitement présente un risque élevé pour les droits et libertés des personnes.
Contrairement aux évaluations de risques classiques, la DPIA évalue l'impact potentiel sur les individus, et non sur l'organisation (financier, opérationnel ou cybersécurité).
Trois types de traitements la déclenchent automatiquement: le profilage à grande échelle ayant des effets juridiques, le traitement à grande échelle de données sensibles ou pénales, et la surveillance à grande échelle de zones publiques.
Au minimum, elle doit couvrir les données traitées, la nécessité et la proportionnalité, les risques pour les personnes et les mesures prévues pour les atténuer.
Si un risque résiduel élevé ne peut pas être suffisamment réduit, le responsable de traitement doit consulter l'autorité de contrôle compétente avant de commencer.
Une AIPD se concentre sur les personnes dont les données sont traitées, non sur l'organisation qui les traite. La notion de AIPD recoupe largement celle de PIA (Privacy Impact Assessment), un terme plus ancien et plus vaste utilisé hors de l'UE et, au Royaume-Uni, dans des directives antérieures au RGPD. En pratique, beaucoup d'entreprises et même certains régulateurs emploient ces termes de manière interchangeable, la méthodologie sous-jacente restant la même: cartographier les flux de données, évaluer les risques pour les personnes et définir des garanties. La distinction juridique est plus stricte: sous le RGPD, la AIPD est le terme exact, avec des déclencheurs et un contenu fixés par l'article 35, et une obligation de consultation préalable prévue par l'article 36. Ce centrage sur l'humain plutôt que sur l'entreprise conditionne tout le fonctionnement du processus.
Pourquoi la AIPD est-elle importante?
Identifier un problème de confidentialité avant le lancement vaut bien mieux que de le découvrir après le lancement. C'est tout l'intérêt pratique d'une AIPD: elle révèle le risque quand le projet peut encore être réorienté, plutôt qu'après le lancement, lorsque les options se réduisent à la gestion de crise. C'est aussi l'un des moyens les plus clairs de prouver sa responsabilisation face au RGPD, non pas avec de simples politiques, mais en montrant le raisonnement concret derrière chaque décision de traitement.
Il ne s'agit pas d'éliminer le moindre risque détecté. L'objectif est de repérer ce qui existe, de décider si c'est acceptable et de mettre en place les garanties appropriées. Réalisée suffisamment tôt, cette démarche intègre la protection des données dès la conception du projet, au lieu d'en faire une simple vérification de dernière minute.
Quand une AIPD est-elle requise par le RGPD?
L'article 35 fixe le déclencheur: une AIPD est obligatoire dès qu'un traitement est susceptible d'engendrer un risque élevé pour les droits et libertés des personnes. Atteindre ce seuil dépend de la nature, de la portée, du contexte et de la finalité du traitement lui-même, et non de la taille de l'entreprise.
Les traitements exigeant automatiquement une AIPD
Selon l'article 35 du RGPD, trois scénarios franchissent systématiquement cette ligne:
Le profilage ou l'évaluation systématique et approfondi produisant des effets juridiques ou similaires. Un algorithme de scoring de crédit déterminant l'éligibilité à un prêt en est un exemple clair.
Le traitement à grande échelle de données sensibles ou relatives aux condamnations pénales, comme des dossiers médicaux ou des données biométriques.
La surveillance systématique à grande échelle de zones accessibles au public, comme un réseau de vidéosurveillance urbain.
Les autres indicateurs d'un traitement à risque élevé
Ces trois cas constituent le strict minimum, pas la liste complète. La surveillance systématique, les données sensibles, le traitement à grande échelle, le croisement de jeux de données, les données concernant des personnes vulnérables, les technologies innovantes et la prise de décision automatisée peuvent tous faire basculer un traitement dans la zone à risque élevé. Les autorités de contrôle nationales publient également leurs propres listes, à l'image des directives de l'ICO britannique, et celles-ci vont souvent plus loin que les exemples du RGPD.
Quel type de risque une AIPD évalue-t-elle?
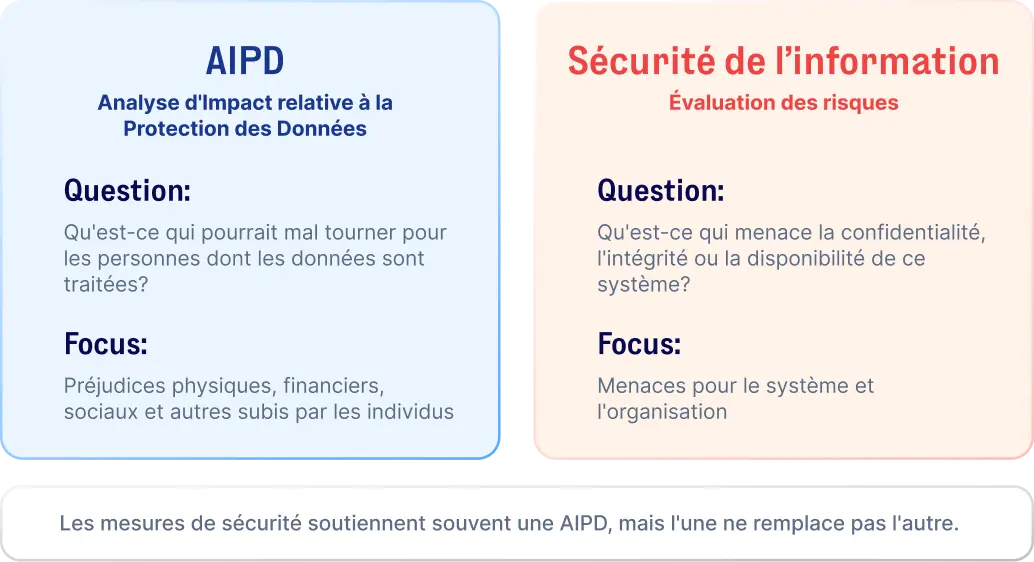
Une AIPD s'intéresse aux préjudices matériels et immatériels subis par les individus, qu'ils soient physiques, financiers ou sociaux. La discrimination issue d'une décision automatisée, le vol d'identité consécutif à une fuite de données ou la simple perte de contrôle sur ses données personnelles constituent tous des préjudices pour la personne, indépendamment du fait que l'entreprise en subisse ou non les conséquences. C'est une démarche fondamentalement différente de celle d'un cadre de gestion des risques classique, qui évalue généralement le risque pour l'organisation elle-même plutôt que pour les personnes concernées.
AIPD vs évaluation des risques de sécurité de l'information
Une évaluation des risques de sécurité de l'information se concentre habituellement sur les menaces pèsant sur la confidentialité, l'intégrité et la disponibilité. La AIPD est quant à elle spécifiquement conçue pour détecter les conséquences sur les individus. Si les mesures de sécurité servent souvent aussi à atténuer les risques identifiés par la AIPD, réaliser une évaluation selon la norme ISO 27001 ne remplace pas une AIPD. Ces deux démarches répondent à des questions différentes, même lorsqu'elles analysent les mêmes systèmes.
Que doit contenir une AIPD?
L'article 35 du RGPD fixe quatre éléments minimaux:
Élément de la AIPD | Ce que cela signifie en pratique |
|---|---|
Description du traitement | Quelles données sont collectées, comment, et dans quel but |
Évaluation de la nécessité et de la proportionnalité | Si ce traitement est réellement indispensable pour atteindre l'objectif, sans être plus intrusif que nécessaire |
Évaluation des risques | Ce qui pourrait mal tourner pour les individus concernés, ainsi que la gravité et la probabilité de cet impact |
Guaranties et mesures | Ce qui est mis en œuvre pour atténuer les risques identifiés et prouver la conformité |
Connectez vos AIPD à un véritable programme de confidentialité
Réservez une démonstration ou démarrez un essai gratuit pour découvrir comment Formalize centralise vos AIPD et l'ensemble de votre programme RGPD.

Comment mener une AIPD
Ces sept étapes couvrent l'ensemble du processus. Le temps à accorder à chacune dépend de la complexité réelle du traitement:
Déterminer si une AIPD est requise. Comparez le traitement aux déclencheurs automatiques ci-dessus ou aux critères documentés de votre entreprise si aucun ne s'applique directement.
Décrire l'activité de traitement et les flux de données.
Évaluer la nécessité et la proportionnalité. Le même objectif pourrait-il être atteint avec moins de données ou une méthode moins intrusive, avant de supposer que l'approche actuelle est la seule option?
Identifier les risques pour les personnes. Non pas "une fuite pourrait survenir" de manière abstraite, mais ce que cette fuite signifierait concrètement pour les personnes touchées (exposition, préjudice réputationnel, perte financière).
Définir les mesures pour réduire ces risques. Contrôles techniques, modifications de processus ou clauses contractuelles avec un sous-traitant, adaptés au risque spécifique identifié à l'étape quatre.
Consigner les décisions, les responsabilités et les résultats.
Intégrer le résultat au projet et assurer son suivi continu.
Un traitement simple dont les flux de données sont bien maîtrisés peut franchir ces sept étapes en une journée. Un nouveau produit impliquant du profilage, du partage de données avec des tiers et des décisions automatisées demandera nettement plus de temps, en particulier aux étapes trois et quatre.
Qui est responsable de la réalisation d'une AIPD ?
Le responsable du traitement est tenu de veiller à ce qu'une analyse d'impact relative à la protection des données (AIPD) soit effectuée lorsqu'elle est requise. Il s'agit d'une responsabilité formelle, et non nécessairement d'un travail solitaire : lorsqu'une organisation dispose d'un délégué à la protection des données (DPD), ses conseils doivent être intégrés au processus, et les équipes concernées, les sous-traitants ainsi que les spécialistes techniques apportent souvent des informations ou leur expertise en cours de route. La responsabilité et la contribution sont deux choses distinctes ici, et les confondre est une manière fréquente de laisser la responsabilité s'évaporer en silence.
Quand doit-on réaliser une AIPD ?
Le RGPD prévoit qu'une AIPD soit menée suffisamment tôt pour influer réellement sur la façon dont le traitement est conçu, et toujours avant le début d'un traitement à haut risque. Lorsque le système est déjà construit, la AIPD devient une simple formalité : l'architecture est fixée, le prestataire est choisi, et modifier quoi que ce soit implique désormais des coûts et des retards réels. Traiter la AIPD comme un élément de la planification de projet, plutôt que comme une validation de conformité ajoutée à la fin, est ce qui la rattache concrètement au principe plus large de protection des données dès la conception et par défaut du RGPD.
Une AIPD doit-elle être révisée ?
Rien dans une AIPD finalisée n'est permanent. Un nouveau prestataire peut reprendre une partie du traitement, un système peut se mettre à collecter un champ de données supplémentaire, ou un modèle conçu pour un objectif précis peut être réutilisé pour un autre. Chacun de ces éléments peut discrètement invalider l'évaluation initiale, sans que personne ne l'ait explicitement décidé. L'article 35(11) exige un réexamen si nécessaire, et au moins lorsque le risque présenté par le traitement évolue. En pratique, cela signifie qu'il faut réévaluer une AIPD lorsque la nature, la portée, le contexte ou les finalités du traitement changent, lorsque de nouvelles technologies entrent en jeu, lorsque de nouveaux risques émergent ou lorsque les garanties initialement mises en place sont modifiées de façon substantielle. Considérez-la comme un processus vivant, et non comme un document archivé une fois approuvé.
Que se passe-t-il si une AIPD identifie un risque résiduel élevé ?
Le premier réflexe consiste à chercher des mesures permettant de réduire le risque. Si, même après atténuation, le traitement continuait d'entraîner un risque élevé pour les personnes, le responsable du traitement doit consulter l'autorité de contrôle compétente avant de lancer le traitement. Il s'agit d'un déclencheur distinct de celui qui impose la réalisation initiale d'une AIPD : un risque initial élevé signifie qu'une AIPD est requise, tandis qu'un risque résiduel élevé non atténué exige de consulter l'autorité avant de poursuivre.
Existe-t-il un modèle type de AIPD ?
Le RGPD ne mène pas à un format unique obligatoire. Il définit ce qu'une AIPD doit obligatoirement couvrir, puis laisse les organisations libres d'utiliser un modèle publié par une autorité de contrôle ou d'adapter leur propre méthodologie, tant que les éléments requis sont réellement traités.
Le Comité européen de la protection des données (CEPD) a adopté un modèle de DPIA harmonisé (version 1.0), destiné à servir de référence commune à travers l'UE, en mars 2026 et l'a publié en avril de la même année. La consultation publique sur le projet s'est achevée en juin 2026 et, au moment de rédiger ces lignes, la page du CEPD décrit encore la version finale comme étant en attente. C'est un sujet à suivre, mais il ne s'agit pas encore d'un format unique obligatoire.
Comment Formalize prend en charge la gestion des AIPD
La plupart des entreprises gèrent encore leurs AIPD dans des documents texte, des tableurs et des chaînes d'e-mails. Résultat: aucune vue d'ensemble sur les évaluations en cours, en retard ou obsolètes.
Formalize centralise tout ce travail au sein d'un système structuré:
Des workflows de AIPD et TIA avec responsables désignés et échéances, plutôt qu'un document en attente dans une boîte de réception.
Des activités de traitement reliées aux risques, aux systèmes et aux fournisseurs, pour que la AIPD reflète la réalité du terrain et non un simple état des lieux figé dans le temps.
Des preuves et des garanties rattachées directement à chaque risque, afin de pouvoir présenter une AIPD complète sur demande, sans devoir tout reconstituer de mémoire.
Le RGPD, l'ISO 27001, NIS2 et d'autres cadres réunis dans une même plateforme, au lieu d'outils dispersés nécessitant chacun leurs propres mises à jour.
Rien de tout cela ne garantit à lui seul la conformité juridique d'une AIPD. Ce jugement appartient toujours aux équipes qui comprennent le traitement et son contexte. Ce que fait Formalize, c'est rendre cette évaluation plus simple à documenter, à prouver et à réviser au fil du temps.