Maurice Müller
Senior Content Manager
Punti chiave:
L'articolo 35 del GDPR richiede una DPIA ogniqualvolta un trattamento possa presentare un rischio elevato per i diritti e le libertà delle persone fisiche.
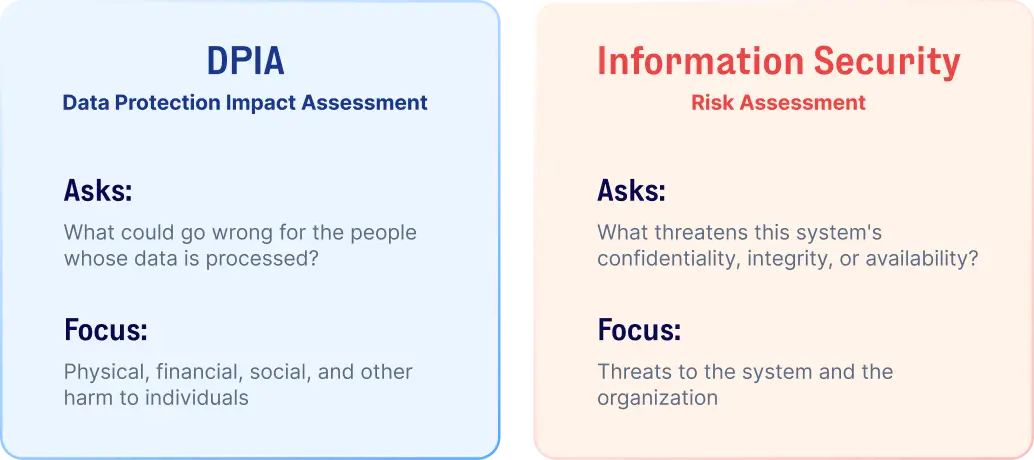
A differenza delle valutazioni del rischio tradizionali, una DPIA pesa i potenziali danni alle persone, non principalmente i rischi finanziari, operativi o di cibersicurezza per l'organizzazione.
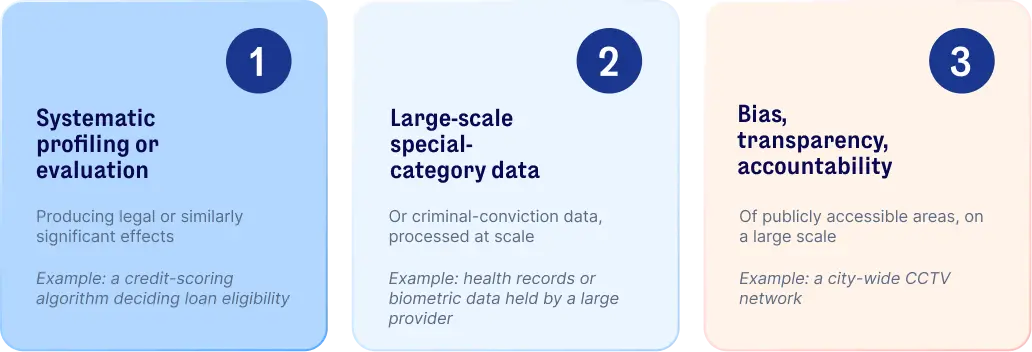
Tre tipi di trattamento la rendono obbligatoria in automatico: la profilazione su larga scala con effetti giuridici, il trattamento su larga scala di categorie particolari di dati o di dati relativi a condanne penali, e la sorveglianza su larga scala di aree pubbliche.
Come minimo, deve descrivere cosa viene trattato, se il trattamento è necessario e proporzionato, i rischi per le persone e le misure previste per affrontarli.
Se un rischio residuo elevato non può essere mitigato in modo sufficiente, il titolare del trattamento deve consultare l'autorità di controllo competente prima di procedere con il trattamento.
Una DPIA mette al centro le persone i cui dati vengono trattati, non l'organizzazione che effettua il trattamento. Il significato di DPIA si sovrappone in gran parte a quello di valutazione d'impatto sulla privacy (PIA), un termine più vecchio e più ampio per lo stesso tipo di esercizio, usato nei regimi di protezione dei dati al di fuori dell'UE e, nel Regno Unito, nelle linee guida precedenti allo stesso GDPR. In pratica, molte organizzazioni e persino alcune autorità usano i due termini come sinonimi, e la metodologia di fondo è in gran parte la stessa: mappare i flussi di dati, valutare il rischio per le persone e definire le misure di salvaguardia. La distinzione rilevante sul piano giuridico è più ristretta: nel GDPR, DPIA è il termine definito, con condizioni e contenuti stabiliti dall'articolo 35 e l'obbligo di consultazione preventiva previsto dall'articolo 36. È questa attenzione alle persone, e non all'organizzazione, a determinare tutto il resto del suo funzionamento.
Perché le DPIA sono importanti?
Individuare un problema di privacy prima del lancio è meglio che scoprirlo dopo. È questa la ragione pratica della DPIA: fa emergere il rischio quando il progetto può ancora essere riprogettato, non dopo il lancio, quando le opzioni si riducono al contenimento dei danni. È anche uno dei modi più chiari per dimostrare la responsabilizzazione (accountability) prevista dal GDPR: non richiamando una policy, ma mostrando il ragionamento concreto alla base di una specifica decisione di trattamento.
Nulla di tutto ciò richiede di eliminare ogni rischio che una DPIA porta alla luce. Il compito è individuare ciò che c'è, decidere se è accettabile e predisporre le giuste misure di salvaguardia. Se svolto abbastanza presto, lo stesso esercizio integra la protezione dei dati nella progettazione del progetto, invece di aggiungere la privacy come fase di revisione finale.
Quando è richiesta una DPIA ai sensi del GDPR?
L'articolo 35 stabilisce la condizione: una DPIA è richiesta ogniqualvolta un trattamento possa presentare un rischio elevato per i diritti e le libertà delle persone fisiche. Il superamento della soglia dipende da natura, ambito di applicazione, contesto e finalità del trattamento, non dalle dimensioni dell'organizzazione che lo effettua.
Trattamenti che richiedono automaticamente una DPIA
Secondo l'articolo 35 del GDPR, tre scenari superano sempre quella soglia:
Profilazione o valutazione sistematica e globale che produce effetti giuridici o analogamente significativi. Un algoritmo di credit scoring che decide l'idoneità a un prestito ne è un chiaro esempio.
Trattamento su larga scala di categorie particolari di dati o di dati relativi a condanne penali, come cartelle cliniche o dati biometrici, su larga scala.
Sorveglianza sistematica su larga scala di zone accessibili al pubblico, come una rete di videosorveglianza estesa a tutta la città.
 Altri indicatori di trattamenti ad alto rischio
Questi tre scenari sono il minimo, non l'elenco completo. Sorveglianza sistematica, dati sensibili, trattamento su larga scala, combinazione di set di dati provenienti da fonti diverse, trattamenti che riguardano persone vulnerabili, tecnologie innovative e processi decisionali automatizzati possono tutti far rientrare un trattamento tra quelli ad alto rischio, anche al di fuori degli scenari citati. Anche le autorità di controllo nazionali pubblicano i propri elenchi, come le linee guida sulla DPIA dell'ICO britannico, che spesso vanno oltre gli esempi del GDPR.
Che tipo di rischio valuta una DPIA?
Una DPIA analizza i danni fisici, finanziari, sociali o di altro tipo, materiali e immateriali, per le persone. La discriminazione derivante da una decisione automatizzata, il furto d'identità a seguito di una violazione dei dati o la semplice perdita di controllo su dati personali sensibili sono tutti danni alla persona, indipendentemente dal fatto che l'organizzazione subisca o meno delle conseguenze. È una domanda genuinamente diversa da quella posta da un framework di gestione del rischio tradizionale, che di norma valuta il rischio per l'organizzazione stessa, non per le persone su cui incide il trattamento.
DPIA e valutazione del rischio per la sicurezza delle informazioni
Una valutazione del rischio per la sicurezza delle informazioni si concentra tipicamente sulle minacce a riservatezza, integrità e disponibilità. Le conseguenze per le persone coinvolte sono ciò che una DPIA è progettata per individuare. I controlli di sicurezza spesso svolgono una doppia funzione come misure di mitigazione della DPIA, ma svolgere una valutazione della sicurezza delle informazioni secondo la ISO 27001 non ne sostituisce una. Rispondono a domande diverse, anche quando riguardano gli stessi sistemi.
Cosa deve includere una DPIA?
L'articolo 35 del GDPR stabilisce quattro elementi minimi:
Elemento della DPIA | Cosa significa in pratica |
|---|---|
Descrizione del trattamento | Quali dati vengono raccolti, come e per quale finalità |
Valutazione di necessità e proporzionalità | Se il trattamento è effettivamente necessario per raggiungere la finalità e non più invasivo del necessario |
Valutazione del rischio | Cosa potrebbe andare storto per le persone coinvolte, con quale probabilità e gravità |
Garanzie e misure | Cosa si fa per affrontare i rischi individuati e dimostrare la conformità |
Collega le tue DPIA a un vero programma per la privacy
Prenota una demo o inizia la prova gratuita per vedere come Formalize supporta le DPIA e il resto del tuo programma GDPR in un unico posto.
Come eseguire una DPIA
Questi sette passaggi coprono l'intero processo. Il tempo necessario per ciascuno dipende da quanto sia complesso il trattamento:
Stabilisci se è necessaria una DPIA. Verifica il trattamento rispetto ai casi automatici indicati sopra o, se nessuno si applica direttamente, rispetto ai criteri documentati della tua organizzazione.
Descrivi l'attività di trattamento e i flussi di dati.
Valuta necessità e proporzionalità. La stessa finalità potrebbe essere raggiunta con meno dati o con un metodo meno invasivo? Chiediti questo prima di dare per scontato che l'approccio attuale sia l'unico possibile.
Individua i rischi per le persone. Non un generico "potrebbe verificarsi una violazione", ma cosa significherebbe concretamente per gli interessati: esposizione, danni reputazionali, perdite finanziarie.
Definisci le misure per ridurre quei rischi. Controlli tecnici, modifiche ai processi o clausole contrattuali con un responsabile del trattamento, calibrati sul rischio specifico individuato al passaggio quattro.
Registra decisioni, responsabilità ed esiti.
Integra l'esito nel progetto e mantienilo sotto revisione.
Una singola attività di trattamento con flussi di dati ben noti può percorrere tutti e sette i passaggi in una giornata. Un nuovo prodotto che prevede profilazione, condivisione di dati con terze parti e decisioni automatizzate richiede molto più tempo, in particolare ai passaggi tre e quattro.
Chi è responsabile dell'esecuzione di una DPIA?
Il titolare del trattamento è responsabile di garantire che una DPIA venga eseguita quando è richiesta. Si tratta di una responsabilità formale, non necessariamente di un compito da svolgere da soli: se l'organizzazione ha un responsabile della protezione dei dati (RPD), il suo parere va incluso nel processo, e i team interessati, i responsabili del trattamento e gli specialisti tecnici spesso forniscono informazioni o competenze lungo il percorso. Responsabilità e contributo sono due cose diverse, e confonderle è un modo comune in cui la responsabilità sparisce silenziosamente.
Quando va eseguita una DPIA?
Il GDPR prevede che la DPIA sia svolta abbastanza presto da influenzare la progettazione del trattamento, e sempre prima che inizi un trattamento ad alto rischio. Quando il sistema è già costruito, la DPIA diventa una formalità: l'architettura è definita, il fornitore è scelto e modificare qualsiasi elemento comporta costi e ritardi reali. Considerare la DPIA parte della pianificazione del progetto, e non un'approvazione di conformità aggiunta alla fine, è ciò che la collega davvero al principio più ampio del GDPR di protezione dei dati fin dalla progettazione e per impostazione predefinita.
Una DPIA deve essere riesaminata?
Nulla in una DPIA completata è permanente. Un nuovo fornitore potrebbe rilevare una parte del trattamento, un sistema potrebbe iniziare a raccogliere un campo dati aggiuntivo, oppure un modello sviluppato per uno scopo potrebbe essere riutilizzato per un altro. Ognuna di queste circostanze può invalidare silenziosamente la valutazione originale, senza che nessuno l'abbia deciso. L'articolo 35, paragrafo 11, impone di riesaminarla quando necessario e almeno quando cambia il rischio rappresentato dal trattamento. In pratica, significa riesaminare una DPIA quando cambiano natura, ambito di applicazione, contesto o finalità del trattamento, quando entra in gioco una nuova tecnologia, quando emergono nuovi rischi o quando le misure di salvaguardia inizialmente adottate cambiano in modo sostanziale. Va trattata come un processo vivo, non come un documento archiviato una volta approvato.
Cosa succede se una DPIA individua un rischio residuo elevato?
La prima risposta è cercare misure che riducano il rischio. Se, anche dopo la mitigazione, il trattamento presenta ancora un rischio elevato per le persone, il titolare del trattamento deve consultare l'autorità di controllo competente prima di procedere. Si tratta di una condizione distinta da quella che avvia la DPIA: un rischio elevato iniziale implica che una DPIA è necessaria, mentre un rischio residuo elevato non mitigato implica che l'autorità va consultata prima di procedere.
Esiste un modello di DPIA standard?
Il GDPR non impone un formato unico. Definisce cosa deve coprire una DPIA e lascia le organizzazioni libere di usare un modello pubblicato da un'autorità di controllo o di adattare la propria metodologia, purché gli elementi richiesti siano realmente affrontati.
Il Comitato europeo per la protezione dei dati (EDPB) ha adottato a marzo 2026 un modello di DPIA armonizzato (versione 1.0), pensato come riferimento comune in tutta l'UE, e lo ha pubblicato ad aprile. La consultazione pubblica sulla bozza si è chiusa a giugno 2026 e, al momento della stesura, la pagina dell'EDPB descrive ancora la versione finale come in attesa. Vale la pena tenerlo d'occhio, ma non è ancora l'unico formato richiesto.
Come Formalize supporta la gestione delle DPIA
La maggior parte delle organizzazioni conserva ancora le DPIA in documenti, fogli di calcolo e conversazioni e-mail. Questo non offre una visione unica di quali valutazioni siano in sospeso, in ritardo o silenziosamente obsolete.
Formalize mantiene invece tutto questo lavoro in un unico sistema strutturato:
Flussi di lavoro per DPIA e valutazioni d'impatto sul trasferimento (TIA) con responsabili e scadenze definiti, non un documento in attesa nella casella di posta di qualcuno.
Attività di trattamento collegate a rischi, sistemi e fornitori, in modo che una DPIA rifletta ciò che accade davvero, non un'istantanea del momento in cui è stata scritta.
Evidenze e misure di salvaguardia associate direttamente a ciascun rischio, così una DPIA completata può essere prodotta su richiesta, non ricostruita a memoria.
GDPR, ISO 27001, NIS2 e altri framework nello stesso sistema, invece che sparsi in strumenti separati che richiedono ciascuno un proprio aggiornamento.
Niente di tutto ciò stabilisce se una specifica DPIA sia giuridicamente sufficiente. Quel giudizio spetta ancora alle persone che conoscono il trattamento e il suo contesto. Formalize rende quel giudizio più facile da documentare, comprovare e riesaminare nel tempo.