Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Conclusões principais:
O artigo 35.º do RGPD exige a realização de uma Avaliação de Impacto sobre a Proteção de Dados (AIPD) sempre que o tratamento de dados seja suscetível de implicar um risco elevado para os direitos e liberdades das pessoas singulares.
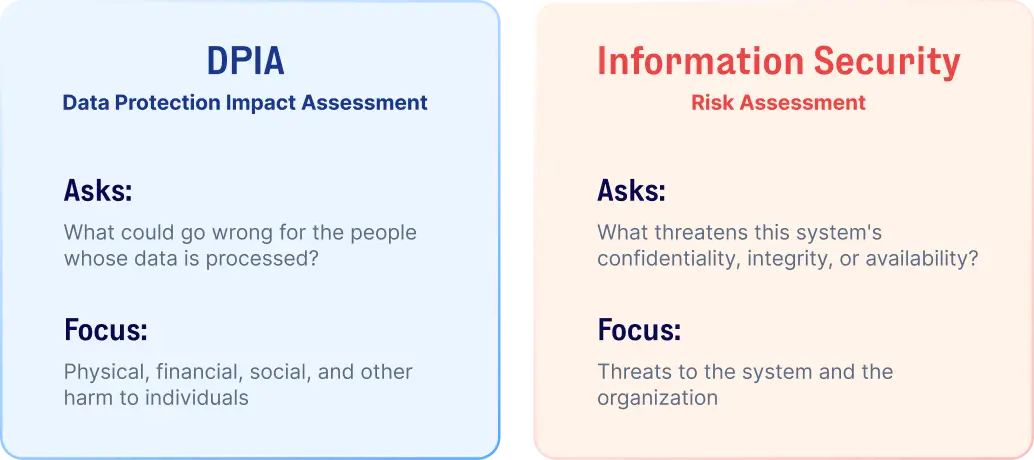
Ao contrário das avaliações de risco convencionais, que se centram principalmente nos riscos financeiros, operacionais ou de cibersegurança para a organização, uma AIPD pondera os potenciais danos para as pessoas.
Três tipos de tratamento de dados desencadeiam automaticamente a realização de uma AIPD: a criação de perfis em grande escala com efeitos jurídicos, o tratamento em grande escala de dados de categorias especiais ou de dados criminais, e a vigilância em grande escala de espaços públicos.
No mínimo, a avaliação deve abranger o que está a ser tratado, se tal é necessário e proporcionado, os riscos para as pessoas e as medidas de proteção previstas para os combater.
Se um risco residual elevado não puder ser suficientemente mitigado, o responsável pelo tratamento deve consultar a autoridade de controlo competente antes de prosseguir com o tratamento.
Uma AIPD centra-se nas pessoas cujos dados são tratados, e não na organização que efetua o tratamento. O significado da AIPD sobrepõe-se substancialmente ao de uma avaliação do impacto na privacidade (PIA), um termo mais antigo e abrangente para o mesmo tipo de exercício, utilizado em regimes de proteção de dados fora da UE e, no Reino Unido, em orientações anteriores ao próprio RGPD. Na prática, muitas organizações e até mesmo algumas entidades reguladoras utilizam os dois termos de forma intercambiável, e a metodologia subjacente é, em grande parte, a mesma: mapear os fluxos de dados, avaliar os riscos para os indivíduos e definir medidas de salvaguarda. A distinção que importa do ponto de vista jurídico é mais restrita: especificamente ao abrigo do RGPD, "AIPD" é o termo definido, com os critérios de aplicação e o conteúdo estabelecidos no artigo 35.º e o requisito de consulta prévia no artigo 36.º. Esse foco nas pessoas, em vez de na organização, determina todos os outros aspetos do seu funcionamento.
Por que é que as Avaliações de Impacto sobre a Proteção de Dados (AIPD) são importantes?
Detetar um problema de privacidade antes do lançamento é melhor do que descobri-lo depois. Esse é o argumento prático a favor de uma AIPD: identifica os riscos enquanto o projeto ainda pode ser alterado, em vez de só depois do lançamento, quando as opções se limitam ao controlo de danos. É também uma das formas mais claras de demonstrar a responsabilização prevista no RGPD, não apontando para uma política, mas mostrando o raciocínio real por trás de uma decisão específica de tratamento de dados.
Nada disto exige a eliminação de todos os riscos que uma AIPD revela. A tarefa consiste em identificar o que existe, decidir se isso é aceitável e implementar as salvaguardas adequadas. Se for feito com antecedência suficiente, esse mesmo exercício integra a proteção de dados na forma como um projeto é concebido, em vez de se acrescentar a privacidade como uma etapa de revisão no final.
Quando é que é necessária uma AIPD ao abrigo do RGPD?
O artigo 35.º estabelece o critério de ativação: é necessária uma AIPD sempre que o tratamento seja suscetível de implicar um risco elevado para os direitos e liberdades das pessoas singulares. O facto de esse limiar ser ou não atingido depende da natureza, do âmbito, do contexto e da finalidade do próprio tratamento, e não da dimensão da organização que o realiza.
Tratamentos que exigem automaticamente uma AIPD
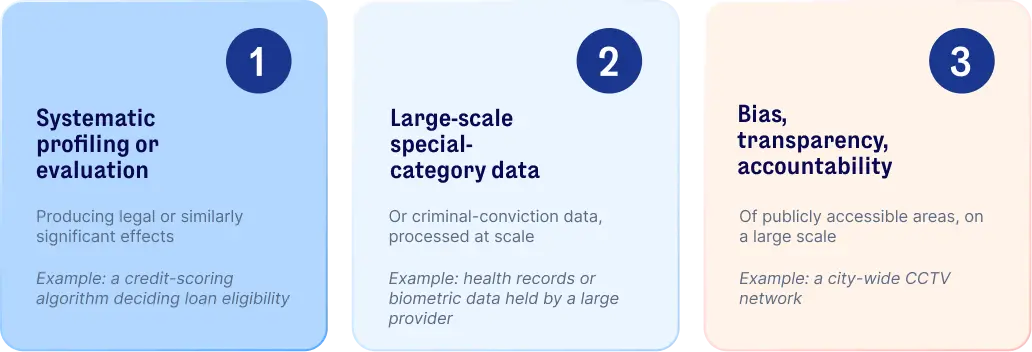
De acordo com o artigo 35.º do RGPD, há três cenários em que essa linha é sempre ultrapassada:
A elaboração sistemática e abrangente de perfis ou a avaliação que produza efeitos jurídicos ou de importância semelhante. Um algoritmo de pontuação de crédito que determine a elegibilidade para um empréstimo é um exemplo.
O tratamento em grande escala de dados de categorias especiais ou relativos a condenações criminais, tais como registos de saúde ou dados biométricos.
A monitorização sistemática de áreas acessíveis ao público em grande escala, como uma rede de videovigilância que abrange toda a cidade.
 Outros indicadores de processamento de alto risco
Esses três cenários constituem o mínimo, não uma lista exaustiva. A monitorização sistemática, os dados sensíveis, o tratamento em grande escala, a combinação de conjuntos de dados de diferentes fontes, o tratamento que envolve indivíduos vulneráveis, as tecnologias inovadoras e a tomada de decisões automatizada podem, todos eles, levar o tratamento de dados a uma situação de alto risco, mesmo fora dos cenários mencionados. As autoridades nacionais de supervisão também publicam as suas próprias listas, como as orientações sobre a Avaliação de Impacto em matéria de Proteção de Dados (AIPD) da ICO do Reino Unido, e essas listas vão frequentemente além dos exemplos apresentados pelo próprio RGPD.
Que tipo de risco é avaliado numa AIPD?
Uma AIPD analisa os danos físicos, financeiros, sociais ou outros danos materiais e imateriais causados aos indivíduos. A discriminação resultante de uma decisão automatizada, o roubo de identidade na sequência de uma violação de dados ou simplesmente a perda de controlo sobre dados pessoais sensíveis constituem, todos eles, danos para a pessoa, independentemente de a própria organização vir a enfrentar alguma consequência. Trata-se de uma questão genuinamente diferente daquela que um framework convencional de gestão de riscos coloca, o qual avalia normalmente o risco para a própria organização, em vez de para as pessoas afetadas pelo seu tratamento de dados.
AIPD vs. avaliação de riscos de segurança da informação
Uma avaliação de riscos de segurança da informação centra-se normalmente nas ameaças à confidencialidade, integridade e disponibilidade. As consequências para os indivíduos envolvidos são precisamente o que uma AIPD se destina a identificar. Os controlos de segurança acabam frequentemente por desempenhar uma dupla função como medidas de mitigação da AIPD, mas a realização de uma avaliação de segurança da informação ao abrigo da norma ISO 27001 não substitui uma AIPD. Ambas respondem a questões diferentes, mesmo quando analisam os mesmos sistemas.
O que deve incluir uma AIPD?
O artigo 35.º do RGPD estabelece quatro elementos mínimos:
Elemento da AIPD | O que significa na prática |
|---|---|
Descrição do tratamento | Que dados são recolhidos, como, e para que finalidade |
Avaliação de necessidade e proporcionalidade | Se este tratamento é efetivamente necessário para alcançar a finalidade,e se não é mais invasivo do que o estritamente necessário |
Avaliação de risco | O que poderia correr mal para as pessoas envolvidas e qual seria a probabilidade e a gravidade de tal situação |
Salvaguardas e medidas | O que está a ser feito para tratar os riscos identificados e demonstrar conformidade |
Veja as suas AIPD’s integradas num programa de privacidade concreto
Agende uma demo ou inicie um período de teste gratuito para ver como o Formalize apoia as Avaliações de Impacto sobre a Proteção de Dados (AIPD) e o resto do seu programa do RGPD num único local.
Como realizar uma AIPD
Estes sete passos abrangem todo o processo. O tempo necessário para cada um deles depende da complexidade real do processamento:
Determinar se a AIPD é necessária. Verificar se o tratamento de dados se enquadra nos critérios de ativação automáticos acima referidos ou nos critérios documentados pela sua organização, caso nenhum se aplique diretamente.
Descrever a atividade de tratamento e os fluxos de dados.
Avaliar a necessidade e a proporcionalidade. Será que o mesmo objetivo poderia ser alcançado com menos dados ou através de um método menos invasivo, antes de assumir que a abordagem atual é a única opção?
Identificar os riscos para os indivíduos. Não se trata de “uma violação pode ocorrer” em termos abstratos, mas sim do que essa violação significaria efetivamente para as pessoas afetadas: exposição, danos à reputação, perdas financeiras.
Definir medidas para reduzir esses riscos. Controlos técnicos, alterações nos processos ou cláusulas contratuais com um subcontratante, adequados ao risco específico identificado na quarta etapa.
Registar decisões, responsabilidades e resultados.
Integrar o resultado no projeto e mantê-lo sob revisão.
A single processing activity with well-understood data flows might move through all seven in a day. A new product involving profiling, third-party data sharing, and automated decisions earns considerably more time at steps three and four specifically.
Quem é responsável pela realização de uma AIPD?
O responsável pelo tratamento de dados tem a responsabilidade de garantir que seja realizada uma AIPD sempre que tal for necessário. Trata-se de uma responsabilidade formal, não necessariamente uma tarefa individual: quando uma organização dispõe de um Encarregado da Proteção de Dados, o seu aconselhamento faz parte do processo, e as equipas relevantes, os subcontratantes e os especialistas técnicos contribuem frequentemente com informações ou conhecimentos especializados ao longo do processo. Responsabilidade e contribuição são duas coisas diferentes neste contexto, e confundir ambas é uma forma comum de a responsabilidade desaparecer discretamente.
Quando é que se deve realizar uma AIPD?
O RGPD prevê que a AIPD seja realizada com antecedência suficiente para influenciar efetivamente a conceção do tratamento de dados e, sempre, antes do início de qualquer tratamento de alto risco. Quando o sistema já está construído, uma AIPD torna-se uma formalidade: a arquitetura está definida, o fornecedor está escolhido e alterar qualquer aspeto agora implica custos reais e atrasos. Tratar a AIPD como parte do planeamento do projeto, em vez de um procedimento de conformidade acrescentado no final, é o que a liga efetivamente ao princípio mais abrangente do RGPD de proteção de dados desde a conceção e por predefinição.
É necessário rever uma AIPD?
Nada numa AIPD concluída é permanente. Um novo fornecedor pode assumir parte do tratamento, um sistema pode começar a recolher um campo de dados adicionais ou um modelo criado para um fim específico pode vir a ser reutilizado para outro. Qualquer uma destas situações pode, discretamente, invalidar a avaliação original, sem que ninguém tenha decidido que assim deva ser. O n.º 11 do artigo 35.º exige que seja revista sempre que necessário e, pelo menos, quando se alterar o risco que o tratamento representa. Na prática, isso significa rever uma AIPD quando a natureza, o âmbito, o contexto ou a finalidade do tratamento se alterarem, quando surgirem novas tecnologias, quando surgirem novos riscos ou quando as medidas de proteção inicialmente implementadas sofrerem alterações significativas. Encare-a como um processo dinâmico, e não como um documento arquivado após a sua aprovação.
O que acontece se uma AIPD identificar um risco residual elevado?
A primeira medida a tomar é procurar soluções que reduzam o risco. Se, mesmo após a mitigação, o tratamento continuar a representar um risco elevado para as pessoas, o responsável pelo tratamento tem de consultar a autoridade de controlo competente antes de prosseguir com o tratamento. Trata-se de um critério de acionamento distinto daquele que dá origem a uma AIPD: um risco elevado inicial implica a realização de uma AIPD, enquanto um risco residual elevado não mitigado implica a consulta da autoridades competente antes de se prosseguir.
Existe algum modelo padrão para a AIPD?
O RGPD não impõe um formato único. Define o que uma AIPD deve abranger e, em seguida, deixa as organizações livres para utilizarem um modelo publicado por uma autoridade de controlo ou para adaptarem a sua própria metodologia, desde que os elementos exigidos sejam efetivamente abordados.
O Comité Europeu para a Proteção de Dados adotou um modelo harmonizado da AIPD (versão 1.0), destinado a servir de referência comum em toda a UE, em março de 2026, tendo-o publicado nesse mesmo mês de abril. A consulta pública sobre o projeto encerrou-se em junho de 2026 e, à data da redação deste artigo, a própria página do EDPB ainda descreve a versão final como pendente. Vale a pena acompanhar a evolução, mas ainda não se trata de um único formato obrigatório.
Como o Formalize apoia a gestão da AIPD
A maioria das organizações continua a guardar as suas AIPD em documentos, folhas de cálculo e conversas por e-mail. Isso impede que se tenha uma visão global das avaliações pendentes, em atraso ou que estejam discretamente desatualizadas.
Em vez disso, o Formalize mantém esse trabalho num único sistema estruturado:
Fluxos de trabalho da AIPD e TIA com responsáveis designados e prazos definidos, e não um documento à espera na caixa de entrada de alguém.
Atividades de tratamento associadas a riscos, sistemas e fornecedores, para que uma AIPD reflita o que está realmente a acontecer, e não um instantâneo da altura em que foi redigida.
Evidências e salvaguardas associadas diretamente a cada risco, para que uma AIPD concluída possa ser efetivamente apresentada quando solicitada, e não reconstruída a partir da memória.
RGPD, ISO 27001, NIS2 e outros frameworks no mesmo sistema, em vez de dispersos por ferramentas separadas, cada uma das quais necessita da sua própria atualização.
Nada disso determina se uma AIPD específica é juridicamente suficiente. Essa avaliação continua a caber às pessoas que compreendem o tratamento de dados e o seu contexto. O que o Formalize faz é facilitar a documentação, a comprovação e a revisão posterior dessa avaliação.