Maurice Müller
Senior Content Manager
Maurice Müller ist Journalist und Content-Stratege mit Erfahrung in Print- und Digitalmedien. Bei Formalize bereitet er komplexe Compliance-Themen und regulatorische Anforderungen verständlich und praxisnah für Fachleute aus den Bereichen Compliance, Risikomanagement und Sicherheit in ganz Europa auf.
Das Wichtigste im Überblick:
Artikel 35 DSGVO verlangt eine DSFA, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt.
Anders als herkömmliche Risikobewertungen betrachtet eine DSFA mögliche Schäden für Menschen. Finanzielle, betriebliche oder Cybersicherheitsrisiken für die Organisation stehen dabei nicht im Vordergrund.
Drei Arten der Verarbeitung lösen die Pflicht zur Durchführung einer DSFA automatisch aus: umfangreiches Profiling mit rechtlicher Wirkung, die umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten oder strafrechtlich relevanter Daten sowie die umfangreiche Überwachung öffentlicher Bereiche.
Eine DSFA muss mindestens erfassen, welche Daten verarbeitet werden, ob die Verarbeitung notwendig und verhältnismäßig ist, welche Risiken für natürliche Personen bestehen und welche Schutzmaßnahmen vorgesehen sind, um diesen Risiken zu begegnen.
Lässt sich ein hohes Restrisiko nicht ausreichend mindern, muss der Verantwortliche vor Beginn der Verarbeitung die zuständige Aufsichtsbehörde konsultieren.
Im Mittelpunkt einer DSFA stehen die Menschen, deren Daten verarbeitet werden, nicht die Organisation, die diese Daten verarbeitet. Die Bedeutung des Begriffs DSFA überschneidet sich weitgehend mit dem englischen Begriff Privacy Impact Assessment (PIA). Dieser ältere, weiter gefasste Begriff bezeichnet eine vergleichbare Bewertung und wird in Datenschutzregelungen außerhalb der EU sowie in britischen Leitlinien verwendet, die bereits vor der DSGVO bestanden. In der Praxis verwenden viele Organisationen und selbst einige Aufsichtsbehörden beide Begriffe synonym. Auch die zugrunde liegende Methodik ist weitgehend dieselbe: Datenflüsse erfassen, Risiken für natürliche Personen bewerten und Schutzmaßnahmen festlegen. Der rechtlich relevante Unterschied ist enger gefasst: In der DSGVO ist DSFA der festgelegte Begriff; die Voraussetzungen für die Durchführung und die Anforderungen an den Inhalt sind in Artikel 35 geregelt, die vorherige Konsultation der Aufsichtsbehörde in Artikel 36. Diese Ausrichtung auf Menschen statt auf die Organisation prägt die gesamte Vorgehensweise.
Warum sind DSFAs wichtig?
Ein Datenschutzproblem vor der Einführung zu erkennen, ist besser, als es erst danach festzustellen. Darin liegt der praktische Nutzen einer DSFA: Sie macht Risiken zu einem Zeitpunkt sichtbar, zu dem sich die Gestaltung eines Projekts noch daran ausrichten lässt. Nach der Einführung bleibt dagegen oft nur noch Schadensbegrenzung. Zugleich bietet eine DSFA eine der klarsten Möglichkeiten, die Erfüllung der Rechenschaftspflicht nach der DSGVO nachzuweisen und nicht durch den Verweis auf eine Richtlinie, sondern durch die konkrete Begründung einer bestimmten Verarbeitungsentscheidung.
Dafür muss nicht jedes Risiko, das eine DSFA aufzeigt, vollständig beseitigt werden. Die Aufgabe besteht darin, bestehende Risiken zu erkennen, ihre Vertretbarkeit zu beurteilen und geeignete Schutzmaßnahmen festzulegen. Erfolgt dies früh genug, wird Datenschutz in die Projektgestaltung eingebunden, statt erst am Ende als zusätzlicher Prüfschritt hinzuzukommen.
Wann ist eine DSFA nach der DSGVO erforderlich?
Artikel 35 legt fest, wann eine DSFA erforderlich ist: immer dann, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Ob diese Schwelle erreicht wird, hängt von Art, Umfang, Umständen und Zwecken der Verarbeitung ab und nicht von der Größe der Organisation, die sie durchführt.
Verarbeitungen, die automatisch eine DSFA erfordern
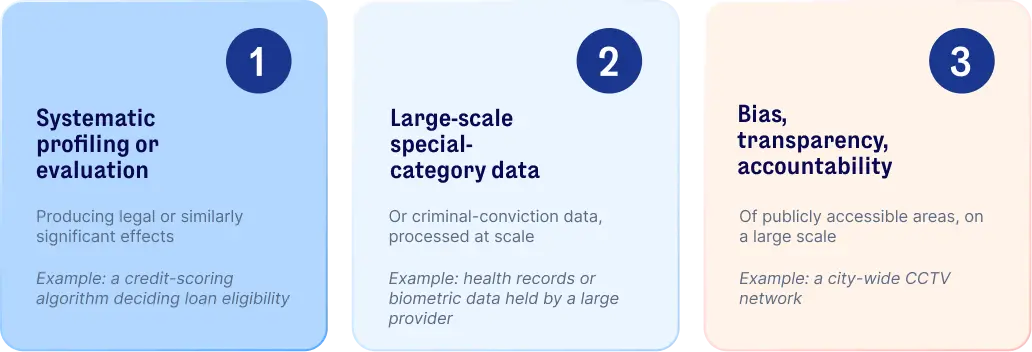
Nach Artikel 35 DSGVO ist diese Schwelle in drei Fällen stets erreicht:
Systematisches und umfassendes Profiling oder eine entsprechende Bewertung mit rechtlichen oder ähnlich erheblichen Auswirkungen. Ein klares Beispiel ist ein Algorithmus zur Bonitätsbewertung, der darüber entscheidet, ob eine Person einen Kredit erhält.
Umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten oder von Daten über strafrechtliche Verurteilungen, etwa die Verarbeitung von Gesundheitsdaten oder biometrischen Daten in großem Umfang.
Systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche, etwa durch ein stadtweites Videoüberwachungsnetz.
 Weitere Anhaltspunkte für eine Verarbeitung mit hohem Risiko
Diese drei Fälle bilden die Mindestanforderungen ab; die Aufzählung ist nicht abschließend. Systematische Überwachung, sensible Daten, umfangreiche Verarbeitung, die Zusammenführung von Datensätzen aus unterschiedlichen Quellen, die Verarbeitung von Daten schutzbedürftiger Personen, innovative Technologien und automatisierte Entscheidungsfindung können auch außerhalb der ausdrücklich genannten Fälle dazu führen, dass eine Verarbeitung mit einem hohen Risiko verbunden ist. Nationale Aufsichtsbehörden veröffentlichen ebenfalls eigene Listen, beispielsweise in den DSFA-Leitlinien der britischen Datenschutzbehörde ICO. Diese gehen häufig über die in der DSGVO selbst genannten Beispiele hinaus.
Welche Risiken bewertet eine DSFA?
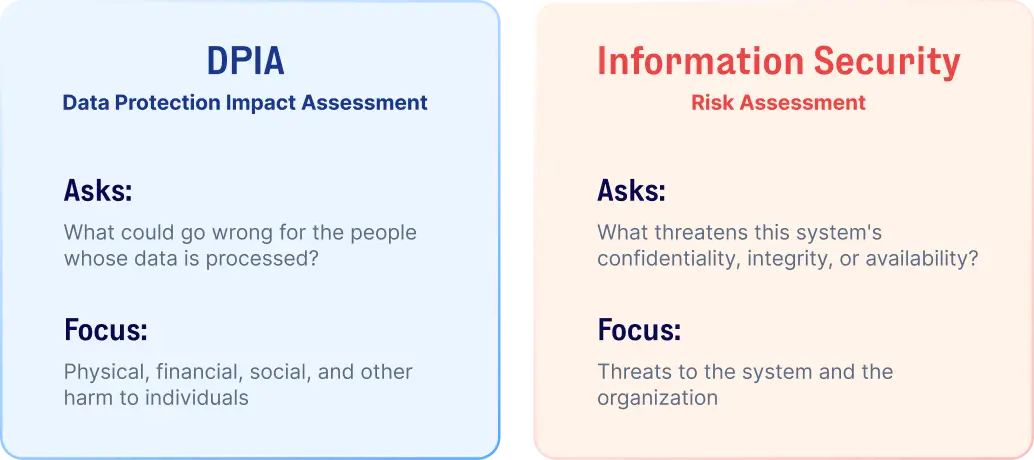
Eine DSFA betrachtet körperliche, finanzielle, soziale oder sonstige materielle und immaterielle Schäden für natürliche Personen. Diskriminierung infolge einer automatisierten Entscheidung, Identitätsdiebstahl nach einer Datenschutzverletzung oder bereits der Verlust der Kontrolle über sensible personenbezogene Daten stellen Schäden für die betroffene Person dar – unabhängig davon, ob der Organisation selbst jemals Konsequenzen entstehen. Damit geht die DSFA einer grundlegend anderen Frage nach als ein herkömmliches Risikomanagement-Framework, das üblicherweise Risiken für die Organisation selbst bewertet und nicht für die Menschen, die von ihrer Datenverarbeitung betroffen sind.
DSFA und Informationssicherheits-Risikobewertung im Vergleich
Eine Informationssicherheits-Risikobewertung konzentriert sich üblicherweise auf Bedrohungen für Vertraulichkeit, Integrität und Verfügbarkeit. Eine DSFA ist hingegen darauf ausgerichtet, die Folgen für die betroffenen Personen zu erfassen. Sicherheitsmaßnahmen erfüllen häufig einen doppelten Zweck, indem sie zugleich Risiken im Rahmen einer DSFA mindern. Eine Informationssicherheits-Risikobewertung nach ISO 27001 ersetzt eine DSFA jedoch nicht. Beide beantworten unterschiedliche Fragen, selbst wenn sie dieselben Systeme betrachten.
Was sollte eine DSFA enthalten?
Artikel 35 DSGVO schreibt vier Mindestbestandteile vor:
Bestandteil der DSFA | Bedeutung in der Praxis |
|---|---|
Beschreibung der Verarbeitung | Welche Daten auf welche Weise und zu welchem Zweck erhoben werden |
Bewertung der Notwendigkeit und Verhältnismäßigkeit | Ob die Verarbeitung tatsächlich erforderlich ist, um den Zweck zu erreichen, und nicht stärker in die Rechte der betroffenen Personen eingreift als nötig |
Risikobewertung | Welche Schäden den betroffenen Personen entstehen könnten und wie wahrscheinlich und schwerwiegend diese wären |
Schutzvorkehrungen und Maßnahmen | Was unternommen wird, um den identifizierten Risiken zu begegnen und die Einhaltung der Anforderungen nachzuweisen |
Erleben Sie, wie Ihre DSFAs in ein Datenschutzprogramm eingebunden werden
Buchen Sie eine Demo oder starten Sie eine kostenlose Testphase und erfahren Sie, wie Formalize Ihre DSFAs und Ihr übriges DSGVO-Programm zentral unterstützt.
So führen Sie eine DSFA durch
Diese sieben Schritte decken den Prozess ab. Wie viel Zeit jeder einzelne Schritt benötigt, hängt von der tatsächlichen Komplexität der Verarbeitung ab:
Prüfen Sie, ob eine DSFA erforderlich ist. Gleichen Sie die Verarbeitung mit den oben genannten Fällen ab, die automatisch eine DSFA auslösen. Falls keiner unmittelbar zutrifft, ziehen Sie die dokumentierten Kriterien Ihrer Organisation heran
Beschreiben Sie die Verarbeitungstätigkeit und die Datenflüsse.
Bewerten Sie die Notwendigkeit und Verhältnismäßigkeit. Lässt sich derselbe Zweck mit weniger Daten oder einer weniger eingriffsintensiven Methode erreichen? Prüfen Sie dies, bevor Sie davon ausgehen, dass der derzeitige Ansatz die einzige Möglichkeit ist.
Identifizieren Sie Risiken für die betroffenen Personen. Beschränken Sie sich nicht auf die abstrakte Feststellung, dass es zu einer Datenschutzverletzung kommen könnte. Prüfen Sie vielmehr, was sie für die betroffenen Menschen konkret bedeuten würde: die Offenlegung ihrer Daten, eine Rufschädigung oder finanzielle Verluste.
Legen Sie Maßnahmen zur Minderung dieser Risiken fest. Das können technische Maßnahmen, Prozessänderungen oder vertragliche Regelungen mit einem Auftragsverarbeiter sein. Abgestimmt auf das konkrete Risiko, das Sie in Schritt vier identifiziert haben.
Dokumentieren Sie Entscheidungen, Verantwortlichkeiten und Ergebnisse.
Übernehmen Sie das Ergebnis in das Projekt und überprüfen Sie es fortlaufend.
Bei einer einzelnen Verarbeitungstätigkeit mit gut nachvollziehbaren Datenflüssen lassen sich möglicherweise alle sieben Schritte an einem Tag durchlaufen. Ein neues Produkt mit Profiling, Datenweitergabe an Dritte und automatisierten Entscheidungen erfordert dagegen erheblich mehr Zeit, insbesondere für die Schritte drei und vier.
Wer ist für die Durchführung einer DSFA verantwortlich?
Der Verantwortliche hat sicherzustellen, dass eine DSFA durchgeführt wird, wenn sie erforderlich ist. Das ist eine formale Verantwortung, aber nicht zwangsläufig eine Aufgabe, die er allein erledigen muss: Verfügt eine Organisation über einen Datenschutzbeauftragten, gehört dessen Beratung in den Prozess. Auch die zuständigen Teams, Auftragsverarbeiter und technischen Fachleute steuern im Verlauf häufig Informationen oder Fachwissen bei. Verantwortung und Mitwirkung sind hier zwei verschiedene Dinge. Werden sie miteinander verwechselt, führt das häufig dazu, dass die Verantwortlichkeit unbemerkt verloren geht.
Zu welchem Zeitpunkt sollte eine DSFA durchgeführt werden?
Die DSGVO sieht vor, dass eine DSFA so früh durchgeführt wird, dass sie die Gestaltung der Verarbeitung tatsächlich beeinflussen kann – und stets, bevor eine Verarbeitung mit hohem Risiko beginnt. Ist das System bereits fertig entwickelt, wird die DSFA zur Formalität: Die Architektur steht fest, der Anbieter ist ausgewählt, und Änderungen sind nun mit spürbaren Kosten und Verzögerungen verbunden. Erst wenn die DSFA als Teil der Projektplanung verstanden wird und nicht als nachträglich angehängte Compliance-Freigabe, wird sie tatsächlich mit dem übergeordneten DSGVO-Grundsatz des Datenschutzes durch Technikgestaltung und durch datenschutzfreundliche Voreinstellungen verbunden.
Muss eine DSFA überprüft werden?
Auch eine abgeschlossene DSFA ist nicht in Stein gemeißelt. Ein neuer Anbieter kann Teile der Verarbeitung übernehmen, ein System kann beginnen, ein zusätzliches Datenfeld zu erfassen, oder ein für einen bestimmten Zweck entwickeltes Modell kann für einen anderen Zweck eingesetzt werden. Jede dieser Veränderungen kann die ursprüngliche Bewertung unbemerkt hinfällig machen, ohne dass dies beabsichtigt ist. Artikel 35 Absatz 11 verlangt eine Überprüfung, wenn sie erforderlich ist, und zumindest dann, wenn sich das Risiko der Verarbeitung ändert. In der Praxis bedeutet das, eine DSFA erneut zu prüfen, wenn sich Art, Umfang, Umstände oder Zweck der Verarbeitung ändern, neue Technologien hinzukommen, neue Risiken entstehen oder die ursprünglich umgesetzten Schutzmaßnahmen wesentlich verändert werden. Verstehen Sie die DSFA als fortlaufenden Prozess und nicht als Dokument, das nach der Freigabe abgelegt wird.
Was geschieht, wenn eine DSFA ein hohes Restrisiko aufzeigt?
Zunächst sind Maßnahmen zu suchen, die das Risiko mindern. Würde die Verarbeitung auch nach Umsetzung risikomindernder Maßnahmen weiterhin ein hohes Risiko für die betroffenen Personen zur Folge haben, muss der Verantwortliche vor Beginn der Verarbeitung die zuständige Aufsichtsbehörde konsultieren. Dieser Auslöser unterscheidet sich von dem, der überhaupt erst eine DSFA erforderlich macht: Ein anfänglich hohes Risiko bedeutet, dass eine DSFA durchgeführt werden muss. Ein nicht ausreichend gemindertes hohes Restrisiko bedeutet dagegen, dass vor dem weiteren Vorgehen die Aufsichtsbehörde konsultiert werden muss.
Gibt es eine standardisierte DSFA-Vorlage?
Die DSGVO schreibt kein einheitliches Format vor. Sie legt fest, was eine DSFA abdecken muss, und lässt Organisationen ansonsten die Wahl, eine von einer Aufsichtsbehörde veröffentlichte Vorlage zu nutzen oder ihre eigene Methodik anzupassen – solange die erforderlichen Elemente tatsächlich behandelt werden.
Der Europäische Datenschutzausschuss (EDSA) nahm im März 2026 eine harmonisierte DSFA-Vorlage (Version 1.0) an und veröffentlichte sie im April desselben Jahres. Sie soll als gemeinsame Referenz in der gesamten EU dienen. Die öffentliche Konsultation zum Entwurf endete im Juni 2026. Zum Zeitpunkt der Erstellung dieses Artikels wird die endgültige Fassung auf der Website des EDSA weiterhin als ausstehend bezeichnet. Es lohnt sich, die Entwicklung zu verfolgen; die Vorlage ist jedoch noch kein einheitlich vorgeschriebenes Format.
So unterstützt Formalize das DSFA-Management
Die meisten Organisationen verwalten ihre DSFAs noch immer in Dokumenten, Tabellen und E-Mail-Verläufen. Dadurch fehlt ein zentraler Überblick darüber, welche Bewertungen noch ausstehen, überfällig oder unbemerkt veraltet sind.
Formalize bündelt diese Arbeit stattdessen in einem strukturierten System:
DSFA- und TIA-Workflows mit namentlich benannten Verantwortlichen und Fristen – statt eines Dokuments, das im Posteingang auf Bearbeitung wartet.
Verarbeitungstätigkeiten, die mit Risiken, Systemen und Lieferanten verknüpft sind, damit eine DSFA die tatsächlichen Gegebenheiten abbildet und nicht nur eine Momentaufnahme zum Zeitpunkt ihrer Erstellung.
Nachweise und Schutzmaßnahmen, die direkt dem jeweiligen Risiko zugeordnet sind, damit eine abgeschlossene DSFA auf Anfrage tatsächlich vorgelegt werden kann und nicht aus dem Gedächtnis rekonstruiert werden muss.
DSGVO, ISO 27001, NIS-2 und weitere Frameworks im selben System – statt verteilt auf separate Tools, die jeweils einzeln aktualisiert werden müssen.
All das entscheidet nicht darüber, ob eine konkrete DSFA den rechtlichen Anforderungen genügt. Diese Beurteilung liegt weiterhin bei den Menschen, die die Verarbeitung und ihren Kontext verstehen. Formalize erleichtert es, diese Beurteilung zu dokumentieren, mit Nachweisen zu belegen und später erneut zu überprüfen.