Alessia Gilardi
Regional Product Compliance Consultant
Alessia Gilardi è una GRC manager con ampia esperienza internazionale in conformità, protezione dei dati, audit e gestione del rischio. È specializzata nel trasformare requisiti normativi complessi in soluzioni pratiche a supporto del business. È certificata dall'International Compliance Association (ICA).
Punti chiave:
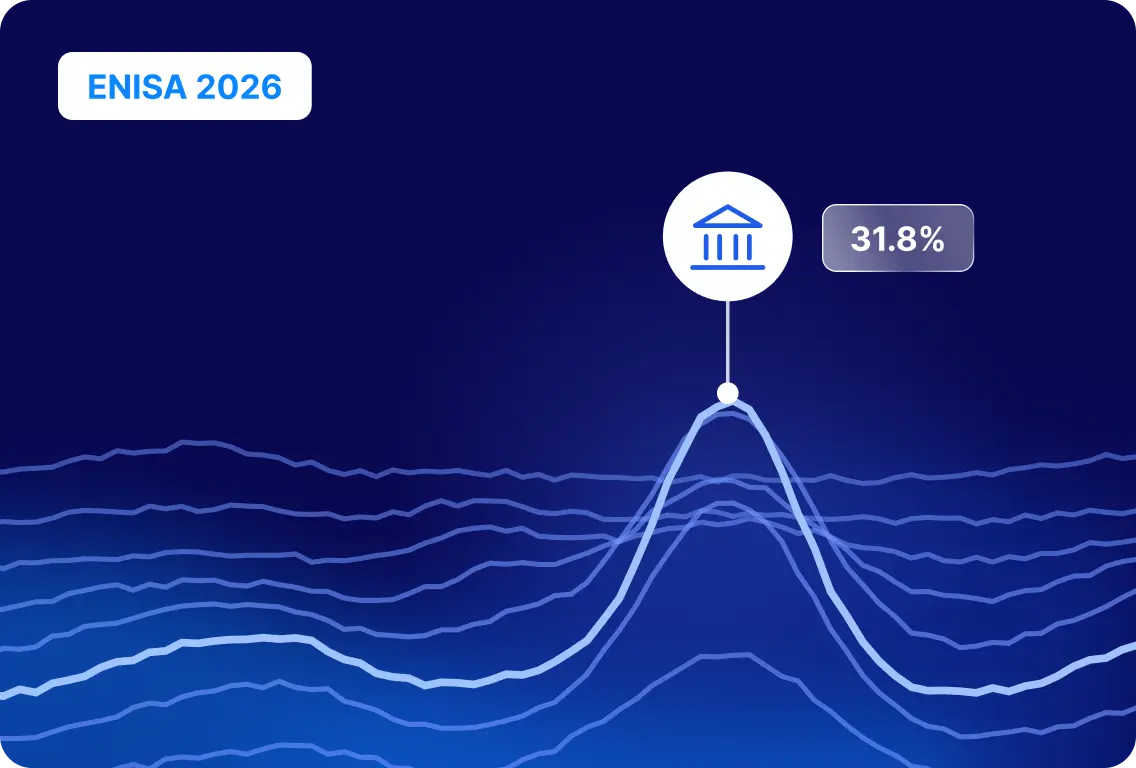
Nel 2025 la pubblica amministrazione è stata il settore più colpito nell'UE, con il 31,8% degli 8.257 incidenti registrati dall'ENISA, quasi quattro volte il settore successivo, i servizi alle imprese (8,5%).
Si è trattato soprattutto di attacchi DDoS di matrice hacktivista, ma il ransomware ha colpito in particolare i comuni e i gruppi legati a Stati hanno proseguito le attività di spionaggio contro gli enti governativi.
L'ENISA include la pubblica amministrazione tra i settori della sua “zona di rischio”, in cui la maturità in materia di cybersicurezza resta al di sotto della criticità del settore.
L'11 novembre 2026 circa 6.300 delle 7.476 scuole statali italiane hanno ricevuto la stessa falsa minaccia di bomba via email. Messaggi simili sono arrivati a scuole in Scozia, Irlanda del Nord e Irlanda. Non risultano violazioni dei sistemi delle scuole.
I risultati dell'ENISA diventano pratica quotidiana quando ogni rischio e ogni controllo ha un responsabile designato, le procedure di gestione degli incidenti sono state provate e le evidenze sono aggiornate.
La mattina dell'11 novembre 2026 i dirigenti scolastici di tutta Italia hanno aperto la stessa email: una minaccia di bomba, inviata a circa 6.300 delle 7.476 scuole statali del Paese, secondo il ministro dell'Istruzione e del Merito Giuseppe Valditara. Circa 300 scuole sono state evacuate. La presidente del Consiglio Giorgia Meloni ha dichiarato che non c'erano segnali di un pericolo concreto, e la Police Scotland ha trattato come falsi allarmi i messaggi simili arrivati alle scuole scozzesi. Non sembra che i sistemi scolastici siano stati violati, ma le lezioni si sono interrotte e i dirigenti hanno dovuto decidere in pochi minuti se la minaccia fosse reale.
Le email sono arrivate subito dopo la pubblicazione della nuova relazione dell'ENISA, l'Agenzia dell'Unione europea per la cibersicurezza. Il documento conferma un quadro che l'agenzia descrive da tempo: la pubblica amministrazione, di cui in Italia fanno parte le scuole statali, è il settore più preso di mira nell'UE, e il suo livello di maturità non ha tenuto il passo.
Cosa dicono le relazioni ENISA del 2026 sulla pubblica amministrazione
Nel 2026 l'ENISA ha pubblicato due relazioni rilevanti. L'ENISA Threat Landscape 2026, uscito a settembre, analizza 8.257 incidenti registrati nel 2025. La relazione 2026 sullo stato della cibersicurezza nell'Unione, pubblicata a novembre e prevista dall'articolo 18 della direttiva NIS2, copre il periodo da luglio 2024 a luglio 2026.
Insieme, mostrano quattro aspetti della pubblica amministrazione:
È il settore più colpito. Nel 2025 la pubblica amministrazione ha concentrato il 31,8% degli incidenti registrati, davanti ai servizi alle imprese (8,5%), ai trasporti (8%) e alla manifattura (6,9%).
Il volume non coincide con l'impatto. L'81,8% degli incidenti contro il settore è costituito da attacchi DDoS di matrice ideologica, che di solito rendono i siti web temporaneamente irraggiungibili. Le minacce più gravi sono meno numerose: il ransomware, che secondo l'ENISA ha colpito soprattutto i comuni, e i gruppi legati a Stati, che mantengono un'attenzione costante allo spionaggio informatico contro gli enti governativi.
La relazione sullo stato della cibersicurezza nell'Unione colloca la pubblica amministrazione nella sua “zona di rischio”: settori più critici per la società e l'economia di quanto la loro preparazione lascerebbe supporre. L'ENISA descrive il settore come regolato da poco e ancora in una fase iniziale, con una gestione del rischio reattiva e disomogenea e una collaborazione limitata tra gli enti.
Amministrazioni centrali, regionali e locali e comuni di ogni dimensione hanno propri vincoli di risorse e competenze, che secondo l'ENISA portano a livelli di maturità differenti. L'agenzia cita inoltre la pubblica amministrazione tra i settori in cui sono diffusi sistemi legacy, spesso difficili o molto costosi da aggiornare o sostituire.
L'istruzione non compare come settore a sé nel Threat Landscape, anche se tra gli esempi di incidenti figura un attacco ransomware del gruppo INC che ha interrotto i servizi digitali dell'Università Roma Tre. Il Threat Landscape dell'ENISA dedicato alla pubblica amministrazione cita inoltre i sistemi educativi tra i bersagli degli attacchi ai dati.
Cosa mostrano le minacce alle scuole
Le email dell'11 novembre si sono rivelate false. Valditara ha parlato di una strategia, Meloni ha detto che le minacce miravano a generare allarme, e su chi c'è dietro stanno lavorando i servizi di intelligence e la magistratura. Le scuole in Scozia e Irlanda del Nord avevano già ricevuto un'ondata simile a ottobre.
L'episodio mette comunque in luce tre debolezze che vanno oltre le scuole:
Le dimensioni non limitano l'esposizione. La stessa email ha raggiunto oltre otto scuole statali italiane su dieci in una sola mattina, dalle più piccole alle più grandi.
Ogni scuola ha dovuto valutare la minaccia, decidere se evacuare e informare le famiglie in pochi minuti.
Le informazioni devono circolare in fretta. Scuole di più Paesi hanno ricevuto messaggi simili nello stesso giorno. La rapidità con cui un'informazione diventa patrimonio comune determina la velocità con cui gli altri possono reagire, e l'ENISA rileva una collaborazione ancora limitata tra gli enti del settore.
Una scuola non può impedire che arrivi una falsa minaccia via email. La rapidità con cui riesce a verificarla, chi decide e come vengono informati i genitori dipendono dalla preparazione fatta prima.
Cosa chiedono le norme agli enti pubblici
Quanto di tutto questo sia un obbligo di legge dipende dall'ente e dal Paese:
In Italia NIS2: il decreto NIS (D.Lgs. 138/2024) si applica alle pubbliche amministrazioni elencate nel suo allegato III indipendentemente dalle dimensioni, e classifica le pubbliche amministrazioni centrali come soggetti essenziali. L'ACN (Agenzia per la Cybersicurezza Nazionale) comunica ai soggetti la loro inclusione nell'ambito di applicazione. Il nostro articolo NIS2 Italy Deadline: Why Excel Is No Longer Enough riassume le scadenze.
In Italia - notifica degli incidenti: la Legge 28 giugno 2024, n. 90 obbliga le amministrazioni centrali, le regioni, le città metropolitane, i comuni con più di 100.000 abitanti, le aziende sanitarie locali e gli altri soggetti elencati a segnalare gli incidenti all'ACN entro 24 ore, con una notifica completa entro 72 ore.
In Scozia: lo Scottish public sector cyber resilience framework (versione 2.0, dicembre 2024) è trasmesso dai ministri scozzesi a tutte le organizzazioni del settore pubblico e vale come riferimento per audit e verifiche.
Anche quando una scuola non rientra direttamente nell'ambito di applicazione, spesso vi rientra l'ente da cui dipende: un ministero, una regione o un comune. Rischi e controlli vanno gestiti là dove si trova la responsabilità.
Come si presenta un sistema di controllo strutturato
Il Threat Landscape dell'ENISA dedicato alla pubblica amministrazione raccomanda misure concrete: autenticazione a più fattori, backup con copie offline e test di ripristino regolari, aggiornamenti tempestivi, protezione dei portali pubblici dai DDoS, esercitazioni e più scambio di informazioni. Per metterle in pratica serve un sistema che risponda in ogni momento a cinque domande:
Di cosa siamo responsabili? I framework e le norme applicabili, dalla NIS2 alle regole nazionali e agli standard interni, con i relativi requisiti in un unico posto.
Cosa può andare storto, e quanto gravemente? Un registro dei rischi che includa scenari di interruzione su larga scala, come DDoS, ransomware e false minacce, con punteggio di rischio inerente e residuo e un responsabile per ogni rischio.
Cosa abbiamo messo in atto? Controlli con un responsabile e uno stato, collegati ai rischi che riducono e ai requisiti che soddisfano.
Possiamo dimostrarlo? Evidenze per ogni controllo, come policy, esiti dei test di ripristino e registri della formazione, con una data che indica quando vanno rinnovate.
Cosa succede quando qualcosa va storto? Procedure di gestione degli incidenti con ruoli chiari, scadenze di notifica e lezioni apprese, verificate con audit interni.
Per un ministero da cui dipendono migliaia di scuole, o per una regione con decine di enti, questa struttura deve funzionare per molti soggetti contemporaneamente. Aiuta un modello condiviso: un unico framework con controlli, policy e rischi, che ogni ente adatta invece di partire da zero.
Come Formalize aiuta gli enti pubblici
Formalize riunisce conformità, rischio e audit interno in un'unica piattaforma, così un ente pubblico può dimostrare cosa ha fatto e chi ne è responsabile:
Compliance Blueprint: si parte dal Compliance Blueprint NIS2 del Formalize Marketplace, con controlli, modelli di policy, esempi di rischio e attività ricorrenti, oppure da ISO 27001 con la dichiarazione di applicabilità, e si adatta la configurazione alla propria organizzazione.
Registro dei rischi: punteggio di rischio inerente e residuo, con i rischi collegati agli asset, ai processi, ai sistemi e ai fornitori interessati.
Responsabili e attività: controlli e attività ricorrenti con responsabili assegnati e notifiche delle scadenze.
Incidenti: un registro degli incidenti, con scadenze di notifica impostate tramite workflow e indicate come rispettate o mancate.
Policy ed evidenze: policy con flussi di approvazione e tracciamento dell'accettazione da parte del personale, ed evidenze con periodo di validità e cronologia delle versioni.
Audit interni: il modulo Audit, con rilievi assegnati a un responsabile, una data obiettivo e una chiusura approvata in modo indipendente.
Più enti, un solo account: soggetti come scuole o agenzie nello stesso account, con permessi che possono essere limitati agli enti di competenza di ciascun utente, e un'interfaccia disponibile in italiano e in altre 13 lingue.
Formalize aiuta gli enti pubblici a organizzare e documentare il lavoro. Non sostituisce le misure tecniche né il giudizio delle persone responsabili.
Come un ente pubblico gestisce la NIS2 in Formalize
Nella demo si vede come il Compliance Blueprint NIS2 collega requisiti, rischi, controlli, responsabili ed evidenze tra più enti.
Domande Frequenti (FAQ)
Questo articolo riflette le informazioni disponibili all'11 novembre 2026. Si tratta di informazioni generali e non costituisce consulenza legale.