
Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Principais conclusões:
Os auditores costumam solicitar mais do que apenas a política em si: qual a versão aplicada, quem a aprovou e quem a leu.
Os frameworks exigem, cada vez mais, provas. O controlo 5.1 do Anexo A da norma ISO 27001, por exemplo, exige que as políticas sejam aprovadas pela gestão, comunicadas e reconhecidas pelo pessoal relevante e revistas em intervalos planeados.
O ciclo de vida decorre em sete etapas: identificar a necessidade e o responsável, elaborar o rascunho, rever, aprovar, publicar, acompanhar o reconhecimento e rever ou retirar.
Um bom processo assenta em cinco aspetos: responsabilidade, consistência, controlo, comunicação e revisão apoiada por provas.
O software torna-se útil quando as políticas, os responsáveis e as datas de revisão ultrapassam a capacidade das folhas de cálculo e do e-mail, especialmente quando as políticas precisam de estar ligadas a controlos e riscos.
Um auditor solicita a vossa política de controlo de acesso. Não apenas o documento, mas a versão que estava em vigor em março, o registo de quem a aprovou e provas de que as pessoas a quem se aplica a leram efetivamente. A equipa encontra três versões numa unidade partilhada, uma aprovação escondida numa cadeia de e-mails e uma lista de confirmação de leitura numa folha de cálculo que não é atualizada desde antes da última ronda de novas contratações.
A política em si pode ser perfeitamente válida. O que falta é a gestão em torno dela: uma versão atualizada e clara, uma aprovação registada e a prova de que as pessoas certas foram contactadas. É essa lacuna que a gestão de políticas vem colmatar.
O que é a gestão de políticas?
Uma política define o que uma organização espera: como é concedido o acesso aos sistemas, como são tratados os dados pessoais e como os colaboradores devem comunicar as suas preocupações. Redigir a política é apenas um momento. Gerir a política é tudo o que se segue, enquanto a política estiver em vigor.
Isso significa garantir que cada política seja aprovada por alguém com autoridade para o fazer, chegue às pessoas a quem se aplica, se mantenha alinhada com os riscos e requisitos subjacentes e seja atualizada ou retirada quando estes se alterarem. Na prática, uma organização com uma gestão de políticas ceficaz consegue responder a três perguntas sobre qualquer política a qualquer momento: qual é a versão atual, quem é o responsável por ela e quando está prevista a sua revisão.
Uma nota sobre os termos: "gestão de políticas" também é utilizada noutros contextos, por exemplo, para a administração de contratos de seguro ou para a gestão de conjuntos de regras de firewall na segurança de redes. Este artigo trata das políticas internas que regem o funcionamento de uma organização, desde a segurança da informação e a proteção de dados até aos códigos de conduta.
Exemplos de políticas que as organizações precisam de gerir
A maioria das organizações gere um conjunto básico de políticas. A lista exata depende do setor em que atuam e dos frameworks que seguem, mas estas são comuns:
Política de segurança da informação. Estabelece a orientação geral para a proteção da informação e constitui a política exigida pela Cláusula 5.2 da norma ISO 27001.
Política de controlo de acesso: Define quem tem acesso a quais sistemas e dados, e como esse acesso é concedido, revisto e revogado.
Política de proteção de dados e privacidade: Descreve como os dados pessoais são recolhidos, utilizados, armazenados e eliminados, em conformidade com o RGPD.
Política de resposta a incidentes: Estabelece como os incidentes são comunicados, avaliados e escalados, incluindo os prazos regulamentares para a comunicação.
Política de utilização aceitável: Explica como os colaboradores podem utilizar os dispositivos, sistemas e dados da empresa, e o que não é permitido.
Política de segurança dos fornecedores: Define os requisitos de segurança que os fornecedores e outros terceiros têm de cumprir.
Por que razão é importante uma gestão eficaz das políticas?
Uma política que ninguém consegue encontrar, ou que contradiz outra política, não serve de orientação para ninguém. Uma gestão eficaz das políticas transforma estas últimas em algo que uma organização pode confiar:
Responsabilidades claras. Cada política tem um responsável e os colaboradores sabem o que se espera deles.
Menos regras desatualizadas ou contraditórias. As revisões regulares identificam políticas que já não correspondem ao funcionamento da organização, o que reduz o risco em vez de o criar.
Governação demonstrável. As aprovações, versões e revisões mostram que as políticas fazem parte da forma como a organização é gerida, um princípio fundamental do GRC.
Colaboradores que receberam as regras. A distribuição e o aviso de receção indicam quem viu qual versão.
Evidência a pedido. Quando um auditor ou entidade reguladora solicita, o registo já existe.
Quando a gestão das políticas falha, as lacunas tornam-se evidentes nas auditorias e nos incidentes. Numa auditoria de certificação ISO 27001, uma política sem aprovação registada ou sem provas de que foi comunicada pode levar a uma não conformidade. Uma política de resposta a incidentes que ainda indique um contacto que já saiu da empresa atrasa a resposta. E uma política de acesso redigida antes da migração para os serviços na nuvem pode deixar riscos reais por cobrir, mesmo que o documento em si pareça completo.
O que os frameworks esperam das políticas
A maioria dos frameworks de conformidade não se limitam a "ter uma política". Descrevem como as políticas devem ser geridas:
Framework | O que espera |
|---|---|
ISO 27001 | A cláusula 5.2 exige uma política de segurança da informação que seja documentada e comunicada no seio da organização. O controlo 5.1 do Anexo A alarga este requisito às políticas específicas por tema: definidas, aprovadas pela direção, publicadas, comunicadas e reconhecidas pelo pessoal relevante e pelas partes interessadas, e revistas em intervalos planeados e após alterações significativas. |
NIS2 | O artigo 21.º exige que as entidades essenciais e importantes disponham de políticas relativas à análise de riscos e à segurança dos sistemas de informação, entre outras medidas. Nos termos do artigo 20.º, os seus órgãos de gestão devem aprovar essas medidas de gestão de riscos de cibersegurança e supervisionar a sua implementação. Os pormenores dependem da legislação nacional de cada país. |
DORA | As entidades financeiras necessitam de políticas de segurança das TIC no âmbito de um framework documentado de gestão de riscos das TIC. Nos termos do artigo 6.º, Esse framework deve ser revisto pelo menos uma vez por ano, ou periodicamente no caso das microempresas, e após incidentes graves relacionados com as TIC. As entidades de menor dimensão abrangidas pelo regime simplificado estão sujeitas a regras menos rigorosas. |
RGPD | O artigo 24.º exige que os responsáveis pelo tratamento implementem políticas adequadas de proteção de dados, sempre que tal seja proporcionado em relação às suas atividades de tratamento. |
O ponto em comum: os frameworks procuram provas de que as políticas são aprovadas, comunicadas e mantidas atualizadas. Ter uma política arquivada é apenas o ponto de partida.
O que é o ciclo de vida da gestão de políticas?
O ciclo de vida da gestão de políticas é a sequência por que cada política passa, desde o momento em que alguém reconhece a necessidade da mesma até ao dia em que é retirada de serviço. Eis como funciona, tomando como exemplo prático uma política de controlo de acesso.
1. Identificar a necessidade e atribuir a responsabilidade
Cada política deve existir por uma razão: um requisito regulamentar, um risco, uma obrigação contratual ou uma decisão recorrente que exija uma resposta coerente. Identifique o requisito ou risco a que se refere e designe um responsável que responda por ela. No caso de uma política de controlo de acesso, a necessidade pode decorrer da norma ISO 27001 ou da diretiva NIS2, sendo que o responsável é, frequentemente, o diretor de TI ou de segurança da informação.
2. Elaborar a política
Um bom rascunho é específico quanto ao âmbito, às responsabilidades e aos requisitos: a quem se aplica a política, quem faz o quê e o que se espera. Não é necessário descrever cada passo de cada tarefa. É para isso que servem os procedimentos.
3. Rever a política
Antes de ser aprovada, a versão preliminar é enviada às pessoas capazes de identificar problemas: especialistas na matéria, os serviços jurídicos ou de conformidade, nos casos em que a política tenha implicações regulamentares, e as equipas que terão de a cumprir. No caso da política de controlo de acesso, o departamento de operações de TI poderá salientar que uma regra não pode ser aplicada em sistemas antigos.
4. Aprovar a política
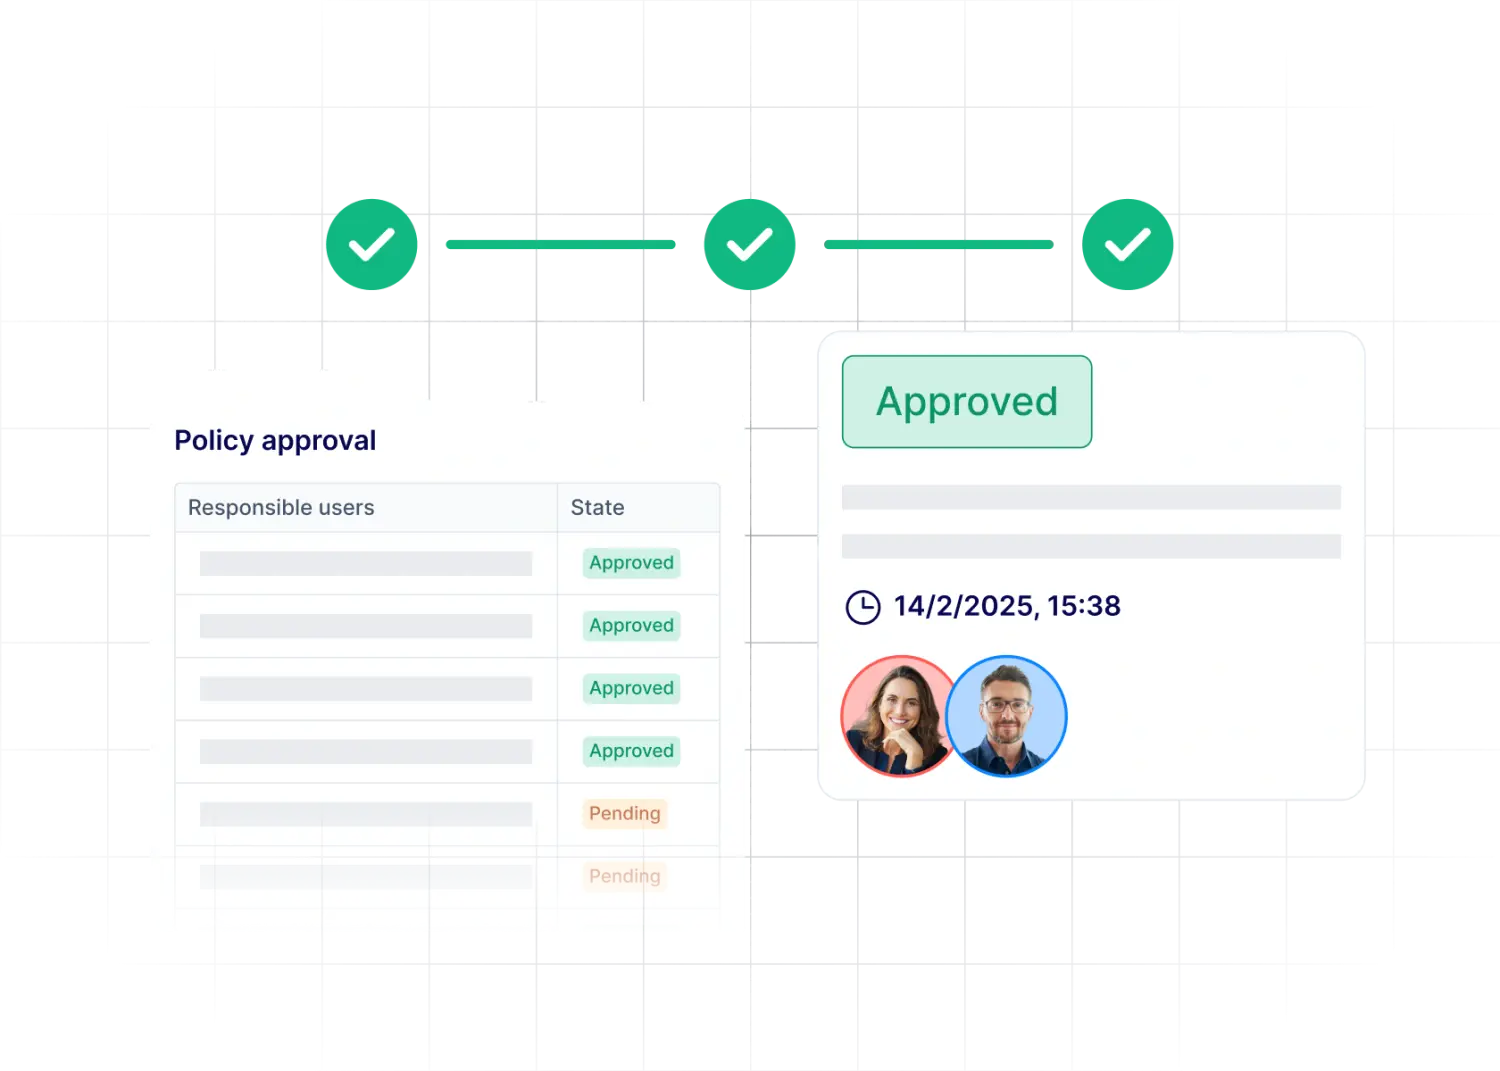
A aprovação deve ser dada por alguém com autoridade definida para o efeito, e a própria aprovação tem de ser registada: quem aprovou qual versão e quando. No caso das políticas de segurança da informação, essa responsabilidade recai normalmente sobre a direção, tal como previsto nos Frameworks acima referidos.
5. Publicar e divulgar a política
A versão aprovada deve ser fácil de encontrar para todas as pessoas a quem se aplica e deve ficar claro que se trata da versão atual. Cópias desatualizadas guardadas localmente ou reencaminhadas por e-mail são uma das fontes mais comuns de confusão.
6. Acompanhar a confirmação e a implementação
A publicação de uma política demonstra que esta estava disponível. O aviso de receção demonstra que as pessoas relevantes a receberam e confirmaram que a leram. Essa diferença é importante: a norma ISO 27001 exige explicitamente o aviso de receção por parte do pessoal relevante. A implementação vai um passo além e é normalmente demonstrada através dos controlos, da formação e das verificações que colocam a política em prática.
7. Rever, atualizar e revogar políticas
As políticas necessitam de revisões programadas e de revisões não programadas sempre que ocorra alguma alteração: um novo regulamento, uma reorganização, um novo sistema ou um incidente. Cada atualização cria uma nova versão, com um registo do que foi alterado e porquê. Quando uma política já não for necessária, deve ser formalmente retirada de vigor e arquivada, para que possa continuar a ser apresentada em auditorias que abranjam o período em que esteve em vigor.
Veja como as suas políticas funcionariam no Formalize
Traga uma das suas políticas atuais e o seu registo de aprovações, independentemente da forma como se encontra armazenada atualmente. Vamos mostrar-lhe como fica quando a responsabilidade, as aprovações, as versões e os reconhecimentos de receção estão todos num único local.

O que caracteriza um bom processo de gestão de políticas?
O ciclo de vida descreve as etapas. São cinco as qualidades que determinam se essas etapas se mantêm ao longo do tempo:
Responsabilidade: Cada política tem um responsável, e essa responsabilidade acompanha a função quando as pessoas mudam de cargo.
Coerência: As políticas seguem uma estrutura comum, utilizam os mesmos termos e não se contradizem entre si.
Controlo: As aprovações, versões e alterações são rastreáveis, pelo que é possível demonstrar o que se aplicava em cada momento.
Comunicação: Os colaboradores abrangidos por uma política podem aceder à mesma, sabem que ela existe e são informados quando esta é alterada.
Revisão e comprovação: As políticas mantêm-se atualizadas e a organização pode demonstrar cada fase do ciclo de vida sem ter de o reconstruir a posteriori.
O que é um software de gestão de políticas?
O software de gestão de políticas é um sistema que permite centralizar as políticas, juntamente com os seus responsáveis, aprovações, versões, datas de revisão e confirmações de receção. Substitui a combinação de unidades partilhadas, folhas de cálculo e e-mails de lembrete com que a maioria das organizações começa.
As organizações geralmente precisam dele quando uma ou mais das seguintes situações se verificam:
O número de políticas e titulares cresce para além do que uma única pessoa consegue acompanhar.
Os frameworks exigem evidências, tais como aprovações e confirmações, para uma auditoria de certificação ISO 27001.
As revisões vão-se atrasando, porque ninguém recebe um lembrete até que o auditor o solicite.
As políticas têm de estar interligadas com o resto do trabalho de conformidade, tais como os controlos que as implementam e os riscos que abordam.
É nesse último ponto que o software de gestão de políticas se diferencia mais de um repositório de documentos. Uma política associada aos seus controlos e riscos mostra tanto o que a organização espera como a forma como essa expectativa é concretizada no dia-a-dia. Para uma visão mais abrangente, consulte o nosso guia sobre software de gestão de conformidade.
Principais funcionalidades a ter em conta num software de gestão de políticas
Ao comparar ferramentas, não se limite ao armazenamento de documentos. Estas funcionalidades determinam se o software suporta todo o ciclo de vida:
Característica | Por que é importante |
|---|---|
Controlo de versões e histórico | Mostra qual a versão que estava em vigor em qualquer momento e o que mudou entre as versões. |
Fluxos de trabalho de aprovação | Encaminha cada rascunho para o responsável pela aprovação adequado e regista quem aprovou cada versão e quando. |
Acompanhamento da distribuição e das confirmações de receção | Envia as políticas aos grupos de colaboradores adequados e indica quem confirmou que as leu. |
Verificar o calendário e os lembretes | Assinala as políticas que devem ser revistas antes de caducarem. |
Templates and a standard structure | Garantem a coerência das políticas, tornando-as mais fáceis de redigir, rever e comparar. |
Links para controlos, riscos e frameworks | Mostra como cada política é posta em prática e quais os requisitos que abrange. |
Registo de auditoria e relatórios | Fornece evidências aos auditores sem necessidade de as reconstruir a partir de e-mails e folhas de cálculo. |
Como o Formalize apoia a gestão de políticas
O Formalize mantém todo o ciclo de vida de cada política num único local:
Responsáveis, aprovações e histórico de versões para cada política, para que a aprovação subjacente a cada versão fique registada.
Distribuição aos grupos de colaboradores adequados, com acompanhamento da aceitação como prova de que as políticas foram recebidas e confirmadas.
Lembretes para revisões e tarefas pendentes, para que as políticas não fiquem desatualizadas sem que se dê por isso.
Políticas associadas a controlos e tarefas, a par do seu trabalho em matéria de risco, incidentes e conformidade, no mesmo sistema.
Checklist para a gestão de políticas
Utilize esta lista para verificar em que ponto se encontra o seu processo atual:
Cada política tem um responsável designado, e a responsabilidade acompanha a função.
Cada política está associada ao requisito ou risco a que se refere.
As políticas seguem uma estrutura padronizada e utilizam terminologia consistente.
As responsabilidades de aprovação estão claramente definidas para cada tipo de política.
Cada aprovação é registada com o nome do aprovador, a versão e a data.
Apenas a versão atual é publicada, num local acessível a todos os colaboradores.
O reconhecimento de conhecimento é monitorizado para cada grupo de colaboradores a que a política se aplica.
Cada política tem uma data de próxima revisão, com lembretes antes do prazo.
As políticas retiradas de circulação são arquivadas e podem ainda ser apresentadas para auditorias anteriores.